

sleuthkit
 sleuthkit/sleuthkit
Forensische Bibliothek und CLI-Toolkit zur Analyse von Festplatten- und Dateisystem-Abbildern, zur Wiederherstellung gelöschter Daten, zur Erstellung…
disk-forensicshash-analysisforensics+3
3.2k
sleuthkit/sleuthkitForensische Bibliothek und CLI-Toolkit zur Analyse von Festplatten- und Dateisystem-Abbildern, zur Wiederherstellung gelöschter Daten, zur Erstellung…
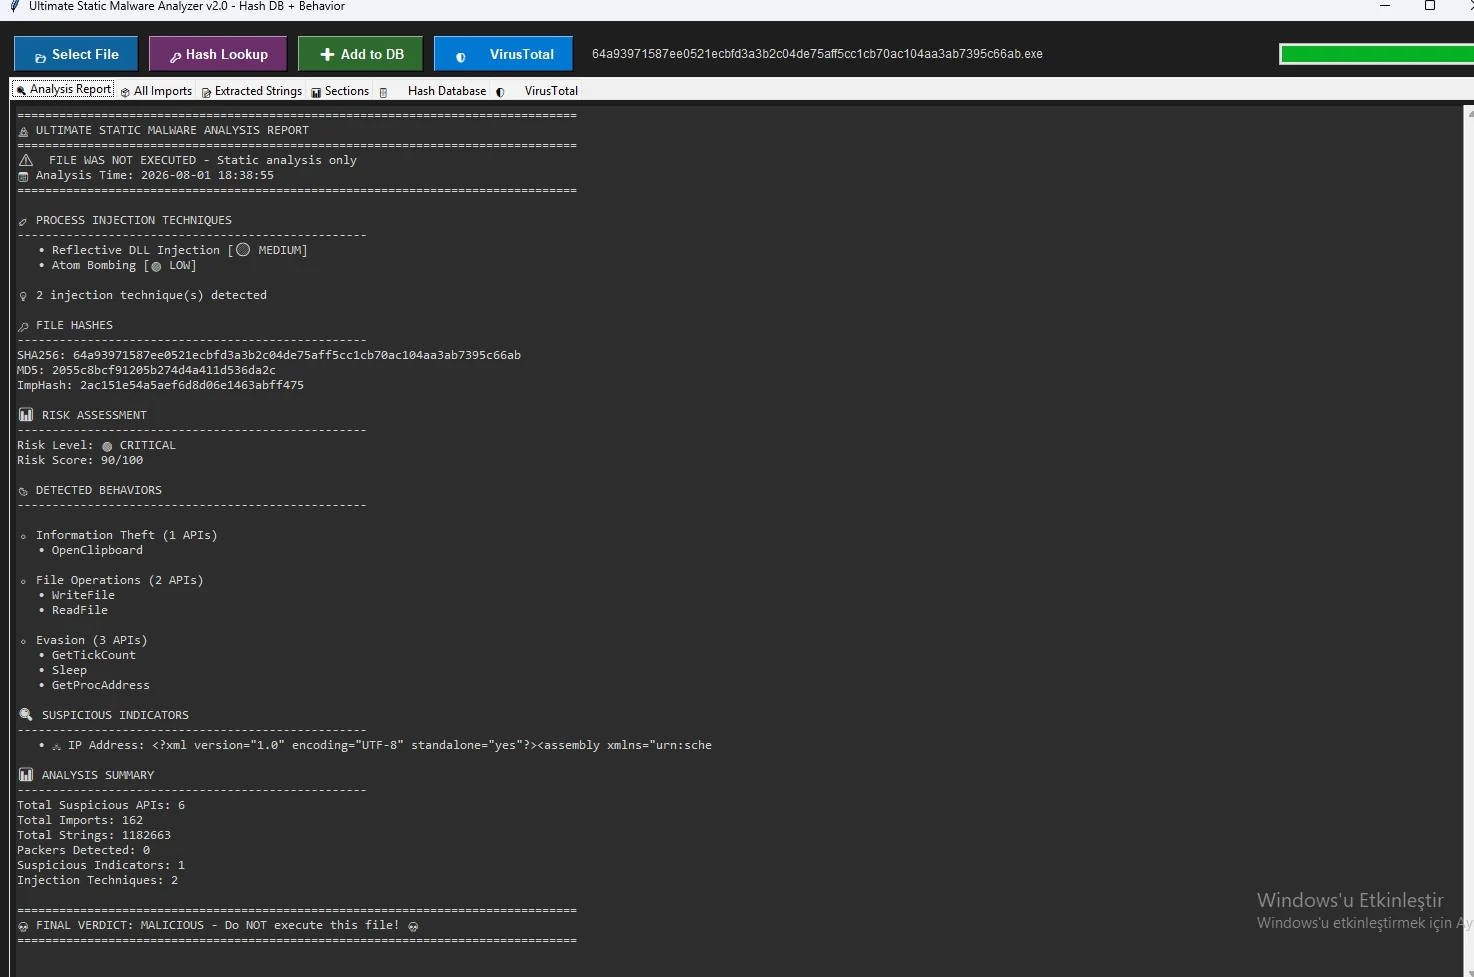 kaandemir993/malwareforge---advanced-static-malware-analyzer
Fortschrittlicher statischer Malware-Analysator, der 8 Injektionstechniken, kritische API-Aufrufe und versteckte Strings aufdeckt, PE-Abschnitte…
 facebook/threatexchange
Trust-&-Safety-Tools für die gemeinsame Bekämpfung digitaler Schäden.

 wattocyber/custom-oscp-tooling
OSCP-focused toolkit for read-only network, SMB, AD, DNS, web, and database enumeration; privesc scanning, hash identification, and…
 corkami/collisions
Hash-Kollisionen und deren Ausnutzung
 abusech/yaraify
Open YARA-Scan- und Suchmaschine
 decalage2/collisions
Hash-Kollisionen und ihre Ausnutzung
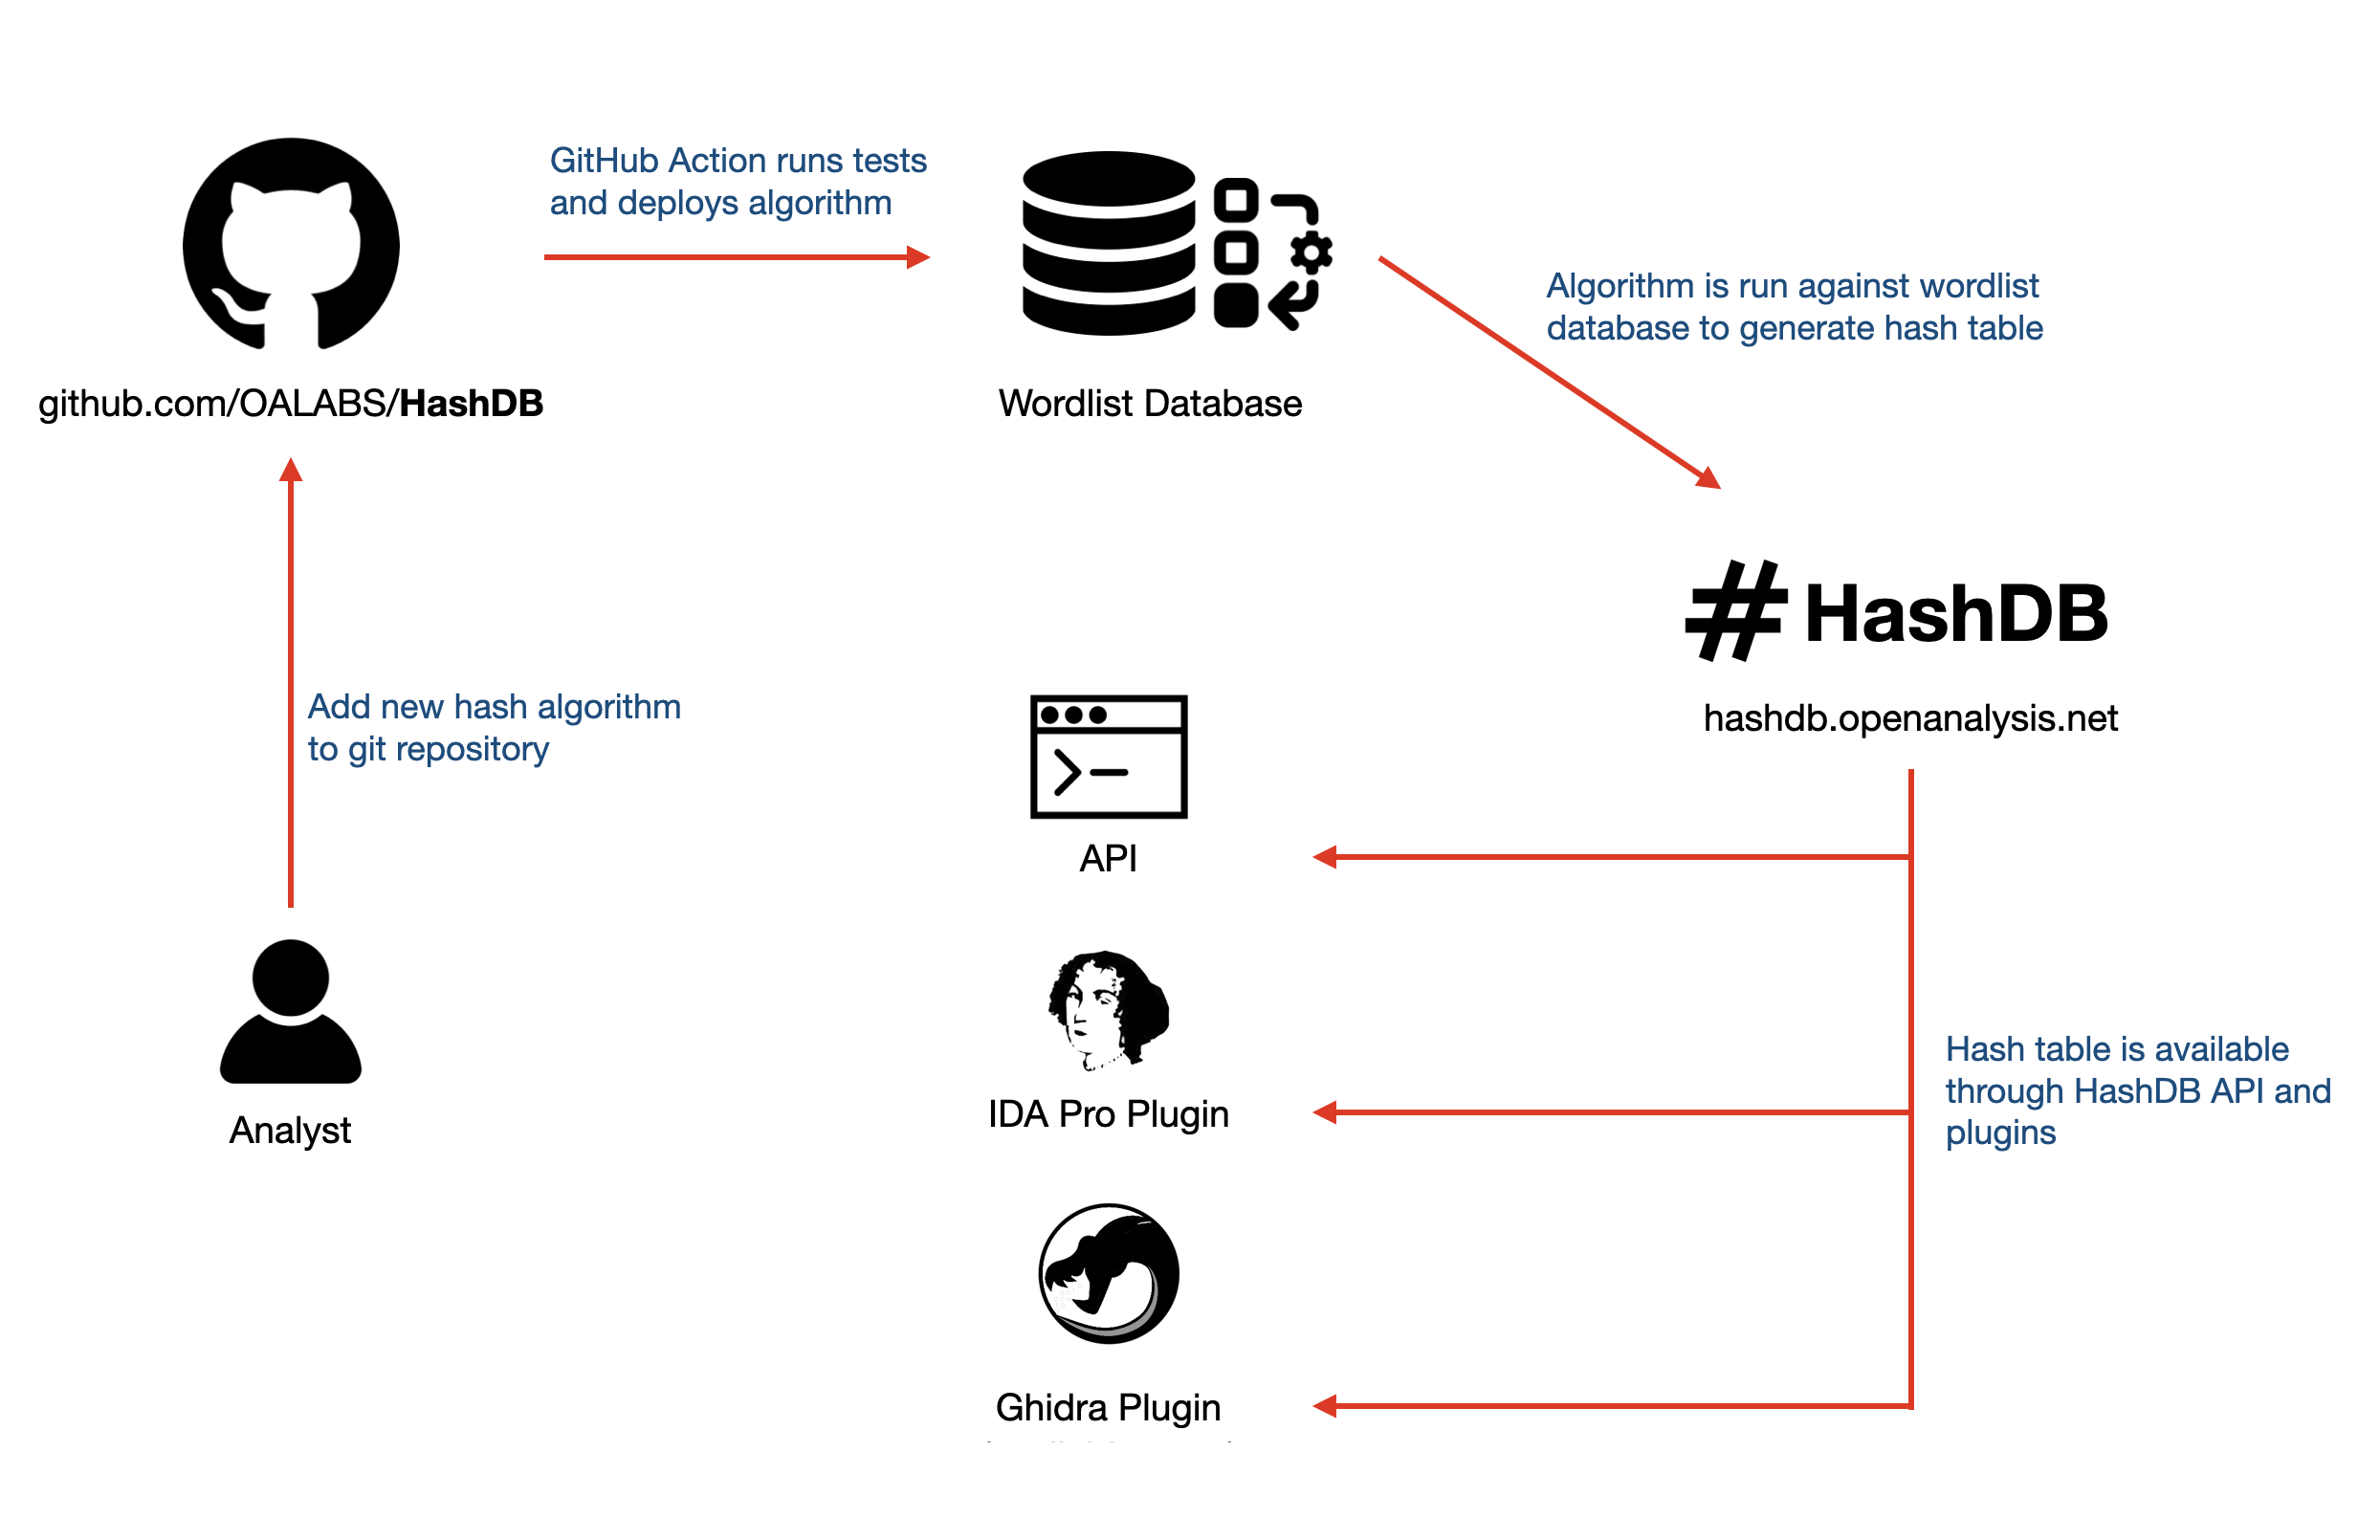 oalabs/hashdb
Sammlung von Hash-Algorithmen, die in Malware verwendet werden
 ignitetechnologies/mssql-pentest-cheatsheet
Praktischer MSSQL-Penetrationstest-Spickzettel mit Enumeration, Linked-Server-Pivoting, Privilege-Escalation, Persistenz und Befehlsausführung über…
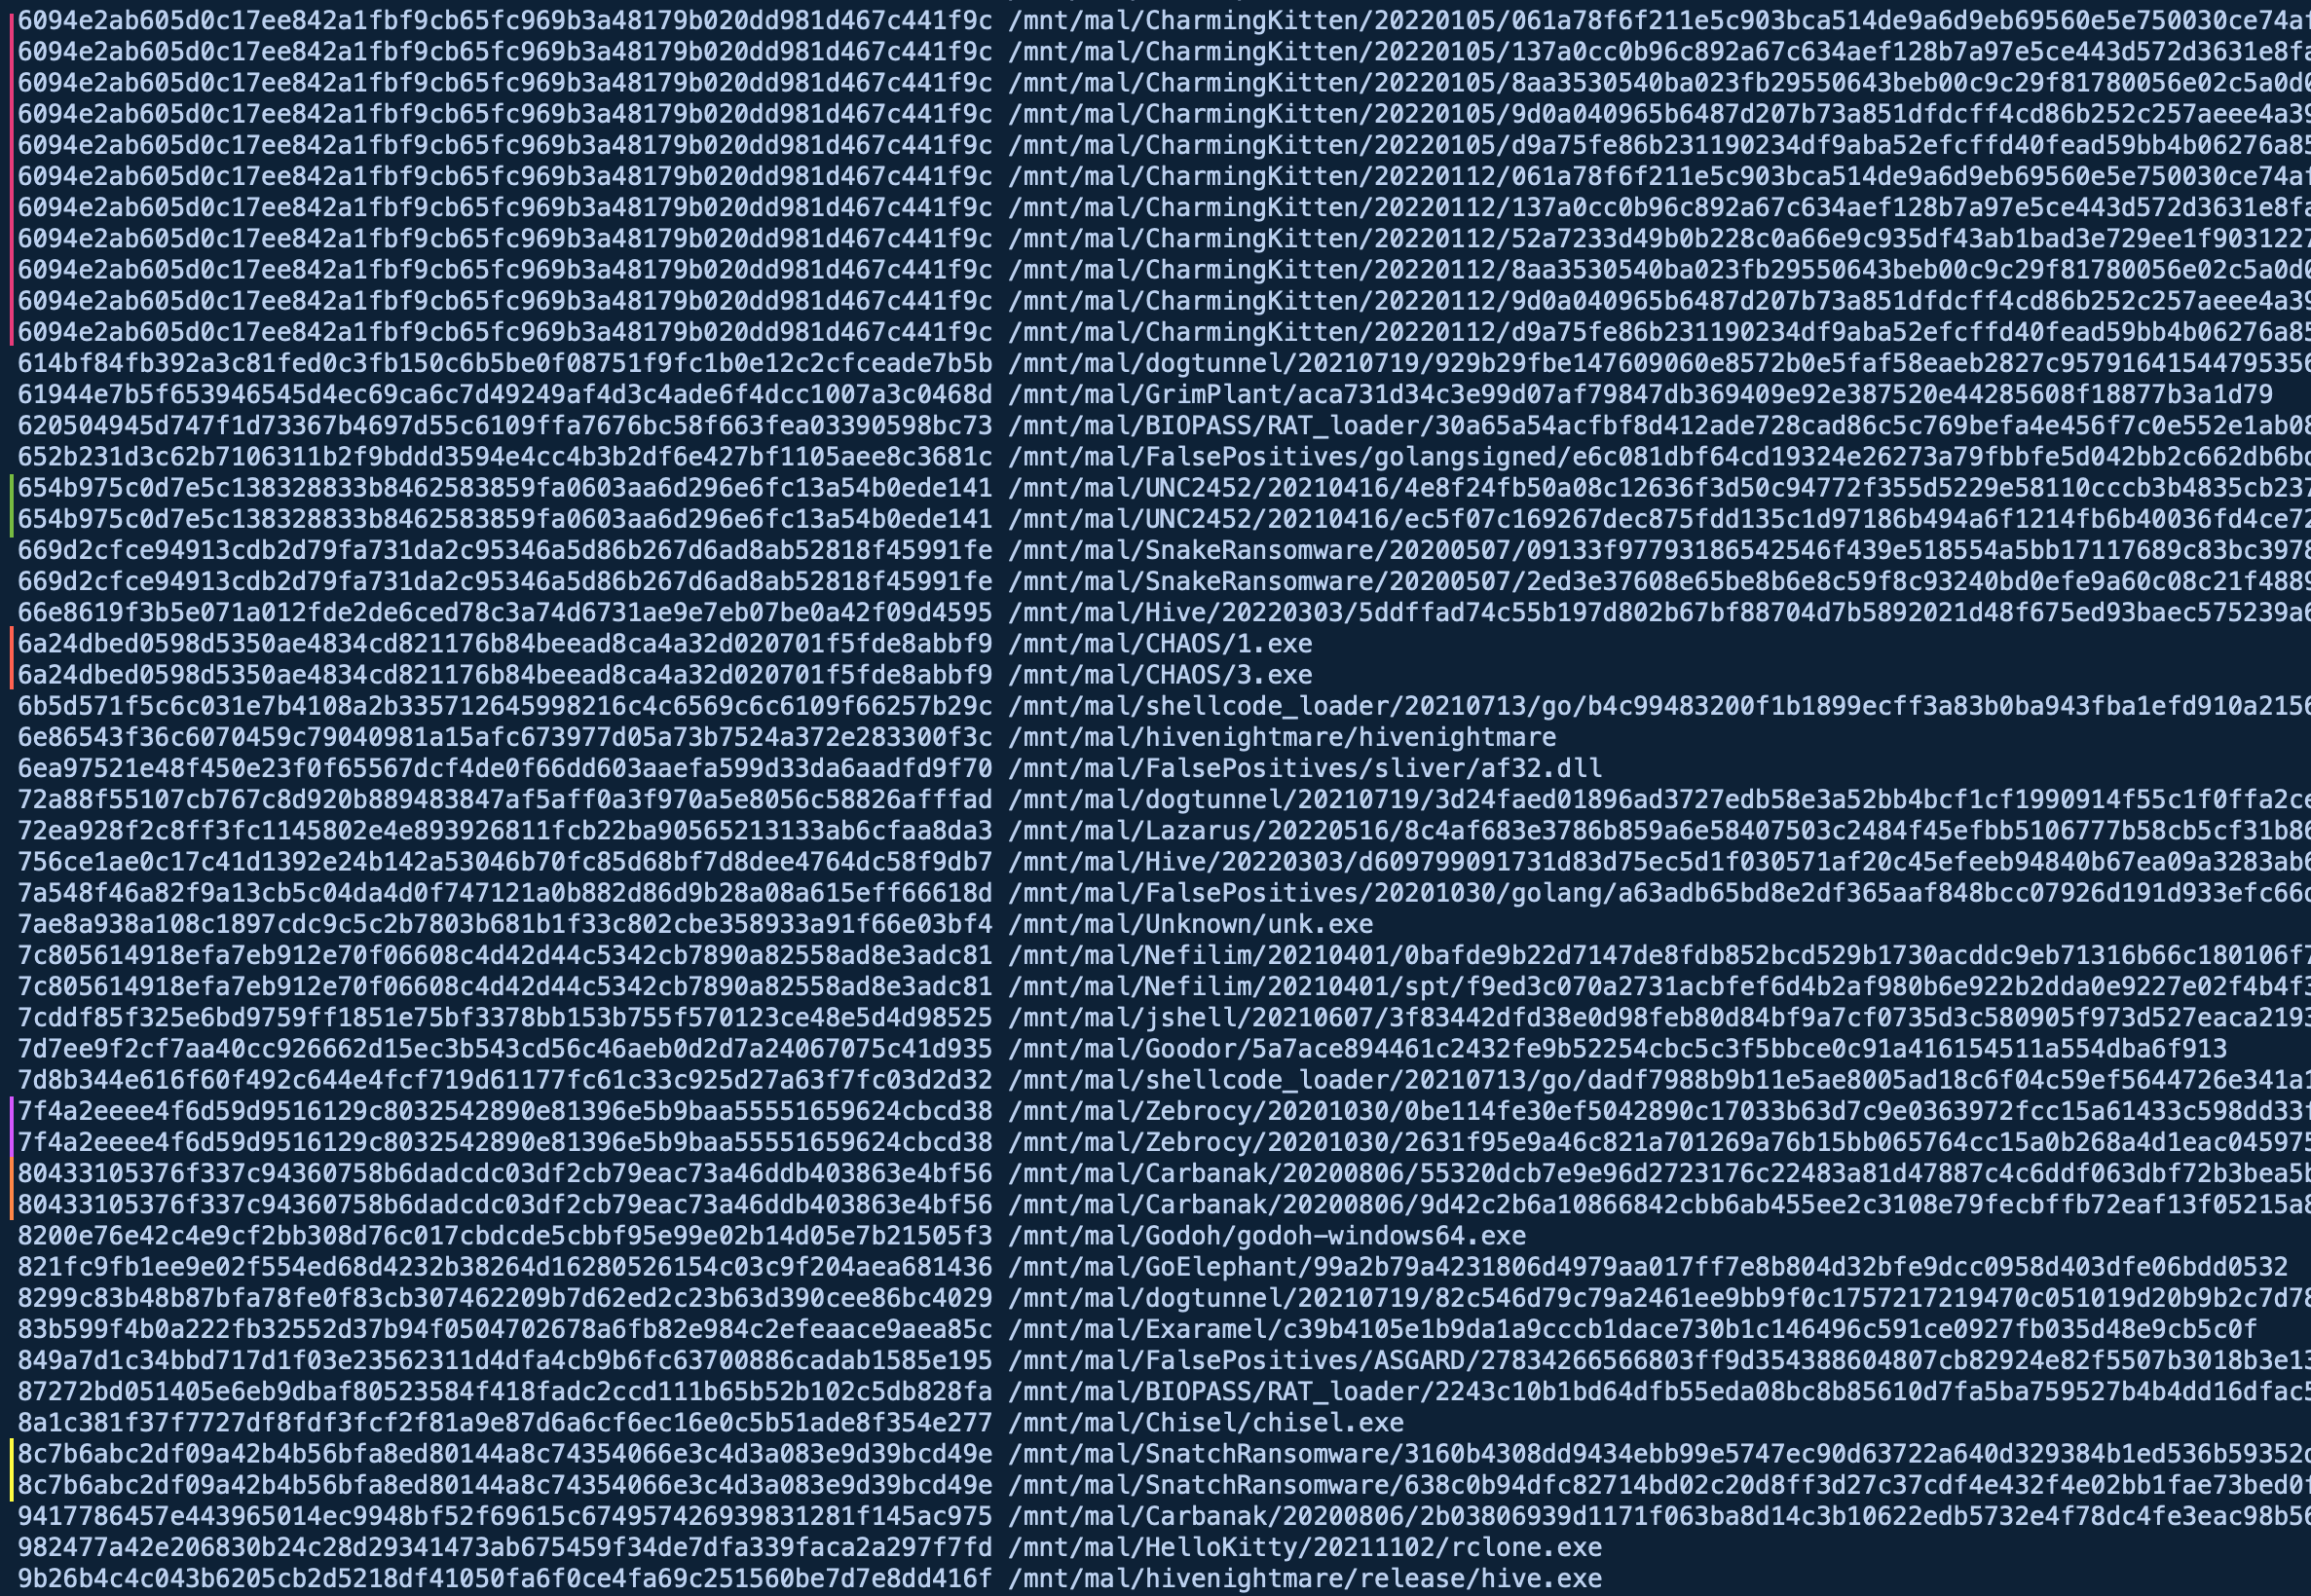 nextronsystems/gimphash
Imphash-ähnliche Berechnung für Golang-Binaries
 pan-unit42/dotnetfile
Python-Bibliothek zum Parsen von CLR/PE-Metadaten in .NET-Assemblies, die Streams und Hash-Fingerabdrücke bereitstellt, um Malware-Analyse und Threat…
 google/hashr
Erstellt forensische Datei-Hash-Sets aus Datenträger-Images, Paketen und Archiven aus GCP, AWS und lokalen Quellen, mit Deduplizierung und…
 microsoft/symcrypt-openssl
OpenSSL-Engine zur Verwendung mit der SymCrypt-Kryptografie-Bibliothek
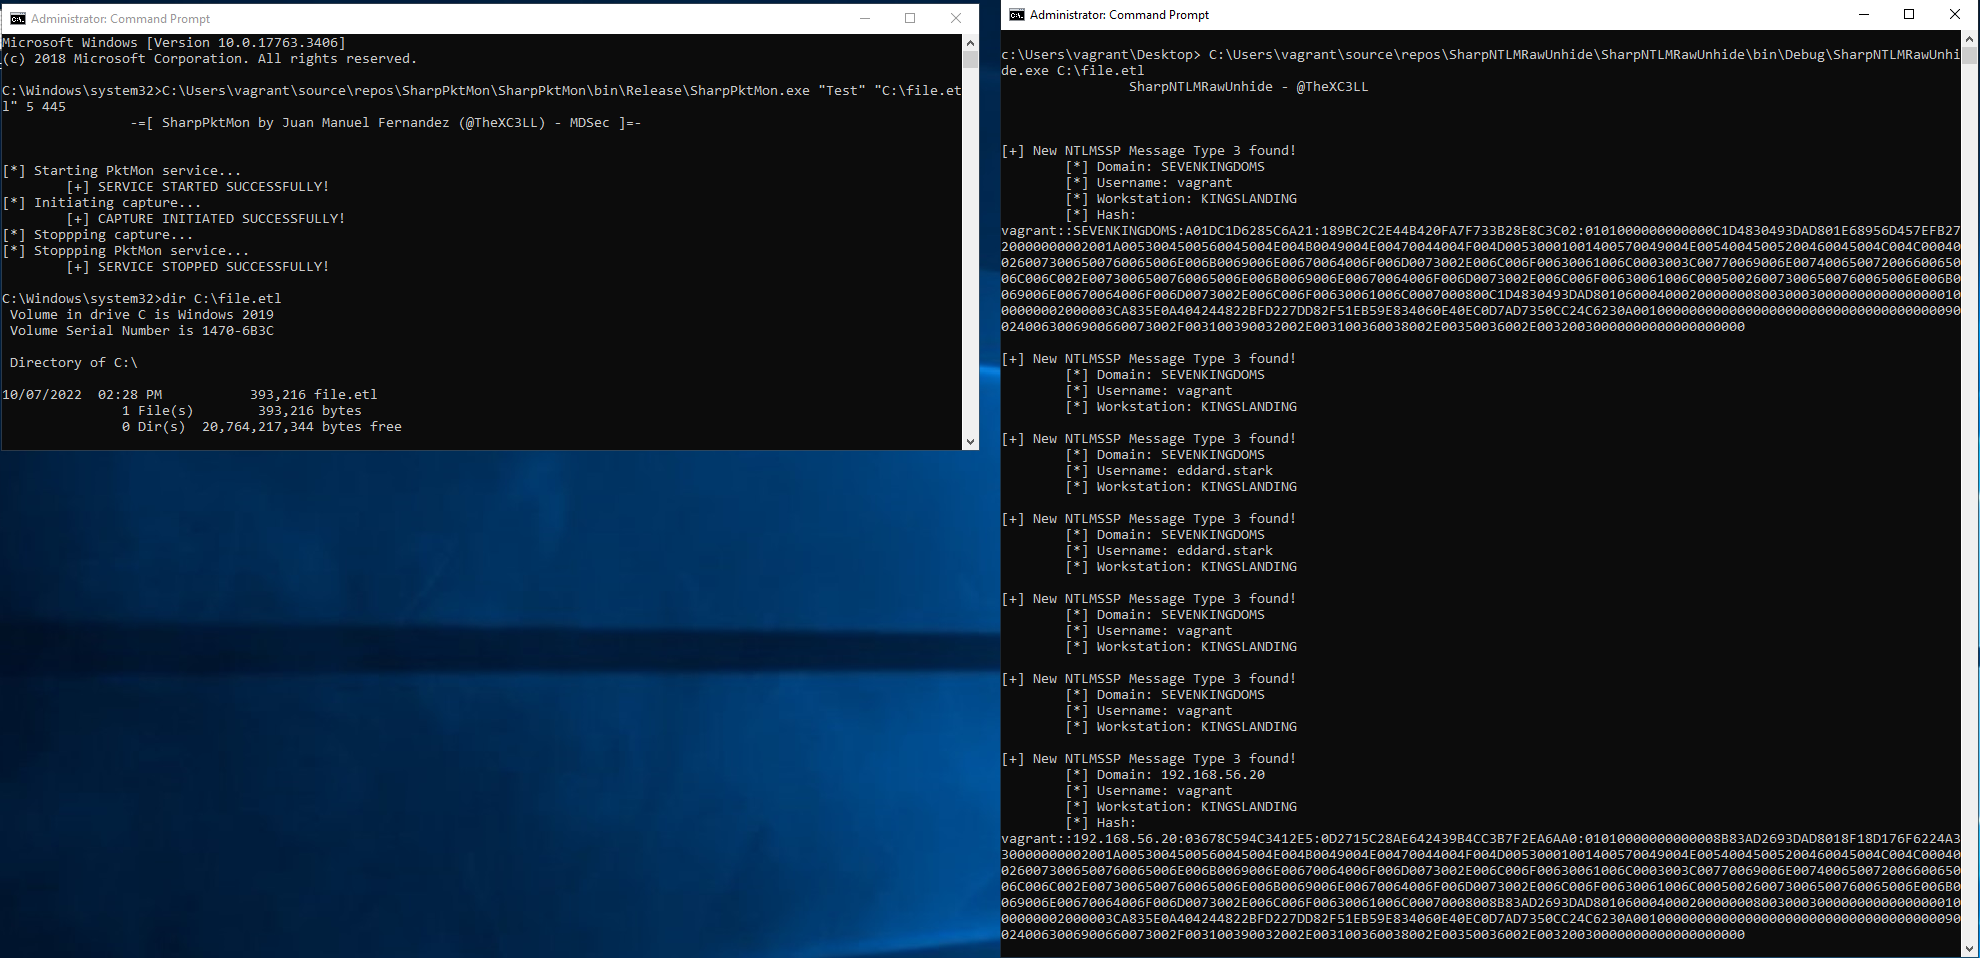 x-c3ll/sharpntlmrawunhide
C#-Version von NTLMRawUnHide
 mr-un1k0d3r/windows-signedbinary
Mutet signierte Windows-Binärdateien, um gültige Katalogsignaturen beizubehalten, während Datei-Hashes geändert werden, wodurch hashbasierte…
 inquest/python-inquestlabs
Eine pythonische Schnittstelle und ein Befehlszeilentool zur Interaktion mit der InQuest Labs API.
 lkarlslund/hashmuncher
Erfassen Sie NetNTLMv2-Hashes mithilfe von ETW mit Administratorrechten unter Windows 8.1 / Windows Server 2016 und neuer
 google/permhash
Framework zum Hashen deklarierter Berechtigungen in Chromium-Erweiterungen und APKs, das Clustering, Jagd und Pivotierung über potenziell bösartige…