
kAFL
 intellabs/kafl
Ein Fuzzer für Full-VM-Kernel-/Treiber-Targets
embedded-systems-securitydynamic-analysis-sandboxingvulnerability-analysis+4
805vor 9 Monaten
intellabs/kaflEin Fuzzer für Full-VM-Kernel-/Treiber-Targets
 binarly-io/supplychainattacks
Kuratiertes Repository dokumentierter Firmware-Lieferketten-Angriffe mit IoCs, Erkennungstools und Referenzen, die Verteidigern helfen sollen,…
 binarly-io/fwhunt
Die Binarly Firmware Hunt (FwHunt)-Regelformat wurde entwickelt, um nach bekannten Schwachstellen in UEFI-Firmware zu suchen.
 marin-m/vmlinux-to-elf
Ein Tool, um aus einem rohen Kernel eine vollständig analysierbare .ELF-Datei wiederherzustellen, indem die Kernel-Symboltabelle (kallsyms)…
 v33ru/awesome-connected-things-sec
Eine kuratierte Liste von Sicherheitsressourcen für alle vernetzten Dinge
 mzakocs/qualcomm_baseband_scripts
Sammlung von Skripten zum Reverse Engineering von Qualcomm-Hexagon-Basisband-/Modem-Firmware
 trou/cpu_rec_rs
Ermitteln, welche CPU-Architektur in einer Binärdatei verwendet wird.
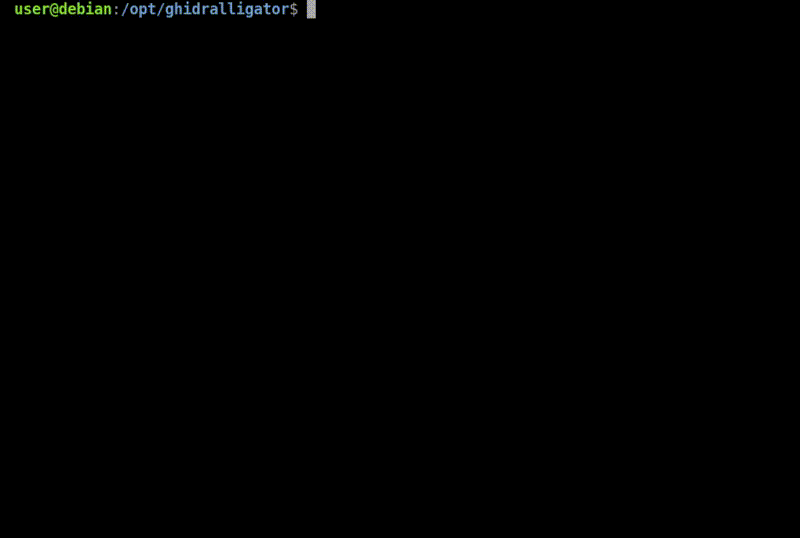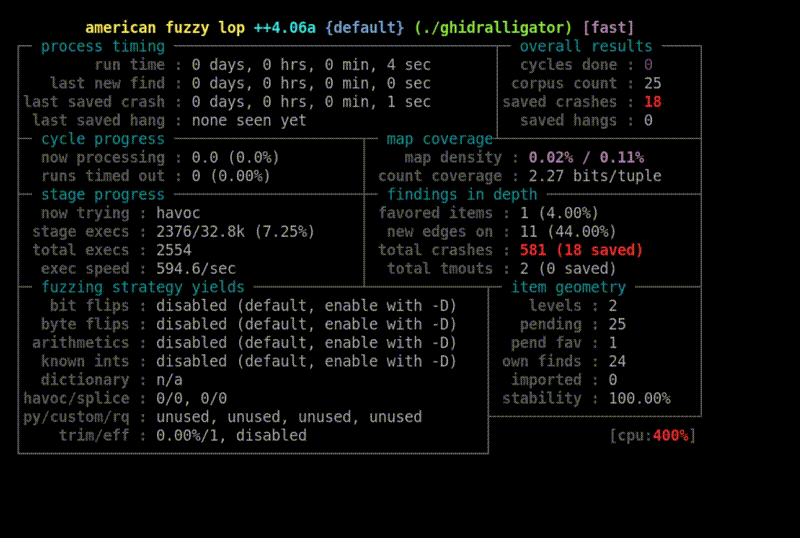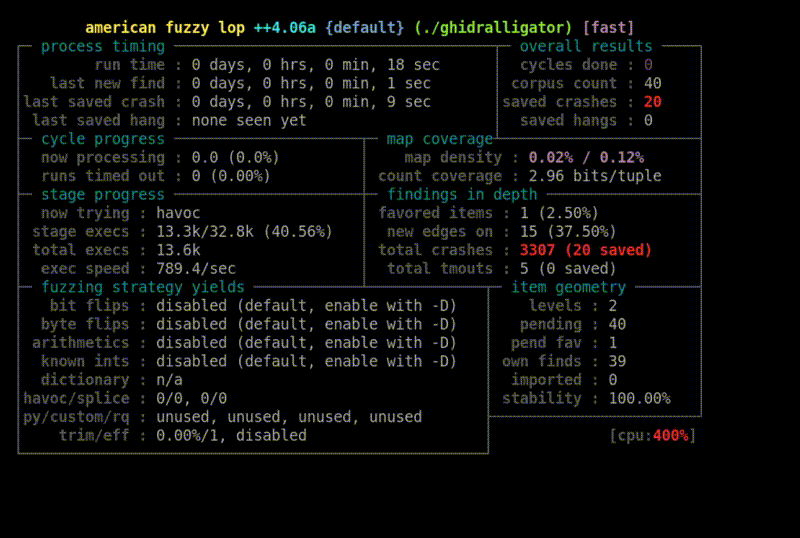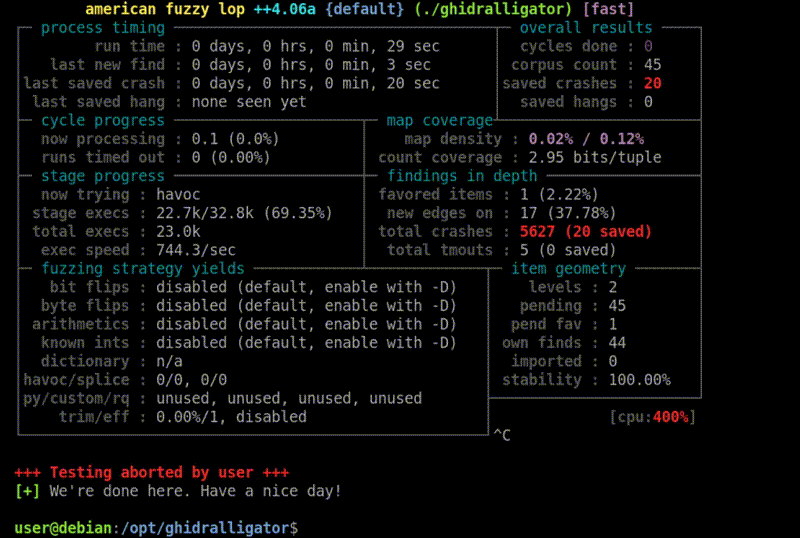 airbus-cyber/ghidralligator
Multi-Architektur-Pcode-Emulator basierend auf Ghidra/Sleigh für AFL++-Fuzzing von Binärdateien, Firmware und eingebetteten Zielsystemen; erkennt…
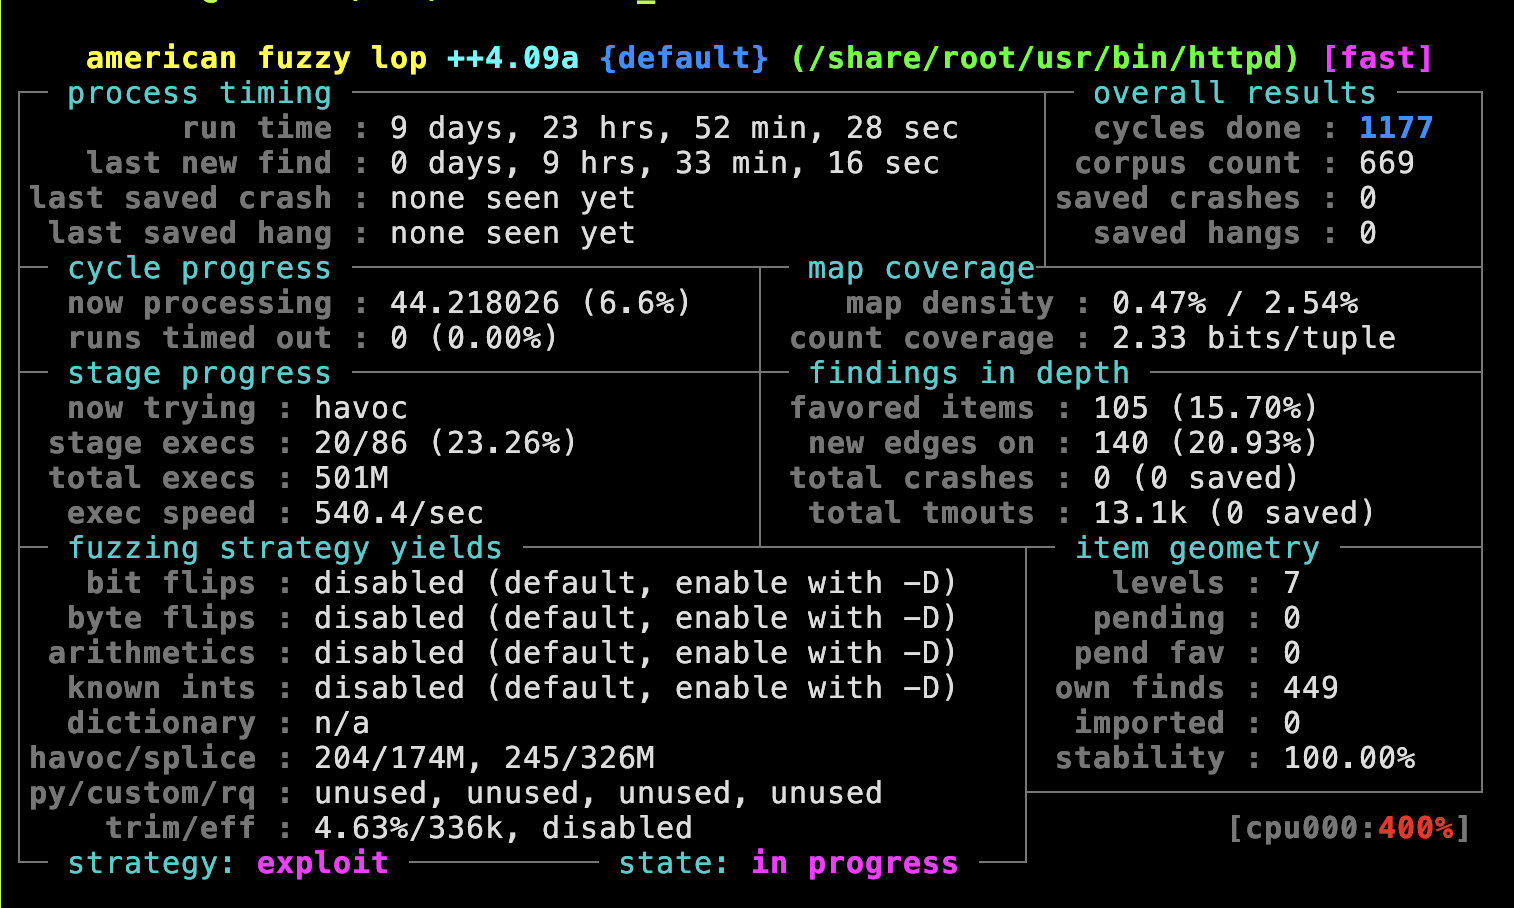 otsmr/blackbox-fuzzing
Fuzzing von IoT-Geräten am Beispiel des Routers TL-WR902AC
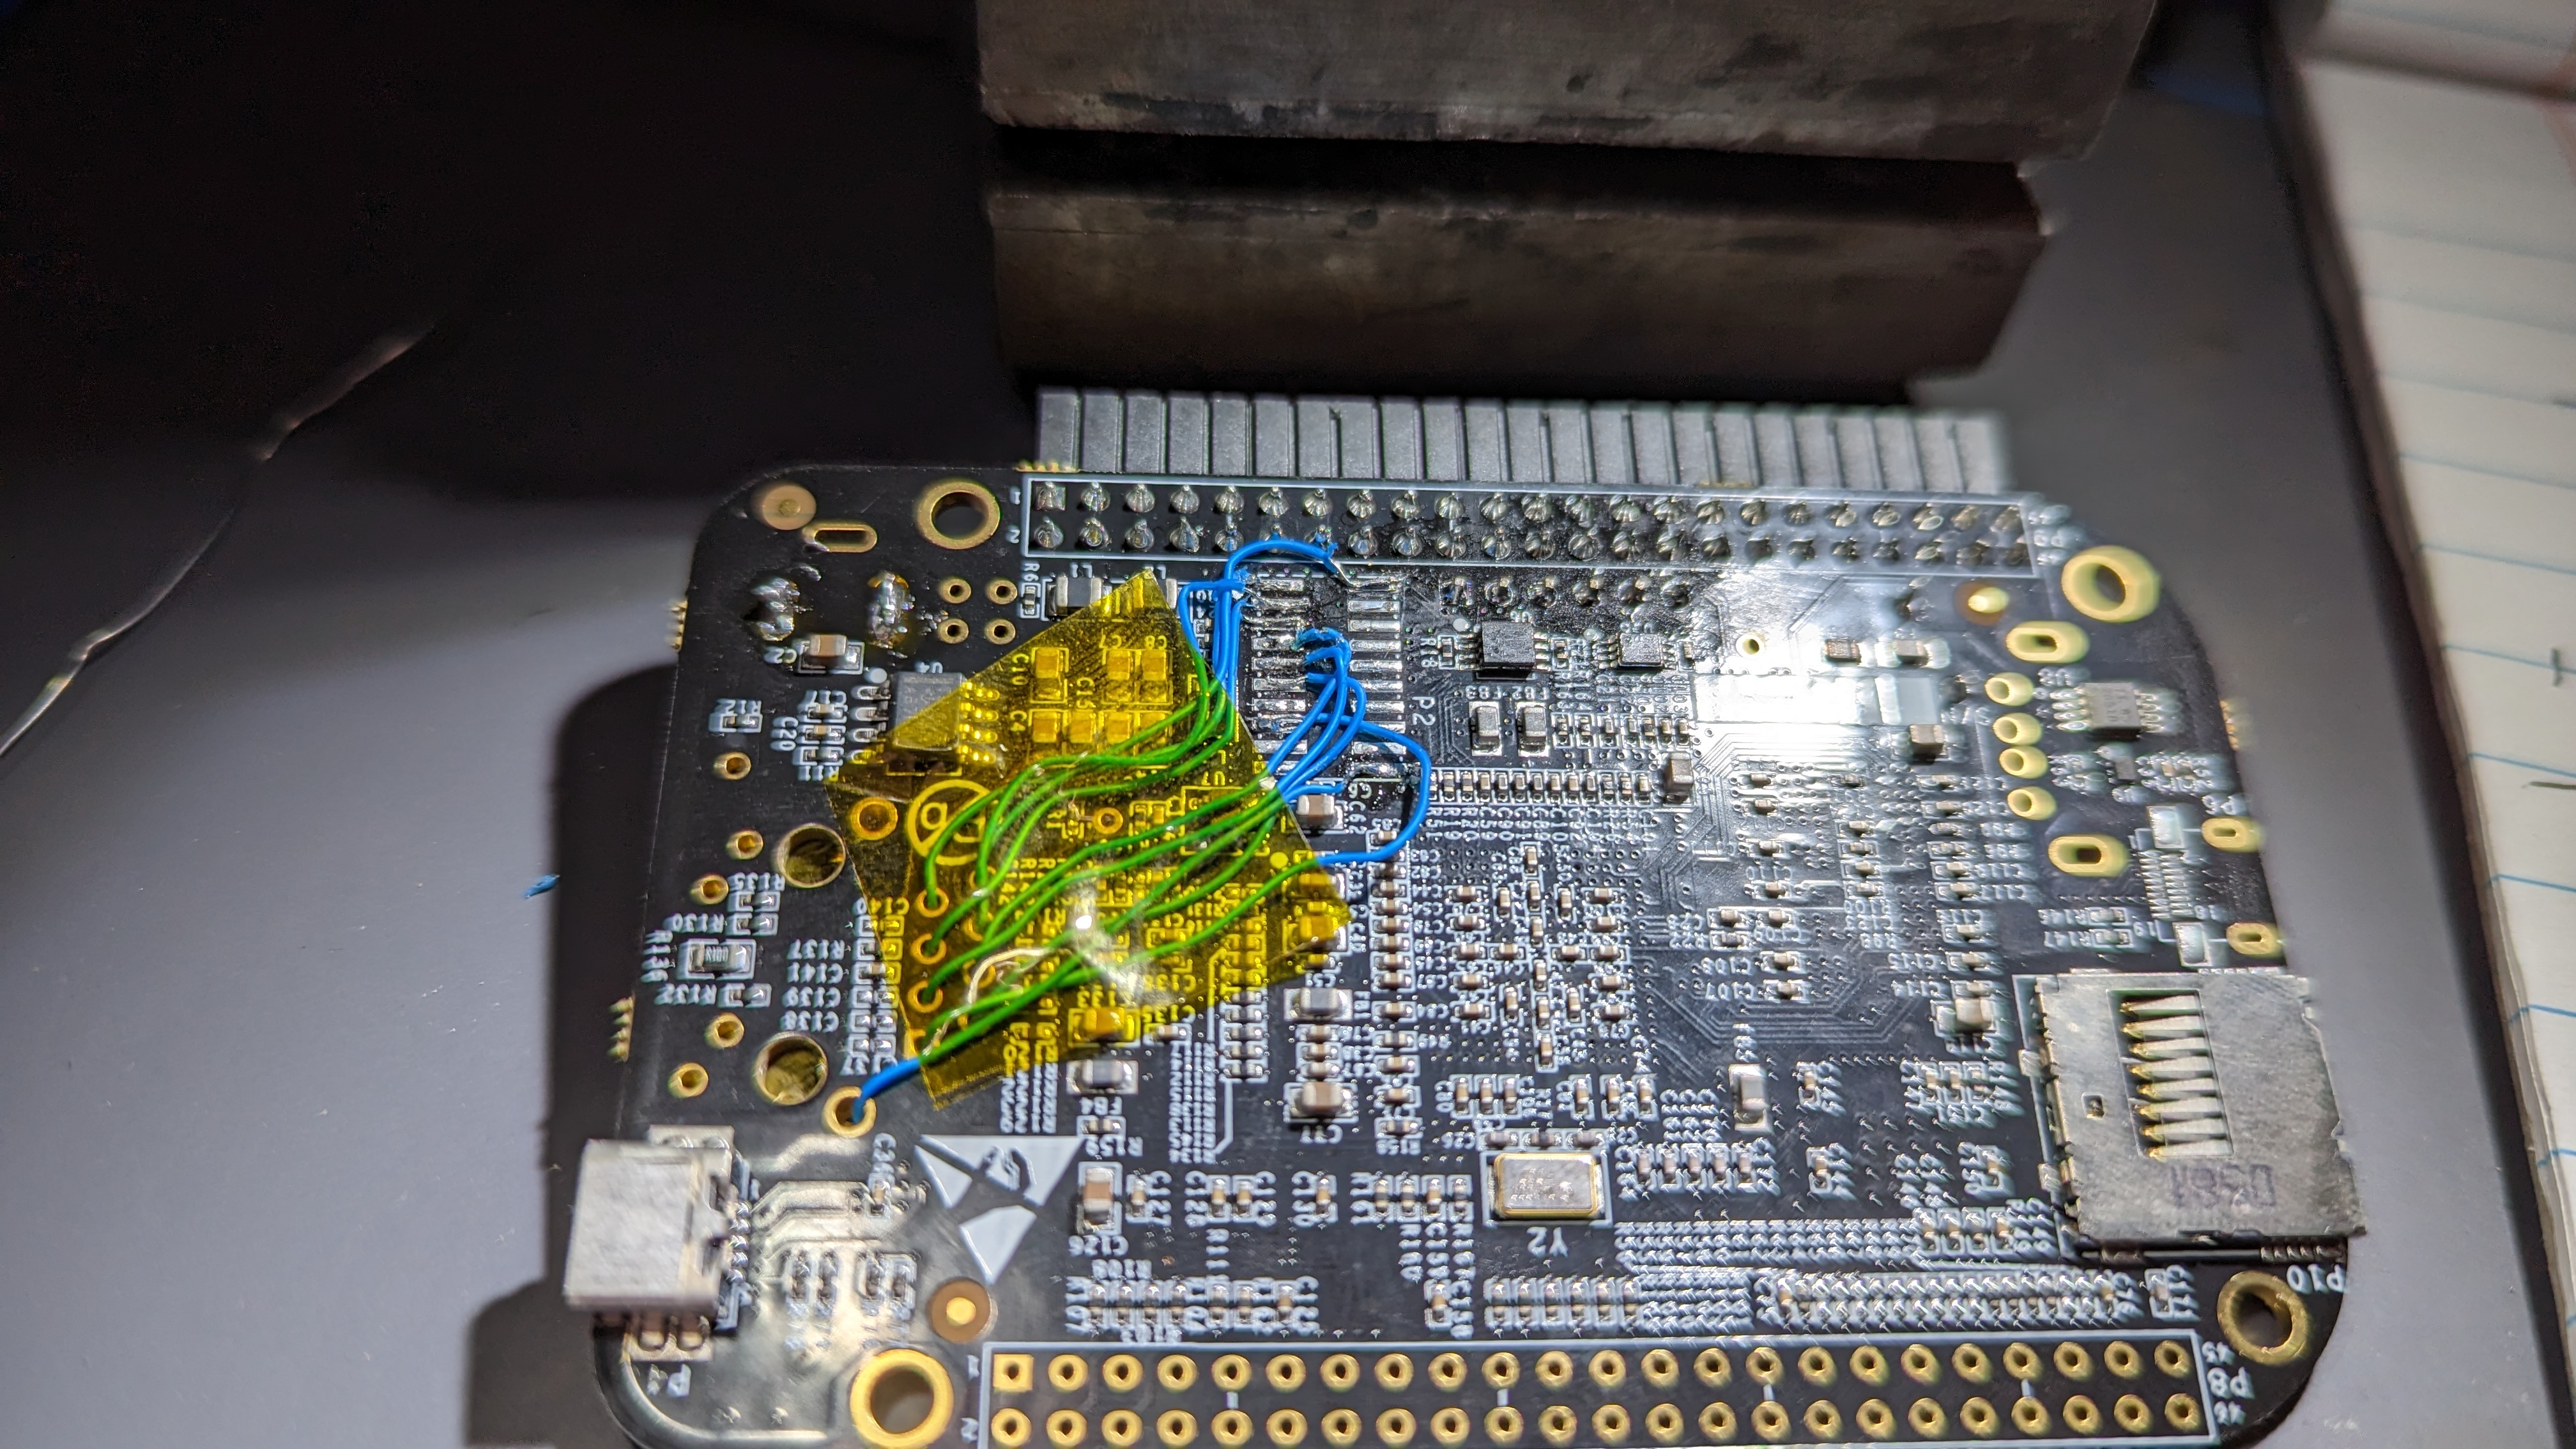 sjgallagher2/am335xbootrom
Reverse Engineering des TI AM3358 Boot-ROMs
 watchfulip/tp-link-decrypt
# TP-Link-Firmware entschlüsseln
 allthingsida/idasql
Vibe Reverse Engineer mit IDA Pro: Eine Schnittstelle für IDA in SQL über Live-Virtual-Tables. Lass dich nicht vom Schein täuschen! :)
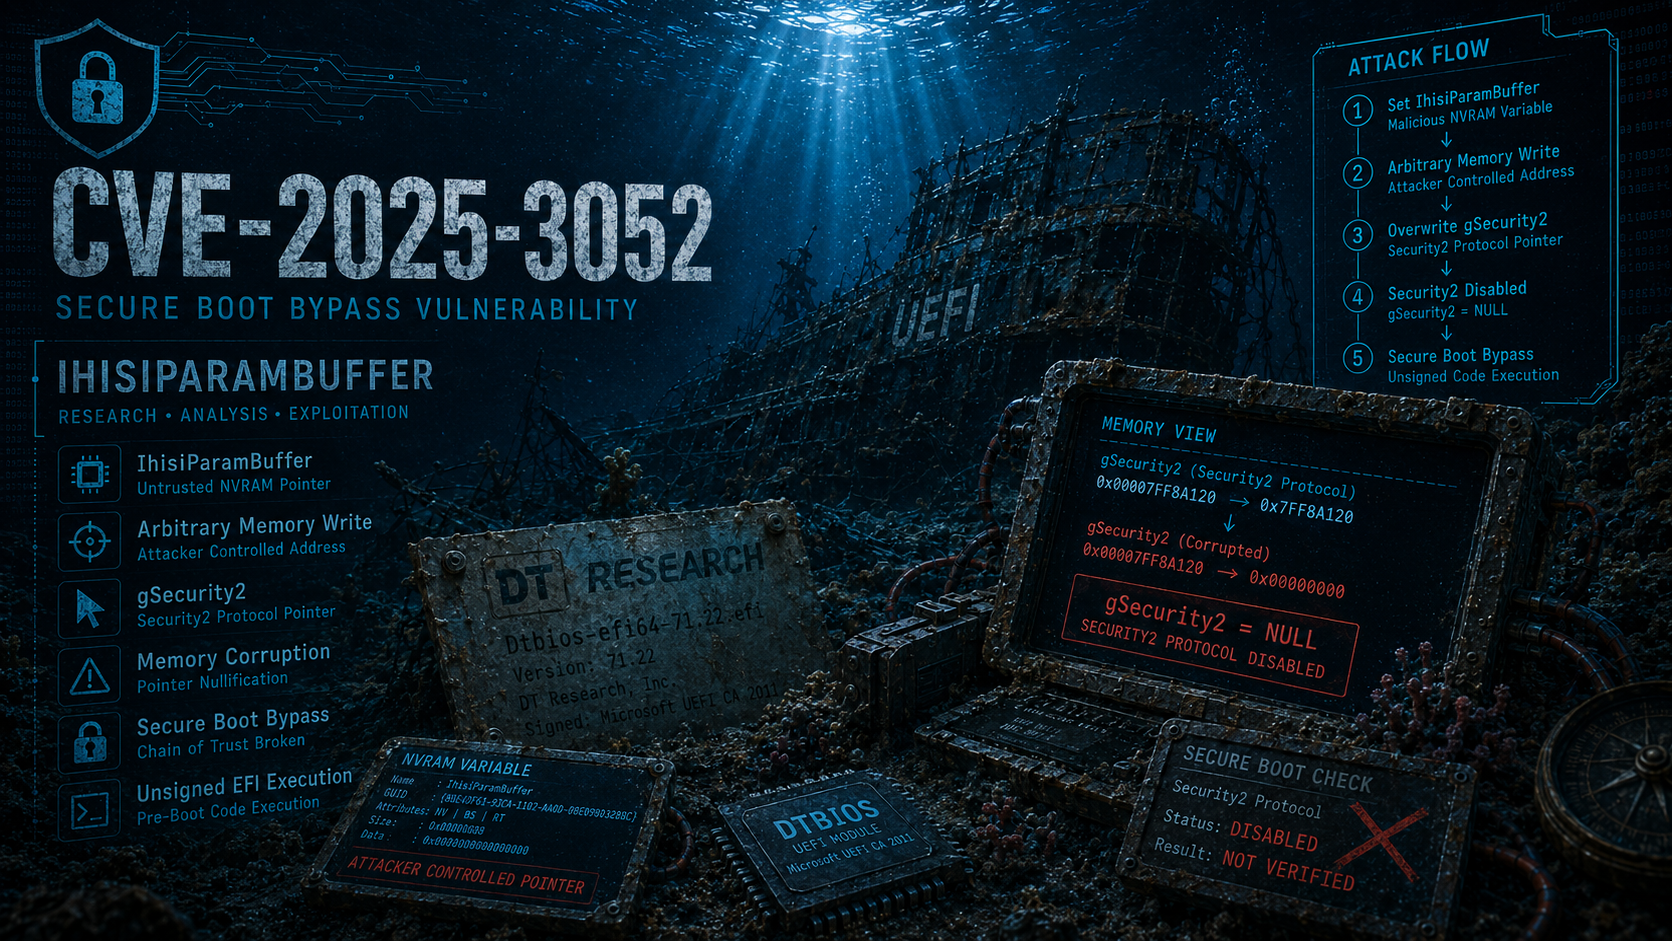 themalwareguardian/cve-2025-3052
Forschung zu CVE-2025-3052, einer Insyde-Firmware-Schwachstelle, die eine beliebige Schreibprimitive offenlegt, mit der sicherheitskritische Zeiger…
 themalwareguardian/cve-2025-4275
Analyse und Ausnutzung von CVE-2025-4275 (Hydr0ph0bia), einer Schwachstelle in der Secure-Boot-Vertrauenskette, bei der Firmware-Variablen genutzt…
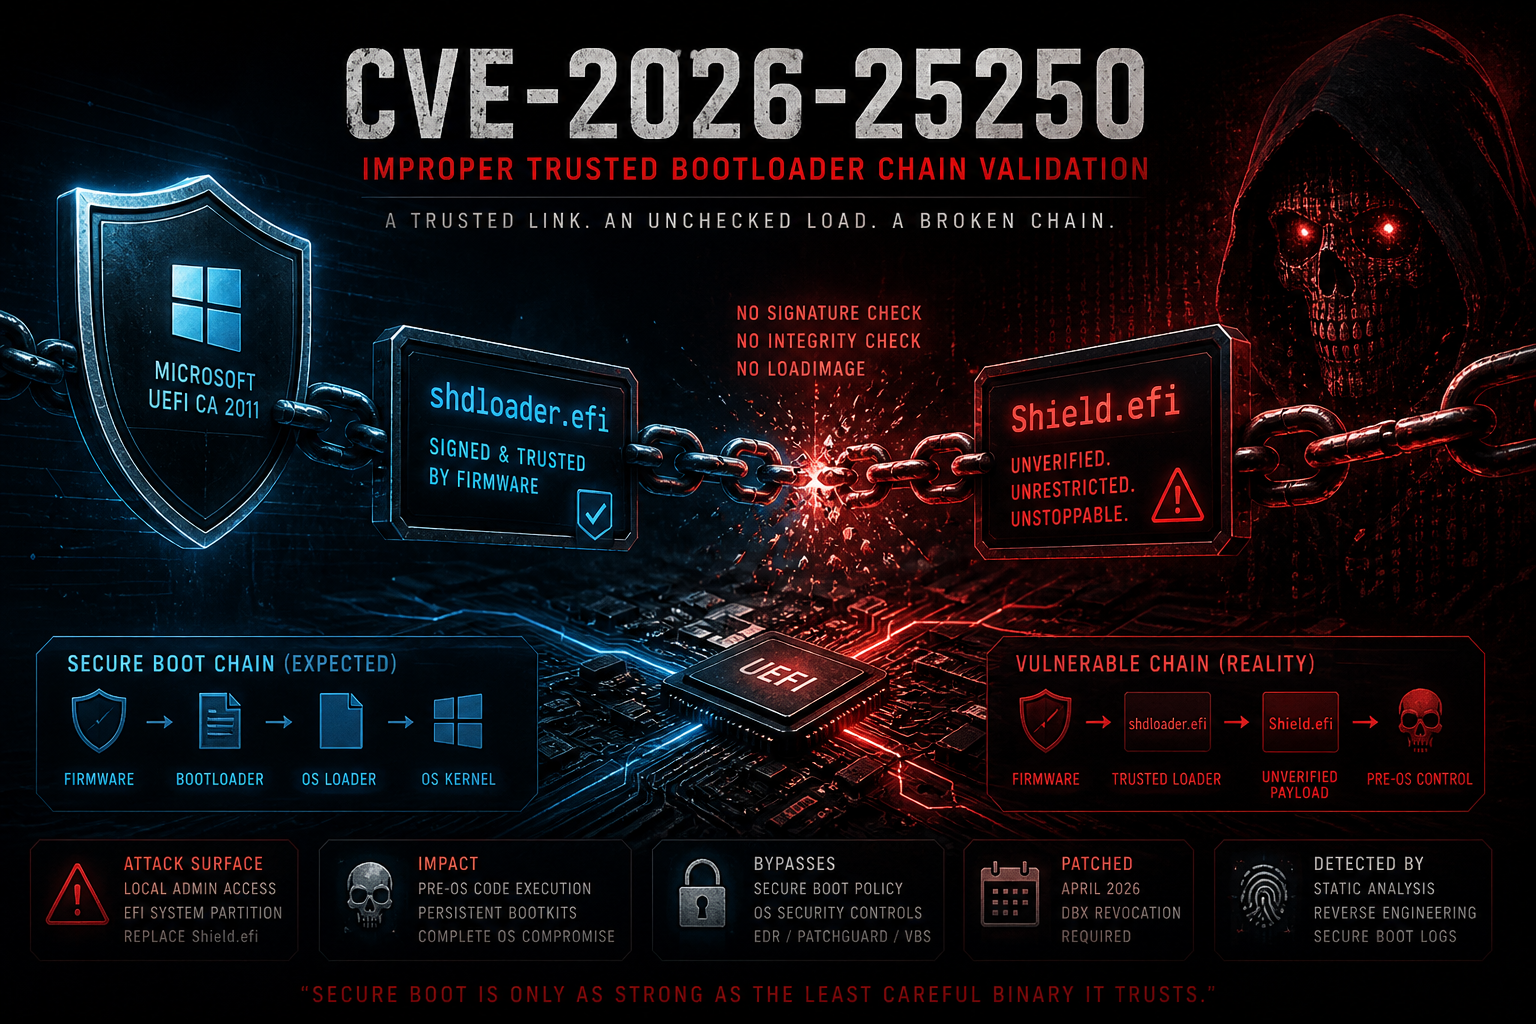 themalwareguardian/cve-2026-25250
Analyse und Exploit für CVE-2026-25250, eine Secure-Boot-Umgehung in Horizon DataSys Reboot Restore, bei der shdloader.efi Shield.efi ohne…
 vulhunt-re/vulhunt
Framework zur Schwachstellenerkennung vom REsearch-Team von Binarly
 xairy/lights-out
Werkzeuge zur Steuerung der Webcam-LED am ThinkPad X230