
appinfo-standalone
 redcivet/appinfo-standalone
Methode 59 aus UACME in einem eigenständigen .C
privilege-escalationexploitationpost-exploitation+2
20
redcivet/appinfo-standaloneMethode 59 aus UACME in einem eigenständigen .C
 haxrob/bpfdoor-controller-source
Quellcode für einen BPFDoor Backdoor-Controller, der verdeckte Kommunikationskanäle über TCP, UDP, ICMP und HTTPS mit Aktivierung durch Magic Packet,…
 hrmtz/snet
KI-geführtes CTF - Brechen Sie mit Claude Code als Trainer in einen echten Server ein
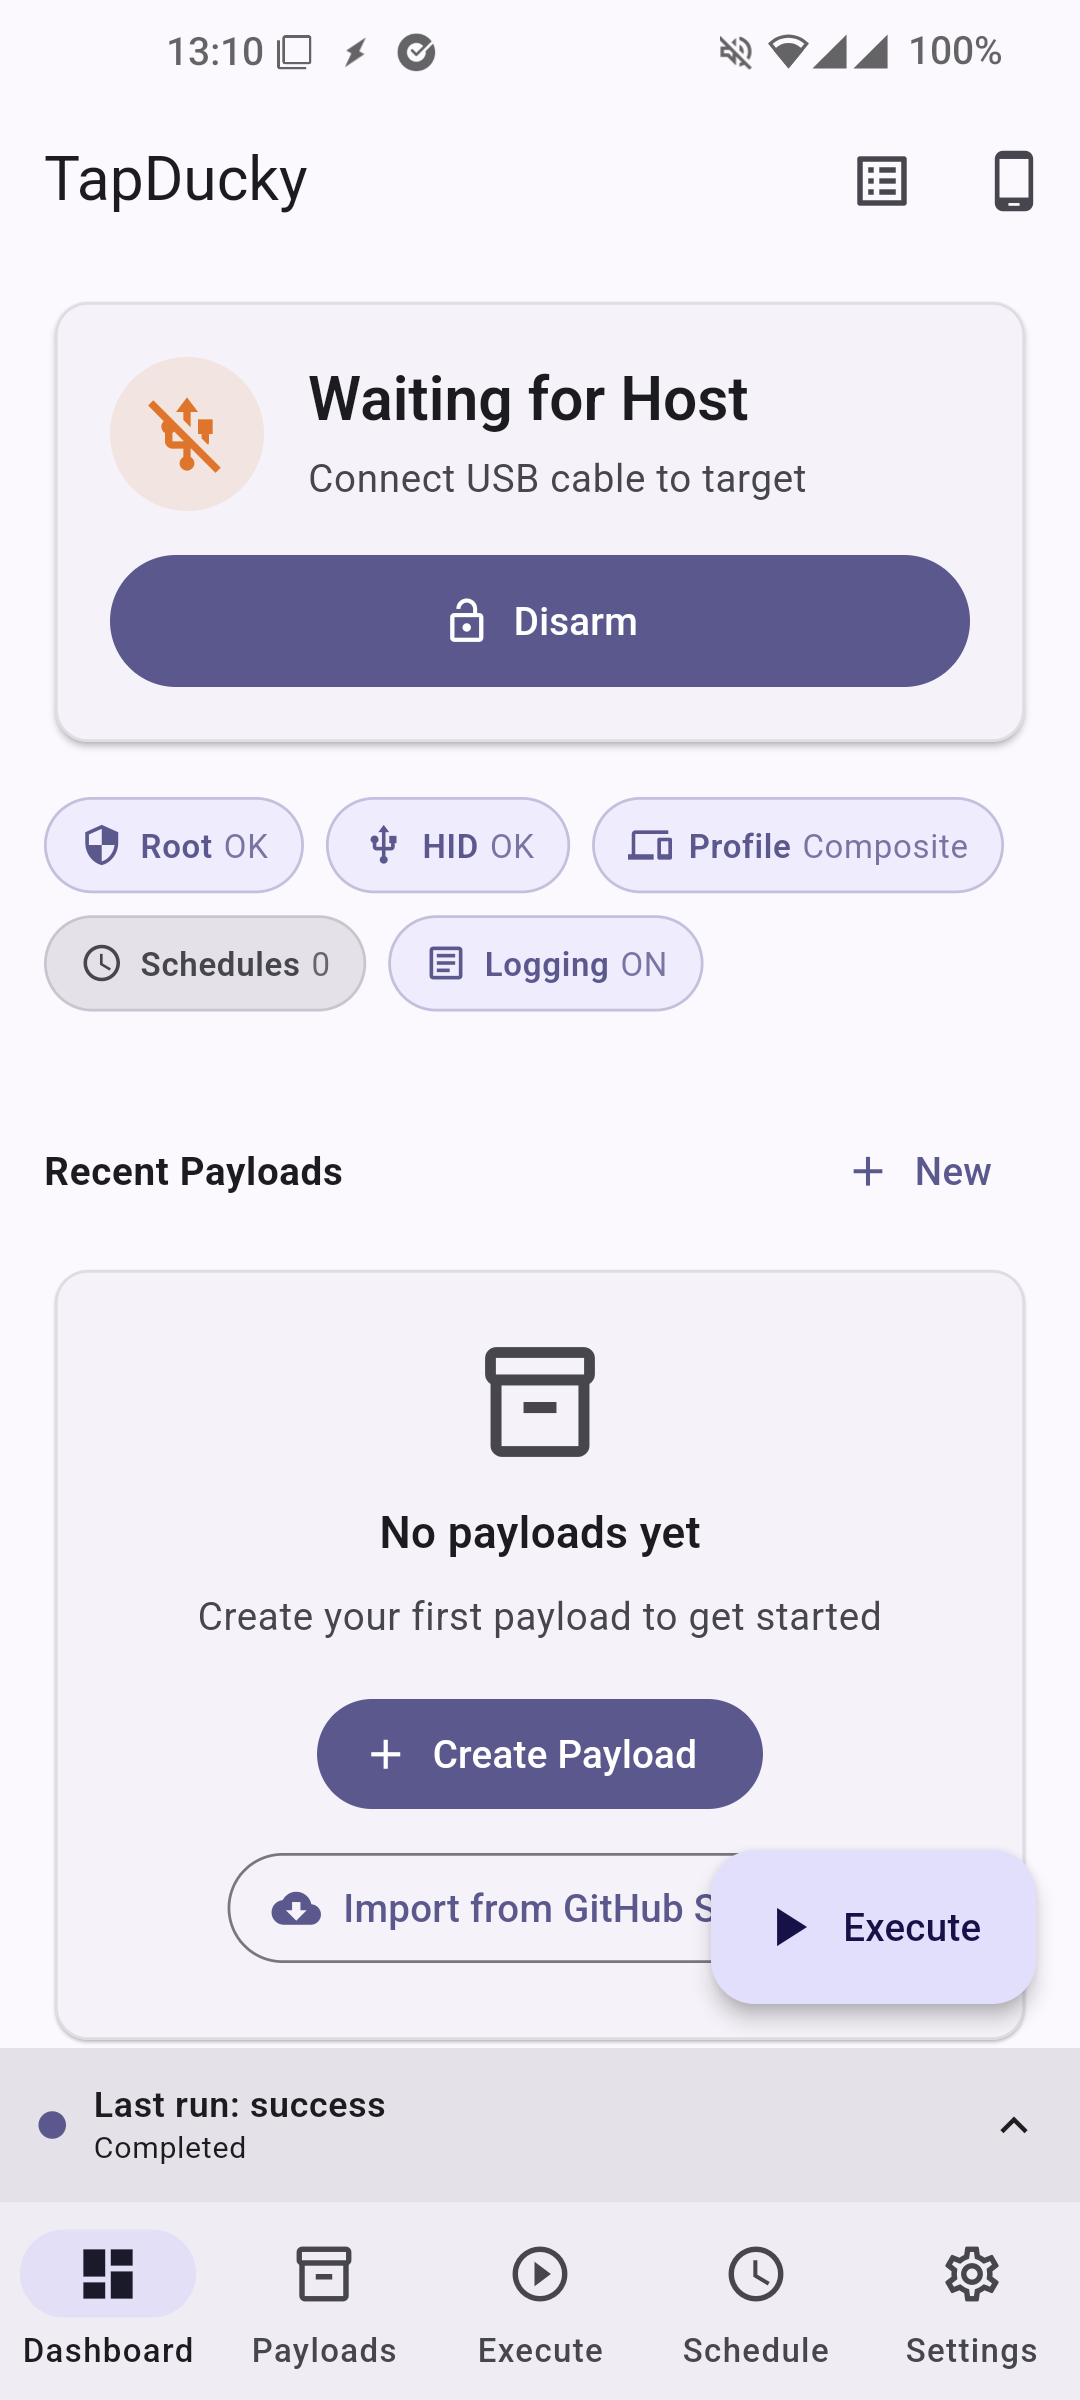 iodn/tap-ducky
Verwandelt jedes gerootete Telefon in die legendäre USB Rubber Ducky. Android USB HID Keystroke Injector
 bytewreck/dumpguard
Proof-of-Concept-Tool zum Extrahieren von Anmeldeinformationen aus geschützten Sitzungen auf modernen Windows-Systemen.
 captmag/maldev
Erstellung mehrerer Malware-Tools bestehend aus Umgehung, Aufzählung und Ausnutzung
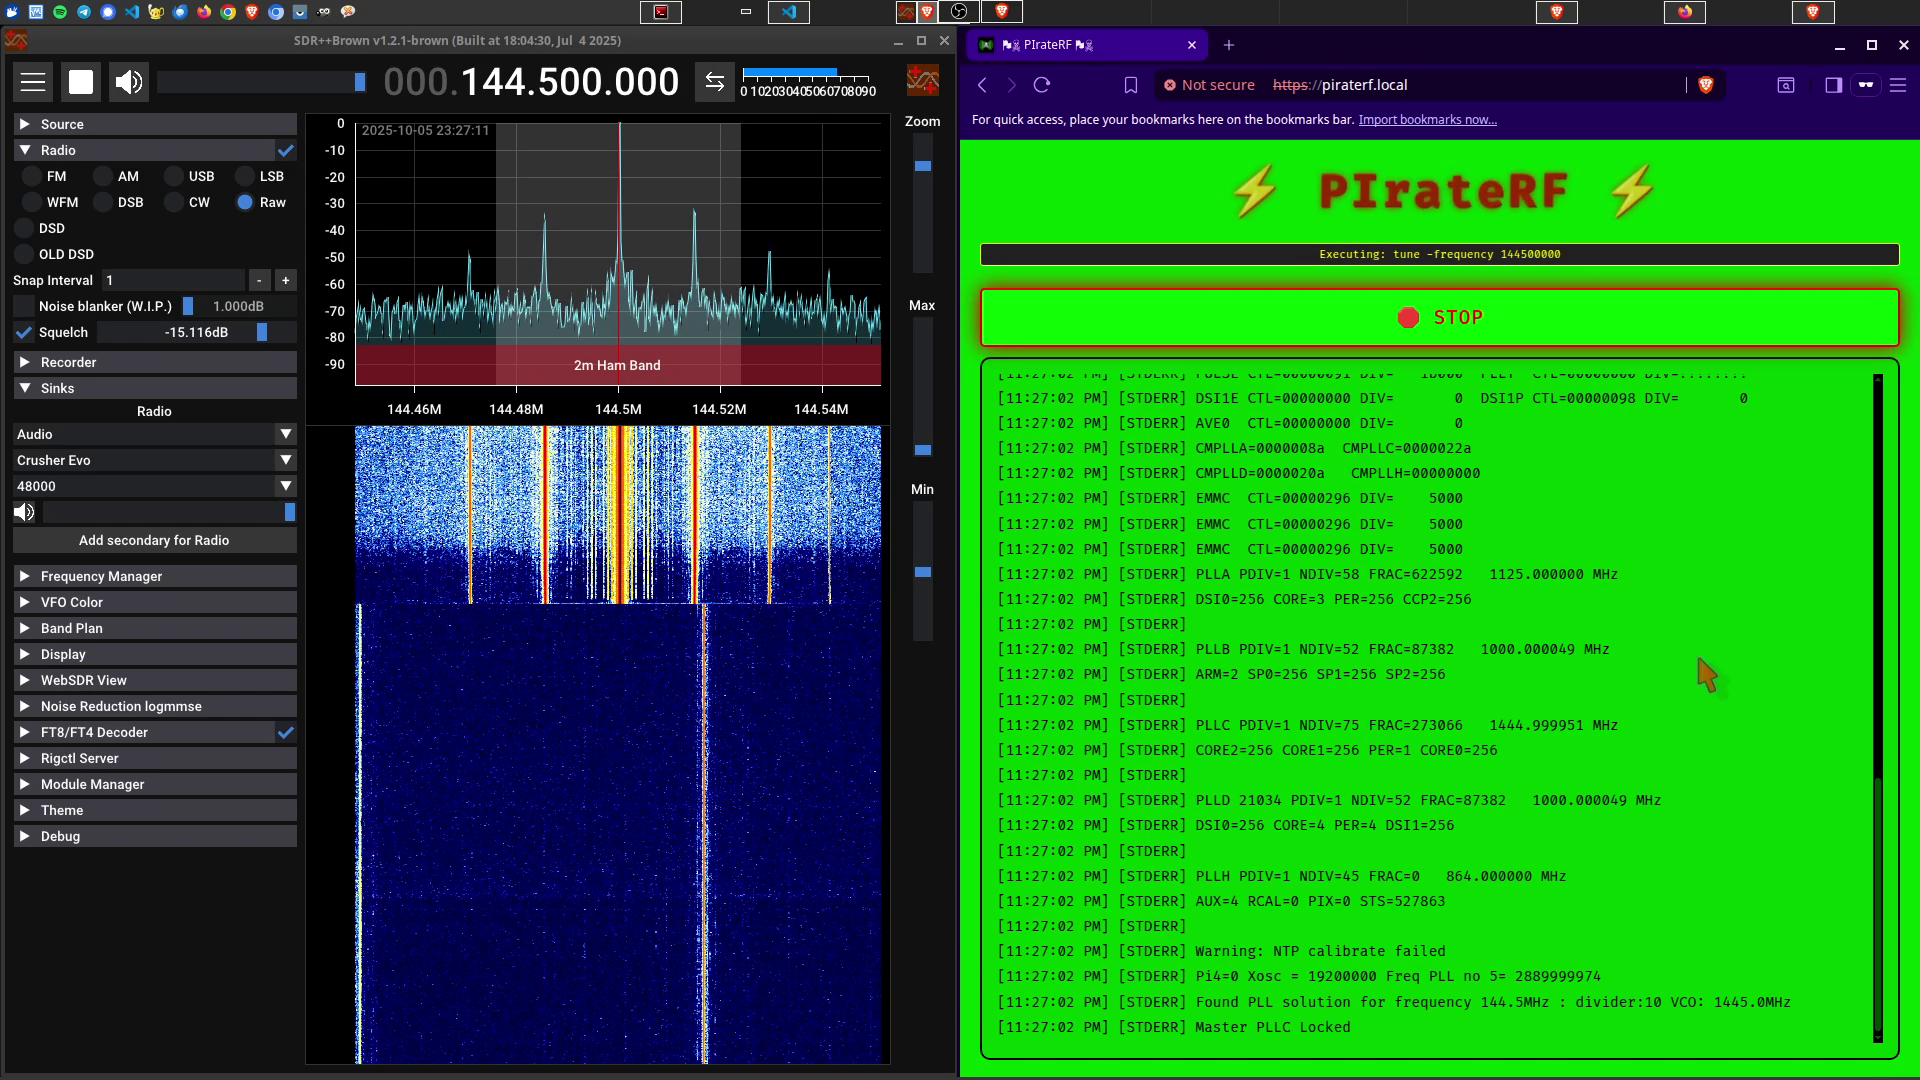 psyb0t/piraterf
PIrateRF verwandelt deinen Raspberry Pi Zero W in einen tragbaren RF-Signalgenerator, der einen eigenen WiFi-Hotspot bereitstellt. Steuere alles von…
 momenbasel/htb-writeups
Strukturierte Sammlung von über 500 Hack The Box Maschinen-Writeups, über 400 Challenge-Lösungen und interaktiven Lernwerkzeugen, darunter…
 longwayhomie/polyengine
PolyEngine ist ein evasiver PE-Packer für CTF-Challenges und die Ausbildung in Low-Level-Windows-Sicherheit. Er umgeht EDR- und AV-Heuristiken durch…
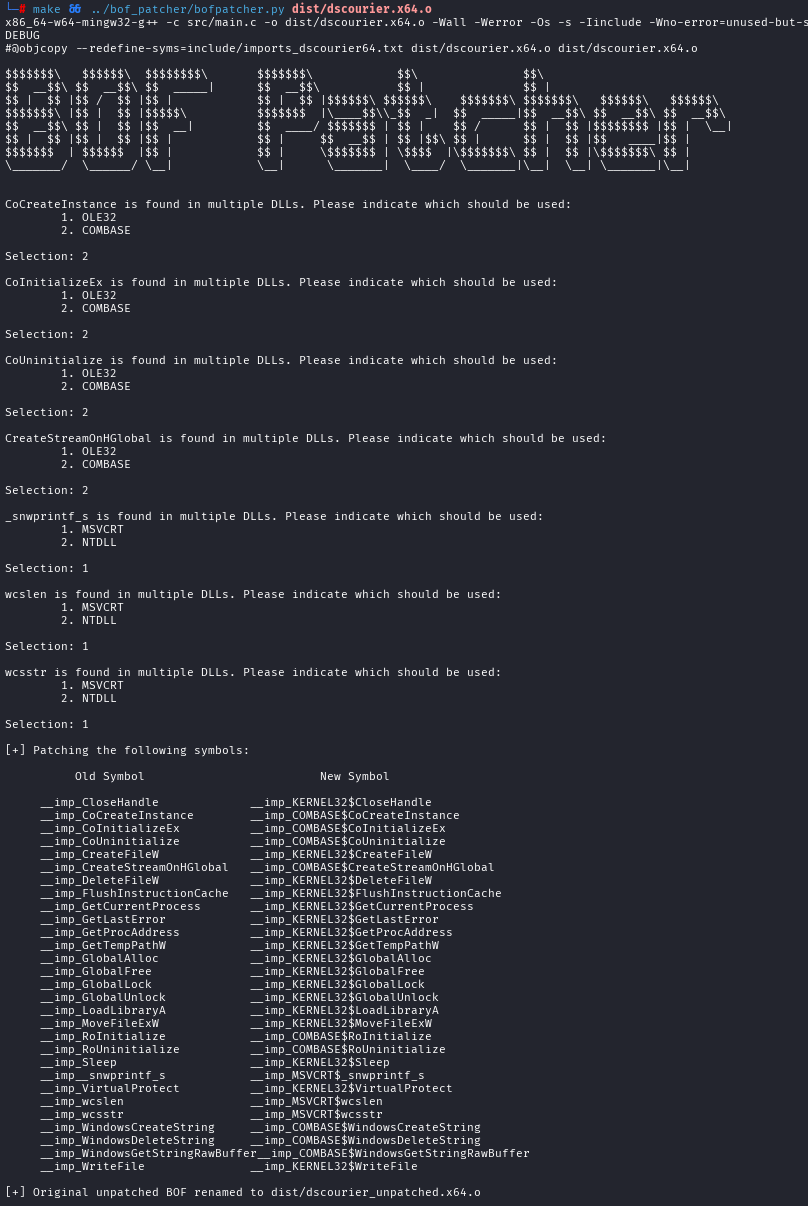 octoberfest7/dscourier_bof
BOF POC des DSCourier-Projekts / Aufrufen von WinGet über COM
 winterknife/evenstar
Niedrigstufige Experimente mit Intel 64/Windows
 daem0nc0re/privfu
Kernel-Modus WinDbg-Erweiterung und PoCs zur Untersuchung von Token-Berechtigungen.
 ottoyrocky/phantom-brain
Tragbares intelligentes Erkennungsnetzwerk mit offline KI
 rruzi/awesome-cve-2021-44228
Eine hervorragende kuratierte Liste von Repos für CVE-2021-44228. ``Apache Log4j 2``
 rruzi/awesome-cve-2020-0601
😂Eine tolle kuratierte Liste von Repos für CVE-2020-0601.
 rk-000/apache-hunter
ApacheHunter erkennt CVE-2024-22393 auf Apache-Answer-Servern. Wie Wappalyzer, aber CLI-basiert. Scannt Header, Seiteninhalte, Meta-Tags und Pfade,…
 vanhauser-thc/thc-ipv6
IPv6-Angriffs-Toolkit
 cedric-martz/ethernalblue_report
Dies ist ein Sicherheitsbewertungsbericht bezüglich der EthernalBlue-Schwachstelle (CVE-2017-0143).