
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Exploitation — Tools — Seite 100 | Kitploit

Tools

AlleAndroid-SicherheitAuthentifizierung & AutorisierungCloud-Infrastruktur-SicherheitDefensivwerkzeugeFestplattenforensikEmbedded-System-SicherheitAllgemeine DienstprogrammeManagement von Indicators of Compromise (IOC)OSINT (Open-Source-Intelligence)Paket-Sniffing & AnalysePasswort-CrackingPenetrationstest-FrameworksPhishing-ToolsPrivilege EscalationAufklärungStatische AnalyseSchwachstellenscannerWeb-SchwachstellenscannerWi-Fi-PrüfungBluetooth-SicherheitContainer-SicherheitDynamische Analyse (Sandboxing)Verschlüsselungs-/EntschlüsselungstoolsExploit-FrameworksIdentitätsmanagementiOS-SicherheitIoT-SicherheitSpeicherforensikNetzwerkkartierungOSINT für Social EngineeringPasswortangriffePayload-GenerierungPersistenzmechanismenPort-ScanningStatische Code-Analyse (SAST)Bedrohungsfeeds & AggregatorenSchwachstellenanalyseWeb-Proxys & AbfangenCode-AnalyseDNS- und Subdomain-EnumerationDynamische Code-Analyse (DAST)ExploitationHash-AnalyseIDS/IPS-UmgehungImpersonations-ToolsLaterale BewegungMobile App-PenetrationstestsNetzwerkforensikReverse EngineeringRFID/NFC-ToolsSCADA/ICS-SicherheitScripting & AutomatisierungServerless-SicherheitShellcodeWebanwendungs-ExploitationAPI-SicherheitstestsKonfigurationsprüfungDatenexfiltrationDebuggerForensikInformationsbeschaffungMobile ForensikNetzwerkzugriffskontrollePost-ExploitationSicherheitsvirtualisierungPhishingWAF-UmgehungWebsicherheitFuzzingNetzwerksicherheitSteganografieDrahtlose SicherheitDatenwiederherstellungMalware-AnalyseDigitale ForensikHardware-HackingKryptographieCTFPenetrationstestsCloud-SicherheitDevSecOpsMobile SicherheitPrivatsphäreCommand and ControlSocial EngineeringHardware-SicherheitDienstprogramme & FrameworksHardware- & IoT-SicherheitSecret-ErkennungBinäranalyseBedrohungsanalyseIdentitäts- & Zugriffsmanagement (IAM)LieferkettensicherheitAuthentifizierungMaschinelles LernenEinbruchserkennungPapers & ForschungFehlkonfigurationSubdomain-EnumerationE-Mail-SammlungLernen & BildungKI-gestütztes Reverse EngineeringDNS-FuzzingRed TeamingIncident ResponseCrawlerKuratierte RessourcenRemote-Access-ToolShellcode-GenerierungPayload-EntwicklungRemote-Access-TrojanerAPI-SicherheitAnti-BotFingerabdruck-SpoofingCAPTCHA-UmgehungE-Mail-SicherheitDNS-AnalyseChaos-EngineeringLernpfade & KurseContainer-AusbruchKI-SicherheitDatenbanksicherheitFirmware-AnalyseAnomalieerkennungLog-AnalyseAdversarial-AngriffBinary-ExploitationLabs & Praxis
NeuesteRelevanzBeliebtesteKürzlich aktualisiert
2582 Ergebnisse
CVE-2022-0001 preview

CVE-2022-0001

GitHubsabecomoeh/cve-2022-0001

Dieses Skript prüft Administratorrechte und setzt anschließend die erforderlichen DWord-Werte in der Windows-Registrierung, um die…
privilege-escalationvulnerability-analysisexploitation+1
vor 0 Jahren
KerberosAudit-PS preview

KerberosAudit-PS

GitHubalmarworld/kerberosaudit-ps

Kerberos-Audit für CVE-2026-20833
vulnerability-analysisexploitationconfiguration-auditing+2
vor 3 Monaten
ICMP-Timestamp-POC preview

ICMP-Timestamp-POC

GitHubransc0rp1on/icmp-timestamp-poc

Ein Reconnaissance-Tool zur Erkennung von CVE-1999-0524 (ICMP-Timestamp-Offenlegung) durch Automatisierung der Timestamp-Extraktion mittels nping…
reconnaissancevulnerability-scannersexploitation+3
vor 1 Jahr
libunwind_CVE-2015-3239 preview

libunwind_CVE-2015-3239

GitHubrenukaselvar/libunwind_cve-2015-3239

C-Bibliothek für Stack-Unwinding und Backtrace-Erzeugung, die mehrere Architekturen und Betriebssysteme unterstützt, mit Anweisungen zum Erstellen…
memory-forensicsvulnerability-analysisexploitation+3
vor 1 Jahr
libunwind_CVE-2015-3239_After preview

libunwind_CVE-2015-3239_After

GitHubrenukaselvar/libunwind_cve-2015-3239_after

Bibliothek zum Entwirren von Prozessor-Call-Stacks, die mehrere Architekturen und Betriebssysteme unterstützt, mit Anweisungen zum Erstellen und…
memory-forensicsvulnerability-analysisexploitation+3
vor 1 Jahr
libunwind_CVE-2015-3239_AfterPatch preview

libunwind_CVE-2015-3239_AfterPatch

GitHubrenukaselvar/libunwind_cve-2015-3239_afterpatch

C-Bibliothek für Stack-Unwinding und Backtrace-Erzeugung über mehrere Architekturen hinweg, die APIs für die programmatische Inspektion von…
general-purpose-utilitiesvulnerability-analysisexploitation+3
vor 1 Jahr
lua_CVE-2020-24370 preview

lua_CVE-2020-24370

GitHubrenukaselvar/lua_cve-2020-24370

Leichte, einbettbare Skriptsprache mit schnellem Interpreter, die prozedurale, funktionale und objektorientierte Programmierung unterstützt.
general-purpose-utilitiesvulnerability-analysisexploitation+1
vor 1 Jahr
lua_CVE-2020-24370_AfterPatch preview

lua_CVE-2020-24370_AfterPatch

GitHubrenukaselvar/lua_cve-2020-24370_afterpatch

Leichte einbettbare Skriptsprache mit einer C-API, die prozedurale, funktionale und datengetriebene Programmierung unterstützt.
general-purpose-utilitiesvulnerability-analysisexploitation+1
vor 1 Jahr
LFI-Destruction preview

LFI-Destruction

GitHubrevshellxd/lfi-destruction

Dieses Programm fordert Sie zur Eingabe der Local File Inclusion-Informationen auf und durchsucht automatisch die /etc/passwd, und verwendet die…
privilege-escalationreconnaissancepassword-attacks+8
4vor 8 Monaten
Popcorn-TJNULL-OSCP- preview

Popcorn-TJNULL-OSCP-

GitHubr3fr4kt/popcorn-tjnull-oscp-

Popcorn HTB Write-up, das fortgeschrittenes Directory Fuzzing, File Upload Bypass via Magic Numbers/Extension Spoofing mit Burp Suite und Privilege…
privilege-escalationreconnaissancevulnerability-analysis+7
vor 4 Monaten
LogJackFix preview

LogJackFix

GitHubponeyclairdelune/logjackfix

Ein Spigot-Plugin zur Behebung der Log4j-Remote-Code-Ausführungs-Sicherheitslücke CVE-2021-44228, zum Schutz von Minecraft-Clients.
defensive-toolsvulnerability-analysisexploitation+3
vor 4 Jahren
Cybersec preview

Cybersec

GitHubamitr12/cybersec

Einzeldatei-HTML-Spickzettel für Red-Teamer und Pentester mit automatisch eingefügten Angreifer/Ziel-Variablen, OS-bewusstem Reverse-Shell-Generator…
password-crackingprivilege-escalationreconnaissance+9
9vor 2 Monaten
shodscript preview

shodscript

GitHubmomenbasel/shodscript

Automatisiere die Ausführung von Exploit/PoC gegen Shodan-Suchergebnisse – gleichzeitiger Versand, Filterung, strukturierte Ausgabe und Export.

reconnaissancevulnerability-scannersexploitation+2
12vor 6 Monaten
KSLDBYOVDARK preview

KSLDBYOVDARK

GitHubanylnk/ksldbyovdark

Nutzt eine Schwachstelle im KSLD-Anti-Rootkit-Treiber (IOCTL 0x222044) aus, um den PPL-Schutz zu umgehen und auf sensiblen Prozessspeicher…
privilege-escalationvulnerability-analysisexploitation+3
41vor 6 Monaten
ExportHider preview

ExportHider

GitHubfrkngksl/exporthider

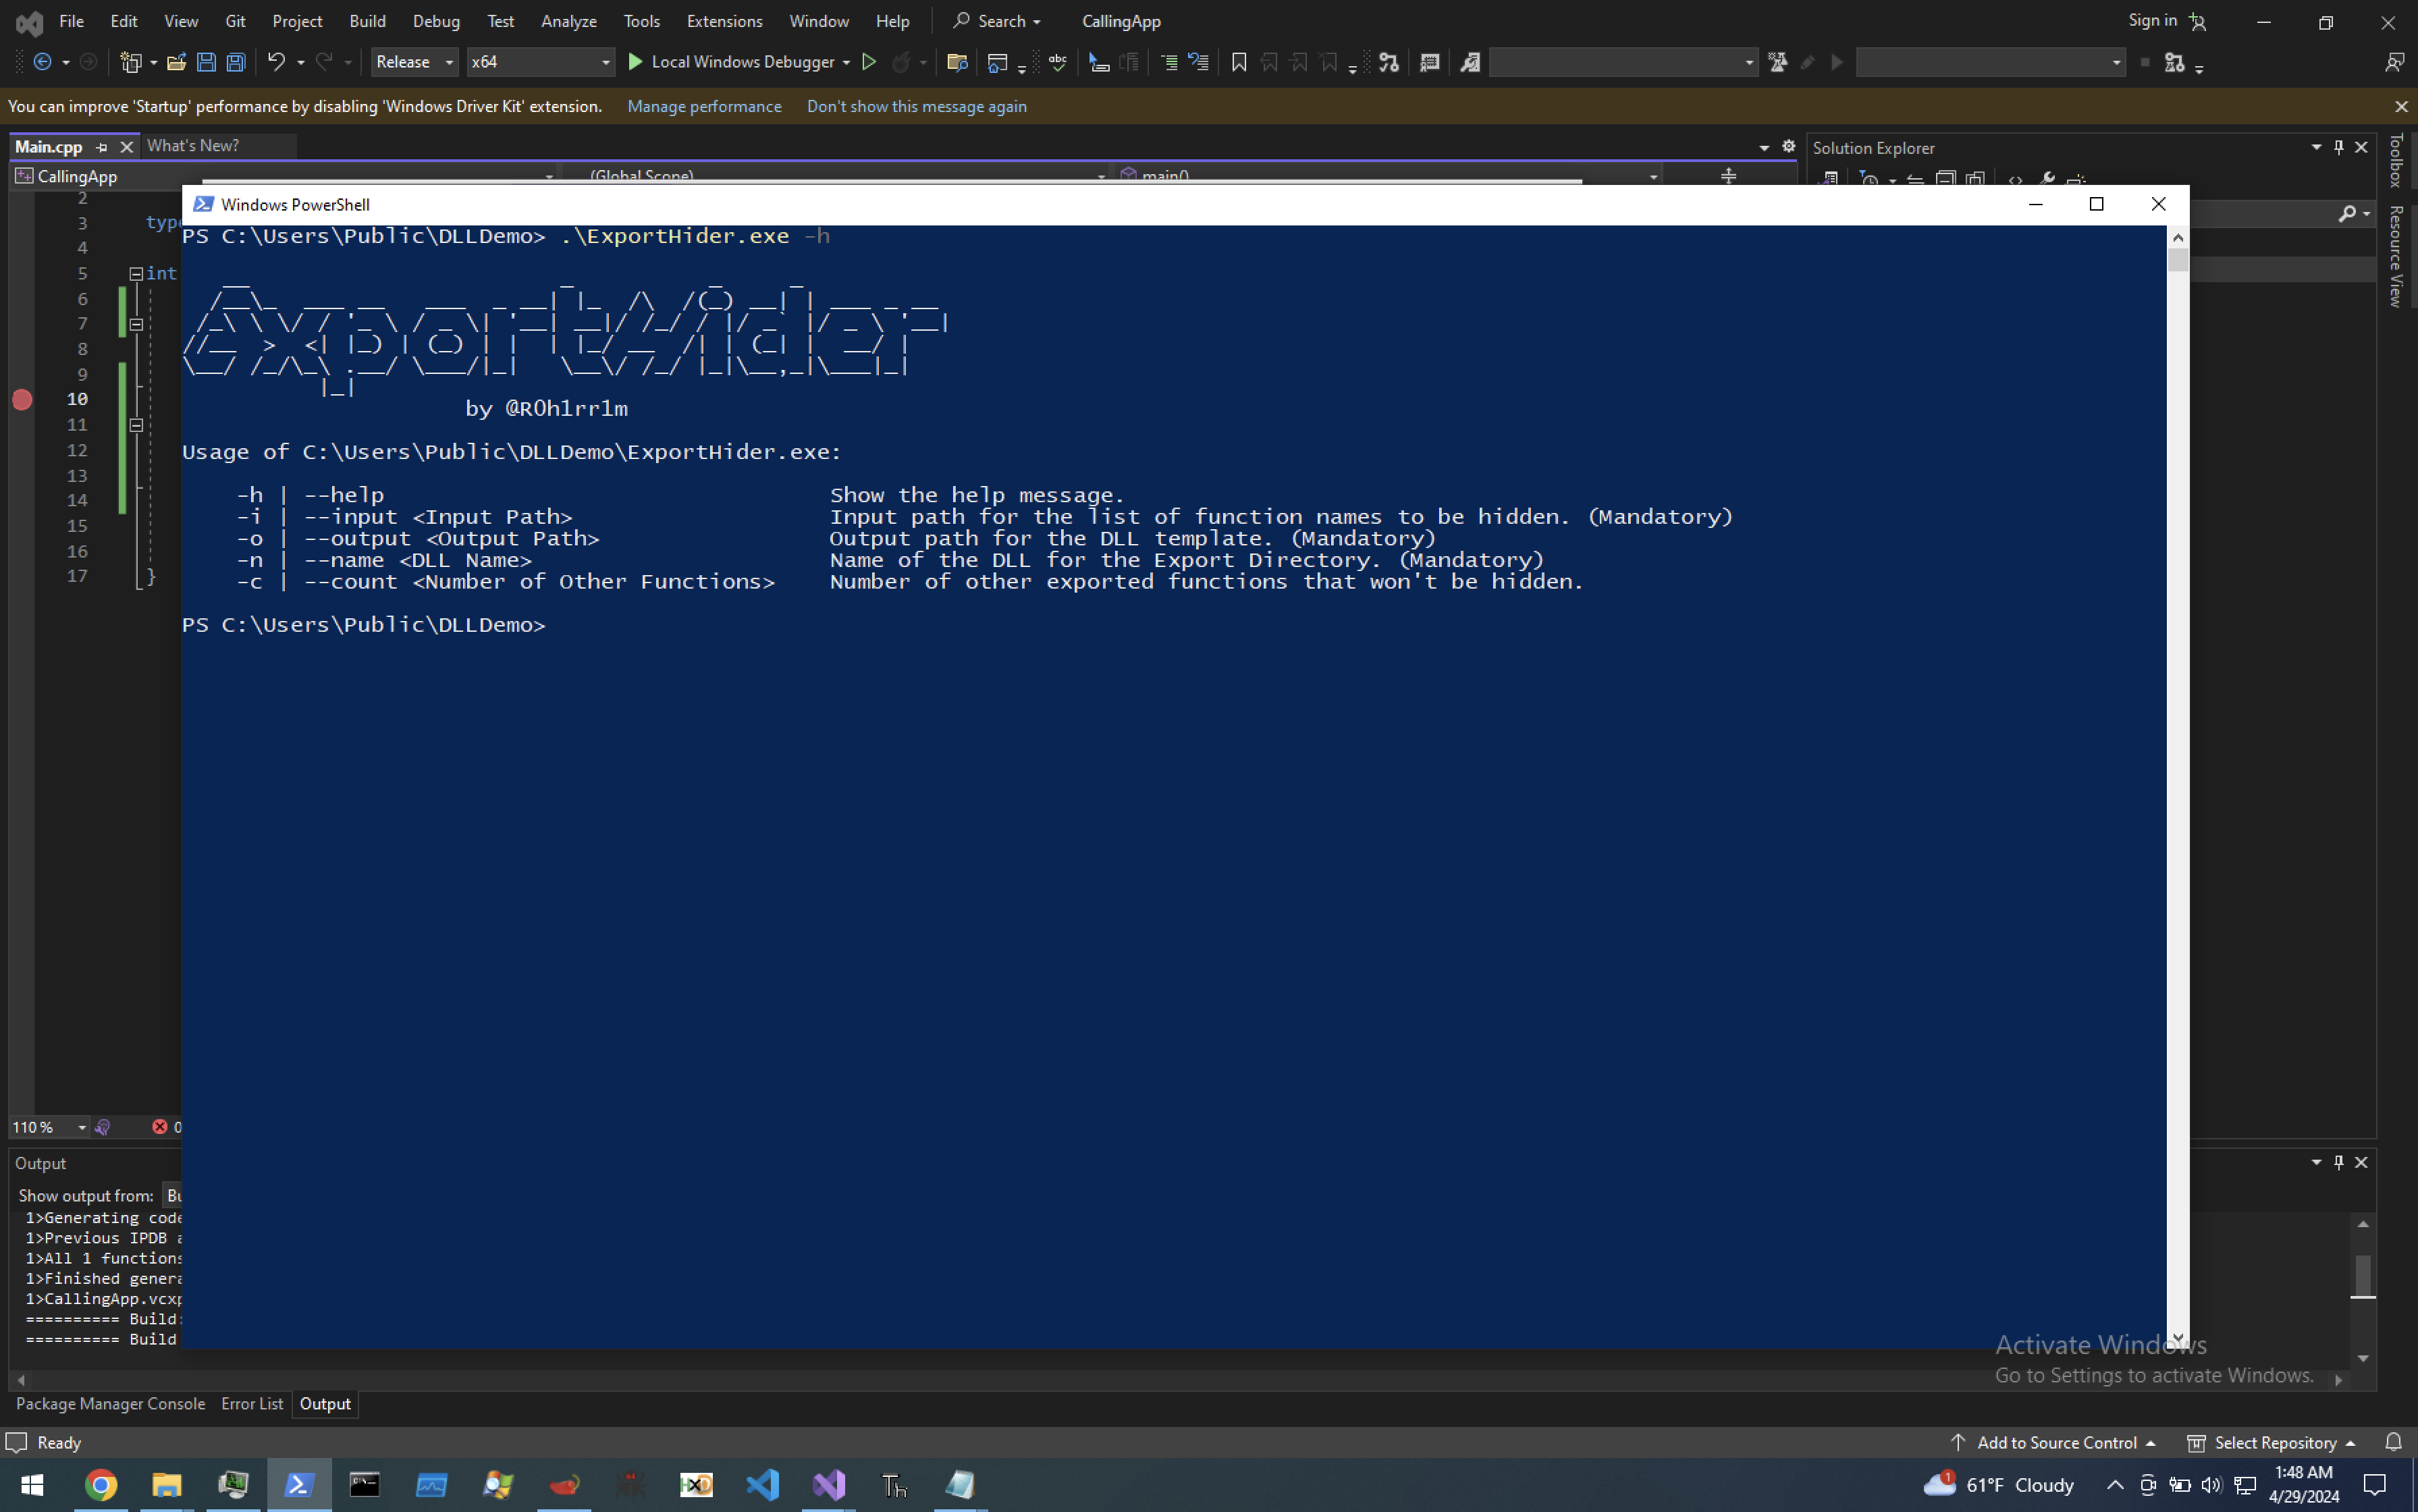
ExportHider: Generierung der Exporttabelle zur Laufzeit, um die exportierten Funktionen aus der DLL-Datei zu verbergen.
dynamic-code-analysisexploitationreverse-engineering+4
33vor 6 Monaten
BlueSAM preview

BlueSAM

GitHubincursi0n/bluesam

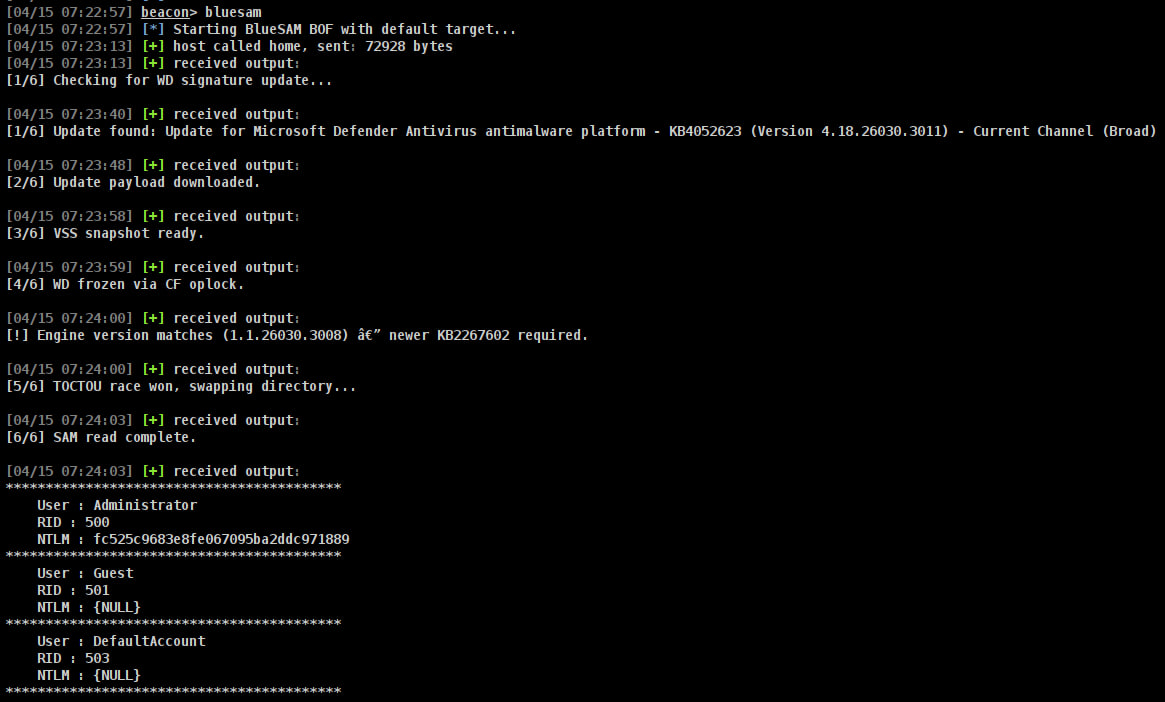
Eine Cobalt Strike Beacon Object File, die die BlueHammer-Schwachstelle ausnutzt, um eine Kopie der SAM-Datenbank zu erhalten.
penetration-testing-frameworksexploitationpost-exploitation+3
167vor 6 Monaten
nano-analyzer preview

nano-analyzer

GitHubweareaisle/nano-analyzer

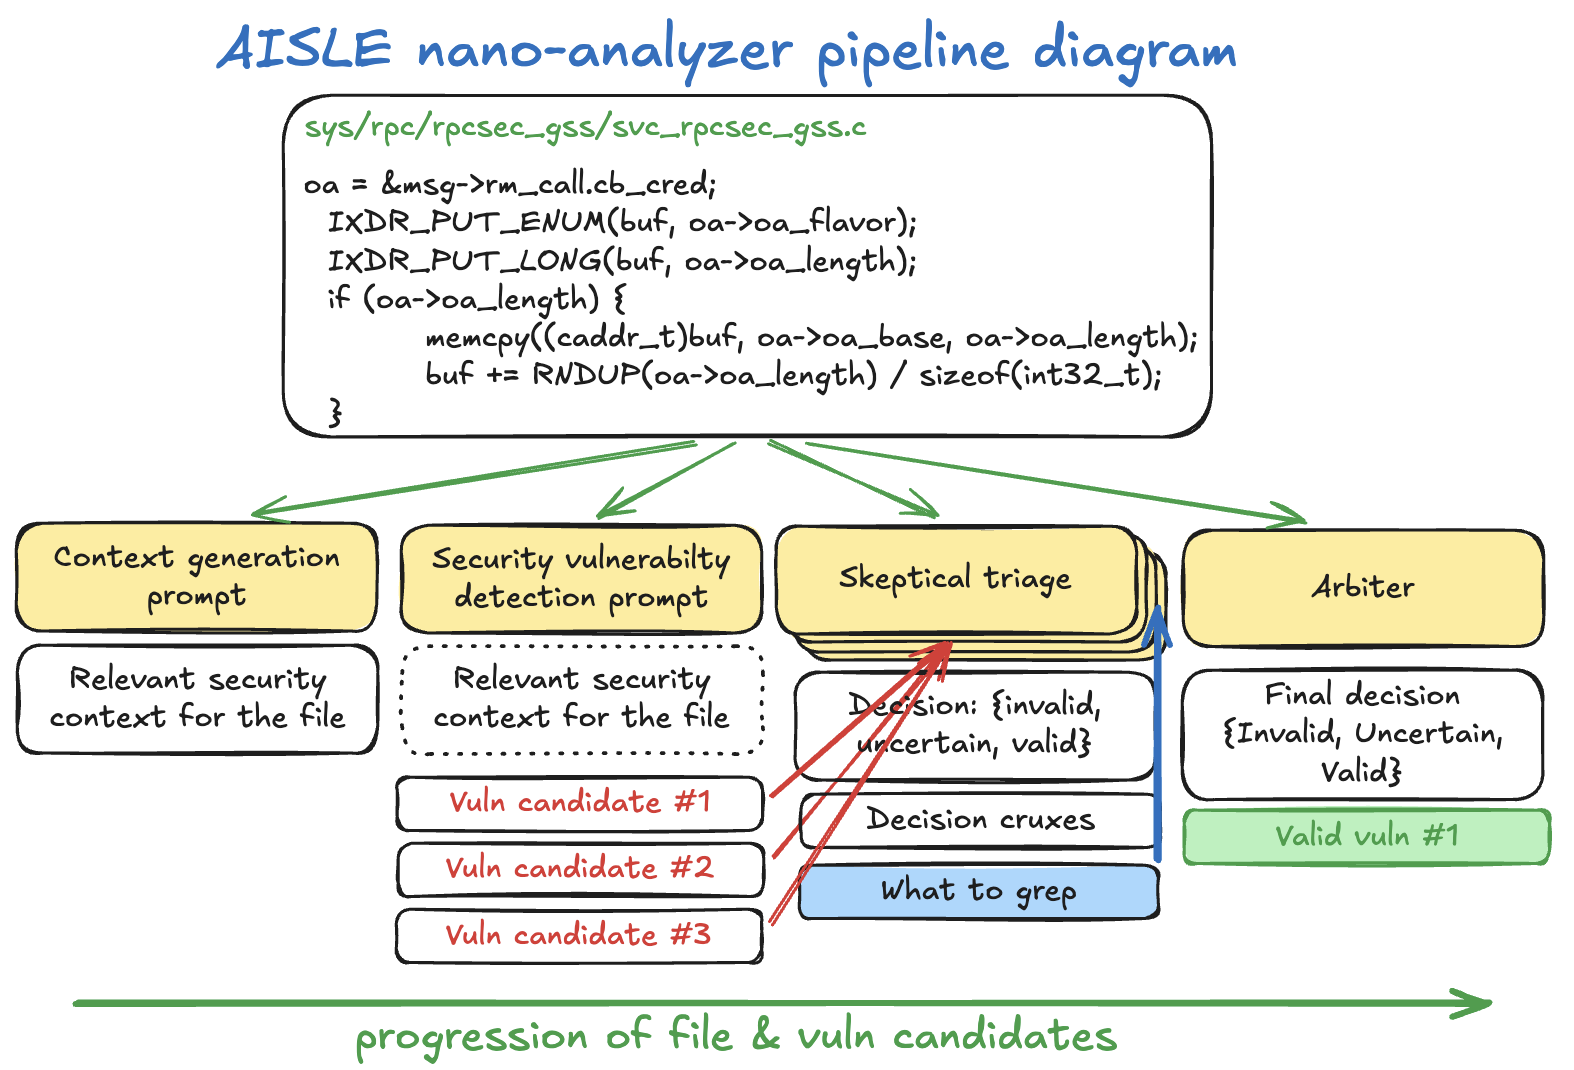
Ein minimaler, LLM-betriebener Zero-Day-Schwachstellenscanner von AISLE.
static-analysisvulnerability-scannersvulnerability-analysis+5
305vor 6 Monaten
trevex preview

trevex

GitHubcispa/trevex

Automatisiertes Framework zur Erkennung von Schwachstellen bei transienter Ausführung (IEEE S&P '26)

vulnerability-analysisexploitationfuzzing+4
35vor 6 Monaten
Zurück1…99100Weiter