
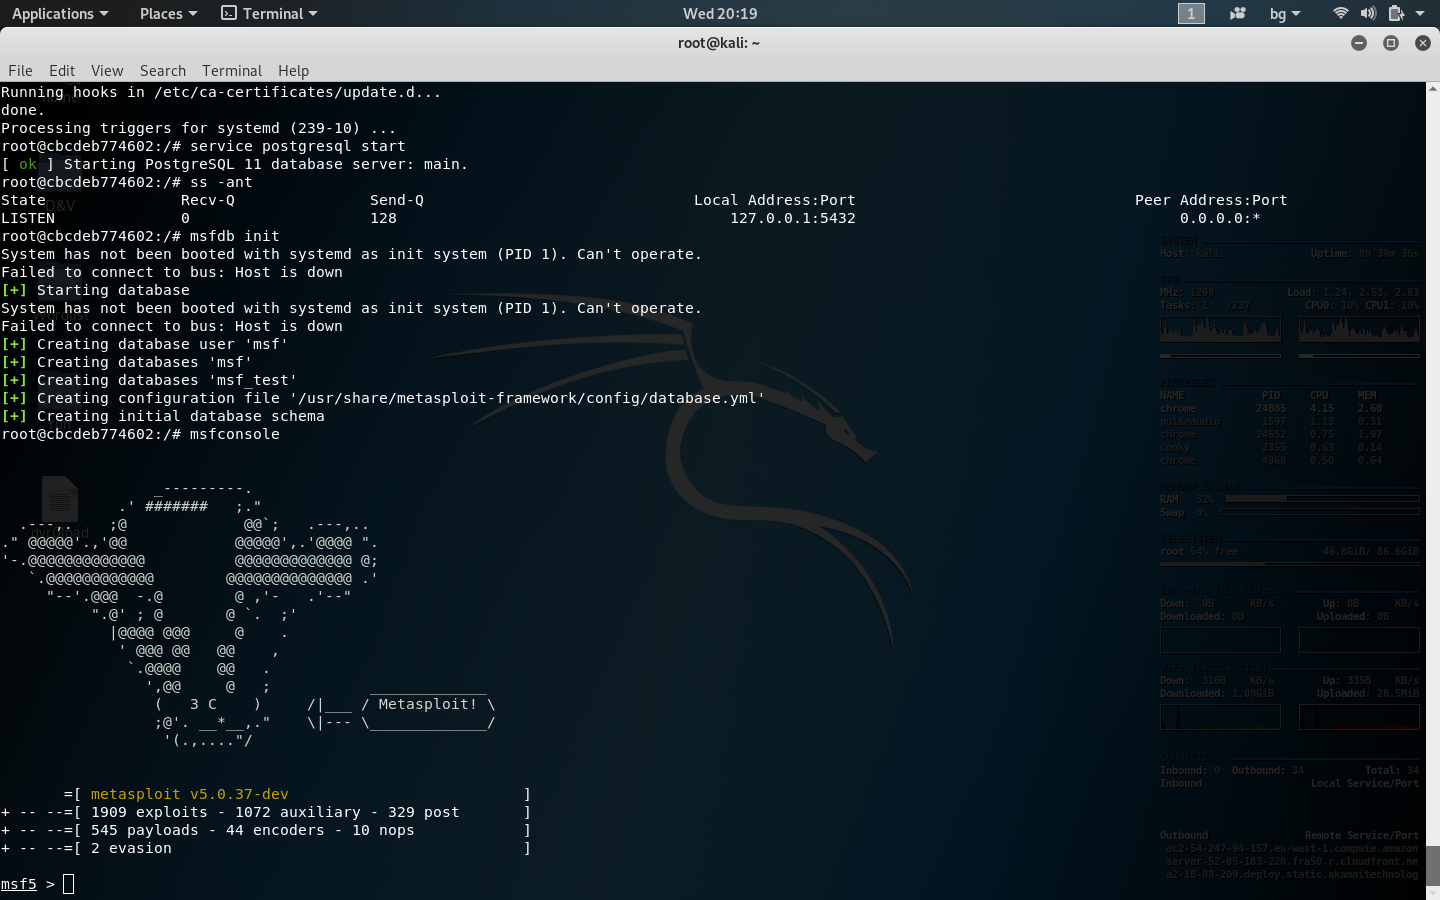
kali-linux-docker
 nu11secur1ty/kali-linux-docker
kali-linux-docker
vulnerability-scannerscontainer-securityexploit-frameworks+8
1
nu11secur1ty/kali-linux-dockerkali-linux-docker
 nu11secur1ty/metasploit-framework-nu11secur1ty
Erweiterung von metasploit-framework
 phoenhex/files
Kuratierte Sammlung von Exploits, Proof-of-Concept-Codes und Präsentationen zur Schwachstellenforschung des phoenhex-Teams, mit Schwerpunkt auf…
 averagesecurityguy/c2
Ein einfaches, erweiterbares C&C-Beaconing-System.
 bluscreenofjeff/malleablec2profiles
Malleable C2-Profile für Cobalt Strike
 bluscreenofjeff/malleable-c2-randomizer
Ein Skript zum Randomisieren von Cobalt Strike Malleable C2-Profilen, um die Wahrscheinlichkeit zu verringern, von signaturbasierten…
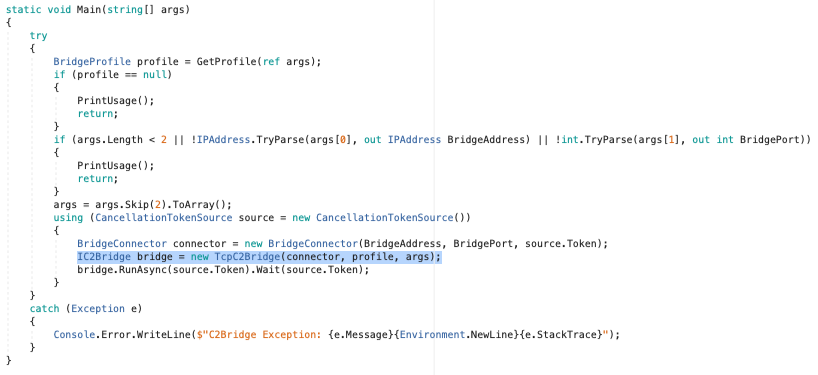 cobbr/c2bridge
C2Bridges ermöglichen es Entwicklern, neue benutzerdefinierte Kommunikationsprotokolle zu erstellen und sie schnell innerhalb von Covenant zu…
 secretsquirrel/bdfproxy
Binärdateien über MITM patchen: BackdoorFactory + mitmProxy.
 zcutlip/bowcaster
Python-basiertes Exploit-Entwicklungsframework mit Payloads, Encodern und Connect-Back-Servern, fokussiert auf MIPS-CPU-Architektur, aber entwickelt…
 degenerat3/meteor
Ein plattformübergreifender C2/teamserver, der mehrere Transportprotokolle unterstützt, geschrieben in Go.
 malwaretech/comodos
Eine Remote-Denial-of-Service-Zero-Day-Schwachstelle in der Comodo Internet Security Firewall
 blacksnufkin/cheshire
Adaptix C2-Dienst-Plugin, das die LitterBox-Payload-Analyse über die Operator-Benutzeroberfläche steuert.
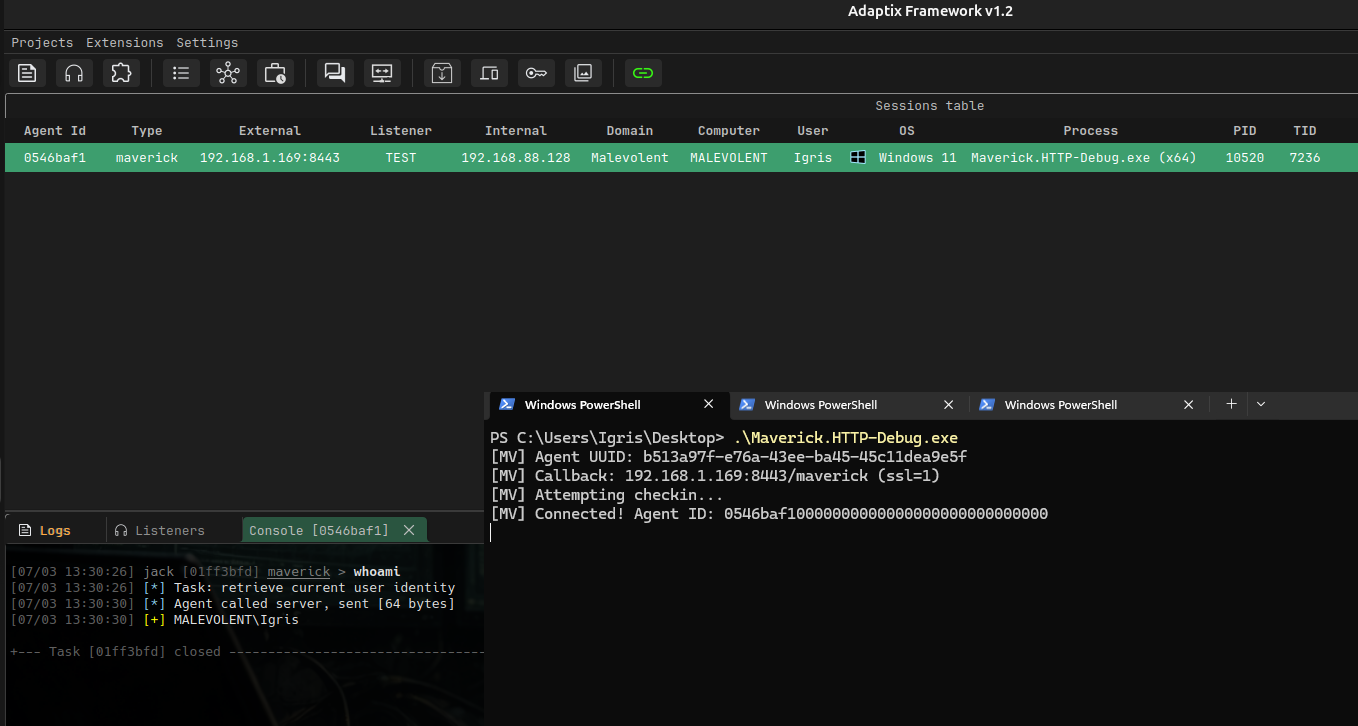 blacksnufkin/maverick
Adaptix C2-Agent mit Crystal Palace PIC-Linker und PICO-Modulsystem
 nettitude/poshc2_old
Powershell C2-Server und Implants
 outflanknl/external_c2
POC für externes C2 von Cobalt Strike
 qax-a-team/cobaltstrike-toolset
Aggressor Script, Kits, Malleable C2 Profiles, External C2 und so weiter
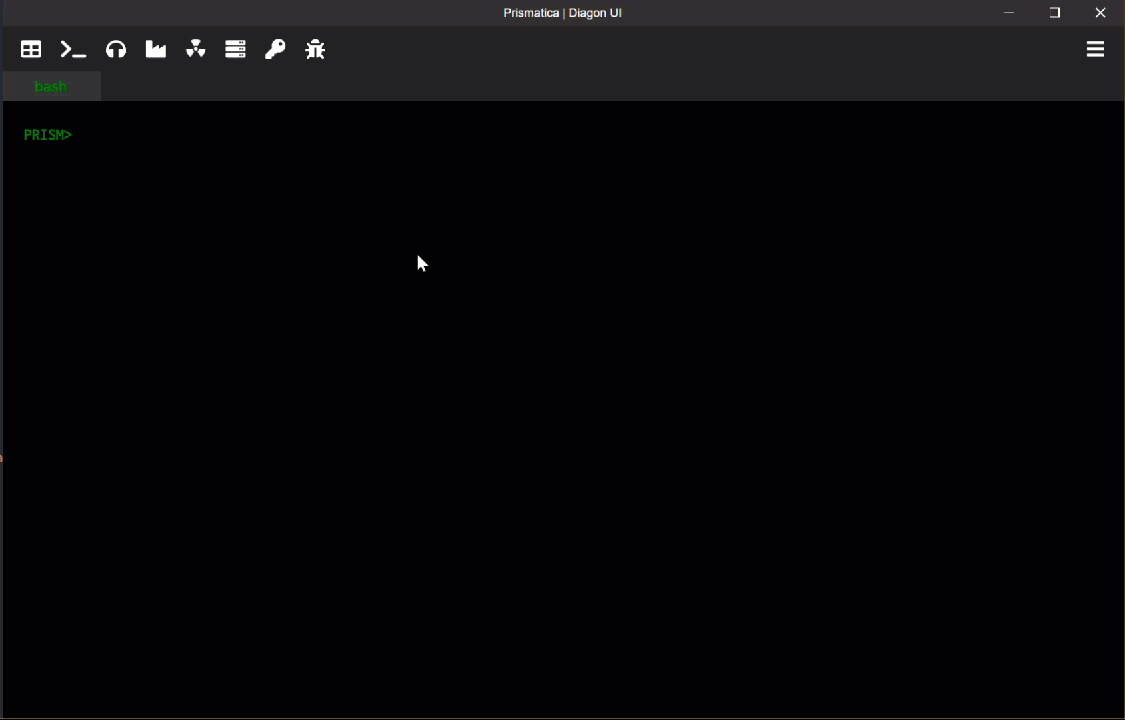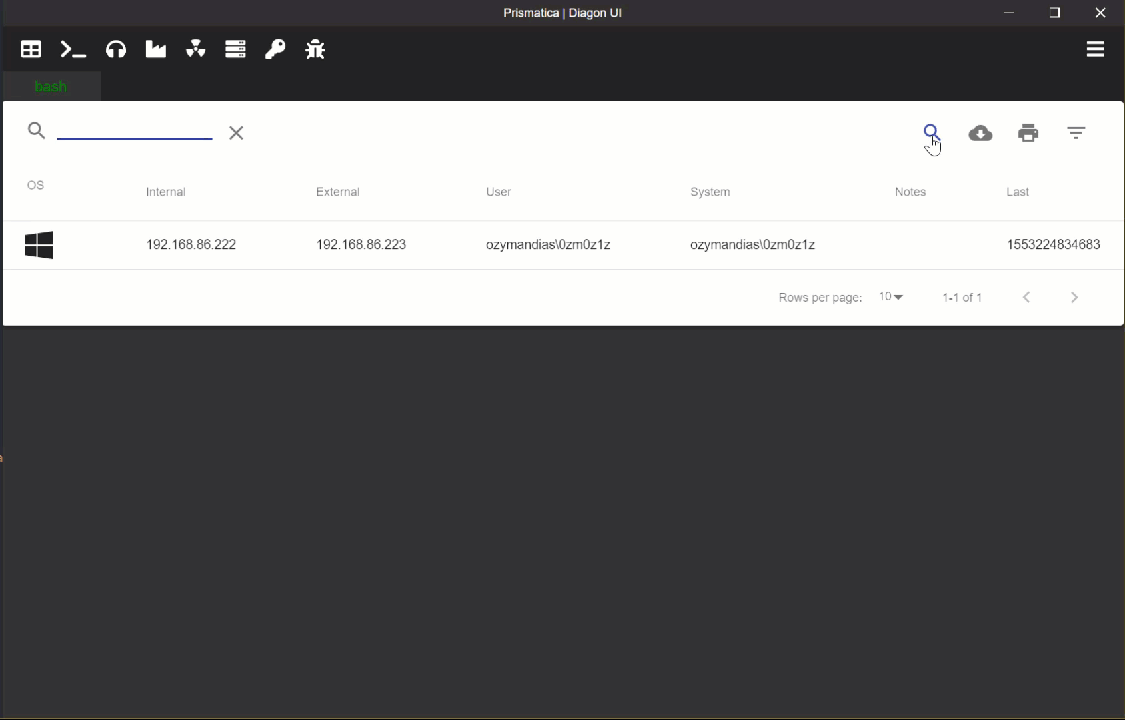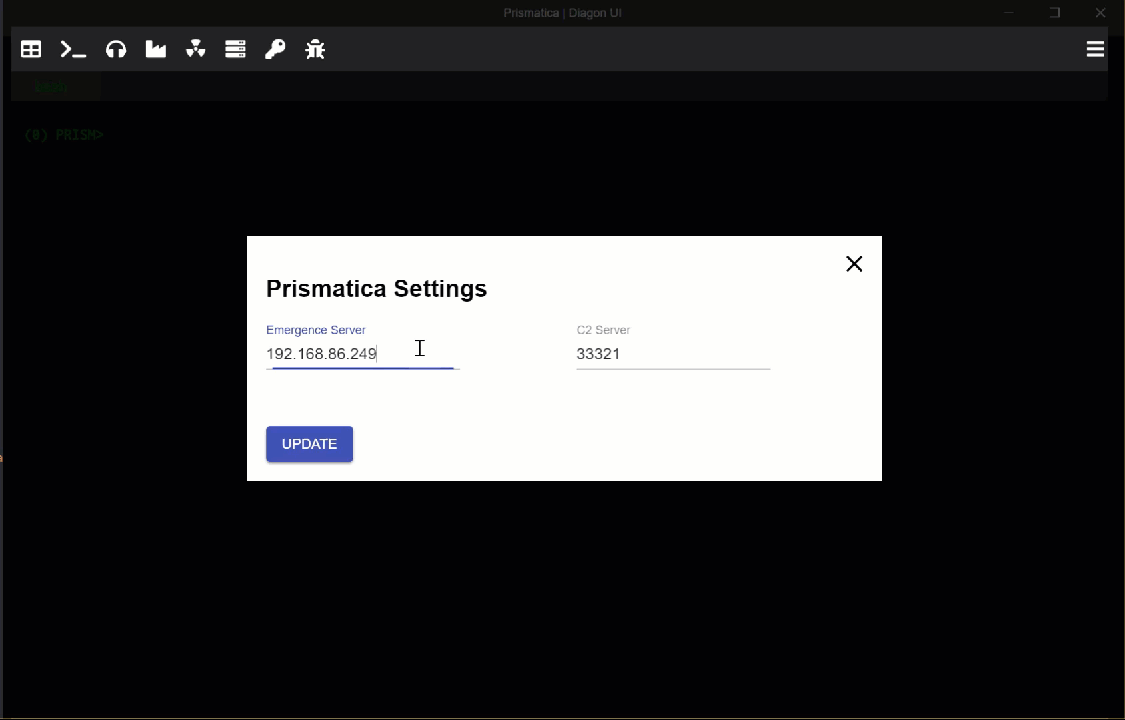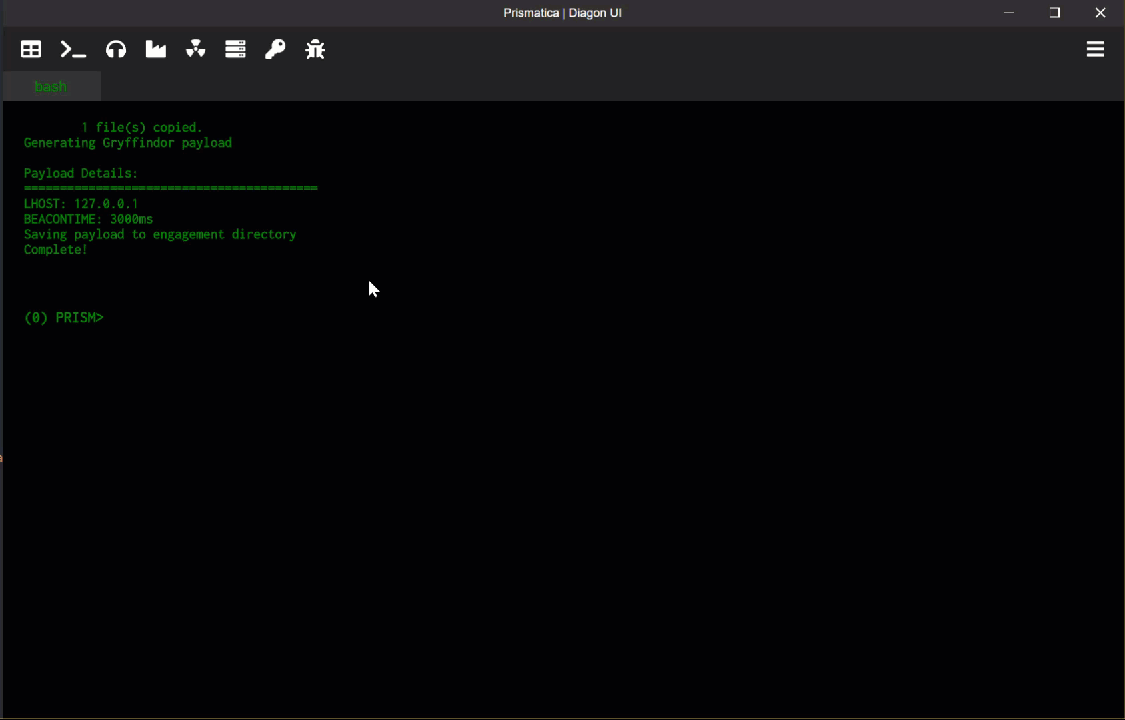 project-prismatica/prismatica
Responsives Command-and-Control-System
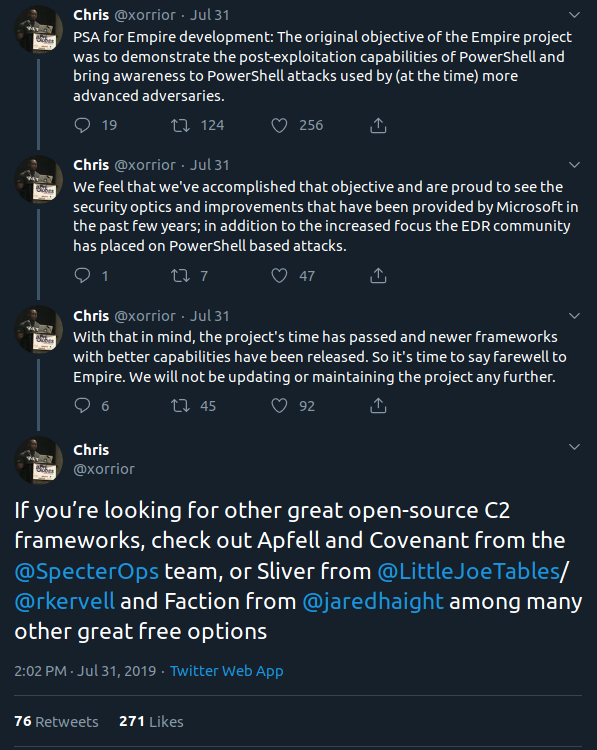 professionallyevil/c4
Cyberdelia, eine Sammlung von Command-and-Control-Frameworks