
PoC
 pedrib/poc
Advisories, Proof-of-Concept-Dateien und Exploits, die von @pedrib veröffentlicht wurden.
exploit-frameworksvulnerability-analysisexploitation+4
pedrib/pocAdvisories, Proof-of-Concept-Dateien und Exploits, die von @pedrib veröffentlicht wurden.
 black-army-security/blackarmy-framework
Modulares, auf Python basierendes Penetrationstest-Framework für automatisierte Sicherheitsbewertungen, Exploitation und Red-Team-Operationen.…
 nccgroup/dapr
Treiber-Angriffsplattform für Linux
 ambionics/phpggc
PHPGGC ist eine Bibliothek von PHP-unserialize()-Payloads zusammen mit einem Werkzeug zu deren Erzeugung, entweder über die Befehlszeile oder…
 pimps/ysoserial-modified
Dieses Repository enthält meine Aktualisierungen für das bekannte Java-Deserialisierungs-Exploitation-Tool ysoserial.
 dirtyfilthy/gxv3175-remote-code-exec
Remotecodeausführung für Grandstream GXV3175 VOIP-Telefon.
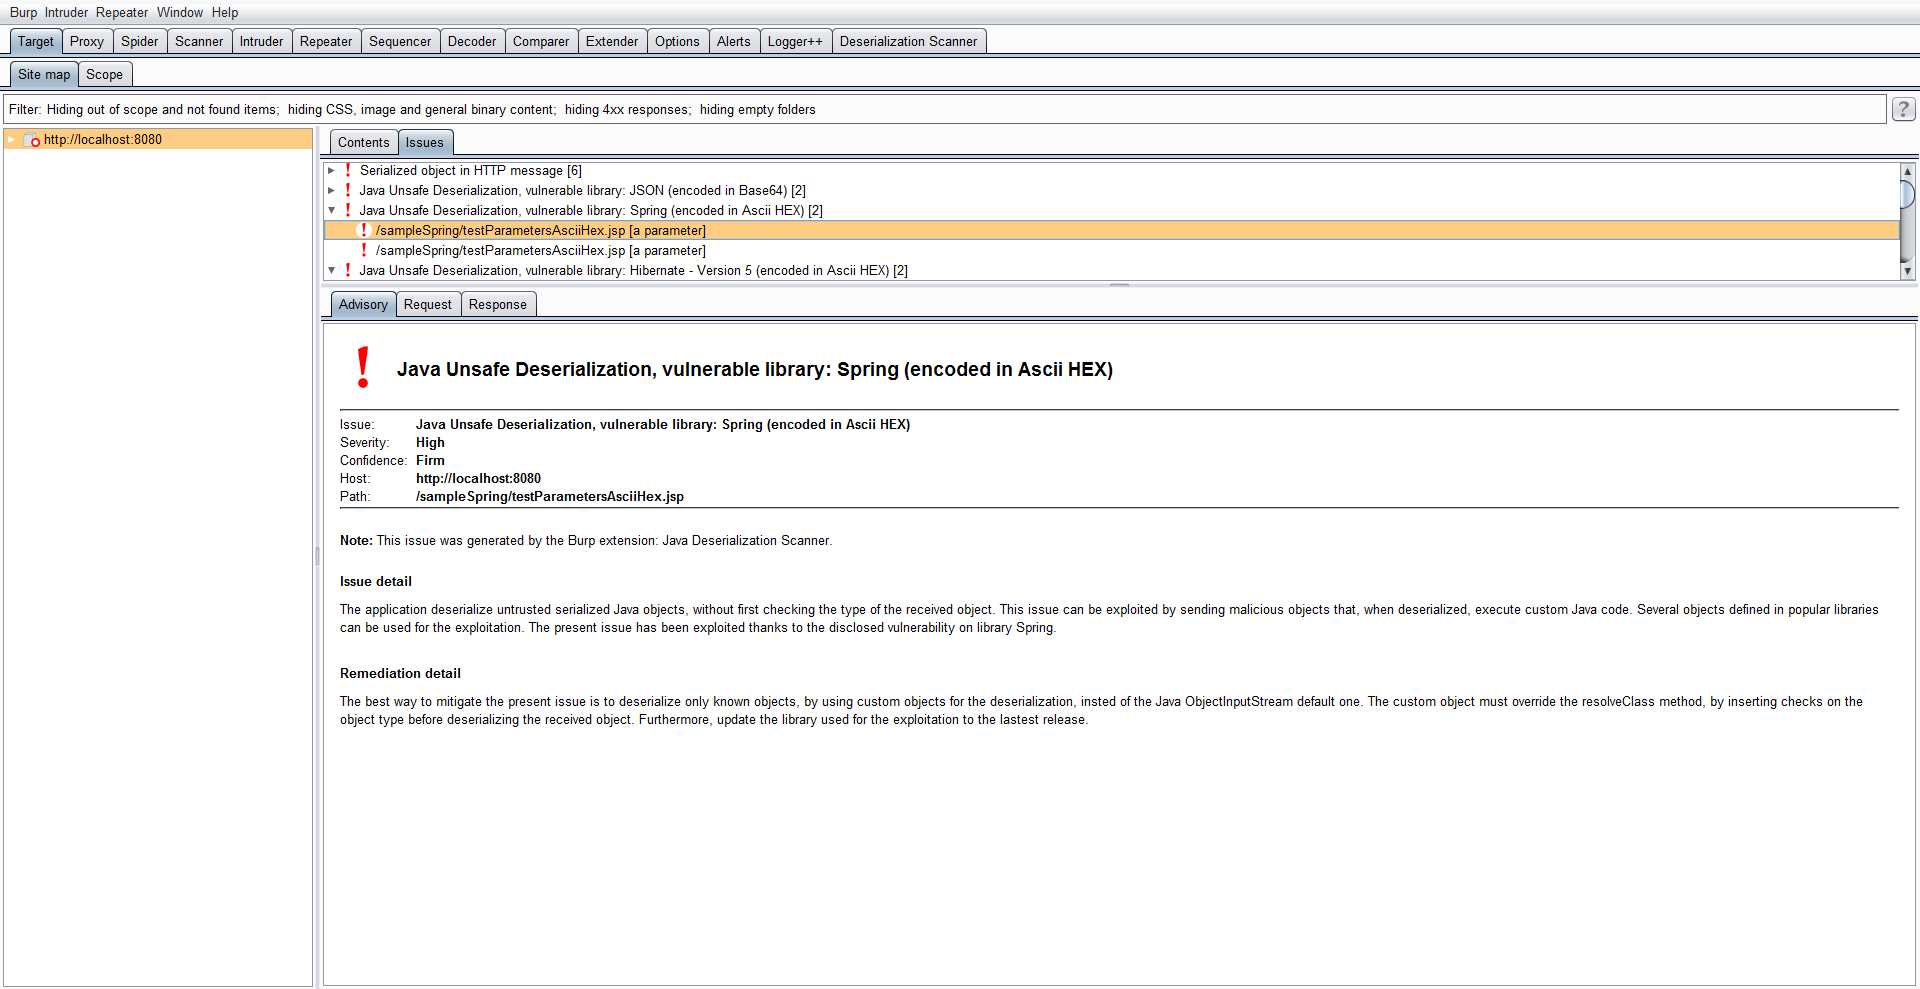 federicodotta/java-deserialization-scanner
All-in-one-Plugin für Burp Suite zur Erkennung und Ausnutzung von Java-Deserialisierungsschwachstellen.
 gushmazuko/winbypass
Windows-UAC-Bypass
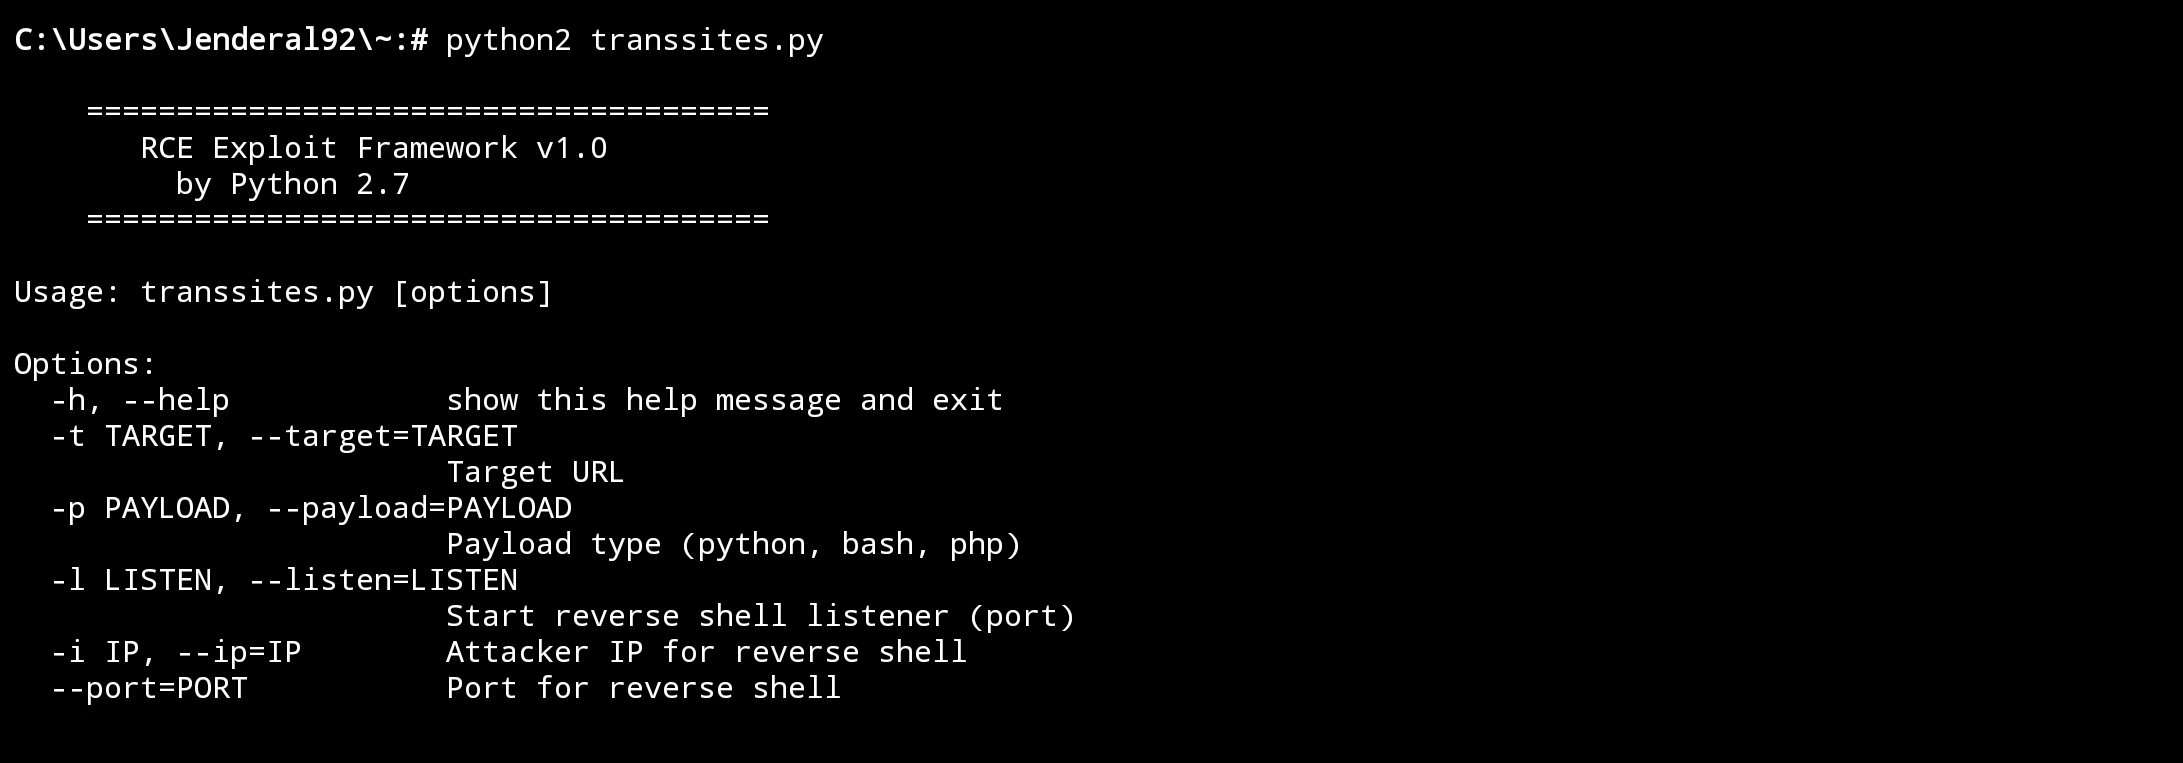 jenderal92/rce-exploit-framework
Dieses Framework wurde entwickelt, um Penetrationstestern oder Entwicklern zu helfen, die Mechanismen der Ausnutzung von Remote Code Execution (RCE)…
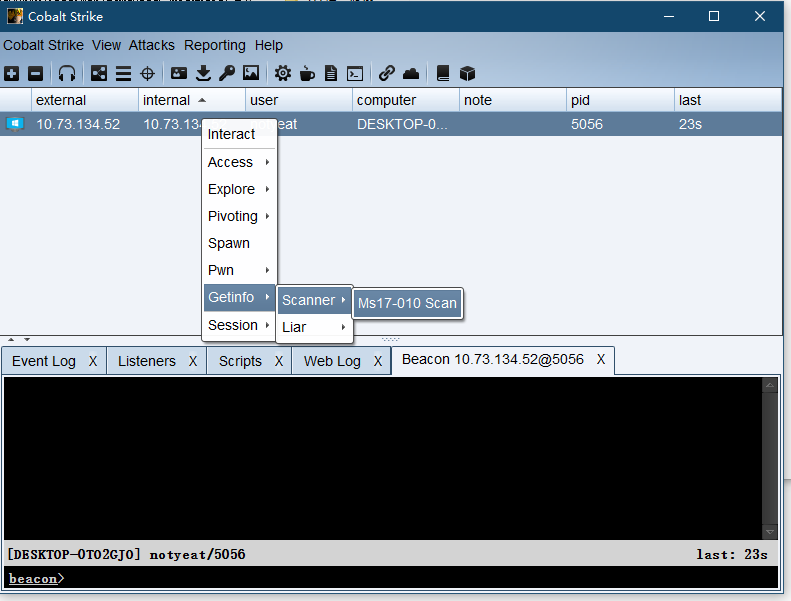 ianxtianxt/cobaltstrike-ms17-010
Ein Plugin zum Scannen von MS17-010 mit cs.
 chacka0101/exploits
Exploits-Projekt Hacking Command Center
 jas502n/msfconsole-termux
So installieren Sie Metasploit-Table unter Android Termux
 agampreet-singh/redroot
RedRoot ist ein Python-basiertes, CLI-gesteuertes Framework für offensive Sicherheit, das die wichtigsten Red-Teaming-Tools in einer einheitlichen…
 nishitvp/better_opts_attacks
Angriffs-Framework zum Durchbrechen von auf Feintuning basierenden Prompt-Injection-Abwehrmechanismen (SecAlign, SecAlign++, StruQ) mithilfe…
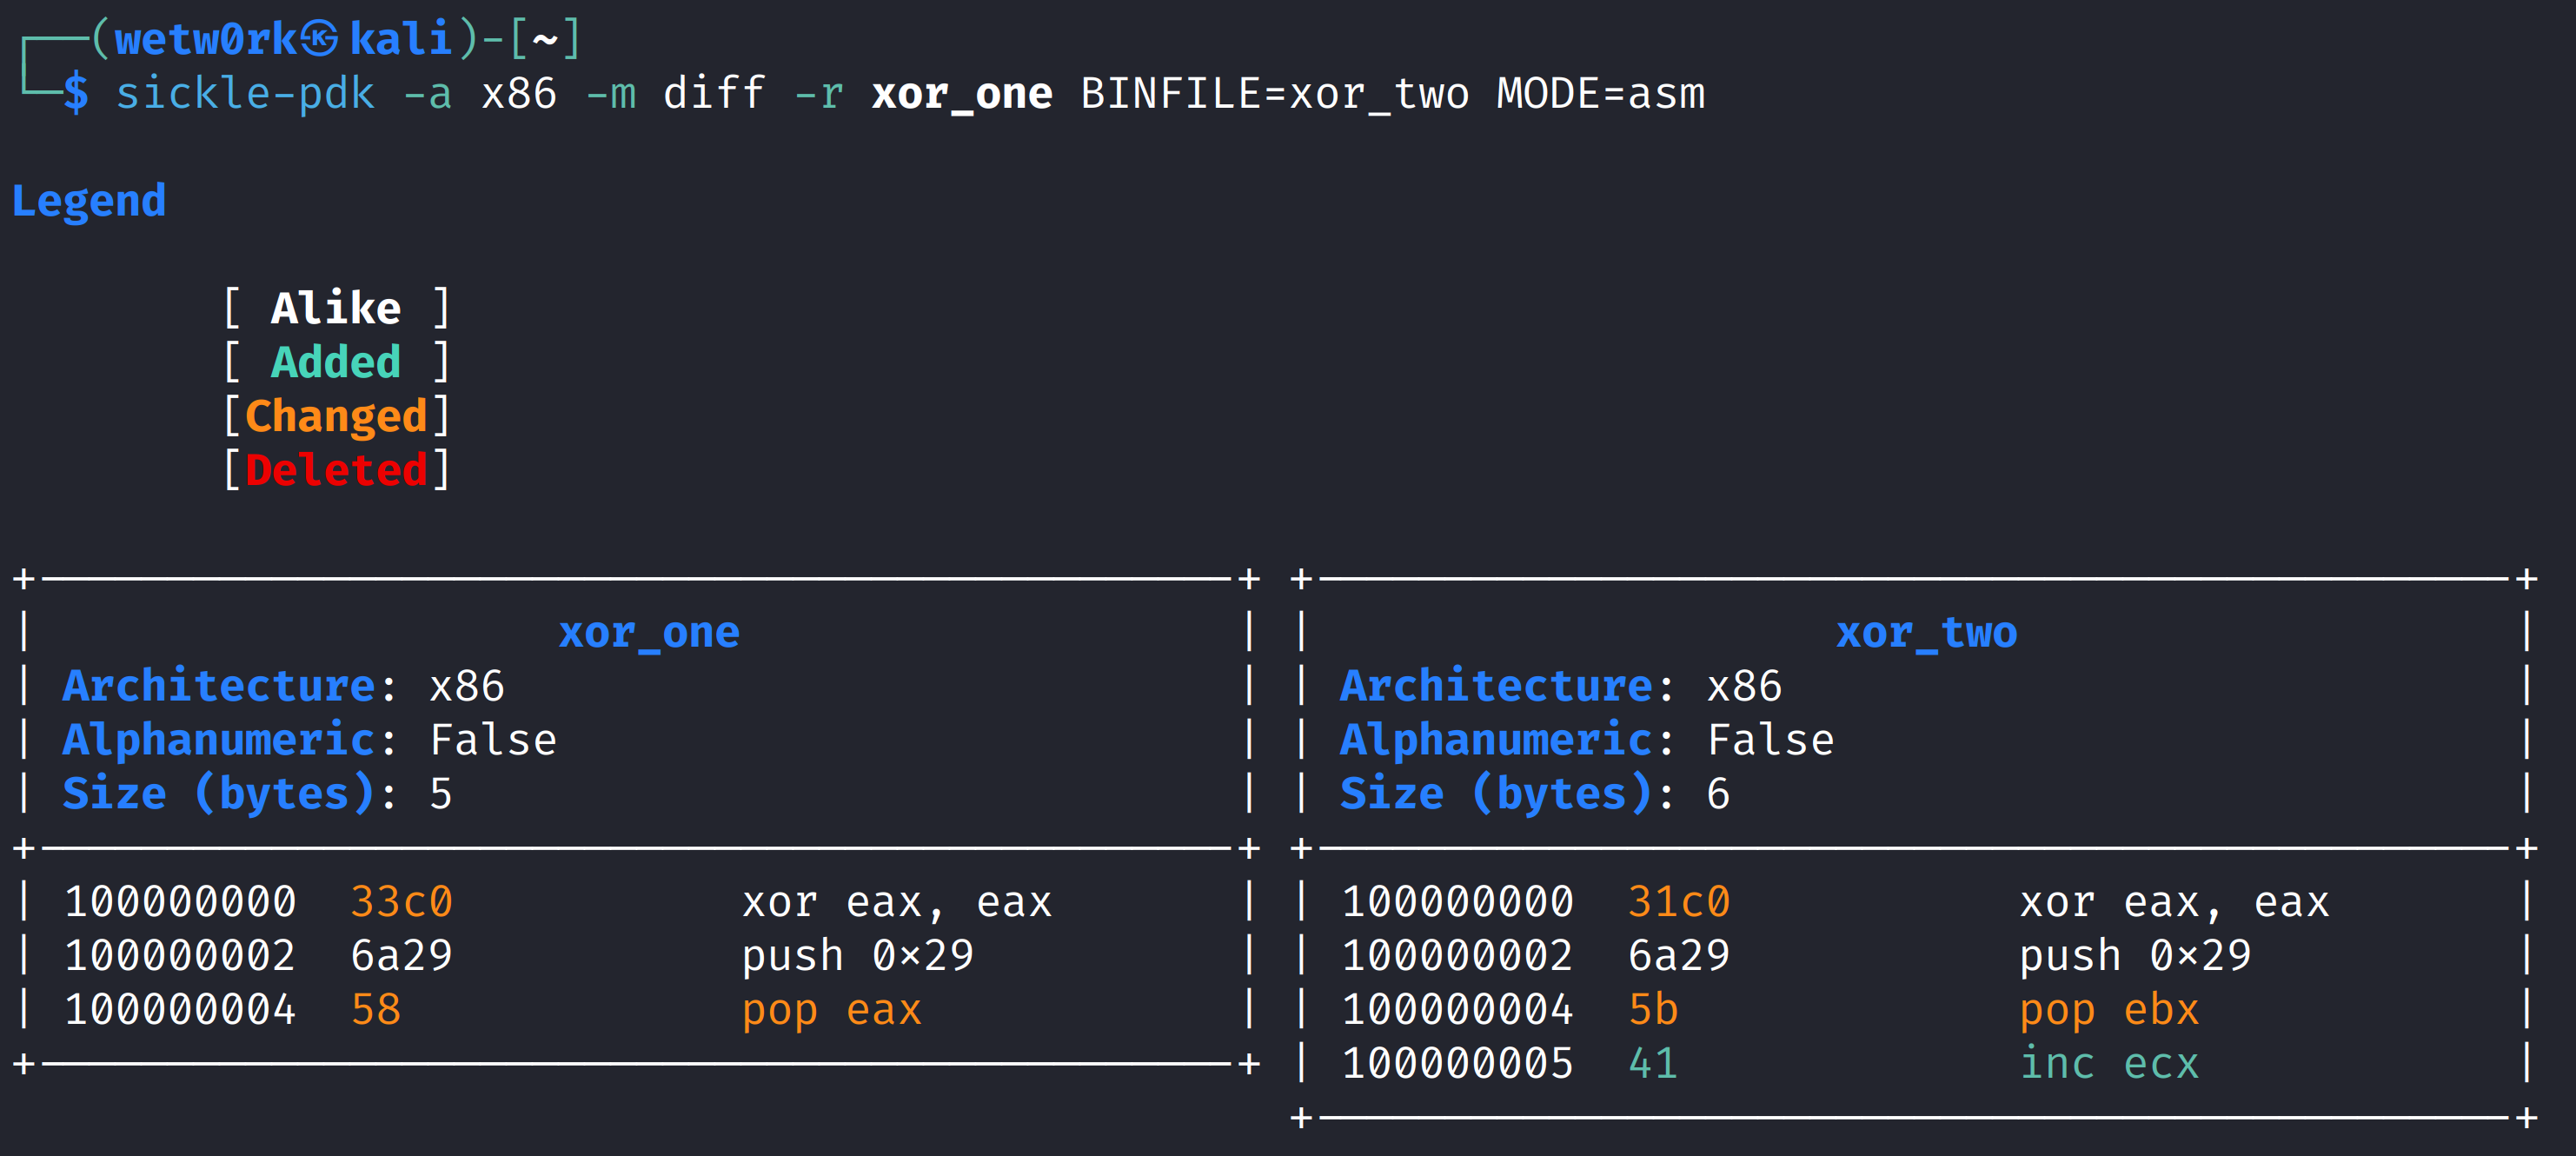 wetw0rk/sickle-pdk
Sickle - Payload-Entwicklungskit
 jonstratton/selenium-node-takeover-kit
Eine Sammlung von Selenium-Tests, die bei der Übernahme eines Selenium-Knotens helfen könnten.
 adaptix-framework/adaptixc2
AdaptixC2 ist ein hochmodulares fortschrittliches Redteam-Toolkit
 gh05tcrew/metasploitmcp
MCP-Server für Metasploit