

Archived
RedWarden
 mgeeky/redwarden
Cobalt Strike C2 Reverse Proxy, der Blue Teams, AVs, EDRs und Scanner durch Paketinspektion und malleable Profile Correlation abwehrt.
penetration-testing-frameworksreconnaissanceexploit-frameworks+8
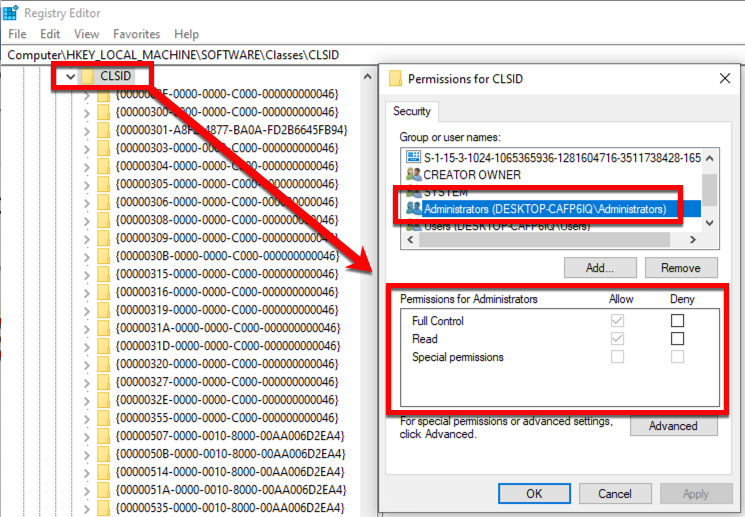 optiv/dent
Ein Framework zur Erstellung COM-basierter Umgehungen unter Ausnutzung von Schwachstellen in den WDAPT-Sensoren von Microsoft.
 getrektboy724/meterpwrshell
Automatisiertes Tool, das den perfekten Meterpreter-PowerShell-Payload generiert
 orange-cyberdefense/ctf-party
🎏 Eine Bibliothek zur Verbesserung und Beschleunigung des Schreibens von Skripten/Exploits für CTF-Spieler
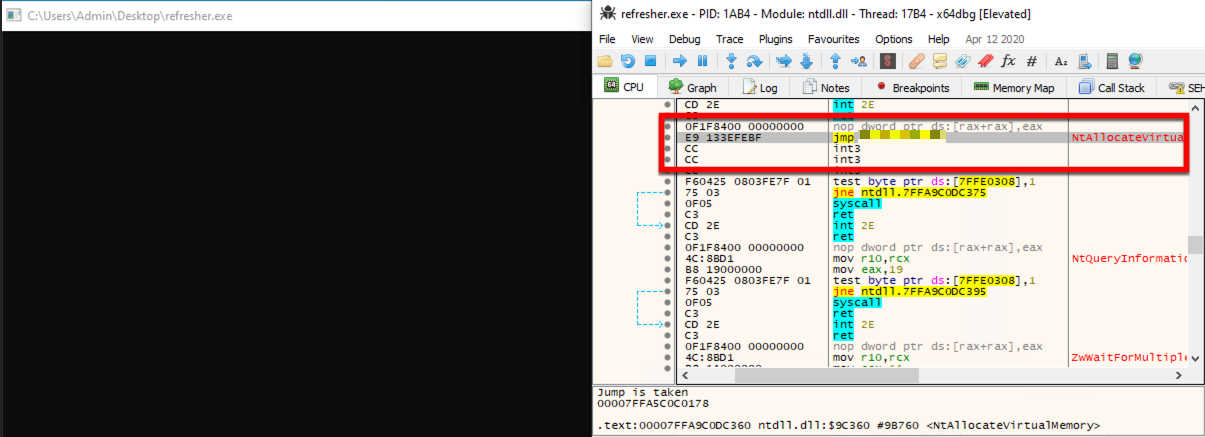 optiv/scarecrow
ScareCrow - Payload-Erstellungsframework, das für EDR-Bypass entwickelt wurde.
 pikpikcu/pentest-tools-framework
Pentest Tools Framework ist eine Datenbank mit Exploits, Scannern und Werkzeugen für Penetrationstests. Pentest ist ein leistungsfähiges Framework,…
 tegal1337/nekobotv1
NekoBot | Automatischer Exploiter mit über 500 Exploits und über 2000 Shells
 tenable/routeros
RouterOS-Sicherheitsforschungstools und Proof of Concepts
 spiderlabs/msfrpc
Perl/Python-Module zur Anbindung an Metasploit MSGRPC
 dark-lbp/isf
ISF (Industrial Control System Exploitation Framework), ein auf Python basierendes Exploitation-Framework
 oddcod3/phantom-evasion
Python-Antivirus-Evasion-Tool
 veil-framework/veil
Veil 3.1.X (Versionsinformationen zur Laufzeit in Veil prüfen)
 chrisallenlane/novahot
Ein Webshell-Framework für Penetrationstester.
 didi/kemon
Ein Open-Source Pre- und Post-Callback-basiertes Framework für macOS-Kernel-Überwachung.
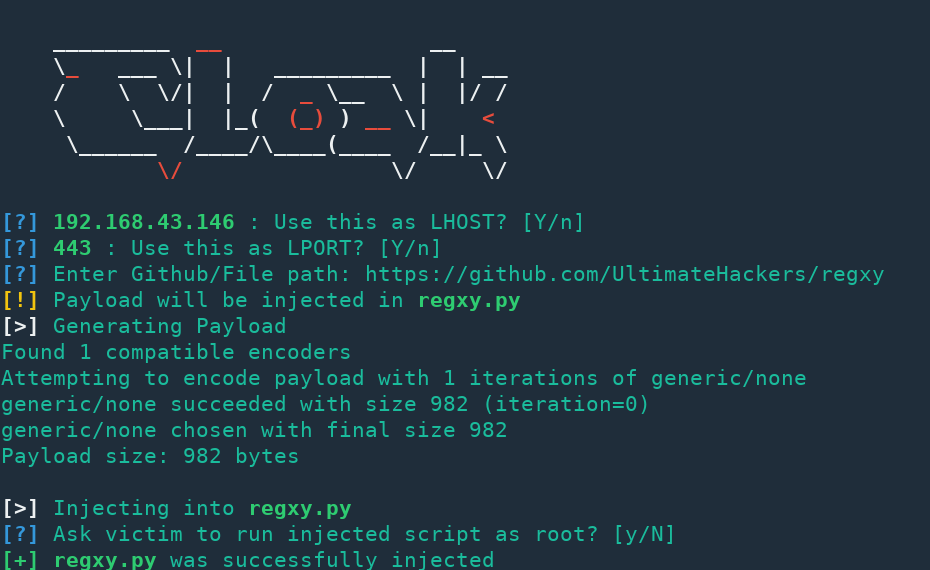 s0md3v/cloak
Cloak kann jedes Python-Skript mit ein paar Tricks mit einer Hintertür versehen.
 offensive-security/exploitdb
Das Legacy-Repository der Exploit Database - neues Repository unter https://gitlab.com/exploit-database/exploitdb
 qubasa/msf-remote-console
Eine entfernte msfconsole, geschrieben in Python 2.7, um sich mit dem msfrcpd server von metasploit zu verbinden. Dieses Tool gibt Ihnen die…
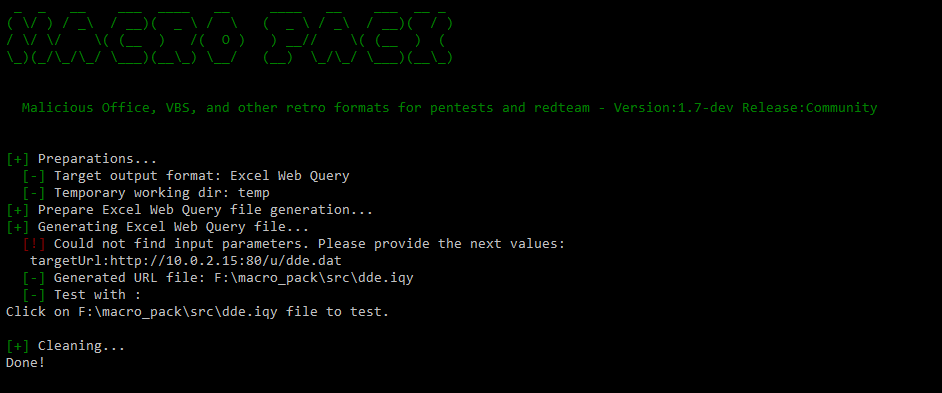 sevagas/macro_pack
macro_pack ist ein Tool von @EmericNasi, das verwendet wird, um Obfuskation und die Erstellung von Office-Dokumenten, VB-Skripten, Verknüpfungen und…