Incident-Response-Powershell

PowerShell-basiertes Incident-Response-Toolkit, das über 25 forensische Artefakte (Prozesse, Netzwerkverbindungen, Registrierung, Browserverlauf)…

PowerShell-basiertes Incident-Response-Toolkit, das über 25 forensische Artefakte (Prozesse, Netzwerkverbindungen, Registrierung, Browserverlauf)…

Python-Skript zum Extrahieren von BitLocker-VMK-Schlüsseln

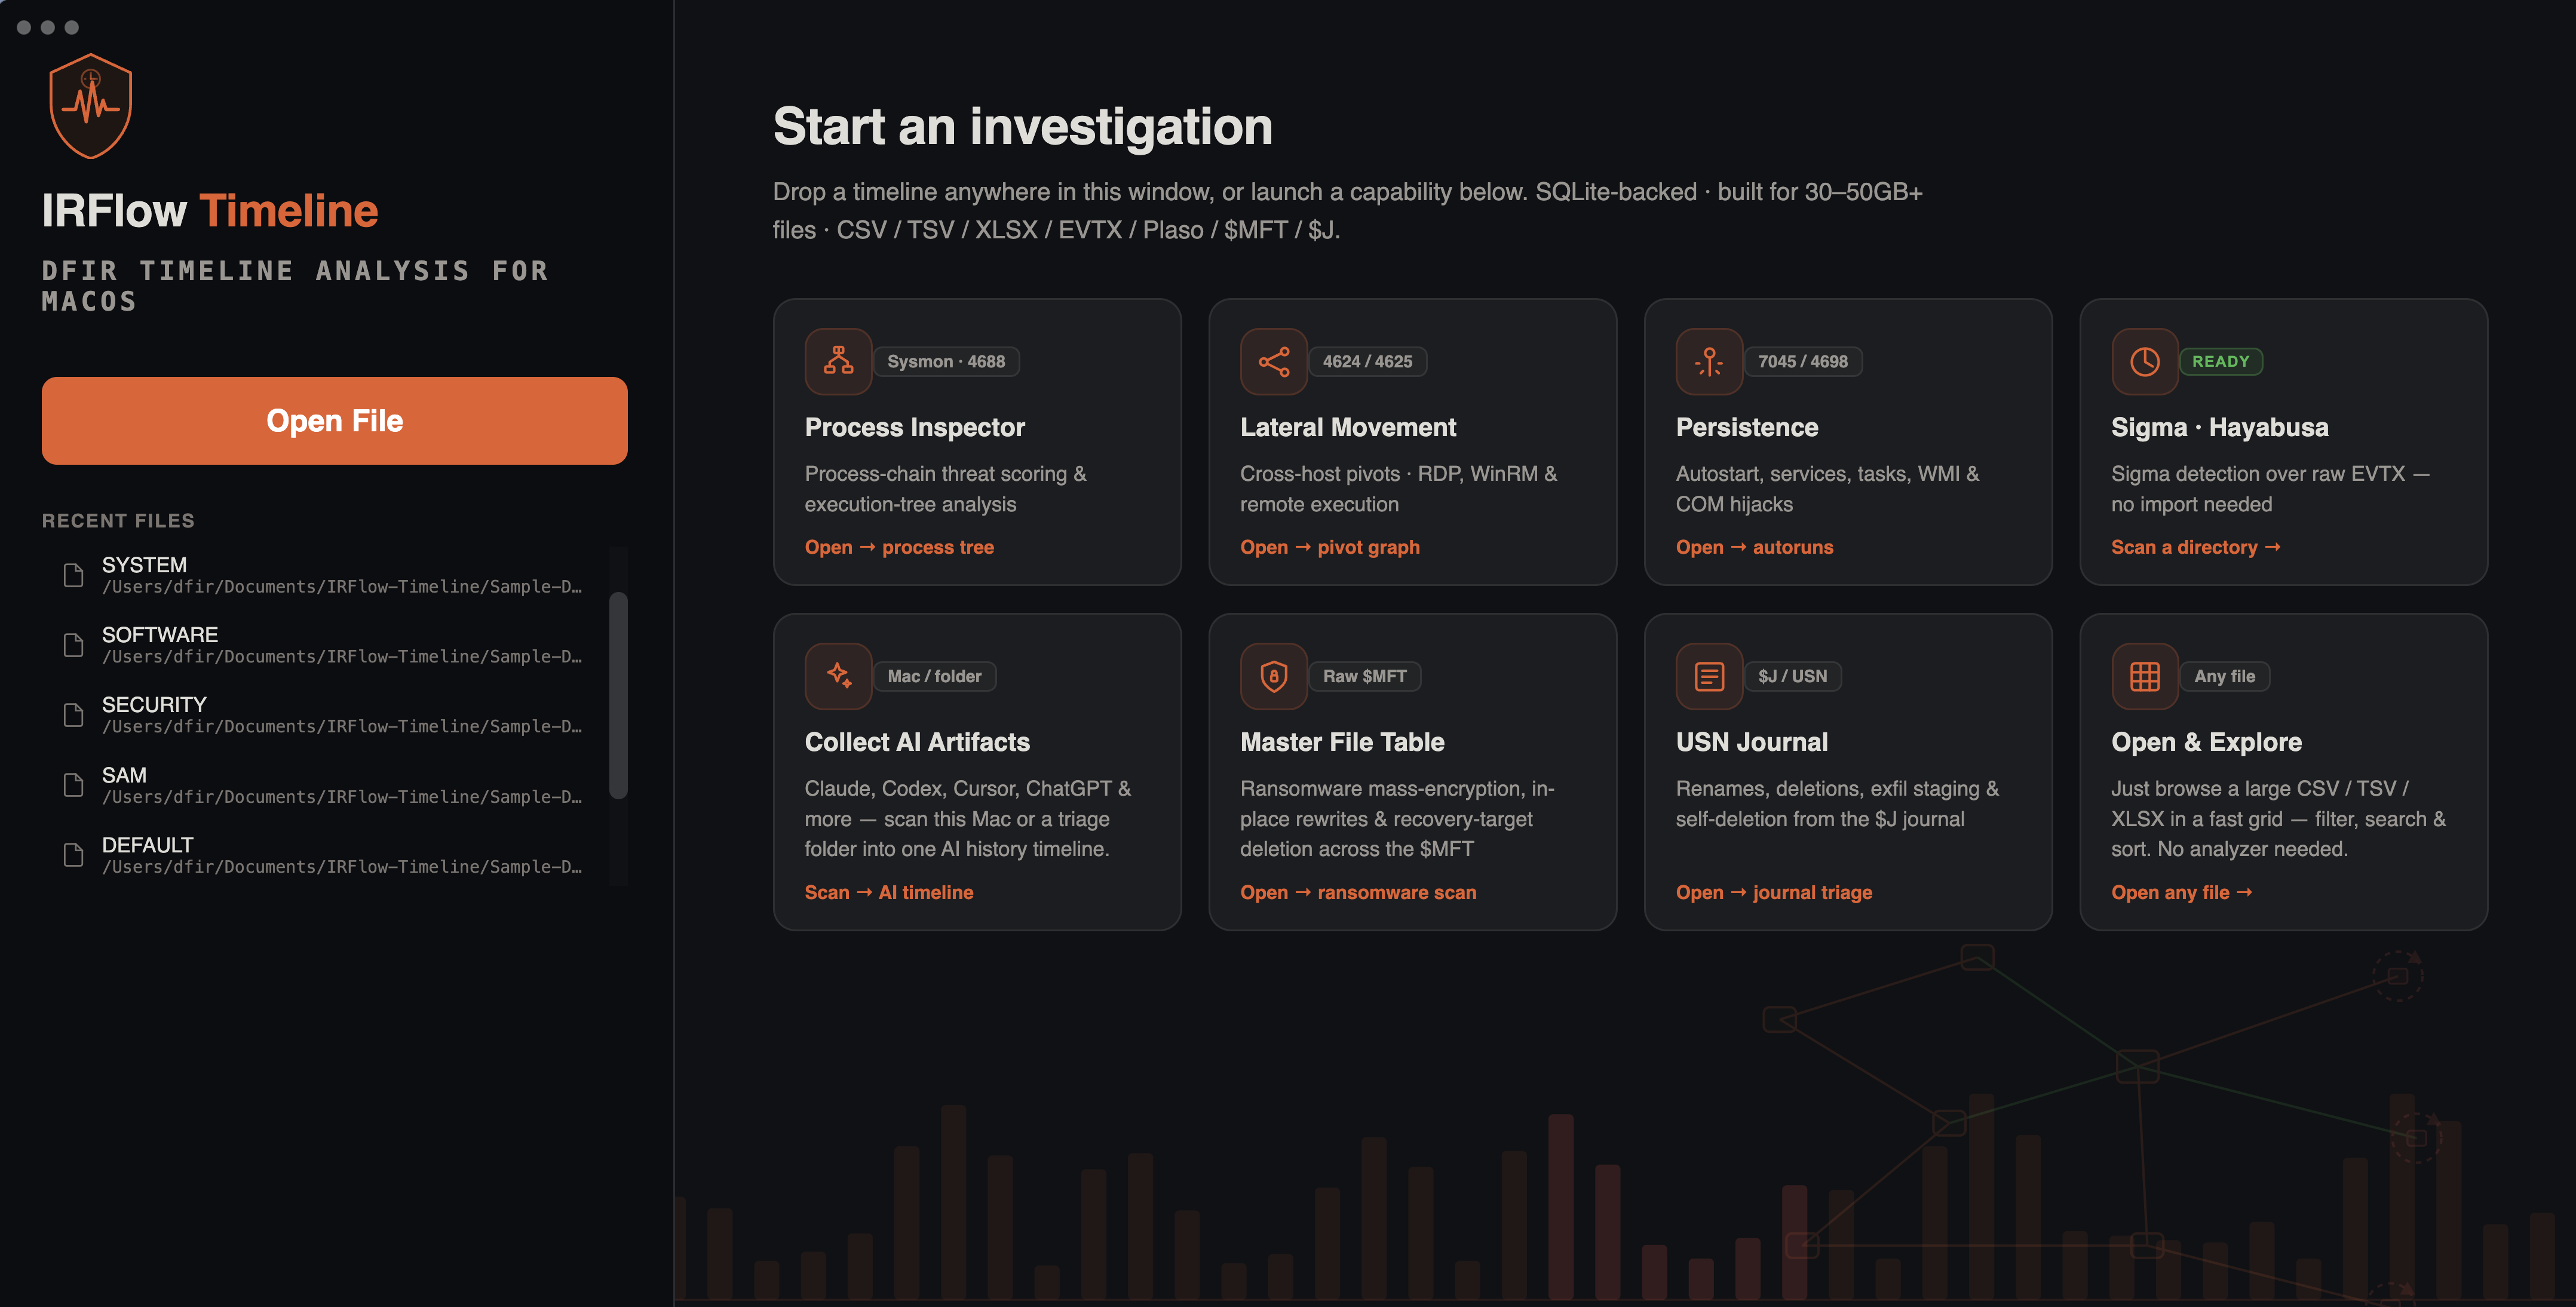
DFIR Timeline Analyse für macOS — SQLite-basierter Viewer für CSV, TSV, XLSX, EVTX, Plaso, $MFT und $J-Dateien mit AI Artifacts, AI Secret Hunt,…

Live-Windows-Forensik-Erfassungstool, das Systemartefakte (Registry, Speicher, Festplatte, Dateien) in CSV/JSON sammelt, zur frühzeitigen Erkennung…

Forensik-Framework für Incident Response

Ein Windows-Batch-Skript und ein Unix-Bash-Skript zur umfassenden Sammlung von Host-Forensik-Daten während der Incident-Response.

Ein Werkzeug zur forensischen Dateisystemrekonstruktion.


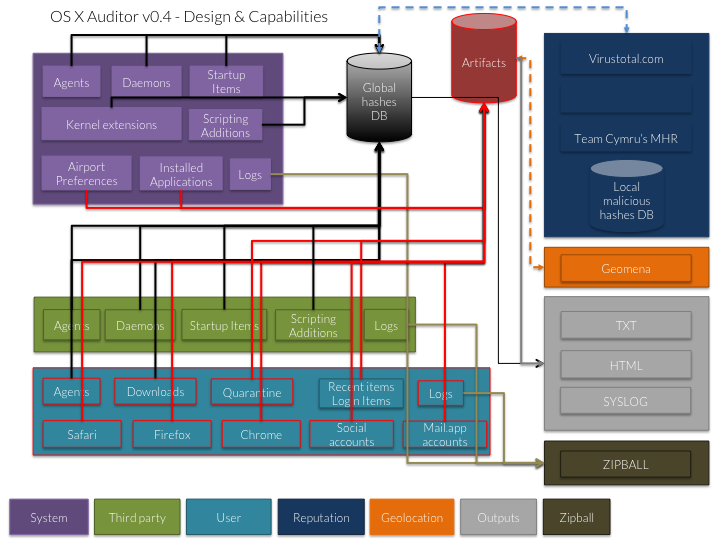
OS X Auditor ist ein kostenloses Forensik-Tool für Mac OS X.

Werkzeug zur Untersuchung, Extraktion, Reparatur und forensischen Analyse von FAT-Dateisystemen

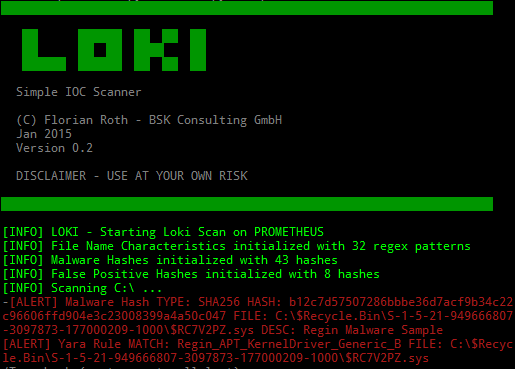
IOC- und YARA-basierter Scanner zur Erkennung von Indikatoren für Kompromittierung mittels Dateinamen-Regex, YARA-Signaturen, Hash-Abgleich und…

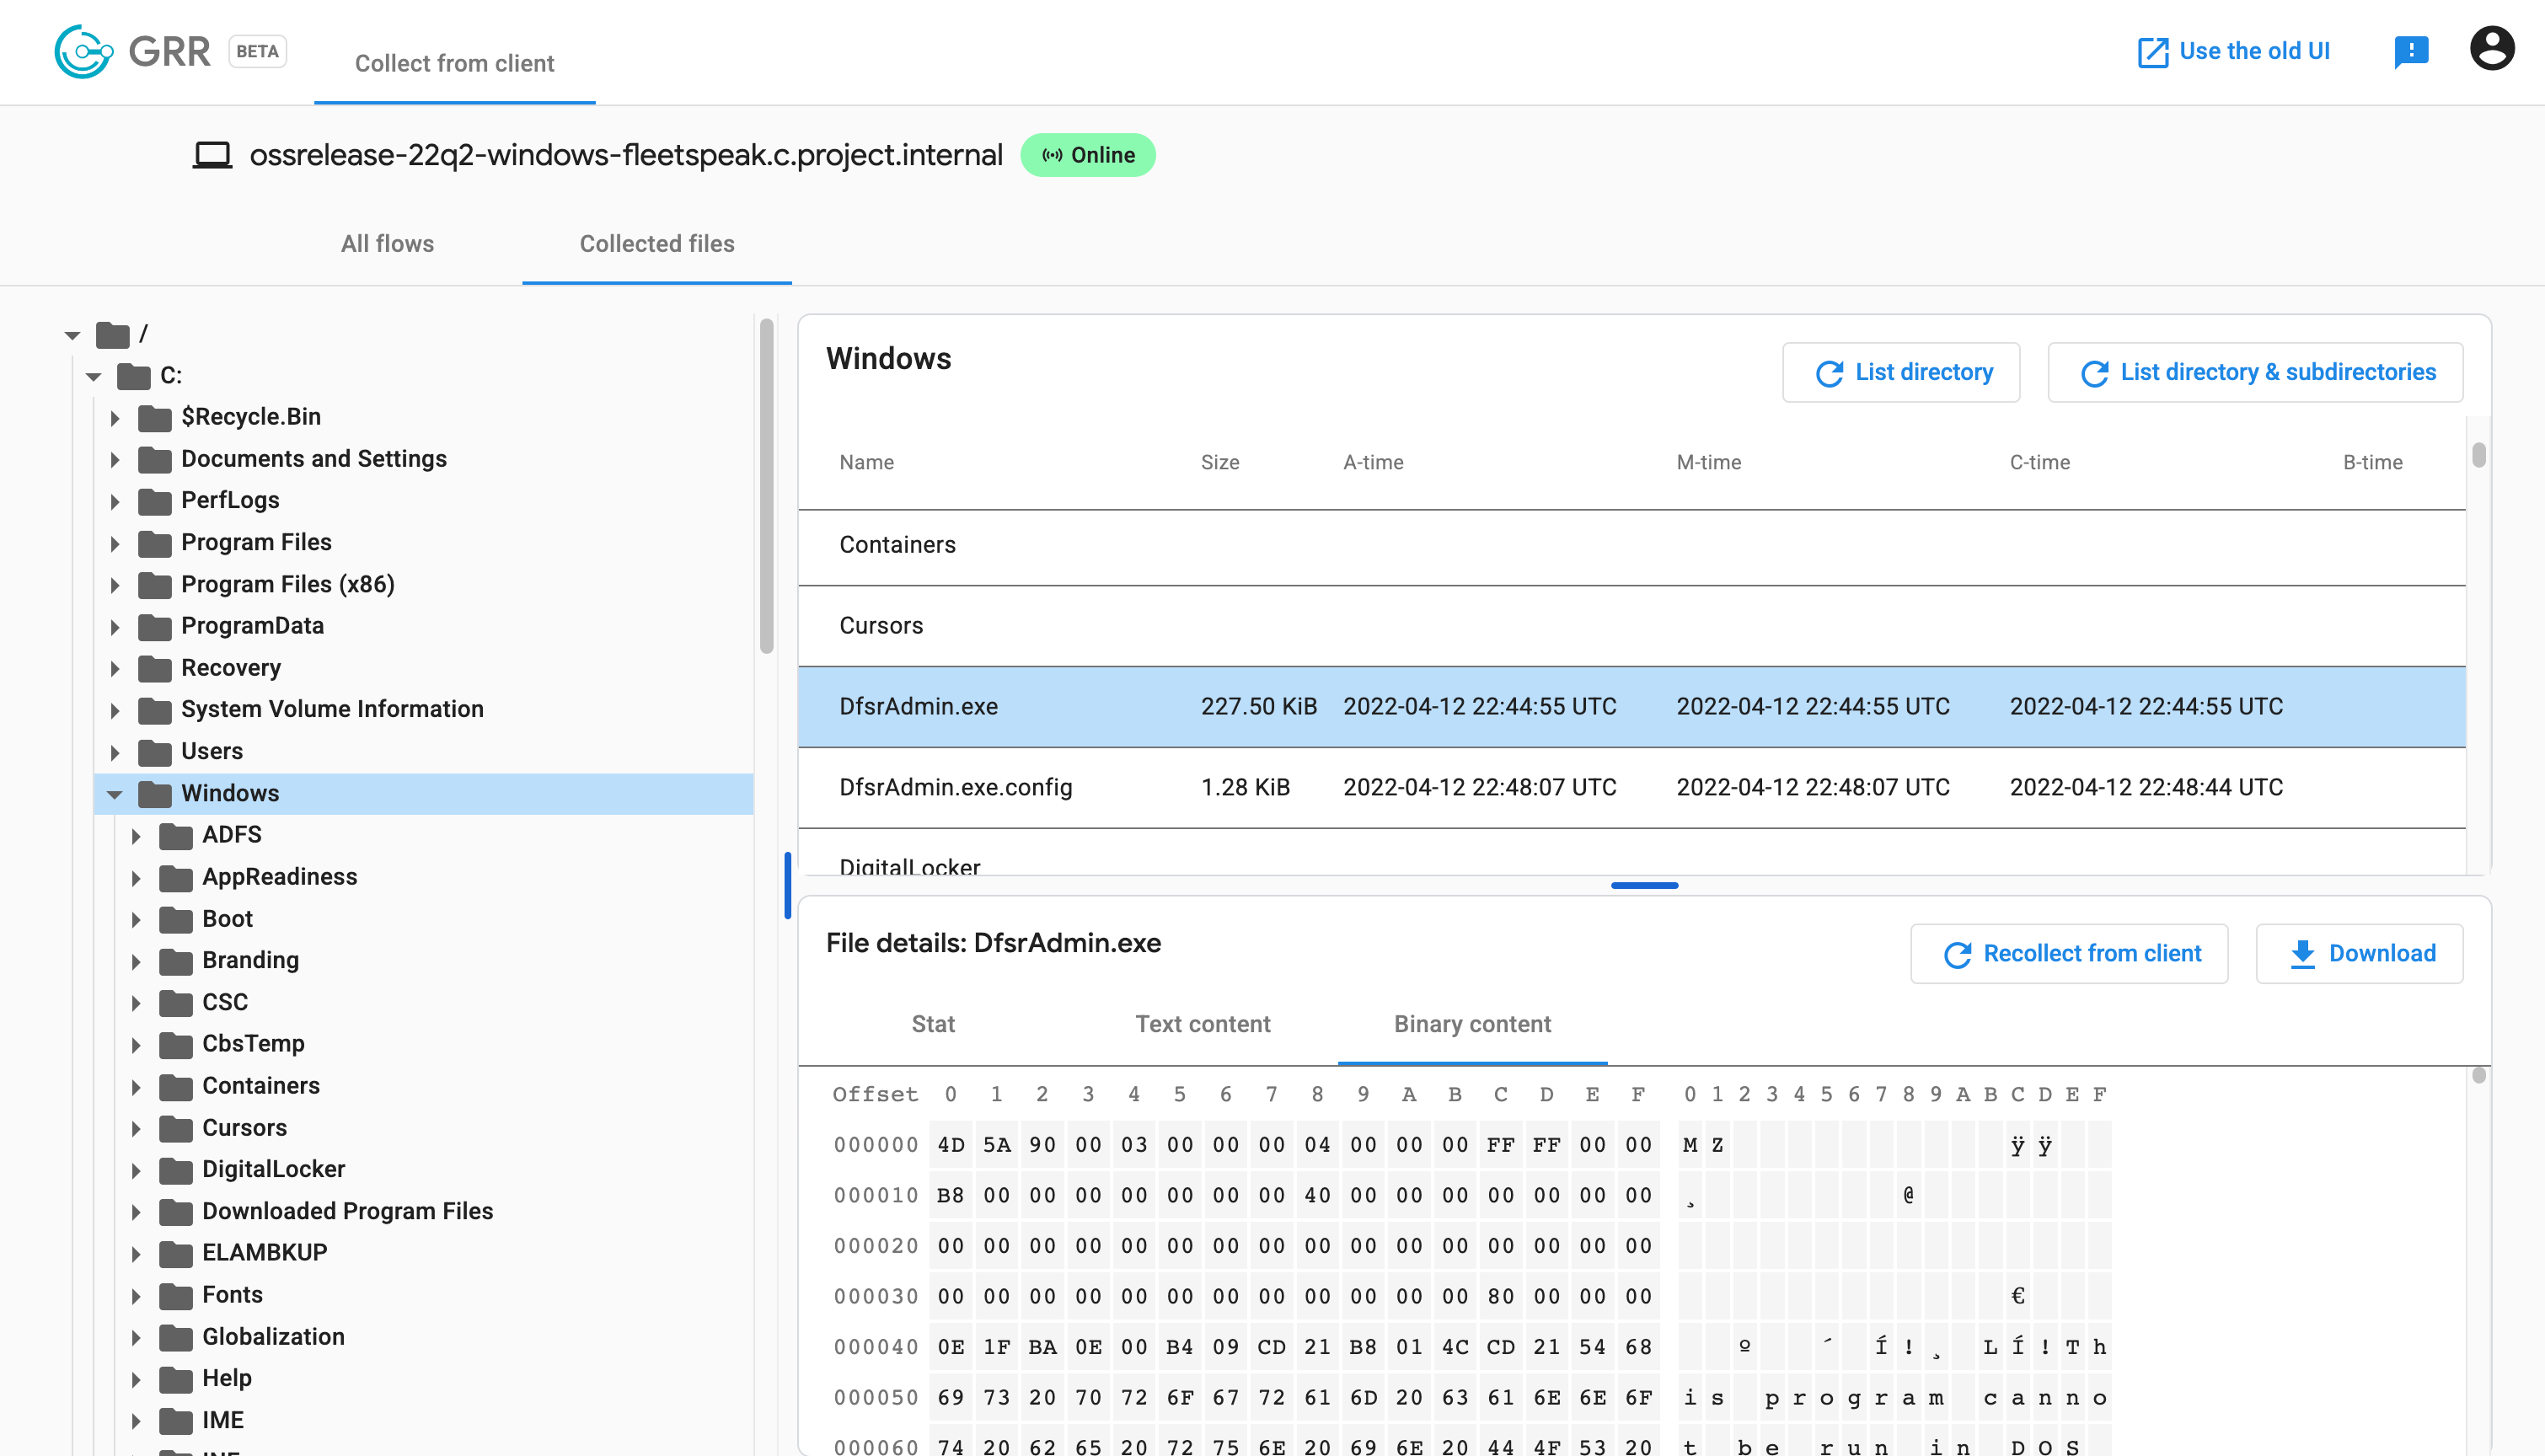
Remote Live Forensics und Incident Response Framework mit Python-Agent zur Sammlung forensischer Daten von Endpunkten, einschließlich Speicher-,…

Sammeln, verarbeiten und jagen mit hostbasierten Daten von MacOS, Windows und Linux

FLARE Obfuscated String Solver - Automatisch verschleierte Zeichenketten aus Malware extrahieren.

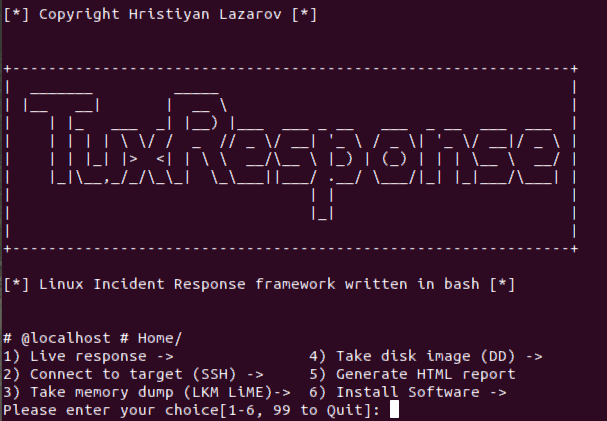
Automatisiertes Linux-Vorfallreaktionsskript mit Live-Triage, Speichererfassung (LiME), Disk-Imaging, YARA-Scans und HTML-Berichterstellung.

Es ist nicht nur der UsnJrnl (USN Journal Records/Change Journal Records) Parser.

ltm ist ein Maschinenverlaufs-Debugger für Linux. Es zeichnet Prozess-, Datei-, Netzwerk-, Speicher- und Block-I/O-Metadaten via eBPF auf und…