

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories

Tools

AlleAndroid-SicherheitAuthentifizierung & AutorisierungCloud-Infrastruktur-SicherheitDefensivwerkzeugeFestplattenforensikEmbedded-System-SicherheitAllgemeine DienstprogrammeManagement von Indicators of Compromise (IOC)OSINT (Open-Source-Intelligence)Paket-Sniffing & AnalysePasswort-CrackingPenetrationstest-FrameworksPhishing-ToolsPrivilege EscalationAufklärungStatische AnalyseSchwachstellenscannerWeb-SchwachstellenscannerWi-Fi-PrüfungBluetooth-SicherheitContainer-SicherheitDynamische Analyse (Sandboxing)Verschlüsselungs-/EntschlüsselungstoolsExploit-FrameworksIdentitätsmanagementiOS-SicherheitIoT-SicherheitSpeicherforensikNetzwerkkartierungOSINT für Social EngineeringPasswortangriffePayload-GenerierungPersistenzmechanismenPort-ScanningStatische Code-Analyse (SAST)Bedrohungsfeeds & AggregatorenSchwachstellenanalyseWeb-Proxys & AbfangenCode-AnalyseDNS- und Subdomain-EnumerationDynamische Code-Analyse (DAST)ExploitationHash-AnalyseIDS/IPS-UmgehungImpersonations-ToolsLaterale BewegungMobile App-PenetrationstestsNetzwerkforensikReverse EngineeringRFID/NFC-ToolsSCADA/ICS-SicherheitScripting & AutomatisierungServerless-SicherheitShellcodeWebanwendungs-ExploitationAPI-SicherheitstestsKonfigurationsprüfungDatenexfiltrationDebuggerForensikInformationsbeschaffungMobile ForensikNetzwerkzugriffskontrollePost-ExploitationSicherheitsvirtualisierungPhishingWAF-UmgehungWebsicherheitFuzzingNetzwerksicherheitSteganografieDrahtlose SicherheitDatenwiederherstellungMalware-AnalyseDigitale ForensikHardware-HackingKryptographieCTFPenetrationstestsCloud-SicherheitDevSecOpsMobile SicherheitPrivatsphäreCommand and ControlSocial EngineeringHardware-SicherheitDienstprogramme & FrameworksHardware- & IoT-SicherheitSecret-ErkennungBinäranalyseBedrohungsanalyseIdentitäts- & Zugriffsmanagement (IAM)LieferkettensicherheitAuthentifizierungMaschinelles LernenEinbruchserkennungPapers & ForschungFehlkonfigurationSubdomain-EnumerationE-Mail-SammlungLernen & BildungKI-gestütztes Reverse EngineeringDNS-FuzzingRed TeamingIncident ResponseCrawlerKuratierte RessourcenRemote-Access-ToolShellcode-GenerierungPayload-EntwicklungRemote-Access-TrojanerAPI-SicherheitAnti-BotFingerabdruck-SpoofingCAPTCHA-UmgehungE-Mail-SicherheitDNS-AnalyseChaos-EngineeringLernpfade & KurseContainer-AusbruchKI-SicherheitDatenbanksicherheitFirmware-AnalyseAnomalieerkennungLog-AnalyseAdversarial-AngriffBinary-ExploitationLabs & Praxis
NeuesteRelevanzBeliebtesteKürzlich aktualisiert
622 Ergebnisse
DAMM preview
Archived

DAMM

GitHub504ensicslabs/damm

Differenzanalyse von Malware im Arbeitsspeicher

memory-forensicsvulnerability-analysisforensics+3
215

vor 9 Jahren
android-forensics preview
Archived

android-forensics

GitHubnowsecure/android-forensics

Open-Source-Android-Forensik-App und -Framework

android-securityforensicsmobile-forensics+2
397vor 11 Jahren
HAFNIUM-IOC preview
Archived

HAFNIUM-IOC

GitHubsoteria-security/hafnium-ioc

Ein PowerShell-Skript zur Identifizierung von Indikatoren für die Ausnutzung von CVE-2021-26855, CVE-2021-26857, CVE-2021-26858 und CVE-2021-26865.

ioc-managementvulnerability-analysisforensics+3
22vor 5 Jahren
ioc-scanner-CVE-2019-19781 preview
Archived

ioc-scanner-CVE-2019-19781

GitHubmandiant/ioc-scanner-cve-2019-19781

Scanner für Kompromittierungsindikatoren für CVE-2019-19781

ioc-managementvulnerability-analysisforensics+4
94vor 6 Jahren
citrix-ioc-scanner-cve-2023-3519 preview
Archived

citrix-ioc-scanner-cve-2023-3519

GitHubmandiant/citrix-ioc-scanner-cve-2023-3519

Bash-basierter Scanner zur Erkennung von Kompromittierungsindikatoren aus der Ausnutzung von CVE-2023-3519 auf Citrix-ADC-Geräten, unterstützt Live-…
ioc-managementvulnerability-analysisforensics+3
65vor 3 Jahren
CVE-2025-57819-ioc-check preview
Archived

CVE-2025-57819-ioc-check

GitHubsucuri-labs/cve-2025-57819-ioc-check

Dieses Repository enthält ein Skript, um aktuelle IOCs zu überprüfen, die im freepbx-Forumsthema zu CVE-2025-57819 aufgeführt sind.
ioc-managementvulnerability-analysisforensics+3
vor 1 Jahr
DumpChromeSecrets preview
Archived

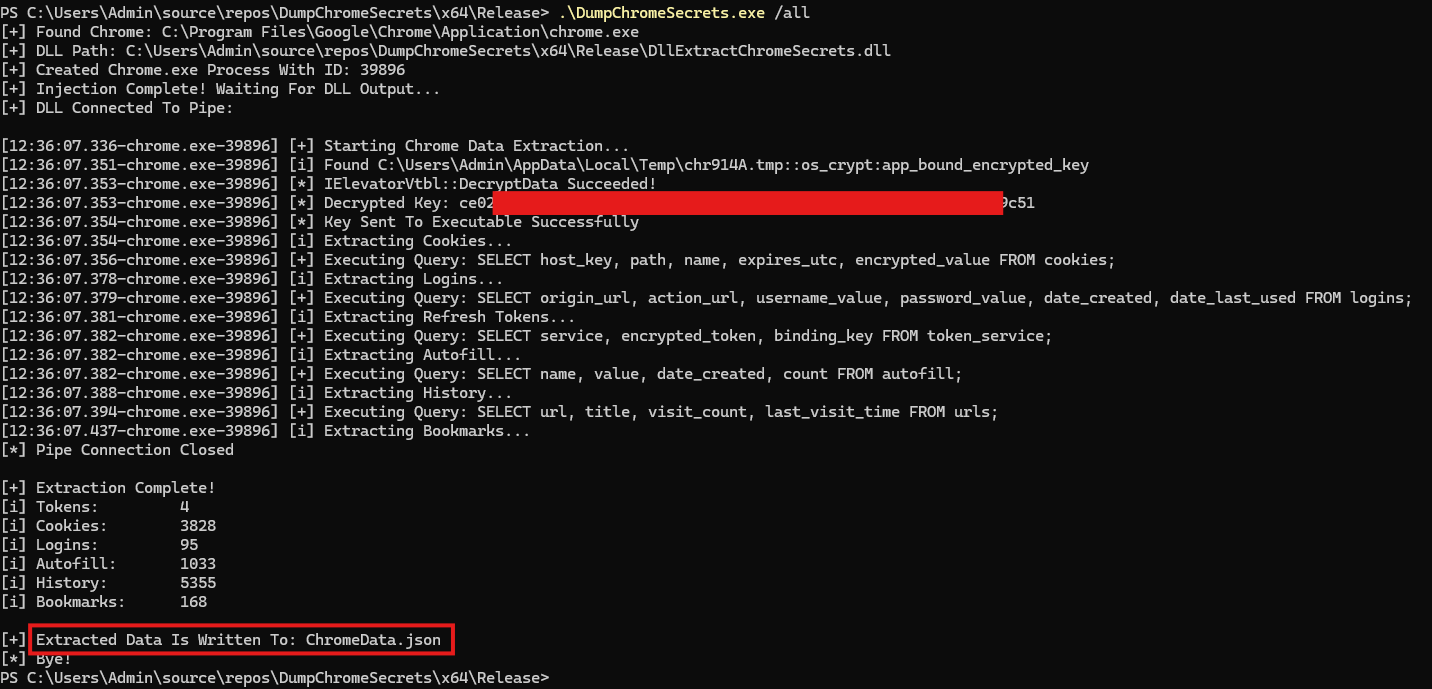
DumpChromeSecrets

GitHubmaldev-academy/dumpchromesecrets

Daten aus modernen Chrome-Versionen extrahieren, einschließlich Refresh-Tokens, Cookies, gespeicherter Anmeldedaten, Autofill-Daten, Browserverlauf…
password-crackingreconnaissancedata-exfiltration+8
558vor 9 Monaten
ThreatPursuit-VM preview
Archived

ThreatPursuit-VM

GitHubmandiant/threatpursuit-vm

Threat Pursuit Virtual Machine (VM): Eine vollständig anpassbare, quelloffene, Windows-basierte Distribution, die auf die Analyse von…

osintvulnerability-analysisinformation-gathering+8
1.3kvor 3 Jahren
Audix preview
Archived

Audix

GitHub0x0v1/audix

Audix ist ein PowerShell-Tool zur schnellen Konfiguration der Windows-Ereignisüberwachungsrichtlinien für die Sicherheitsüberwachung.

defensive-toolsconfiguration-auditingforensics+4
118vor 1 Jahr
grapl preview
Archived

grapl

GitHubgrapl-security/grapl

Graph-Plattform für Erkennung und Reaktion

reconnaissancethreat-feeds-aggregatorsforensics+8
699vor 3 Jahren
osxcollector preview
Archived

osxcollector

GitHubyelparchive/osxcollector

Ein forensisches Toolkit zur Sammlung und Analyse von Beweisen für OS X

disk-forensicsosintmemory-forensics+3
1.9kvor 7 Jahren
SilkETW preview
Archived

SilkETW

GitHubmandiant/silketw

C#-Wrapper für ETW, der Kernel- und Benutzermodus-Ereignisdaten in JSON serialisiert für Bedrohungsjagd, Malware-Analyse und Incident Response, mit…

defensive-toolsmemory-forensicsforensics+8
852vor 3 Jahren
varc preview
Archived

varc

GitHubcado-security/varc

Volatile Artifact Collector sammelt eine Momentaufnahme flüchtiger Daten von einem System. Es zeigt Ihnen, was auf einem System passiert, und ist…

container-securitymemory-forensicsforensics+3
254vor 1 Jahr
dumpscan preview
Archived

dumpscan

GitHubdaddycocoaman/dumpscan

Geheimnisse im Kernel- und Benutzerspeicher finden

encryption-decryption-toolsmemory-forensicsforensics+4
118vor 3 Jahren
rip_raw preview
Archived

rip_raw

GitHubcado-security/rip_raw

Rip Raw ist ein kleines Werkzeug zur Analyse des Speichers kompromittierter Linux-Systeme.
memory-forensicsforensicsdata-recovery+3
133vor 4 Jahren
Mandiant-Azure-AD-Investigator preview
Archived

Mandiant-Azure-AD-Investigator

GitHubmandiant/mandiant-azure-ad-investigator

Schreibgeschütztes PowerShell-Modul zur Erkennung von UNC2452 und anderen Artefakten von Bedrohungsakteuren in Azure AD, zur Überprüfung von…

digital-forensicscloud-securitythreat-intelligence+4
650vor 3 Jahren
FAMA preview
Archived

FAMA

GitHublabcif/fama

Forensische Analyse für mobile Apps (FAMA) -- Modul für den Autopsy Forensic Browser

android-securityforensicsinformation-gathering+3
153vor 2 Jahren
pe_tree preview
Archived

pe_tree

GitHubblackberry/pe_tree

Python-Modul zur Anzeige von Portable Executable (PE)-Dateien in einer Baumansicht mithilfe von pefile und PyQt5. Kann auch mit IDA Pro und Rekall…

memory-forensicsvulnerability-analysisreverse-engineering+5
1.3kvor 4 Jahren
Zurück1…333435Weiter
Digitale Forensik — Tools — Seite 34 | Kitploit