
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Digitale Forensik — Tools — Seite 31 | Kitploit

Tools

AlleAndroid-SicherheitAuthentifizierung & AutorisierungCloud-Infrastruktur-SicherheitDefensivwerkzeugeFestplattenforensikEmbedded-System-SicherheitAllgemeine DienstprogrammeManagement von Indicators of Compromise (IOC)OSINT (Open-Source-Intelligence)Paket-Sniffing & AnalysePasswort-CrackingPenetrationstest-FrameworksPhishing-ToolsPrivilege EscalationAufklärungStatische AnalyseSchwachstellenscannerWeb-SchwachstellenscannerWi-Fi-PrüfungBluetooth-SicherheitContainer-SicherheitDynamische Analyse (Sandboxing)Verschlüsselungs-/EntschlüsselungstoolsExploit-FrameworksIdentitätsmanagementiOS-SicherheitIoT-SicherheitSpeicherforensikNetzwerkkartierungOSINT für Social EngineeringPasswortangriffePayload-GenerierungPersistenzmechanismenPort-ScanningStatische Code-Analyse (SAST)Bedrohungsfeeds & AggregatorenSchwachstellenanalyseWeb-Proxys & AbfangenCode-AnalyseDNS- und Subdomain-EnumerationDynamische Code-Analyse (DAST)ExploitationHash-AnalyseIDS/IPS-UmgehungImpersonations-ToolsLaterale BewegungMobile App-PenetrationstestsNetzwerkforensikReverse EngineeringRFID/NFC-ToolsSCADA/ICS-SicherheitScripting & AutomatisierungServerless-SicherheitShellcodeWebanwendungs-ExploitationAPI-SicherheitstestsKonfigurationsprüfungDatenexfiltrationDebuggerForensikInformationsbeschaffungMobile ForensikNetzwerkzugriffskontrollePost-ExploitationSicherheitsvirtualisierungPhishingWAF-UmgehungWebsicherheitFuzzingNetzwerksicherheitSteganografieDrahtlose SicherheitDatenwiederherstellungMalware-AnalyseDigitale ForensikHardware-HackingKryptographieCTFPenetrationstestsCloud-SicherheitDevSecOpsMobile SicherheitPrivatsphäreCommand and ControlSocial EngineeringHardware-SicherheitDienstprogramme & FrameworksHardware- & IoT-SicherheitSecret-ErkennungBinäranalyseBedrohungsanalyseIdentitäts- & Zugriffsmanagement (IAM)LieferkettensicherheitAuthentifizierungMaschinelles LernenEinbruchserkennungPapers & ForschungFehlkonfigurationSubdomain-EnumerationE-Mail-SammlungLernen & BildungKI-gestütztes Reverse EngineeringDNS-FuzzingRed TeamingIncident ResponseCrawlerKuratierte RessourcenRemote-Access-ToolShellcode-GenerierungPayload-EntwicklungRemote-Access-TrojanerAPI-SicherheitAnti-BotFingerabdruck-SpoofingCAPTCHA-UmgehungE-Mail-SicherheitDNS-AnalyseChaos-EngineeringLernpfade & KurseContainer-AusbruchKI-SicherheitDatenbanksicherheitFirmware-AnalyseAnomalieerkennungLog-AnalyseAdversarial-AngriffBinary-ExploitationLabs & Praxis
NeuesteRelevanzBeliebtesteKürzlich aktualisiert
621 Ergebnisse
hashdeep preview

hashdeep

GitHubjessek/hashdeep

Plattformübergreifendes Hash-Toolset zur Berechnung von Nachrichten-Digests (MD5, SHA-1, SHA-256, Tiger, Whirlpool) mit rekursivem…
hash-analysisforensicsdata-recovery+1
786vor 9 Jahren
Trawler preview

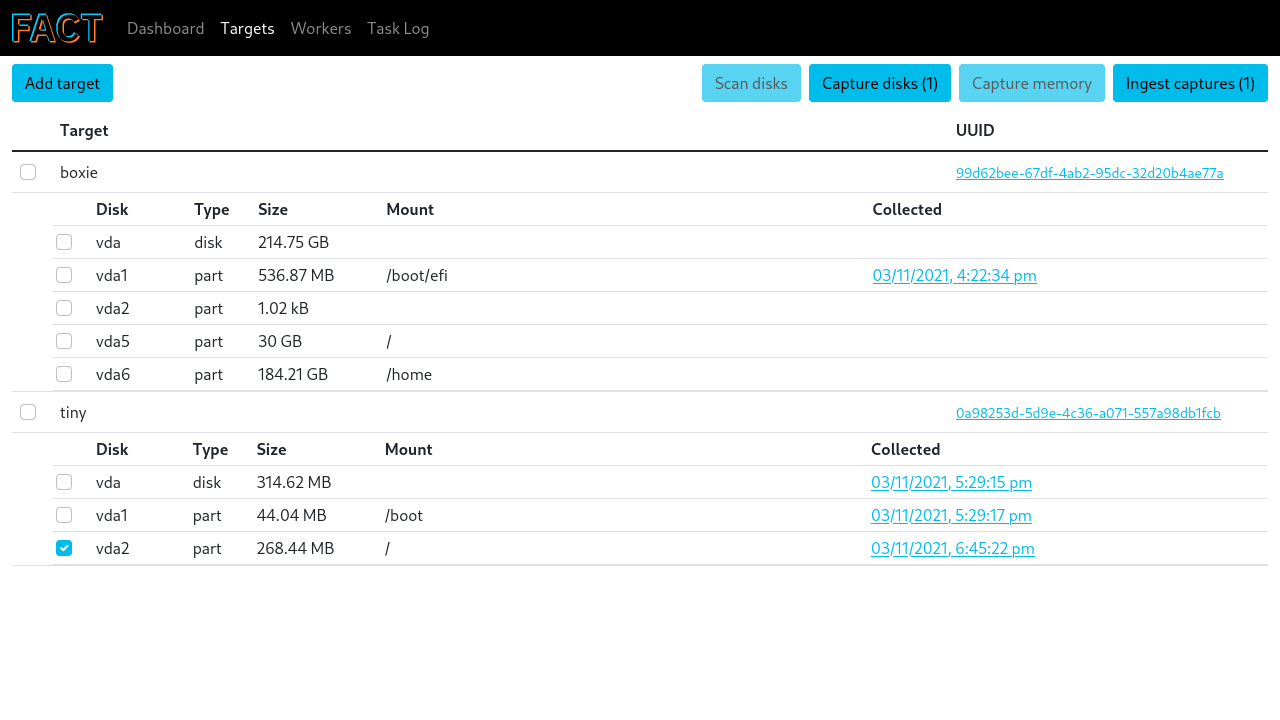
Trawler

GitHubjoeavanzato/trawler

PowerShell-Skript, das Incident Respondern hilft, potenzielle Persistenzmechanismen von Angreifern zu entdecken.
defensive-toolspersistence-mechanismsforensics+2
340vor 1 Jahr
FACT preview

FACT

GitHubunicornunicode/fact

Sammelt, verarbeitet und visualisiert forensische Daten aus Cloud- und lokalen Maschinenclustern für Incident Response und digitale Ermittlungen.

forensicsdigital-forensicscloud-security
17vor 3 Jahren
dissect preview

dissect

GitHubfox-it/dissect

Dissect ist ein digitales Forensik- und Incident-Response-Framework und -Werkzeugset, das es Ihnen ermöglicht, schnell auf forensische Artefakte von…

disk-forensicsmemory-forensicsnetwork-forensics+5
1.1kvor 13 Tagen
Labtainers preview

Labtainers

GitHubmfthomps/labtainers

Labtainers: Ein Docker-basiertes Cyber-Lab-Framework

vulnerability-analysisforensicsweb-security+9
310vor 24 Tagen
LEAF preview

LEAF

GitHubalex-cart/leaf

Linux-Beweissicherungs-Framework

disk-forensicsioc-managementmemory-forensics+5
120vor 2 Jahren
iris-web preview

iris-web

GitHubdfir-iris/iris-web

Kollaborative Incident-Response-Plattform
forensicsdigital-forensicsincident-response
1.5kvor 27 Tagen
KNX-Bus-Dump preview

KNX-Bus-Dump

GitHubchrism09/knx-bus-dump

Ein Tool, um auf einem KNX-Bus über TPUART und die Calimero Project Suite zu lauschen und die Daten aus den Paketen in einen Wireshark-kompatiblen…
packet-sniffing-analysisiot-securityforensics+3
12vor 4 Jahren
hindsight preview

hindsight

GitHubryandfir/hindsight

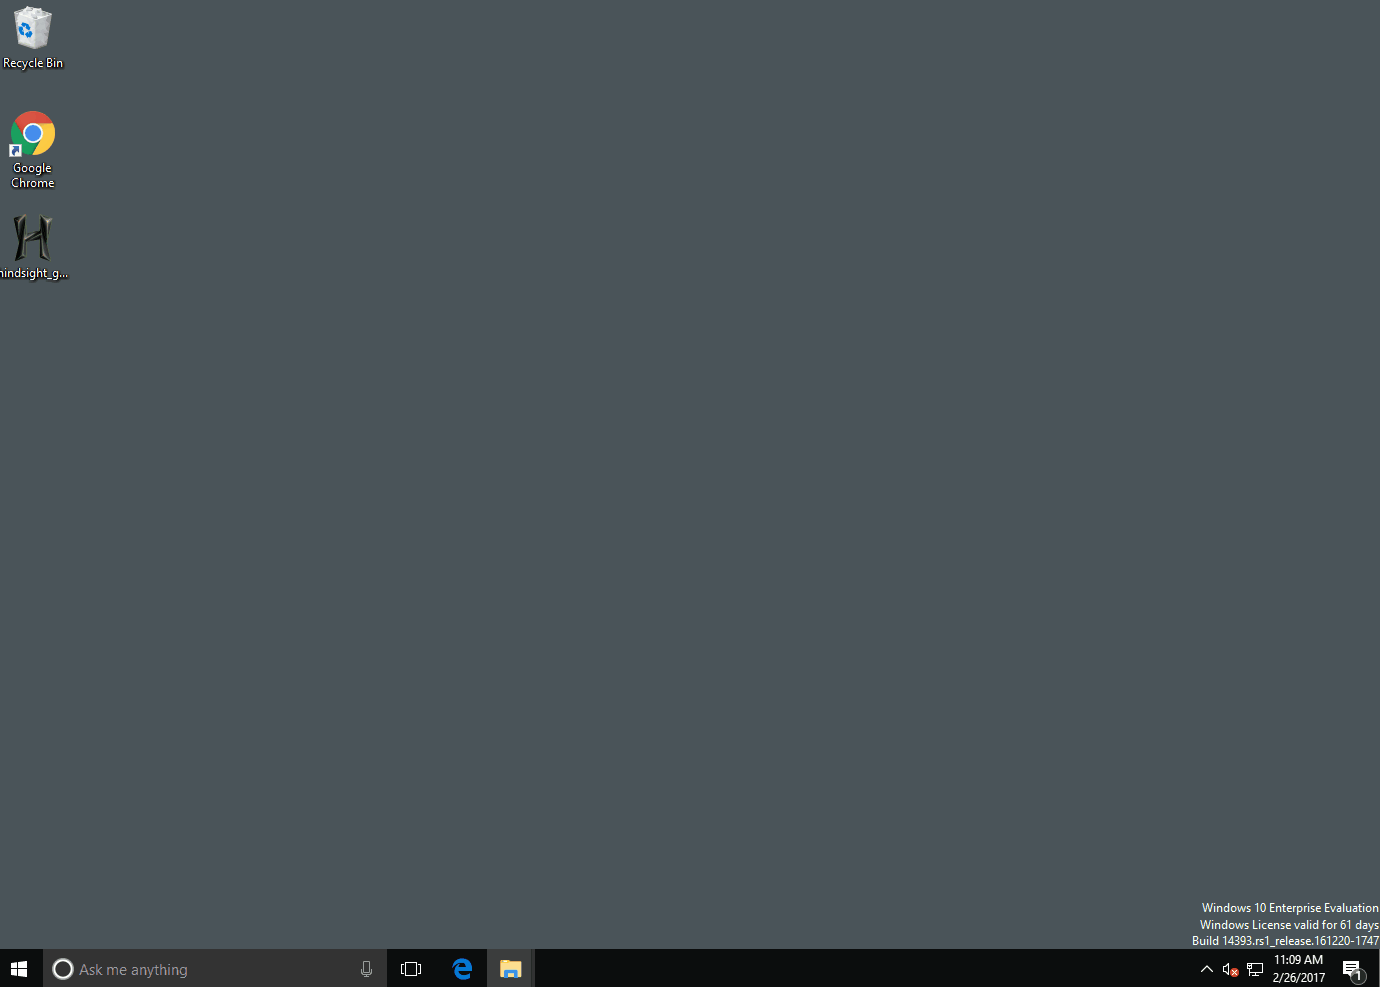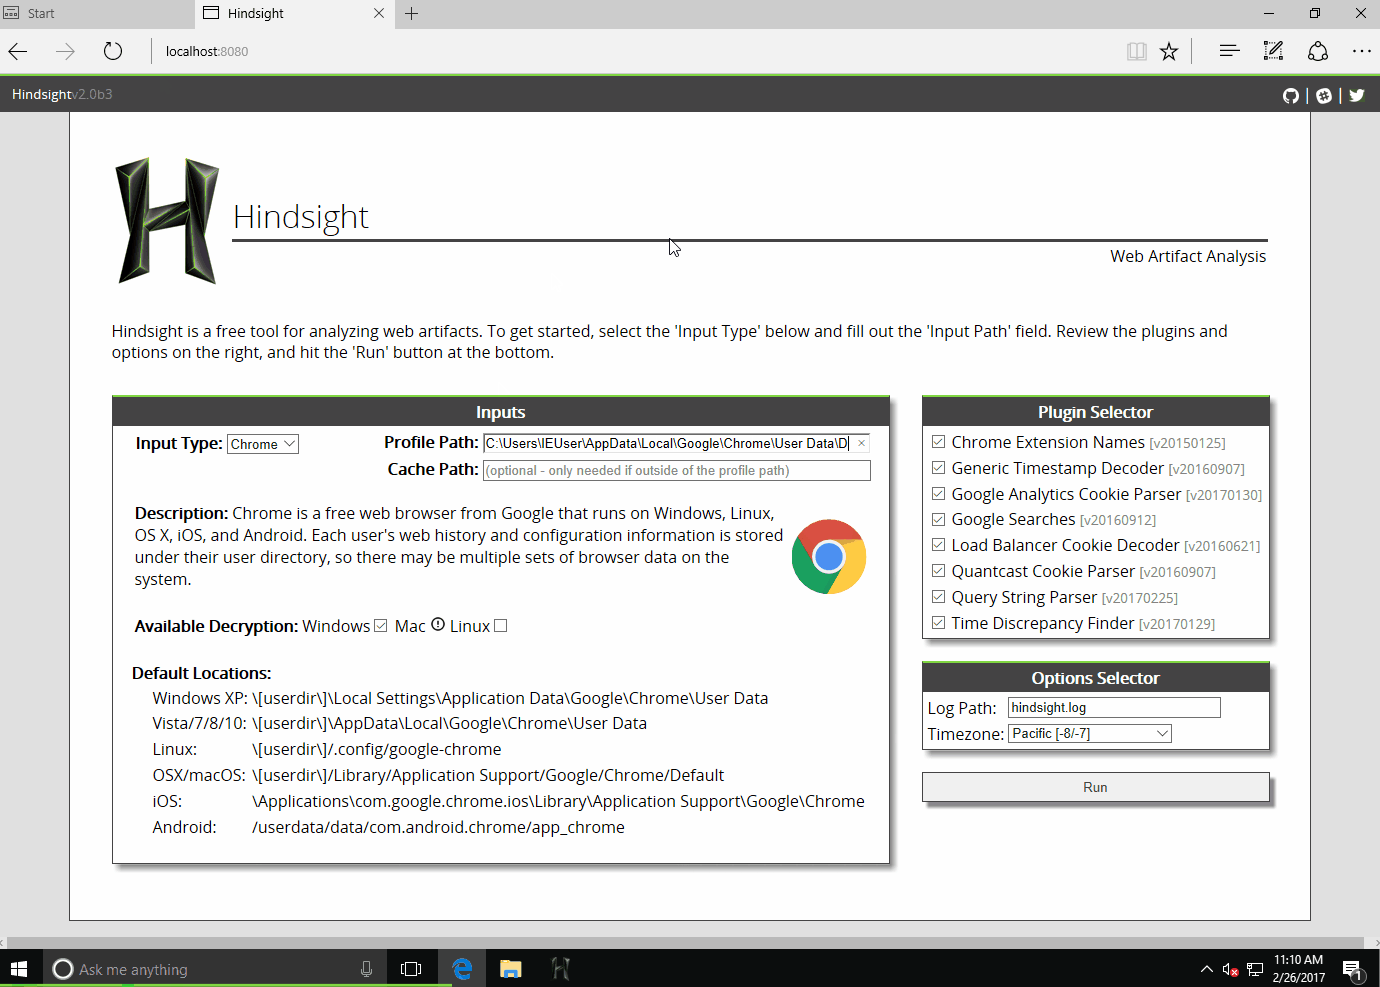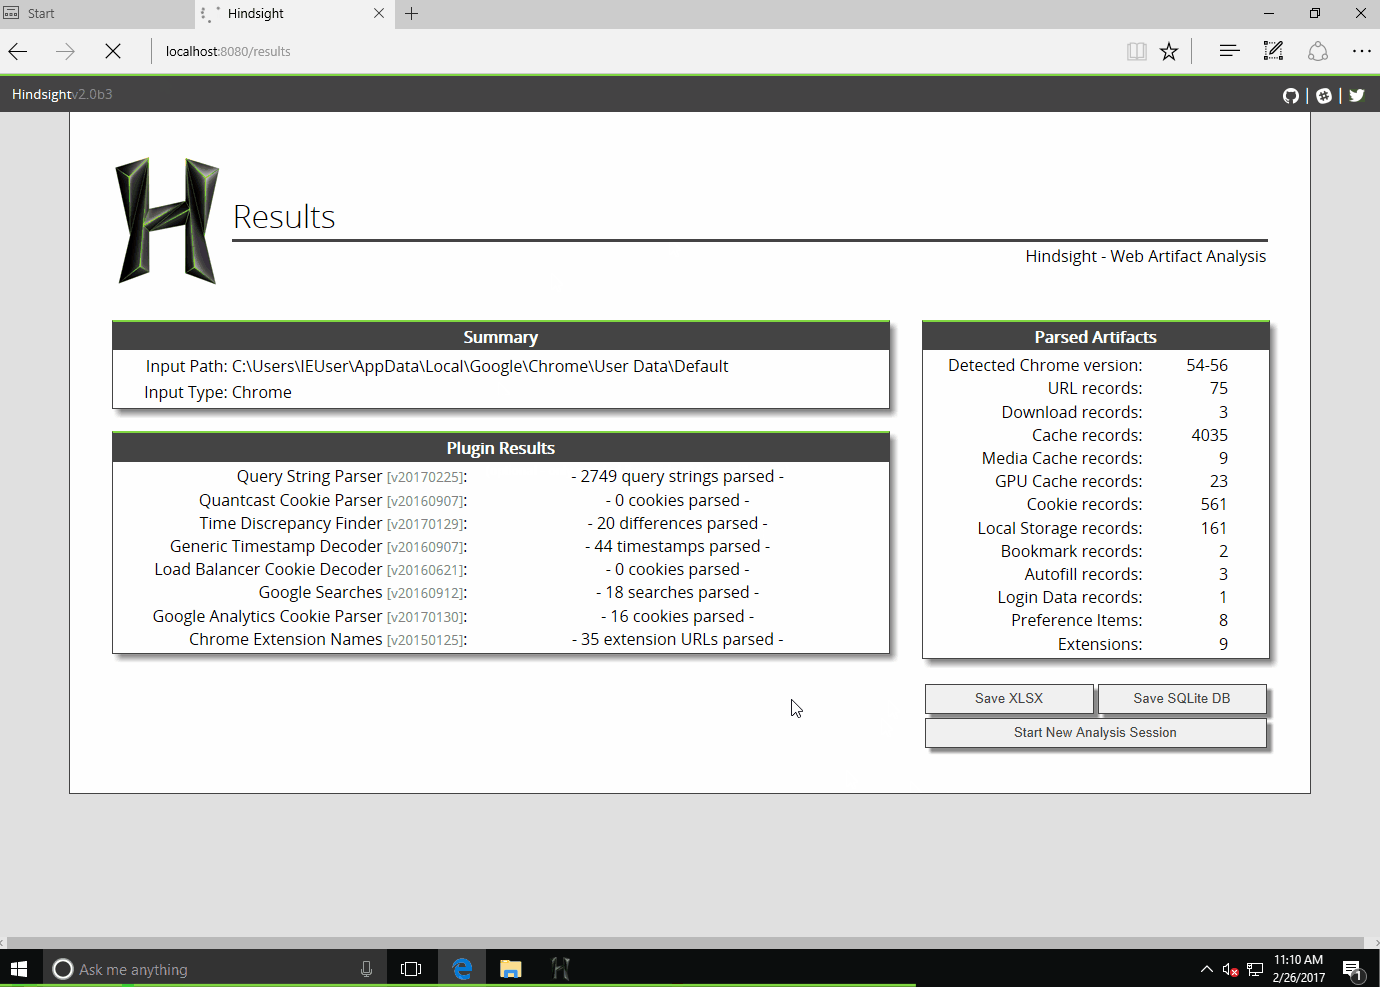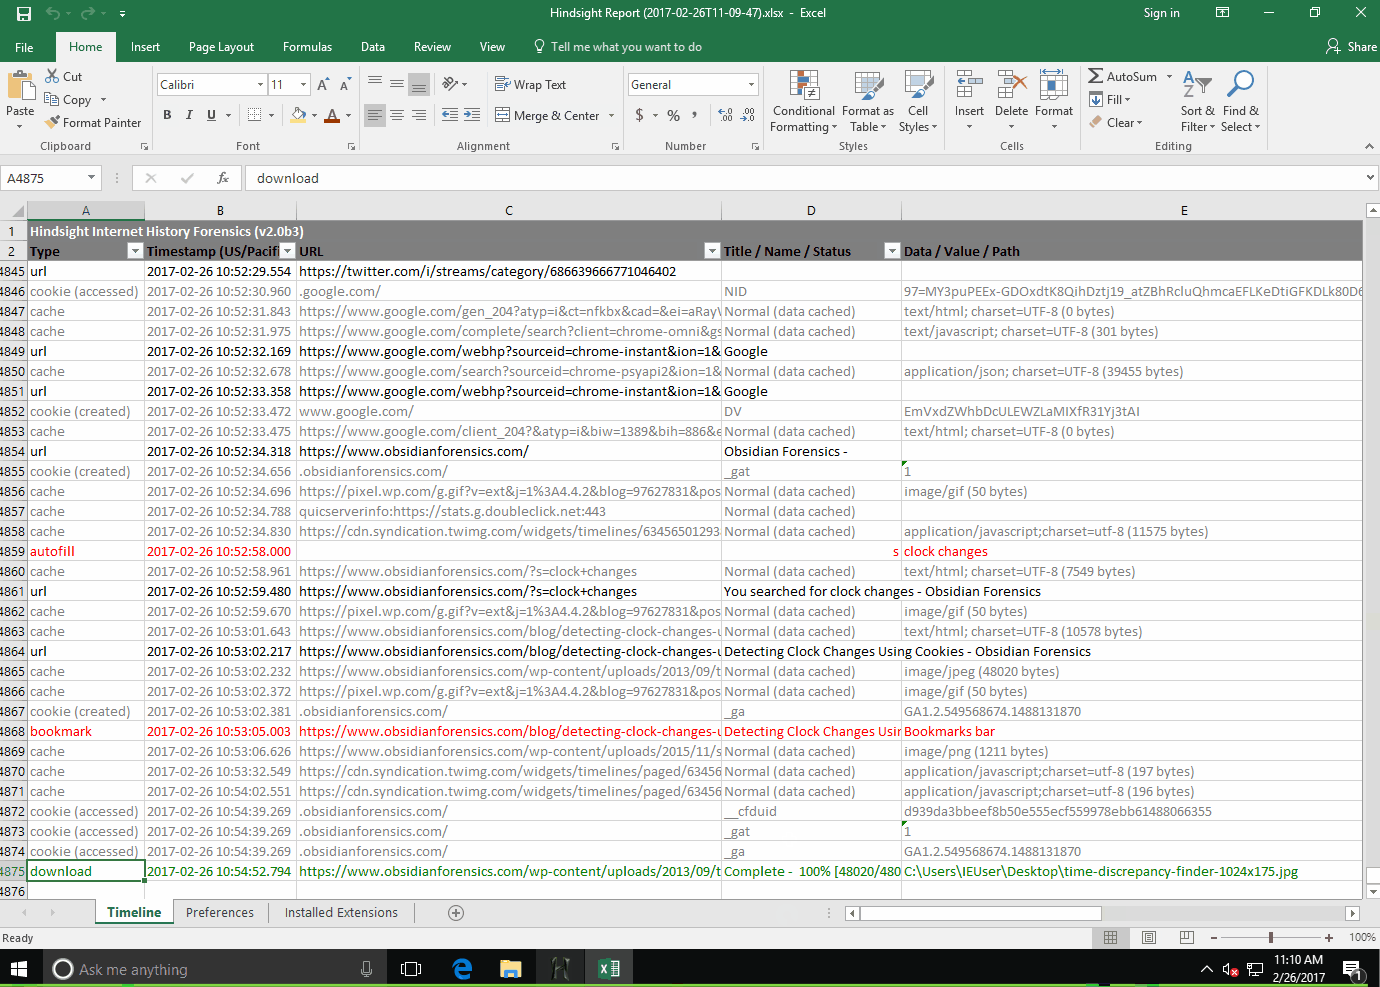
Browser-Forensik-Tool für Google Chrome, andere Chromium-basierte Browser und Mozilla Firefox

osintforensicsinformation-gathering+1
1.5kvor 1 Tag
RecoverPy preview

RecoverPy

GitHubpablolec/recoverpy

Interaktiv gelöschte oder :point_right: überschriebene :point_left: Dateien von deinem Terminal aus finden und wiederherstellen.
disk-forensicsforensicsdata-recovery+1
1.8kvor 3 Monaten
Aurora-Incident-Response preview

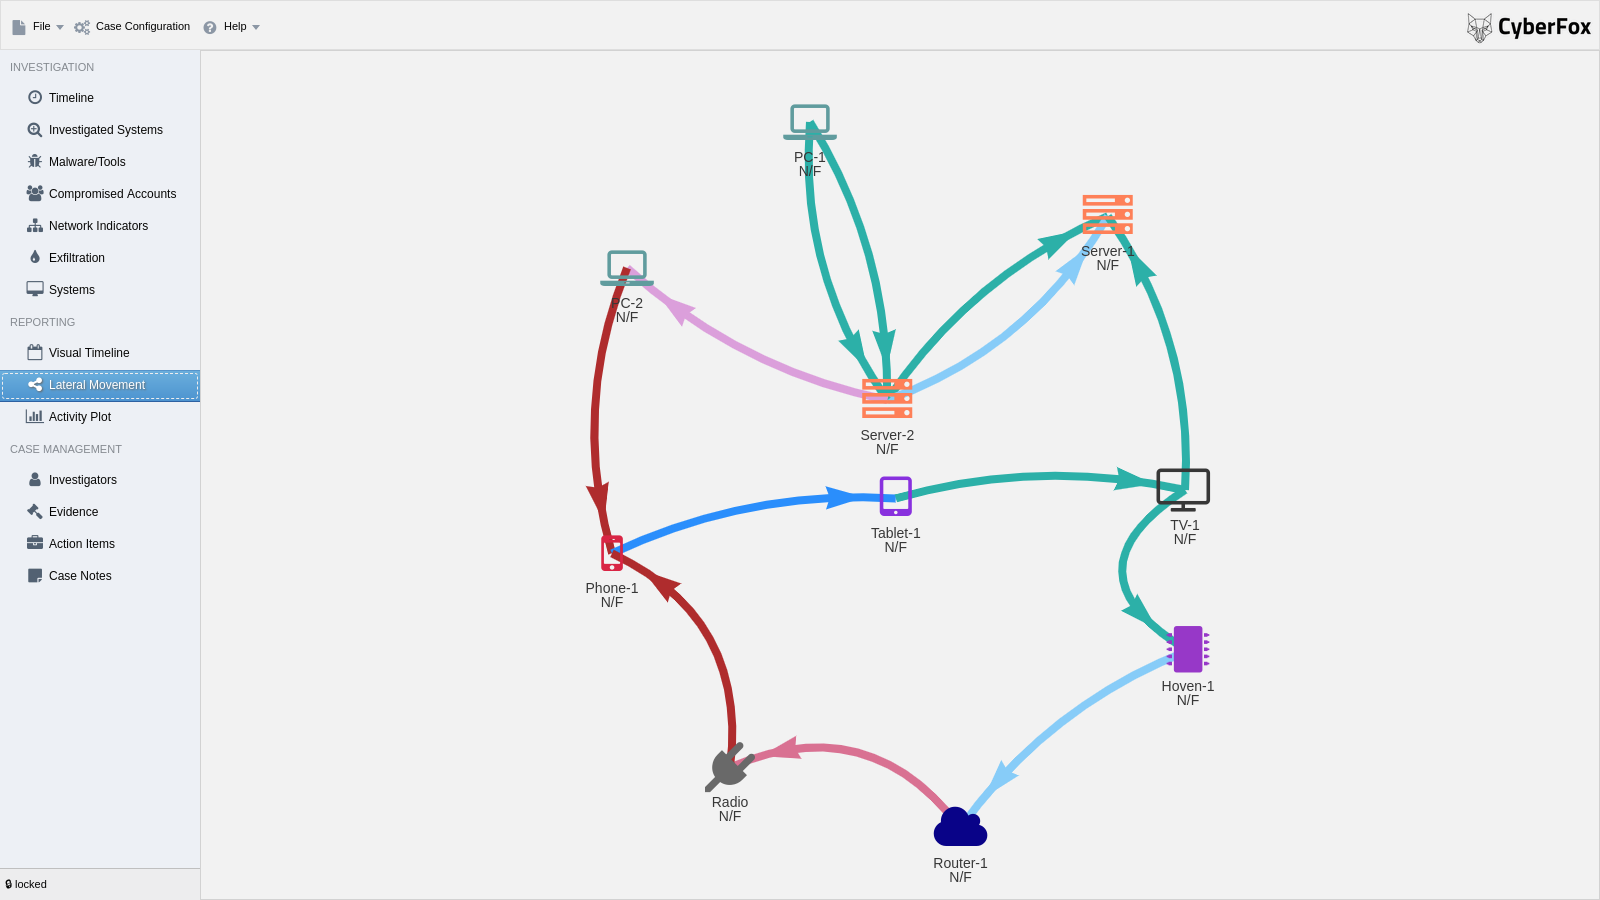
Aurora-Incident-Response

GitHubcyb3rfox/aurora-incident-response

Incident Response Dokumentation leicht gemacht. Entwickelt von Incident Respondern für Incident Responder.
forensicsinformation-gatheringdigital-forensics+3
1.1kvor 3 Jahren
ma2tl preview

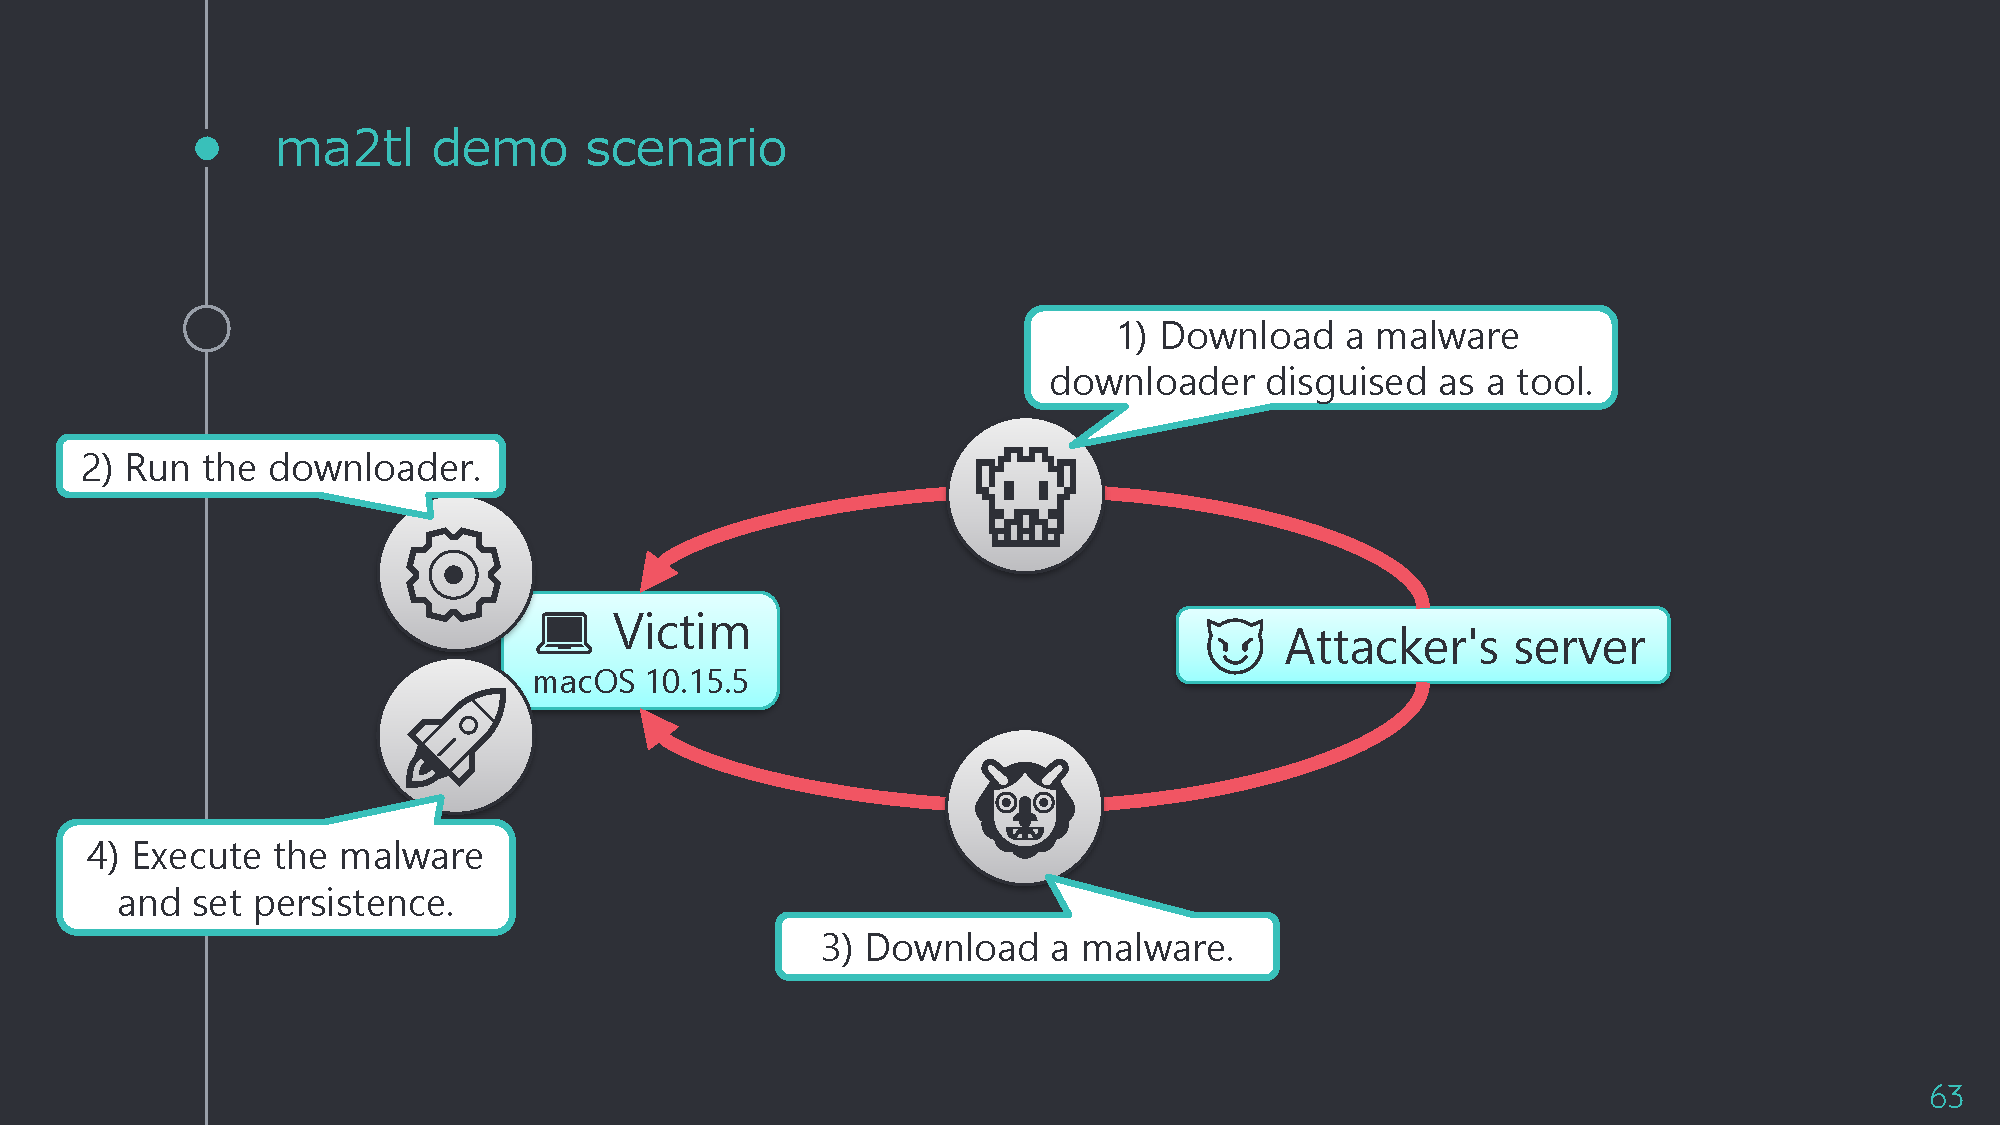
ma2tl

GitHubmnrkbys/ma2tl

macOS forensischer Timeline-Generator unter Verwendung der Analyseergebnis-DBs von mac_apt
forensicsdigital-forensics
95vor 3 Jahren
whatfiles preview

whatfiles

GitHubspieglt/whatfiles

Protokollieren, auf welche Dateien jeder Linux-Prozess zugreift.

general-purpose-utilitiesforensicsdigital-forensics
946vor 1 Monat
WELA preview

WELA

GitHubyamato-security/wela

Prüft Windows-Ereignisprotokolleinstellungen gegen Best-Practice-Richtlinien und Sigma-Regel-Erkennbarkeit, mit automatischer Konfiguration für…
configuration-auditingdigital-forensicsincident-response+1
118vor 18 Tagen
factual-rules-generator preview

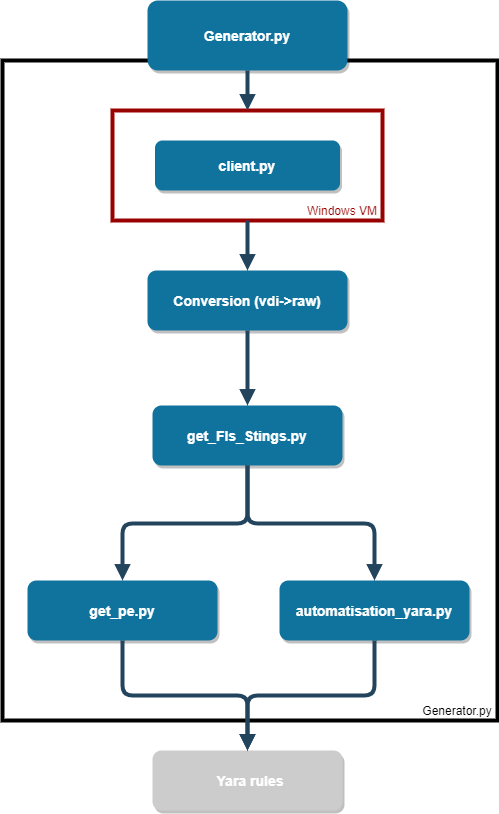
factual-rules-generator

GitHubcircl/factual-rules-generator

Erzeugt YARA-Regeln aus installierter Software auf einem laufenden Betriebssystem, um eine Basislinie bekannter Software zu erstellen und ähnliche…
vulnerability-analysisforensicsinformation-gathering+1
75vor 4 Jahren
BlueTeam.Lab preview

BlueTeam.Lab

GitHubop7ic/blueteam.lab

Blue Team-Erkennungslabor erstellt mit Terraform und Ansible in Azure.
defensive-toolsconfiguration-auditingdigital-forensics+7
187vor 1 Jahr
Fennec preview

Fennec

GitHubabdulrhmanalfaifi/fennec

Tool zur Sammlung von Artefakten für *nix-Systeme

forensicsinformation-gatheringdigital-forensics+3
220vor 2 Jahren
hayabusa preview

hayabusa

GitHubyamato-security/hayabusa

Multithreaded-Windows-Ereignisprotokoll-Forensik-Zeitleistengenerator und Bedrohungsjagd-Tool mit vollständiger Sigma-Regelunterstützung, das…

forensicsdigital-forensicsthreat-intelligence+2
3.3kvor 7 Tagen
Zurück1…303132…35Weiter
