
 hugsy/defcon_27_windbg_workshop
DEFCON 27 Workshop - Modernes Debugging mit WinDbg Preview
 rad9800/hwbp4mw
Hardware-Breakpoint-Hooking-Engine für Windows, die Debug-Register nutzt, um Funktionen zu hooken, ETW/AMSI zu umgehen und der EDR-Überwachung im…
 fr0gger/awesome-ida-x64-olly-plugin
Eine kuratierte Liste von Plugins für IDA, x64DBG, Ghidra und OllyDBG.
 hugsy/windbg_js_scripts
Spielzeug-Skripte zum Spielen mit der WinDbg JS API
 rbmm/ntdetours
Detours-Implementierung (x64/x86), die nur den ntdll-Import verwendet
 netspooky/scare
Ein Multi-Arch-Assembly-REPL und Emulator für deine Kommandozeile.
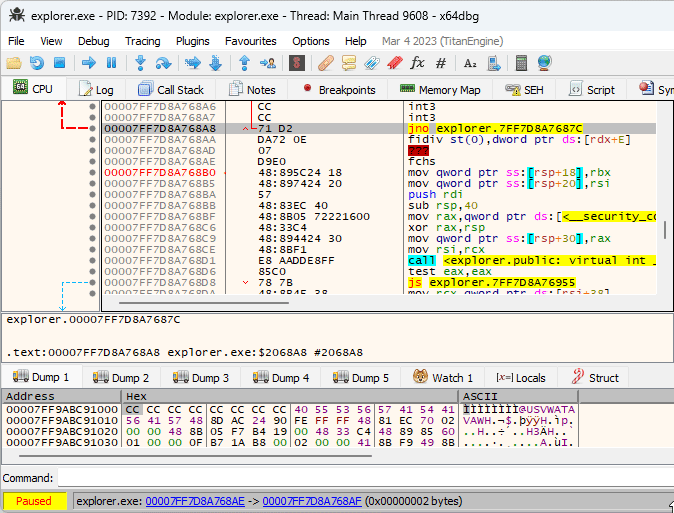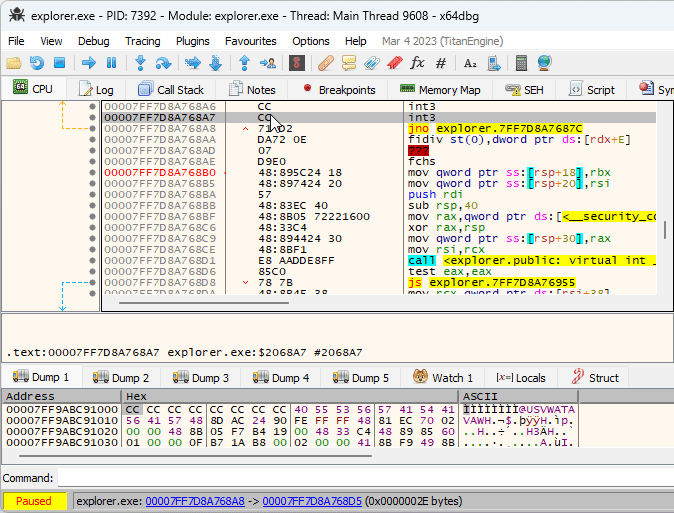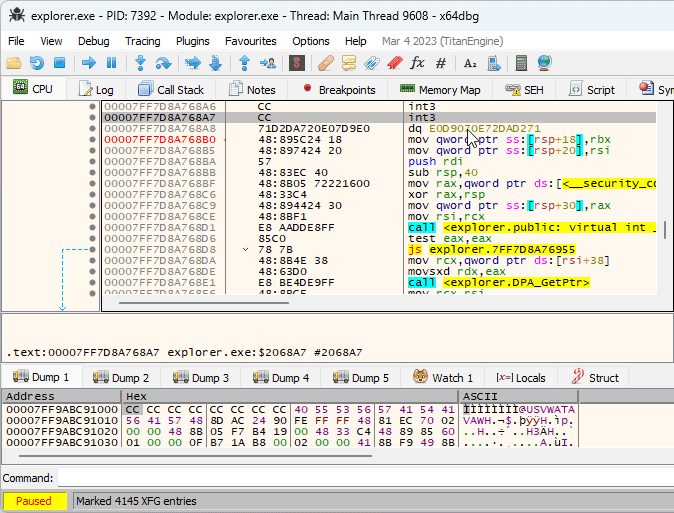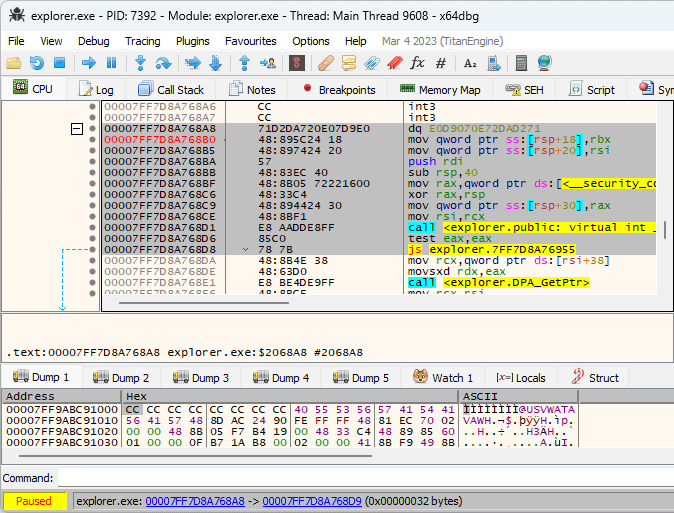 m417z/x64dbg-xfg-marker
Ein x64dbg-Plugin, das XFG-Aufrufsignaturen als Daten markiert.
 epi052/osed-scripts
maßgeschneiderte Werkzeuge für den Windows Usermode Exploit Dev Kurs (OSED) von Offensive Security
 awslabs/snapchange
Leichtgewichtiges Fuzzing eines Speicher-Snapshots mithilfe von KVM
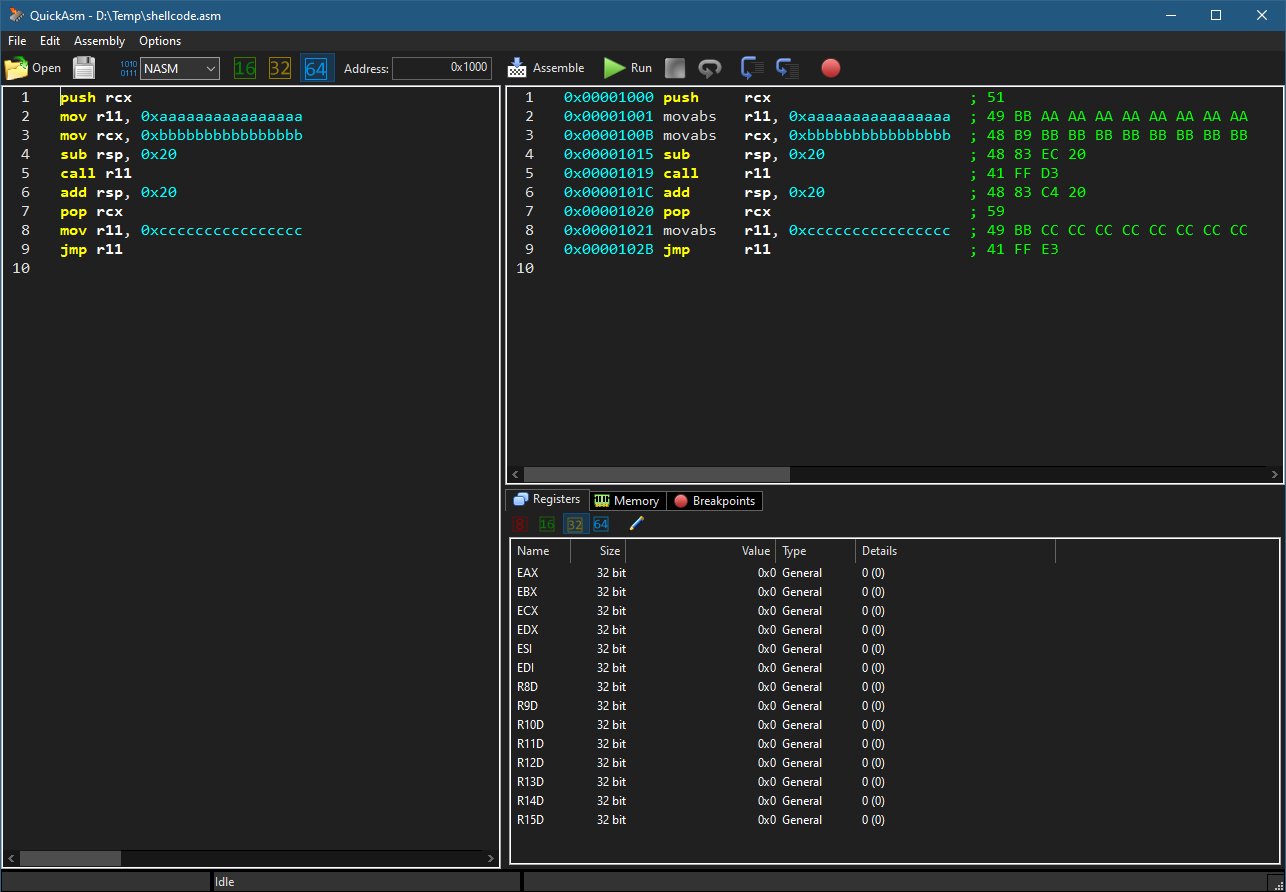 zodiacon/quickasm
Einfacher x86/x64-Assembler/Disassembler/Emulator
 vxcrypt0r/voidgate
Eine Technik, die verwendet werden kann, um AV/EDR-Speicherscanner zu umgehen. Sie kann eingesetzt werden, um bekannte und erkannte Shellcodes (wie…
 meckazin/chromekatz
Cookies und Anmeldedaten direkt aus dem Prozessspeicher von Chrome/Edge auslesen.
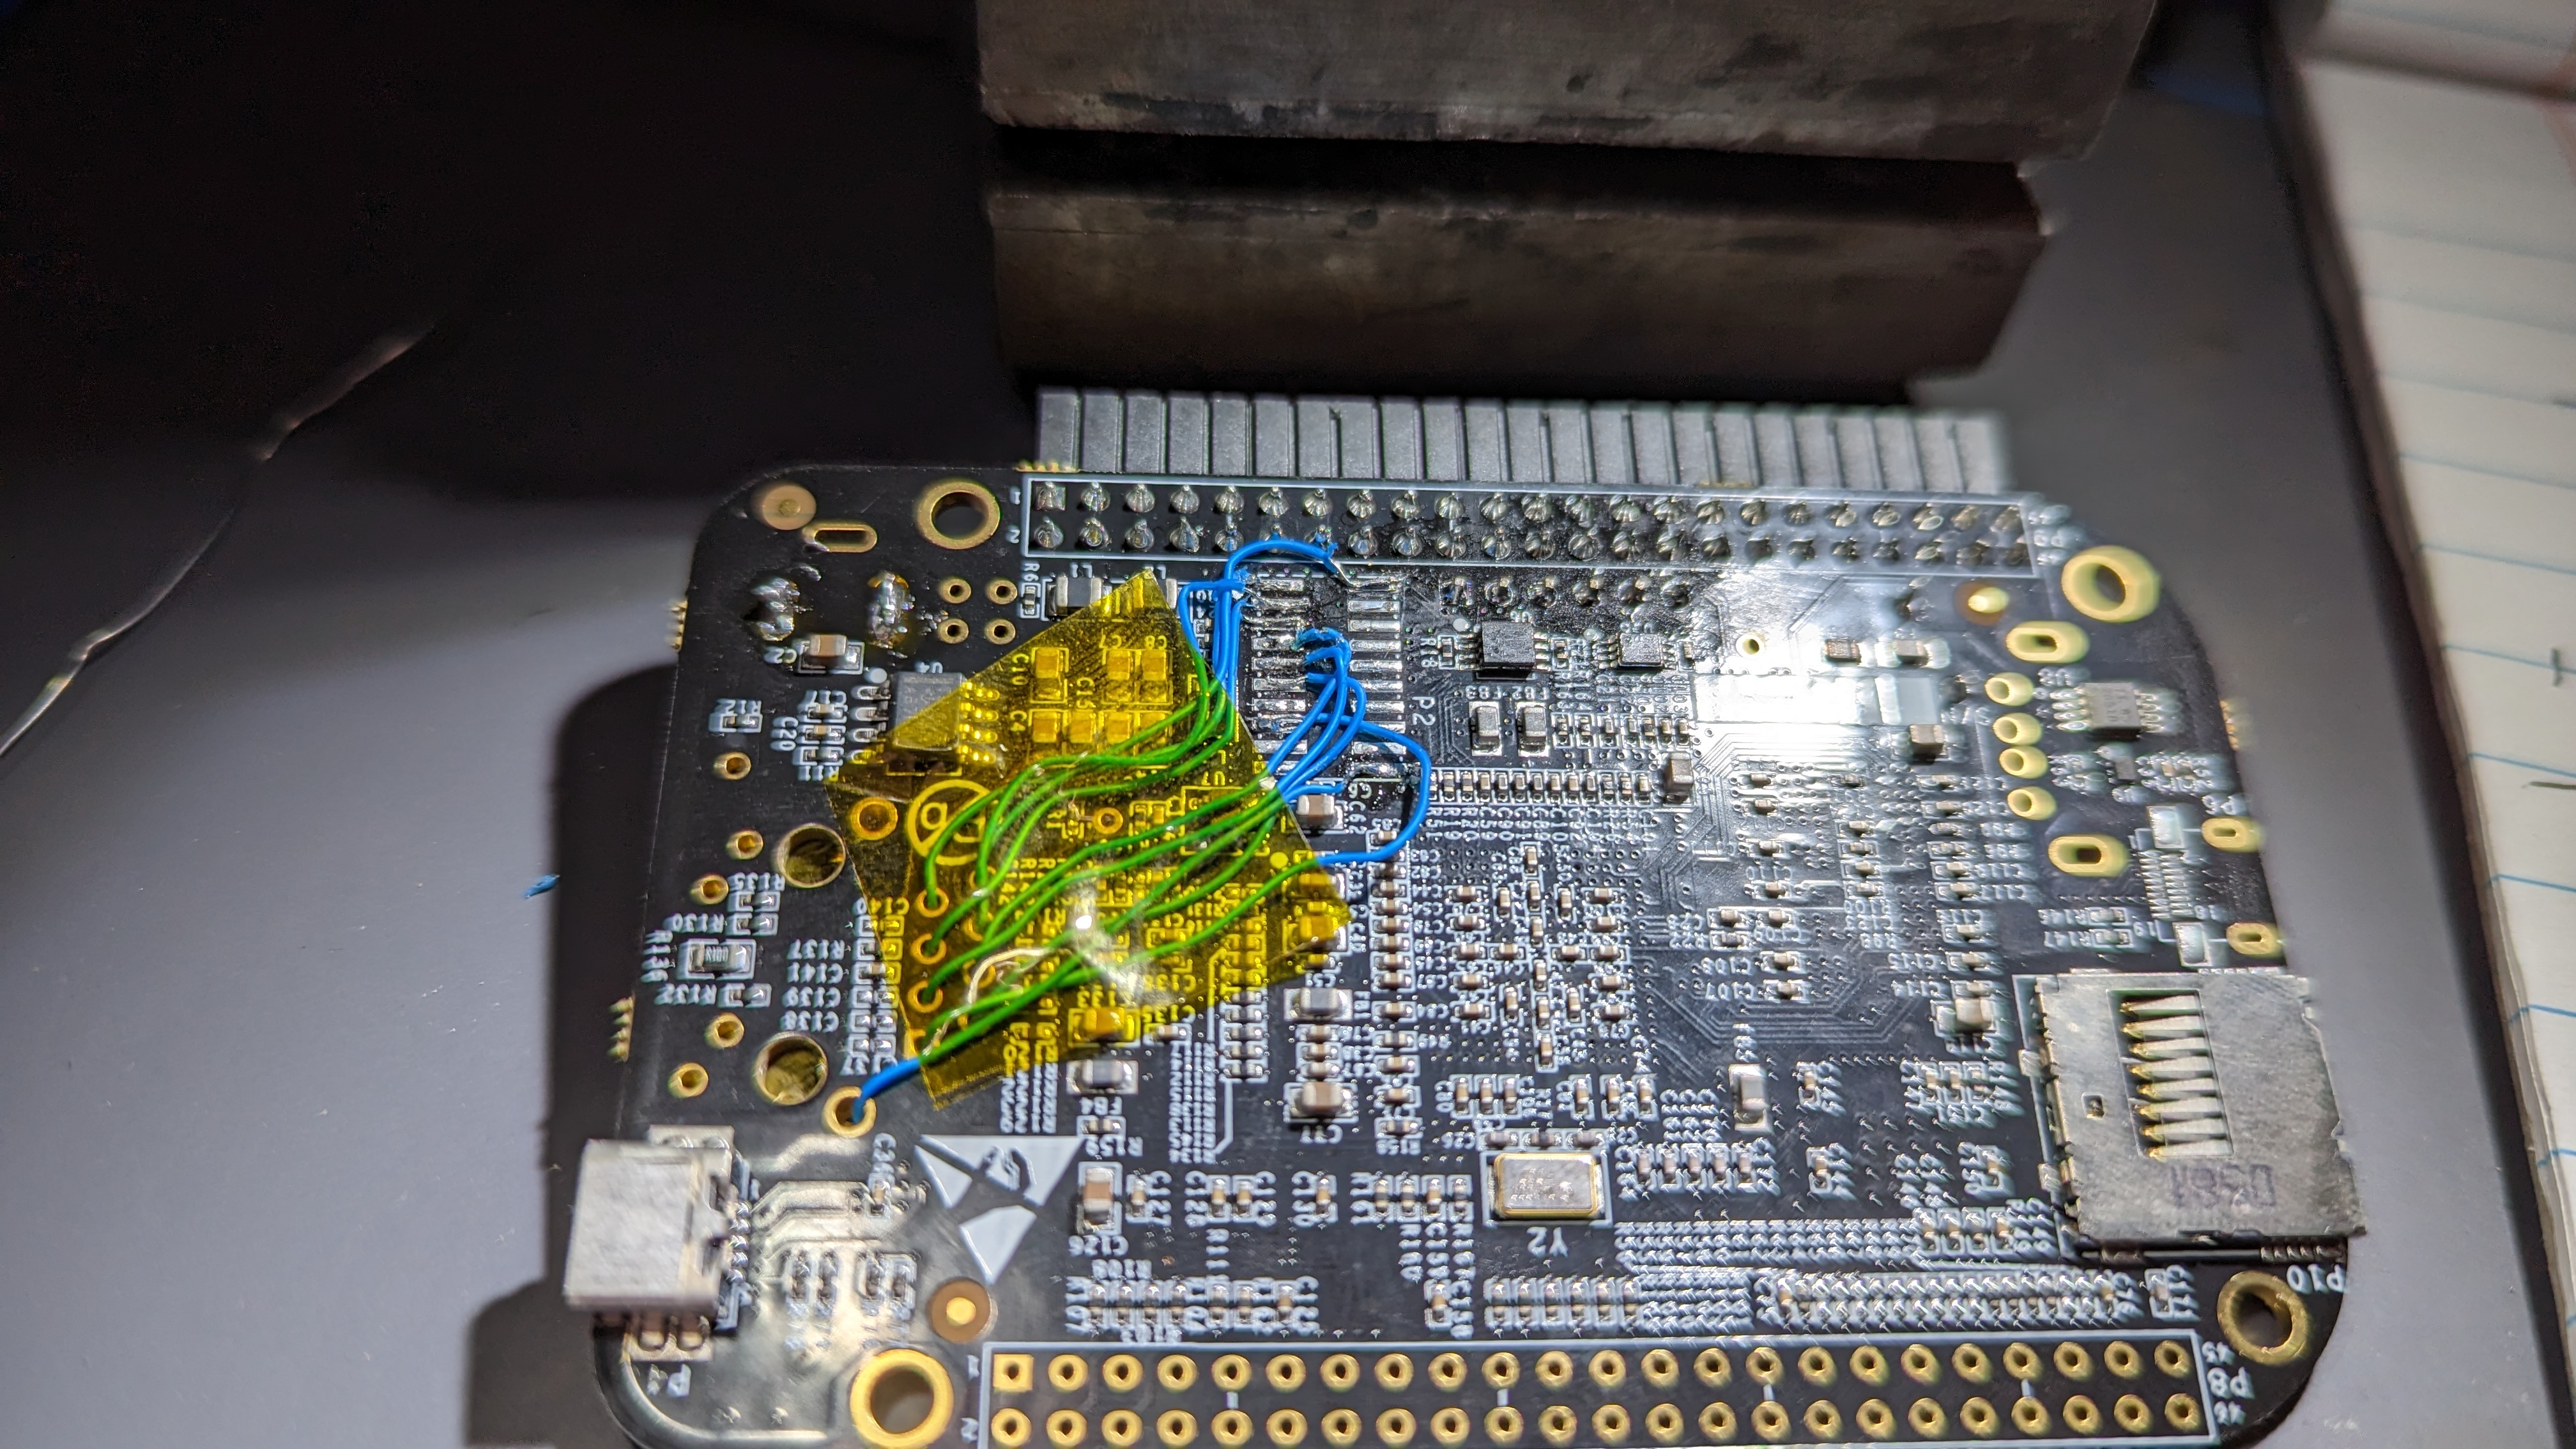 sjgallagher2/am335xbootrom
Reverse Engineering des TI AM3358 Boot-ROMs
 fail0verflow/ps5-umtxdbg
C++-Experimente zur Zuverlässigkeit von Exploits für eine FreeBSD-Kernel-Schwachstelle der PlayStation 5, mit VM-Kernel-Builds und…
 allthingsida/idasql
Vibe Reverse Engineer mit IDA Pro: Eine Schnittstelle für IDA in SQL über Live-Virtual-Tables. Lass dich nicht vom Schein täuschen! :)