
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Debugger — Tools — Seite 22 | Kitploit

Tools

AlleAndroid-SicherheitAuthentifizierung & AutorisierungCloud-Infrastruktur-SicherheitDefensivwerkzeugeFestplattenforensikEmbedded-System-SicherheitAllgemeine DienstprogrammeManagement von Indicators of Compromise (IOC)OSINT (Open-Source-Intelligence)Paket-Sniffing & AnalysePasswort-CrackingPenetrationstest-FrameworksPhishing-ToolsPrivilege EscalationAufklärungStatische AnalyseSchwachstellenscannerWeb-SchwachstellenscannerWi-Fi-PrüfungBluetooth-SicherheitContainer-SicherheitDynamische Analyse (Sandboxing)Verschlüsselungs-/EntschlüsselungstoolsExploit-FrameworksIdentitätsmanagementiOS-SicherheitIoT-SicherheitSpeicherforensikNetzwerkkartierungOSINT für Social EngineeringPasswortangriffePayload-GenerierungPersistenzmechanismenPort-ScanningStatische Code-Analyse (SAST)Bedrohungsfeeds & AggregatorenSchwachstellenanalyseWeb-Proxys & AbfangenCode-AnalyseDNS- und Subdomain-EnumerationDynamische Code-Analyse (DAST)ExploitationHash-AnalyseIDS/IPS-UmgehungImpersonations-ToolsLaterale BewegungMobile App-PenetrationstestsNetzwerkforensikReverse EngineeringRFID/NFC-ToolsSCADA/ICS-SicherheitScripting & AutomatisierungServerless-SicherheitShellcodeWebanwendungs-ExploitationAPI-SicherheitstestsKonfigurationsprüfungDatenexfiltrationDebuggerForensikInformationsbeschaffungMobile ForensikNetzwerkzugriffskontrollePost-ExploitationSicherheitsvirtualisierungPhishingWAF-UmgehungWebsicherheitFuzzingNetzwerksicherheitSteganografieDrahtlose SicherheitDatenwiederherstellungMalware-AnalyseDigitale ForensikHardware-HackingKryptographieCTFPenetrationstestsCloud-SicherheitDevSecOpsMobile SicherheitPrivatsphäreCommand and ControlSocial EngineeringHardware-SicherheitDienstprogramme & FrameworksHardware- & IoT-SicherheitSecret-ErkennungBinäranalyseBedrohungsanalyseIdentitäts- & Zugriffsmanagement (IAM)LieferkettensicherheitAuthentifizierungMaschinelles LernenEinbruchserkennungPapers & ForschungFehlkonfigurationSubdomain-EnumerationE-Mail-SammlungLernen & BildungKI-gestütztes Reverse EngineeringDNS-FuzzingRed TeamingIncident ResponseCrawlerKuratierte RessourcenRemote-Access-ToolShellcode-GenerierungPayload-EntwicklungRemote-Access-TrojanerAPI-SicherheitAnti-BotFingerabdruck-SpoofingCAPTCHA-UmgehungE-Mail-SicherheitDNS-AnalyseChaos-EngineeringLernpfade & KurseContainer-AusbruchKI-SicherheitDatenbanksicherheitFirmware-AnalyseAnomalieerkennungLog-AnalyseAdversarial-AngriffBinary-ExploitationLabs & Praxis
NeuesteRelevanzBeliebtesteKürzlich aktualisiert
432 Ergebnisse
ManticoreUI preview

ManticoreUI

GitHubtrailofbits/manticoreui

Die Manticore-Benutzeroberfläche mit Plugins für Binary Ninja und Ghidra
dynamic-analysis-sandboxingreverse-engineeringdebuggers+1
75
vor 3 Jahren
thematrix preview

thematrix

GitHubenkomio/thematrix

Ein PE-Loader und Windows-API-Tracer. Nützlich in der Malware-Analyse.
dynamic-analysis-sandboxingreverse-engineeringdebuggers+2
143vor 4 Jahren
AFLTriage preview

AFLTriage

GitHubqualcomm/afltriage

Ein portables, debuggerbasiertes Crash-Triage-Tool für Fuzzing-Ausgaben. Unterstützt paralleles Triage, Crash-Deduplizierung, Parsen von…

vulnerability-analysisdebuggersfuzzing
145vor 6 Monaten
Blackbone preview

Blackbone

GitHubdarthton/blackbone

Windows-Speicher-Hacking-Bibliothek

privilege-escalationdynamic-analysis-sandboxingmemory-forensics+9
5.5kvor 4 Jahren
shellex preview

shellex

GitHubtherealdreg/shellex

C-Shellcode-zu-Hex-Konverter, praktisches Werkzeug zum Einfügen und Ausführen von Shellcodes in IDA PRO, gdb, windbg, radare2, ollydbg, x64dbg,…
exploitationreverse-engineeringshellcode+5
112vor 3 Jahren
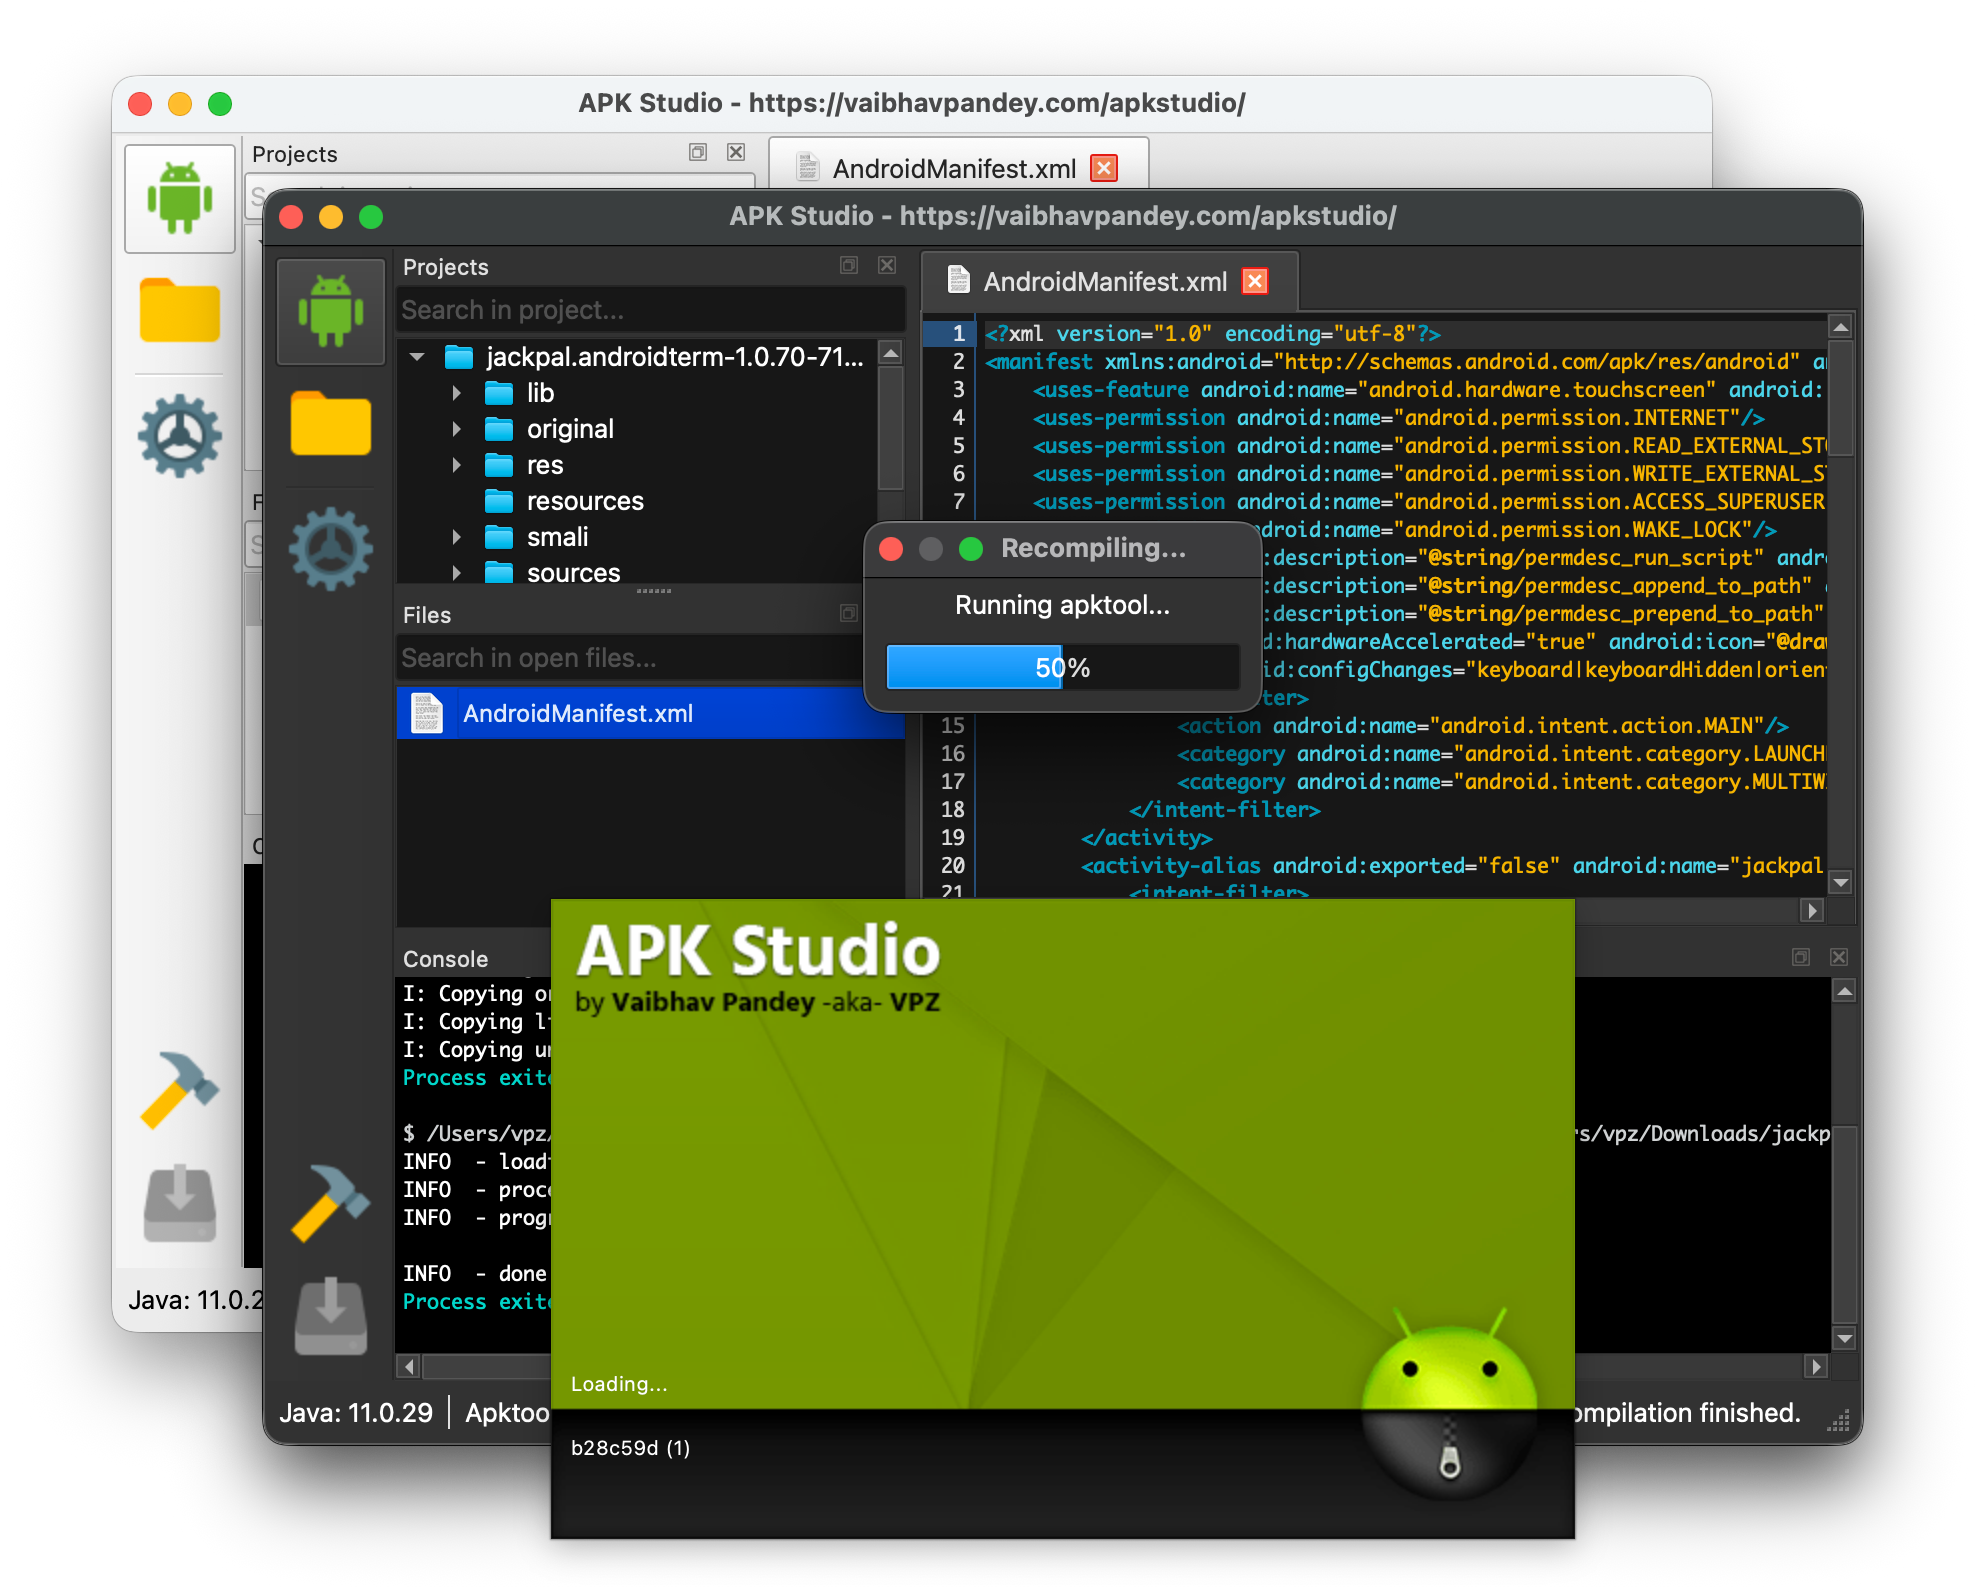
apkstudio preview

apkstudio

GitHubvaibhavpandeyvpz/apkstudio

Open-Source, plattformübergreifende, auf Qt6 basierende IDE zum Reverse-Engineering von Android-Anwendungspaketen. Sie bietet ein…

android-securitystatic-analysisdynamic-analysis-sandboxing+5
4.6kvor 9 Monaten
AndBug preview

AndBug

GitHubswdunlop/andbug

Skriptfähiger Debugger für die Android Dalvik VM, der JDWP/DDM-Schnittstellen verwendet, um Methoden zu hooken, den Prozesszustand zu inspizieren und…
android-securitydynamic-code-analysisreverse-engineering+2
599vor 12 Jahren
bread preview

bread

GitHubtheldus/bread

Injectable Real-Mode x86-Debugger für BIOS-Reverse-Engineering und Debugging von beliebigem Real-Mode-Code über serielles Kabel, mit GDB-Integration…
reverse-engineeringdebuggershardware-security+2
326vor 0 Jahren
DriverBuddyReloaded preview

DriverBuddyReloaded

GitHubvoidsec/driverbuddyreloaded

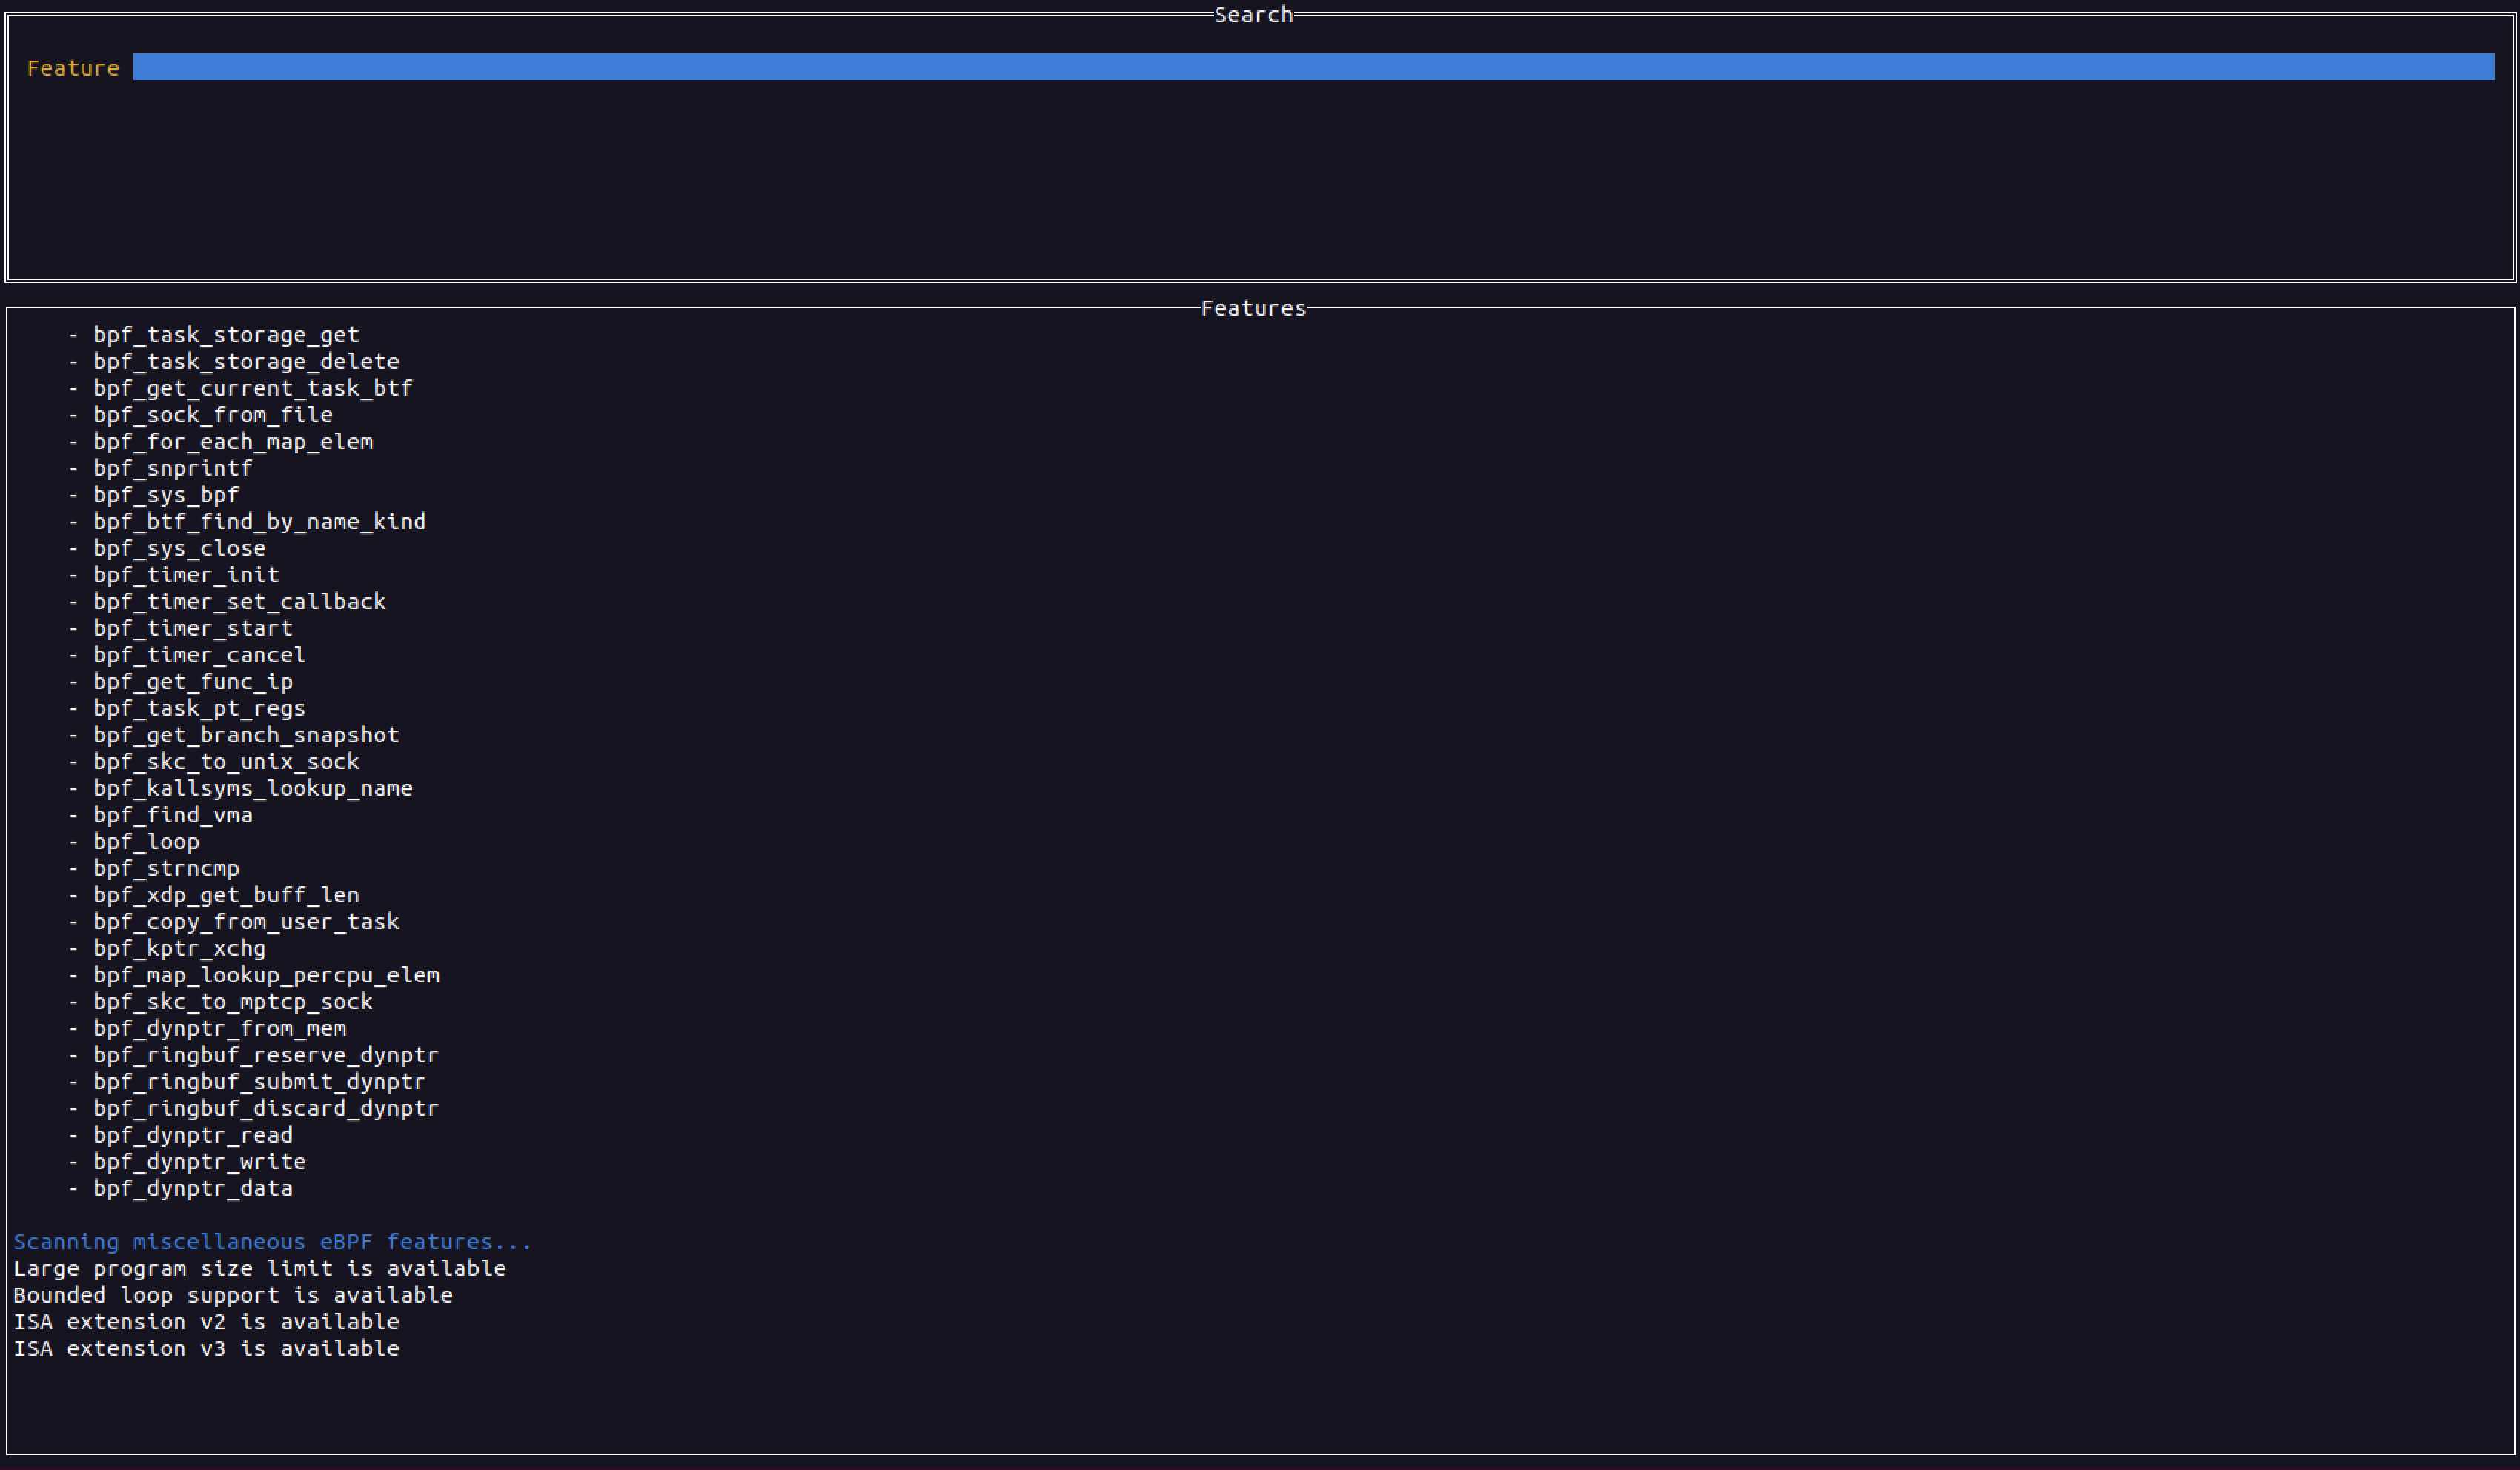
Driver Buddy Reloaded ist ein IDA Pro Python-Plugin, das hilft, einige mühsame Reverse-Engineering-Aufgaben von Windows-Kernel-Treibern zu…
static-analysisvulnerability-analysisreverse-engineering+2
435vor 3 Monaten
ebpfmon preview

ebpfmon

GitHubredcanaryco/ebpfmon

Terminal-Benutzeroberfläche für Echtzeit-Überwachung und Inspektion von eBPF-Programmen und -Maps mit bpftool, die Live-Debugging und Analyse von…
dynamic-analysis-sandboxingdebuggersutilities-frameworks
90vor 3 Jahren
dexcalibur preview

dexcalibur

GitHubreversenseorg/dexcalibur

[Offiziell] Android Reverse Engineering Tool, das auf dynamische Instrumentierungsautomatisierung mit Frida spezialisiert ist. Es disassembliert DEX,…

android-securitystatic-analysisdynamic-analysis-sandboxing+5
1.2kvor 17 Tagen
sharem preview

sharem

GitHubbw3ll/sharem

SHAREM ist ein Framework zur Analyse von Shellcode, das mehr als 45.000 WinAPIs und praktisch alle Windows-Syscalls emulieren kann. Es enthält…
dynamic-analysis-sandboxingreverse-engineeringshellcode+5
491vor 7 Monaten
Android-Disassembler preview

Android-Disassembler

GitHubyhs0602/android-disassembler

Disassemblieren Sie JEDE Datei einschließlich .so (NDK, JNI), Windows PE (EXE, DLL, SYS, usw.), Linux-Binärdateien, Bibliotheken und alle anderen…

android-securityreverse-engineeringdebuggers+4
709vor 7 Monaten
r2frida preview

r2frida

GitHubnowsecure/r2frida

Radare2 und Frida besser zusammen.
android-securitystatic-analysisdynamic-analysis-sandboxing+8
1.4kvor 1 Tag
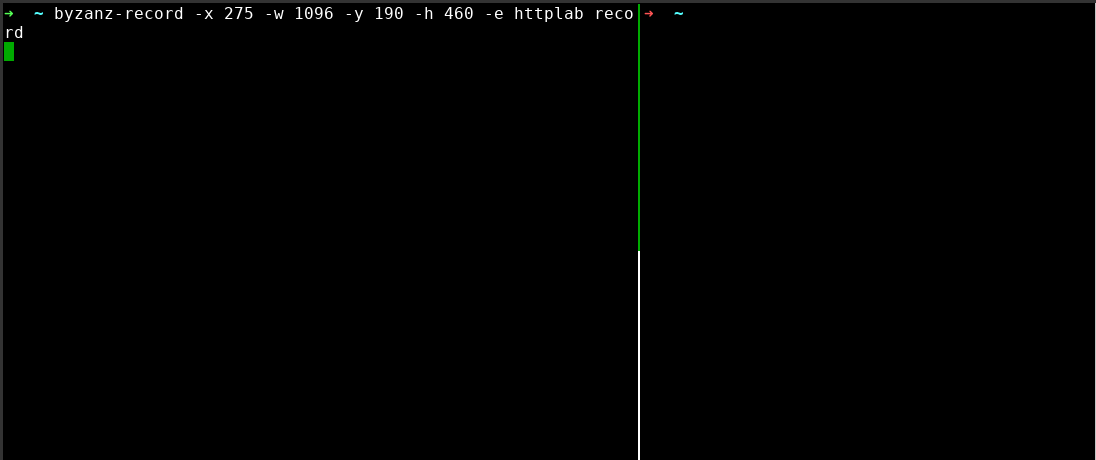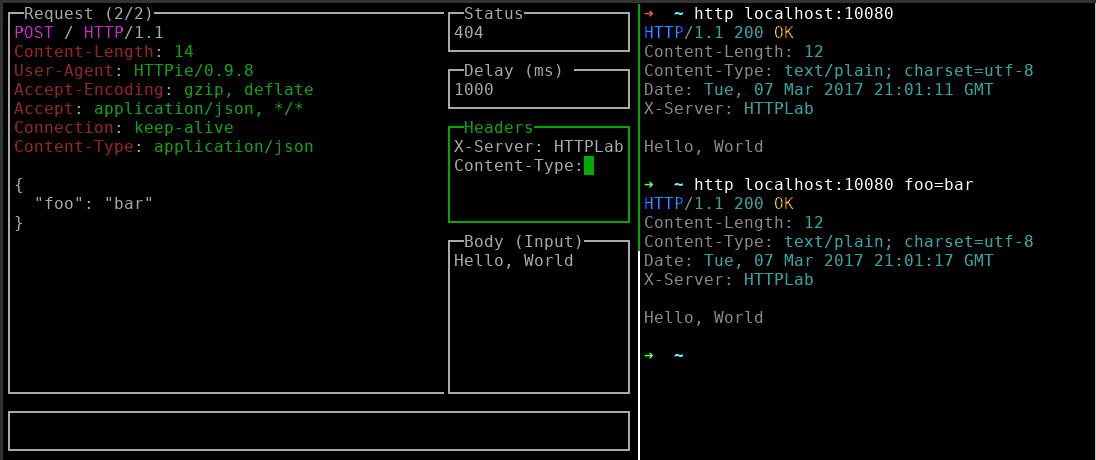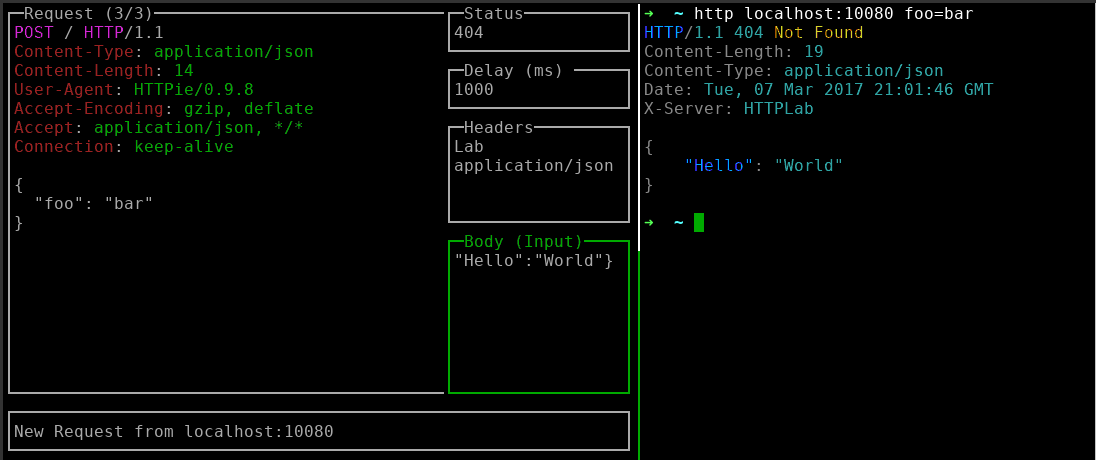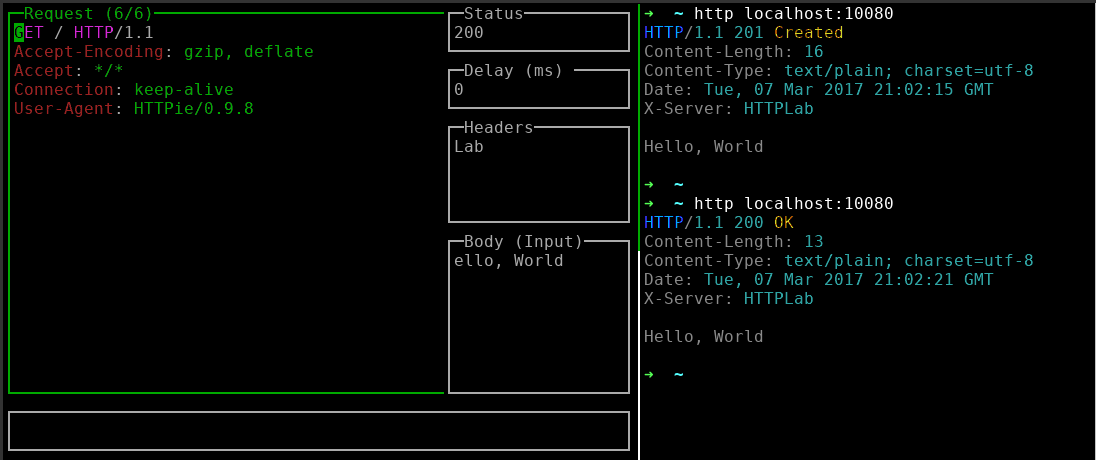
httplab preview

httplab

GitHubqustavo/httplab

Interaktiver Webserver zum Inspizieren von HTTP-Anfragen und Erstellen von Antworten, mit einer Terminal-Benutzeroberfläche für Echtzeit-Debugging…

general-purpose-utilitiesweb-proxies-interceptionapi-security-testing+1
4.2kvor 2 Jahren
cutter preview

cutter

GitHubrizinorg/cutter

Kostenlose und quelloffene Reverse-Engineering-Plattform, unterstützt von rizin.
static-analysisdynamic-analysis-sandboxingreverse-engineering+4
19.4kvor 1 Monat
de4py preview

de4py

GitHubfadi002/de4py

Das ultimative KI-gestützte Toolkit für Python Reverse Engineering
static-analysisdynamic-analysis-sandboxingcode-analysis+6
994vor 2 Monaten
FindFunc preview

FindFunc

GitHubfelixber/findfunc

IDA Pro-Plugin zum Filtern von Funktionen nach Assembly-Mustern, Byte-Sequenzen, String-/Namensreferenzen und Größenbeschränkungen, mit…

static-analysiscode-analysisreverse-engineering+2
362vor 11 Monaten
Zurück1…21222324Weiter