
dashbuilder
 shanika04/dashbuilder
CVE-2016-4999
general-purpose-utilitiesvulnerability-scannersvulnerability-analysis+3
shanika04/dashbuilderCVE-2016-4999
 kara-git/cve-2026-49048-joomcck-sqli
CVE-2026-49048 — JoomCCK 6.4.0 Unauthenticated SQL Injection (CVSS 9.8)
 pedrocruz2202/mongobleed-scanner
🔍 Scannen Sie nach MongoDB-Schwachstellen mit MongoBleed, einem leistungsstarken Tool zur Erkennung von CVE-2025-14847 in großen Netzwerken schnell…
 spring-io/cve-2022-22976-bcrypt-skips-salt
CLI-Tool zum Erkennen und Aktualisieren von BCrypt-Passwort-Hashes mit einem verwundbaren Arbeitsfaktor 31, das in Spring-Security-Datenbanken für…
 eyesecurity/wp2shell-compromise-scanner-plugin
Schreibgeschütztes WordPress-Plugin, das nach Artefakten der wp2shell-Exploit-Kette sucht (CVE-2026-63030 / CVE-2026-60137)
 shanika04/cp30_xxe_partial_fix
Version zwischen CVE-2018-20433 und CVE-2019-5427
 lauxjpn/corruptqueryaccessworkaround
Der neueste Workaround für den mit CVE-2019-1402 eingeführten Fehler 'Query is corrupt'
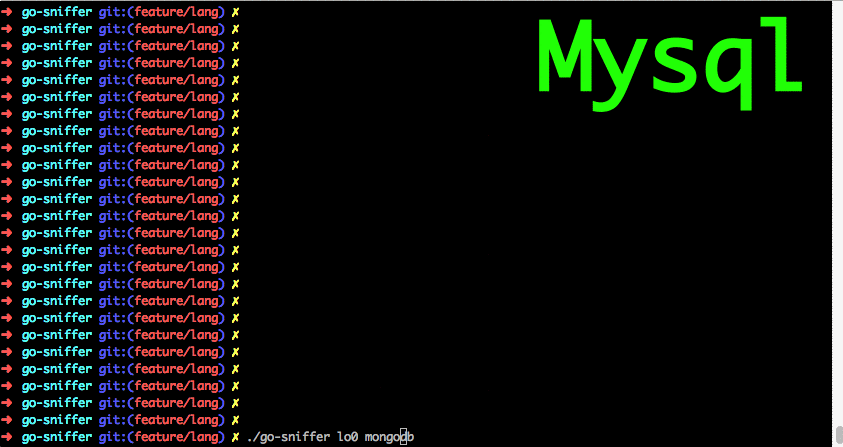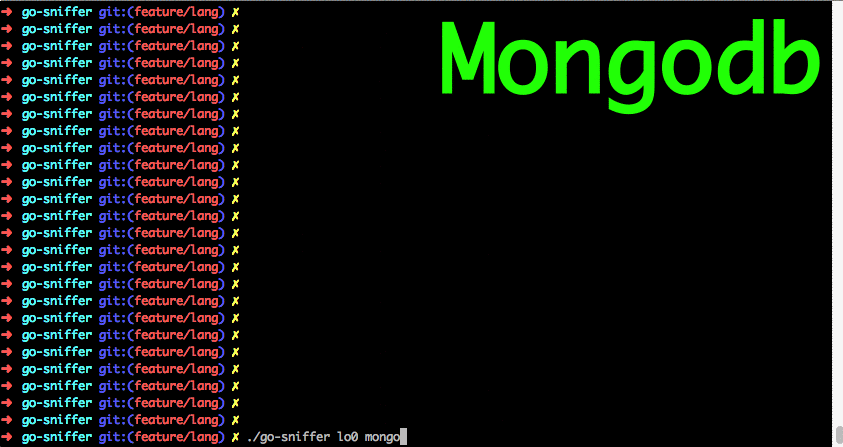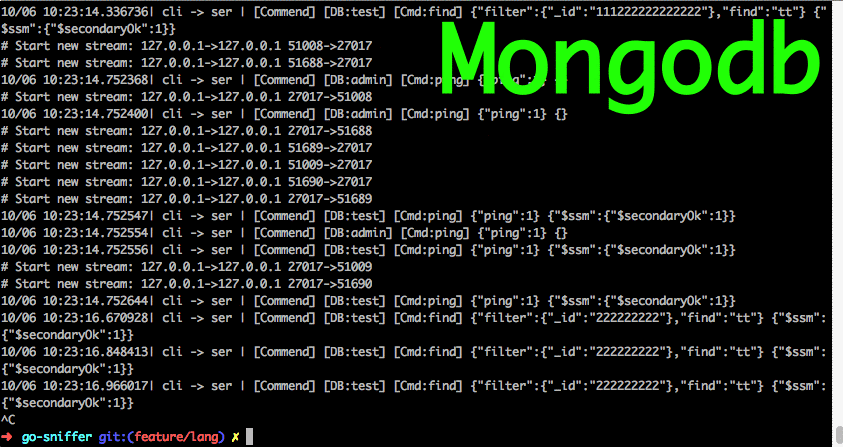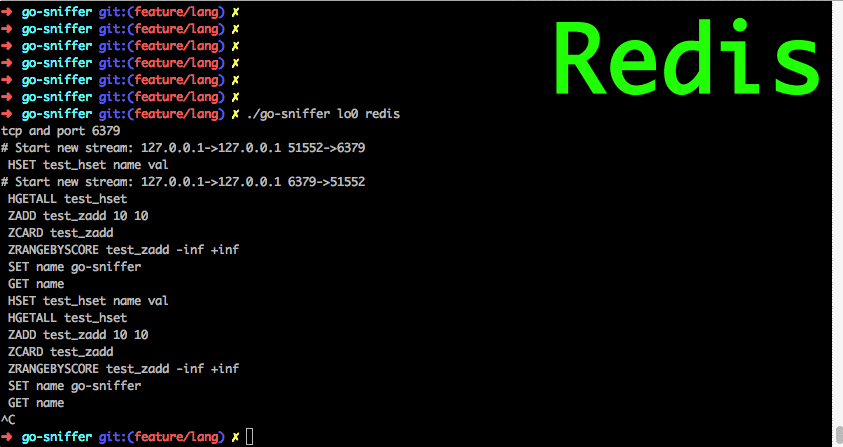 40t/go-sniffer
🔎Sniffing und Parsen von mysql-, redis-, http-, mongodb- und weiteren Protokollen. Fängt Datenbankanfragen im Projekt ab und analysiert sie in…
 aquasecurity/trivy
Finden Sie Schwachstellen, Fehlkonfigurationen, Secrets, SBOM in Containern, Kubernetes, Code-Repositories, Clouds und mehr
 greenbone/openvas-scanner
Dieses Repository enthält die Scanner-Komponente für die Greenbone Community Edition.
 shanika04/apache_skywalking
CVE-2020-9483 OR CVE-2020-13921
 pedrocruz2202/pedrocruz2202.github.io
🛡️ Erkennen Sie verwundbare MongoDB-Instanzen mit dem leistungsstarken MongoBleed-Scanner für CVE-2025-14847 und gewährleisten Sie so…
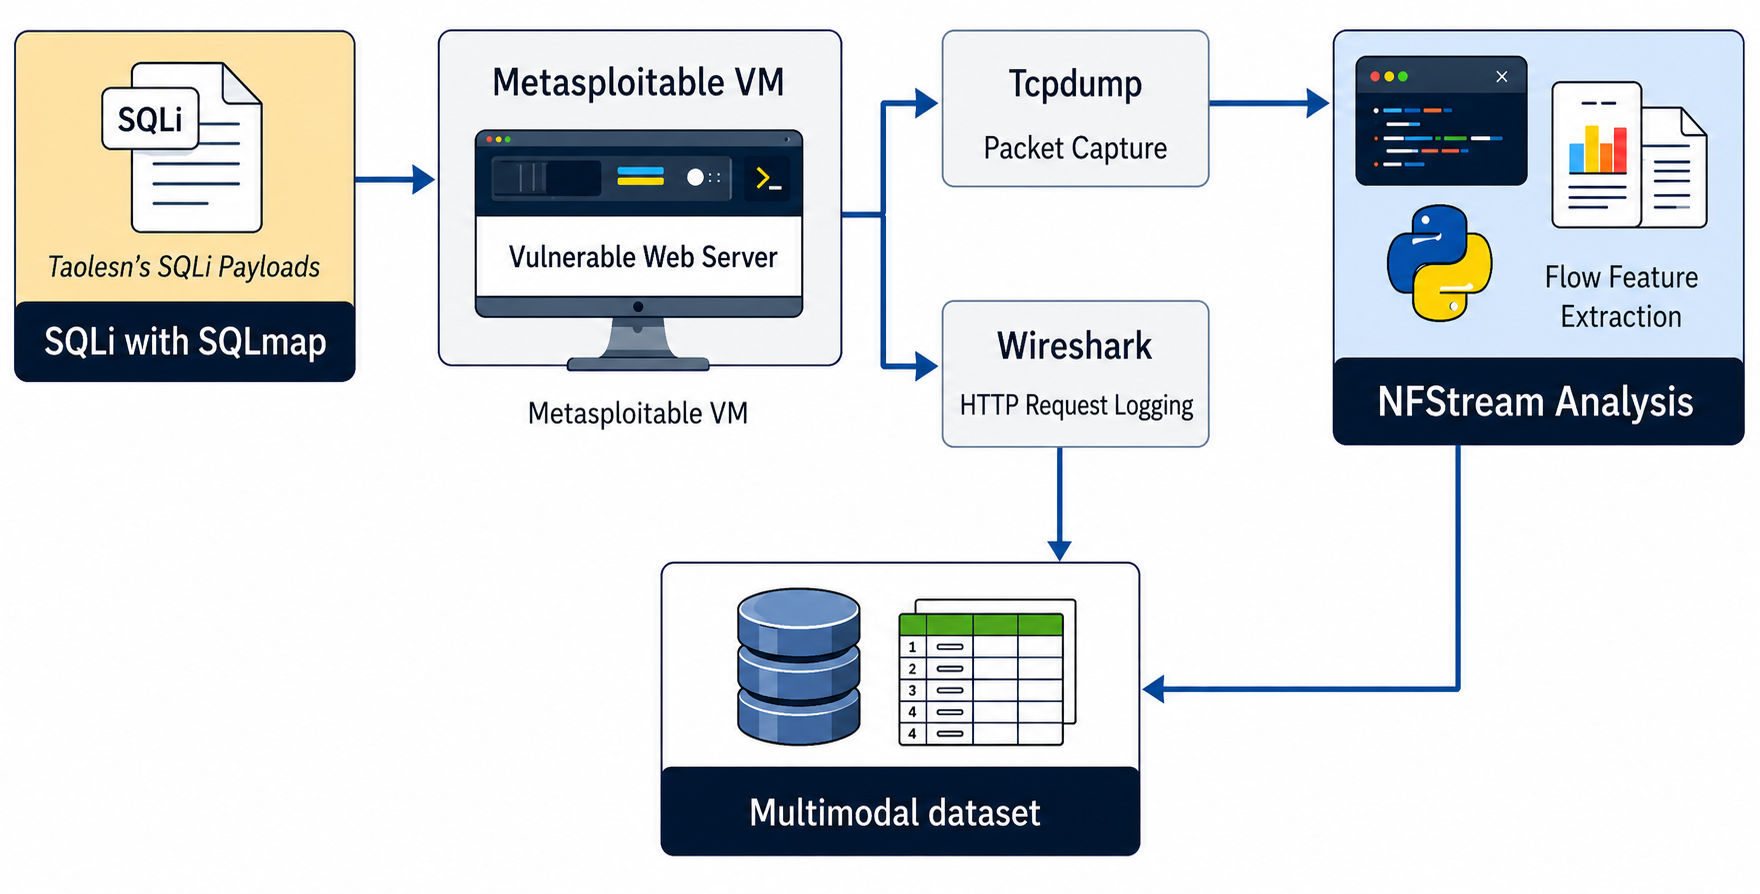 paul12345-cyber/multimodal-web-attack-dataset
Dieses Repository hostet einen multimodalen Web-Angriffsdatensatz (MWAD), um die KI-gestützte Forschung zur Bedrohungserkennung voranzutreiben.
 tjnull/cygor
Ein modulares Asset-Discovery-Framework, geschrieben in Python, um die sich wiederholende manuelle Arbeit zu automatisieren.
 jumpserver/jumpserver
JumpServer ist eine Open-Source-Plattform für Privileged Access Management (PAM), die DevOps- und IT-Teams bedarfsgesteuerten und sicheren Zugriff…
 nmap/nmap
Hochleistungsfähiges Netzwerk-Erkennungs- und Sicherheits-Audit-Tool mit fortschrittlichem Port-Scanning, Betriebssystemerkennung,…
 pgaudit/pgaudit
PostgreSQL-Audit-Erweiterung
 karlvbiron/mad-cat
MAD-CAT (Meow Attack Data Corruption Automation Tool) ist ein umfassendes Sicherheitstool zur Simulation von Datenkorruptionsangriffen auf mehrere…