
 cved-sources/cve-unassigned-1
cve-unassigned-1
 nabhan-mohy/dirty-frag-research-cve-2026-43284-
Umfassende technische Forschung zu CVE-2026-43284 (Dirty Frag), einschließlich Linux-Kernel-Interna, Root-Cause-Analyse, Patch-Analyse, Detection…
 nccgroup/conmachi
Container-Blackbox-Sicherheitsaudit-Tool: erfasst die Sicherheitskonfiguration aus dem Zielcontainer heraus
 nccgroup/go-pillage-registries
Pentester-fokussiertes Docker-Registry-Tool zum Enumerieren und Abrufen von Images.
 nccgroup/insject
insject ist ein Werkzeug zum Herumstochern in Containern. Es ermöglicht dir, einen beliebigen Befehl in einem Container oder in einer beliebigen…
 nccgroup/kubetcd
Post-Exploitation eines kompromittierten etcd, Persistenz erlangen und Remote-Shell auf Knoten.
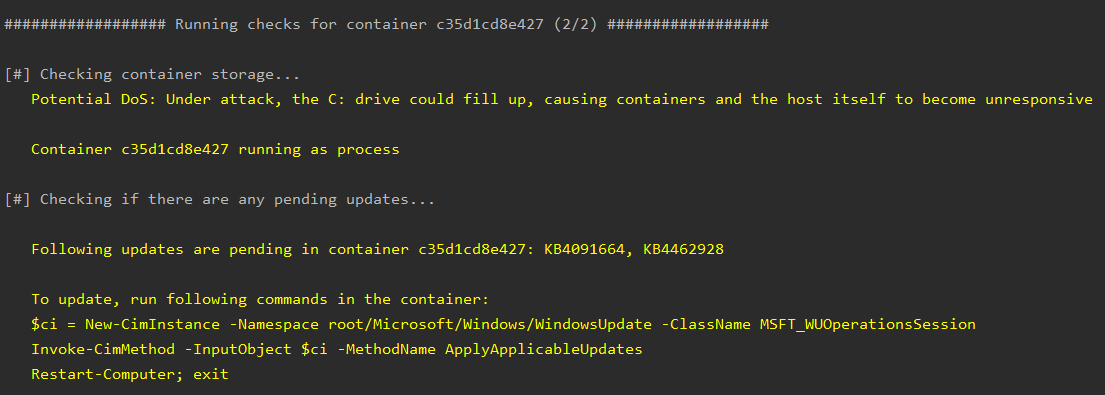 nccgroup/whalescan
Whalescan ist ein Schwachstellenscanner für Windows-Container, der mehrere Benchmark-Prüfungen sowie die Prüfung auf CVEs/verwundbare Pakete im…
 nccgroup/wubes
Qubes-Containerisierung unter Windows
 bishopfox/badpods
Eine Sammlung von Manifesten, die Pods mit erhöhten Rechten erstellen.
 stealthcopter/deepce
Docker-Enumeration, Privilegieneskalation und Container-Escapes (DEEPCE)
 aquasecurity/binfinder
Finde Binärdateien, die nicht über den Paketmanager installiert wurden.
 aquasecurity/trivy-enforcer
[EXPERIMENTELL] Kubernetes Operator für Image-Absicherung
 aquasecurity/trivy-module-wordpress
Trivy-Beispielmodul für WordPress
 aquasecurity/trivy-plugin-kubectl
Ein Trivy-Plugin, das die Images einer Kubernetes-Ressource scannt.
 masahiro331/kube-trivy
Trivy für Kubernetes
 randomrobbiebf/chart-down
Extrahiert alle Chart-Listen aus ChartMuseum
 knqyf263/aqua-checksums
Überwacht die kryptografische Integrität von Container-Images, Releases und Git-Tags für die Lieferkettensicherheit und verifiziert…