
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Konfigurationsprüfung — Tools — Seite 47 | Kitploit

Tools

AlleAndroid-SicherheitAuthentifizierung & AutorisierungCloud-Infrastruktur-SicherheitDefensivwerkzeugeFestplattenforensikEmbedded-System-SicherheitAllgemeine DienstprogrammeManagement von Indicators of Compromise (IOC)OSINT (Open-Source-Intelligence)Paket-Sniffing & AnalysePasswort-CrackingPenetrationstest-FrameworksPhishing-ToolsPrivilege EscalationAufklärungStatische AnalyseSchwachstellenscannerWeb-SchwachstellenscannerWi-Fi-PrüfungBluetooth-SicherheitContainer-SicherheitDynamische Analyse (Sandboxing)Verschlüsselungs-/EntschlüsselungstoolsExploit-FrameworksIdentitätsmanagementiOS-SicherheitIoT-SicherheitSpeicherforensikNetzwerkkartierungOSINT für Social EngineeringPasswortangriffePayload-GenerierungPersistenzmechanismenPort-ScanningStatische Code-Analyse (SAST)Bedrohungsfeeds & AggregatorenSchwachstellenanalyseWeb-Proxys & AbfangenCode-AnalyseDNS- und Subdomain-EnumerationDynamische Code-Analyse (DAST)ExploitationHash-AnalyseIDS/IPS-UmgehungImpersonations-ToolsLaterale BewegungMobile App-PenetrationstestsNetzwerkforensikReverse EngineeringRFID/NFC-ToolsSCADA/ICS-SicherheitScripting & AutomatisierungServerless-SicherheitShellcodeWebanwendungs-ExploitationAPI-SicherheitstestsKonfigurationsprüfungDatenexfiltrationDebuggerForensikInformationsbeschaffungMobile ForensikNetzwerkzugriffskontrollePost-ExploitationSicherheitsvirtualisierungPhishingWAF-UmgehungWebsicherheitFuzzingNetzwerksicherheitSteganografieDrahtlose SicherheitDatenwiederherstellungMalware-AnalyseDigitale ForensikHardware-HackingKryptographieCTFPenetrationstestsCloud-SicherheitDevSecOpsMobile SicherheitPrivatsphäreCommand and ControlSocial EngineeringHardware-SicherheitDienstprogramme & FrameworksHardware- & IoT-SicherheitSecret-ErkennungBinäranalyseBedrohungsanalyseIdentitäts- & Zugriffsmanagement (IAM)LieferkettensicherheitAuthentifizierungMaschinelles LernenEinbruchserkennungPapers & ForschungFehlkonfigurationSubdomain-EnumerationE-Mail-SammlungLernen & BildungKI-gestütztes Reverse EngineeringDNS-FuzzingRed TeamingIncident ResponseCrawlerKuratierte RessourcenRemote-Access-ToolShellcode-GenerierungPayload-EntwicklungRemote-Access-TrojanerAPI-SicherheitAnti-BotFingerabdruck-SpoofingCAPTCHA-UmgehungE-Mail-SicherheitDNS-AnalyseChaos-EngineeringLernpfade & KurseContainer-AusbruchKI-SicherheitDatenbanksicherheitFirmware-AnalyseAnomalieerkennungLog-AnalyseAdversarial-AngriffBinary-ExploitationLabs & Praxis
NeuesteRelevanzBeliebtesteKürzlich aktualisiert
879 Ergebnisse
nginxconfig.io preview

nginxconfig.io

GitHubdigitalocean/nginxconfig.io

⚙️ NGINX-Konfigurationsgenerator auf Steroiden 💉

configuration-auditingweb-securitydevsecops+1
28.3kvor 2 Jahren
nuclei preview

nuclei

GitHubprojectdiscovery/nuclei

Schneller YAML-basierter Schwachstellenscanner mit vorlagenbasierter Erkennungs-Engine für automatisierte Sicherheitstests in Web-Apps, APIs,…
general-purpose-utilitiesvulnerability-scannersweb-vulnerability-scanners+21
30.4kvor 1 Tag
stylesmuggler-adobe-patches-mageos preview
Archived

stylesmuggler-adobe-patches-mageos

GitHubdisrex-group/stylesmuggler-adobe-patches-mageos

composer require zur Auslieferung des offiziellen APSB26-146 (CVE-2026-75650) Fixes von Adobe für Mage-OS-Shops, über cweagans/composer-patches.…
vulnerability-analysisconfiguration-auditingdevsecops+1
vor 1 Monat
ansible-ssh-hardening preview
Archived

ansible-ssh-hardening

GitHubdev-sec/ansible-ssh-hardening

Diese Ansible-Rolle bietet zahlreiche sicherheitsbezogene SSH-Konfigurationen und gewährleistet einen umfassenden Basisschutz.
cloud-infrastructure-securityconfiguration-auditingnetwork-security+2
786vor 5 Jahren
EventLogging preview
Archived

EventLogging

GitHubblackhillsinfosec/eventlogging

Automatisierungsskripte zur Bereitstellung von Windows Event Forwarding, Sysmon und benutzerdefinierten Überwachungsrichtlinien in einer Active…
defensive-toolsscripting-automationconfiguration-auditing+3
491vor 1 Jahr
caOptics preview
Archived

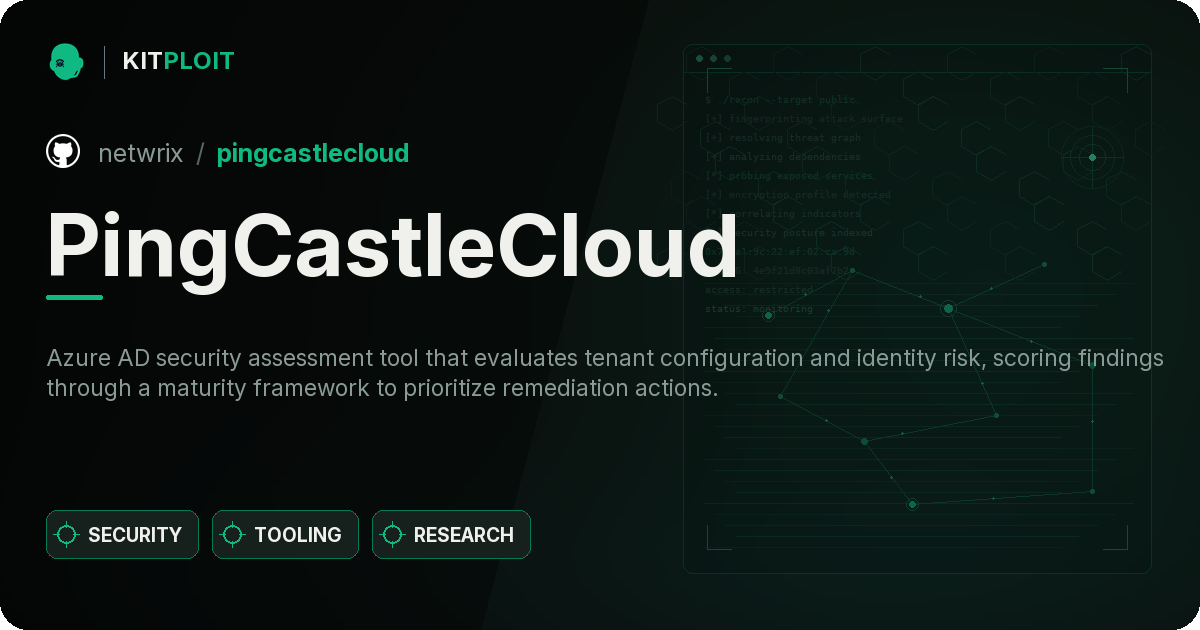
caOptics

GitHubjsa2/caoptics

CA Optics - Azure AD Conditional Access Gap-Analysator
defensive-toolsconfiguration-auditingcloud-security+3
337vor 2 Jahren
PingCastleCloud preview
Archived

PingCastleCloud

GitHubnetwrix/pingcastlecloud

Auditprogramm für AzureAD
authentication-authorizationcloud-infrastructure-securitydefensive-tools+4
154vor 3 Jahren
SECURITY-218 preview
Archived

SECURITY-218

GitHubjenkinsci-cert/security-218

Deaktiviert das Jenkins-CLI-/Remoting-Subsystem als Schutzmaßnahme gegen nicht authentifizierte Remote-Codeausführungs-Schwachstellen SECURITY-218…
defensive-toolsvulnerability-analysisscripting-automation+2
20vor 9 Jahren
sparty preview
Archived

sparty

GitHub0xdevalias/sparty

Sparty - MS Sharepoint und Frontpage Auditing Tool [Unofficial]
password-crackingvulnerability-scannersexploitation+4
98vor 12 Jahren
CVE-2017-0199-Fix preview
Archived

CVE-2017-0199-Fix

GitHubnotawful/cve-2017-0199-fix

Schnelle und schmutzige Lösung für OLE2-Codeausführung über .hta
vulnerability-analysisexploitationconfiguration-auditing+2
13vor 9 Jahren
CVE-2022-30190_Temporary_Fix_Source_Code preview
Archived

CVE-2022-30190_Temporary_Fix_Source_Code

GitHubjotaqc/cve-2022-30190_temporary_fix_source_code

Dies sind die Quellcodes der Python-Skripte, um den temporären Schutz gegen die CVE-2022-30190-Sicherheitslücke (Follina) anzuwenden.
defensive-toolsvulnerability-analysisexploitation+3
vor 4 Jahren
trellis-cve-2018-6389 preview
Archived

trellis-cve-2018-6389

GitHubitinerisltd/trellis-cve-2018-6389

CVE-2018-6389 WordPress load-scripts / load-styles Angriffe abschwächen
defensive-toolsvulnerability-analysisconfiguration-auditing+3
13vor 8 Jahren
PowerShell-Log4J-Scanner preview
Archived

PowerShell-Log4J-Scanner

GitHubdansi/powershell-log4j-scanner

kann Log4J-Dateien aufgrund von CVE-2021-44228, CVE-2021-45046 finden, analysieren und patchen
general-purpose-utilitiesvulnerability-scannersvulnerability-analysis+2
vor 4 Jahren
Fix-Log4j-PowershellScript preview
Archived

Fix-Log4j-PowershellScript

GitHubsysadmin0815/fix-log4j-powershellscript

Log4Shell Mitigation (CVE-2021-44228) - Suche und entferne JNDI-Klasse aus *log4j*.jar-Dateien auf dem System mit Powershell (Windows)
general-purpose-utilitiesvulnerability-scannersvulnerability-analysis+3
vor 4 Jahren
rauc-1.5-integration preview
Archived

rauc-1.5-integration

GitHubrauc/rauc-1.5-integration

Integrationsbeispiele für den CVE-2020-25860-Fix
embedded-systems-securityiot-securityvulnerability-analysis+3
1vor 5 Jahren
externalip-webhook preview
Archived

externalip-webhook

GitHubrancher/externalip-webhook

CVE-2020-8554: Man-in-the-Middle mithilfe von LoadBalancer oder ExternalIPs
container-securityconfiguration-auditingnetwork-security+3
3vor 4 Jahren
ansible-role-cve preview
Archived

ansible-role-cve

GitHubpgporada/ansible-role-cve

Mildert CVE-2016-5195, alias DirtyCOW
vulnerability-analysisscripting-automationconfiguration-auditing+2
10vor 10 Jahren
Detect-CVE-2017-15361-TPM preview
Archived

Detect-CVE-2017-15361-TPM

GitHubnsacyber/detect-cve-2017-15361-tpm

Erkennt Windows- und Linux-Systeme mit aktivierten Trusted Platform Modules (TPM), die anfällig für CVE-2017-15361 sind. #nsacyber

vulnerability-scannersvulnerability-analysisconfiguration-auditing+3
63vor 8 Jahren
Zurück1…46474849Weiter