
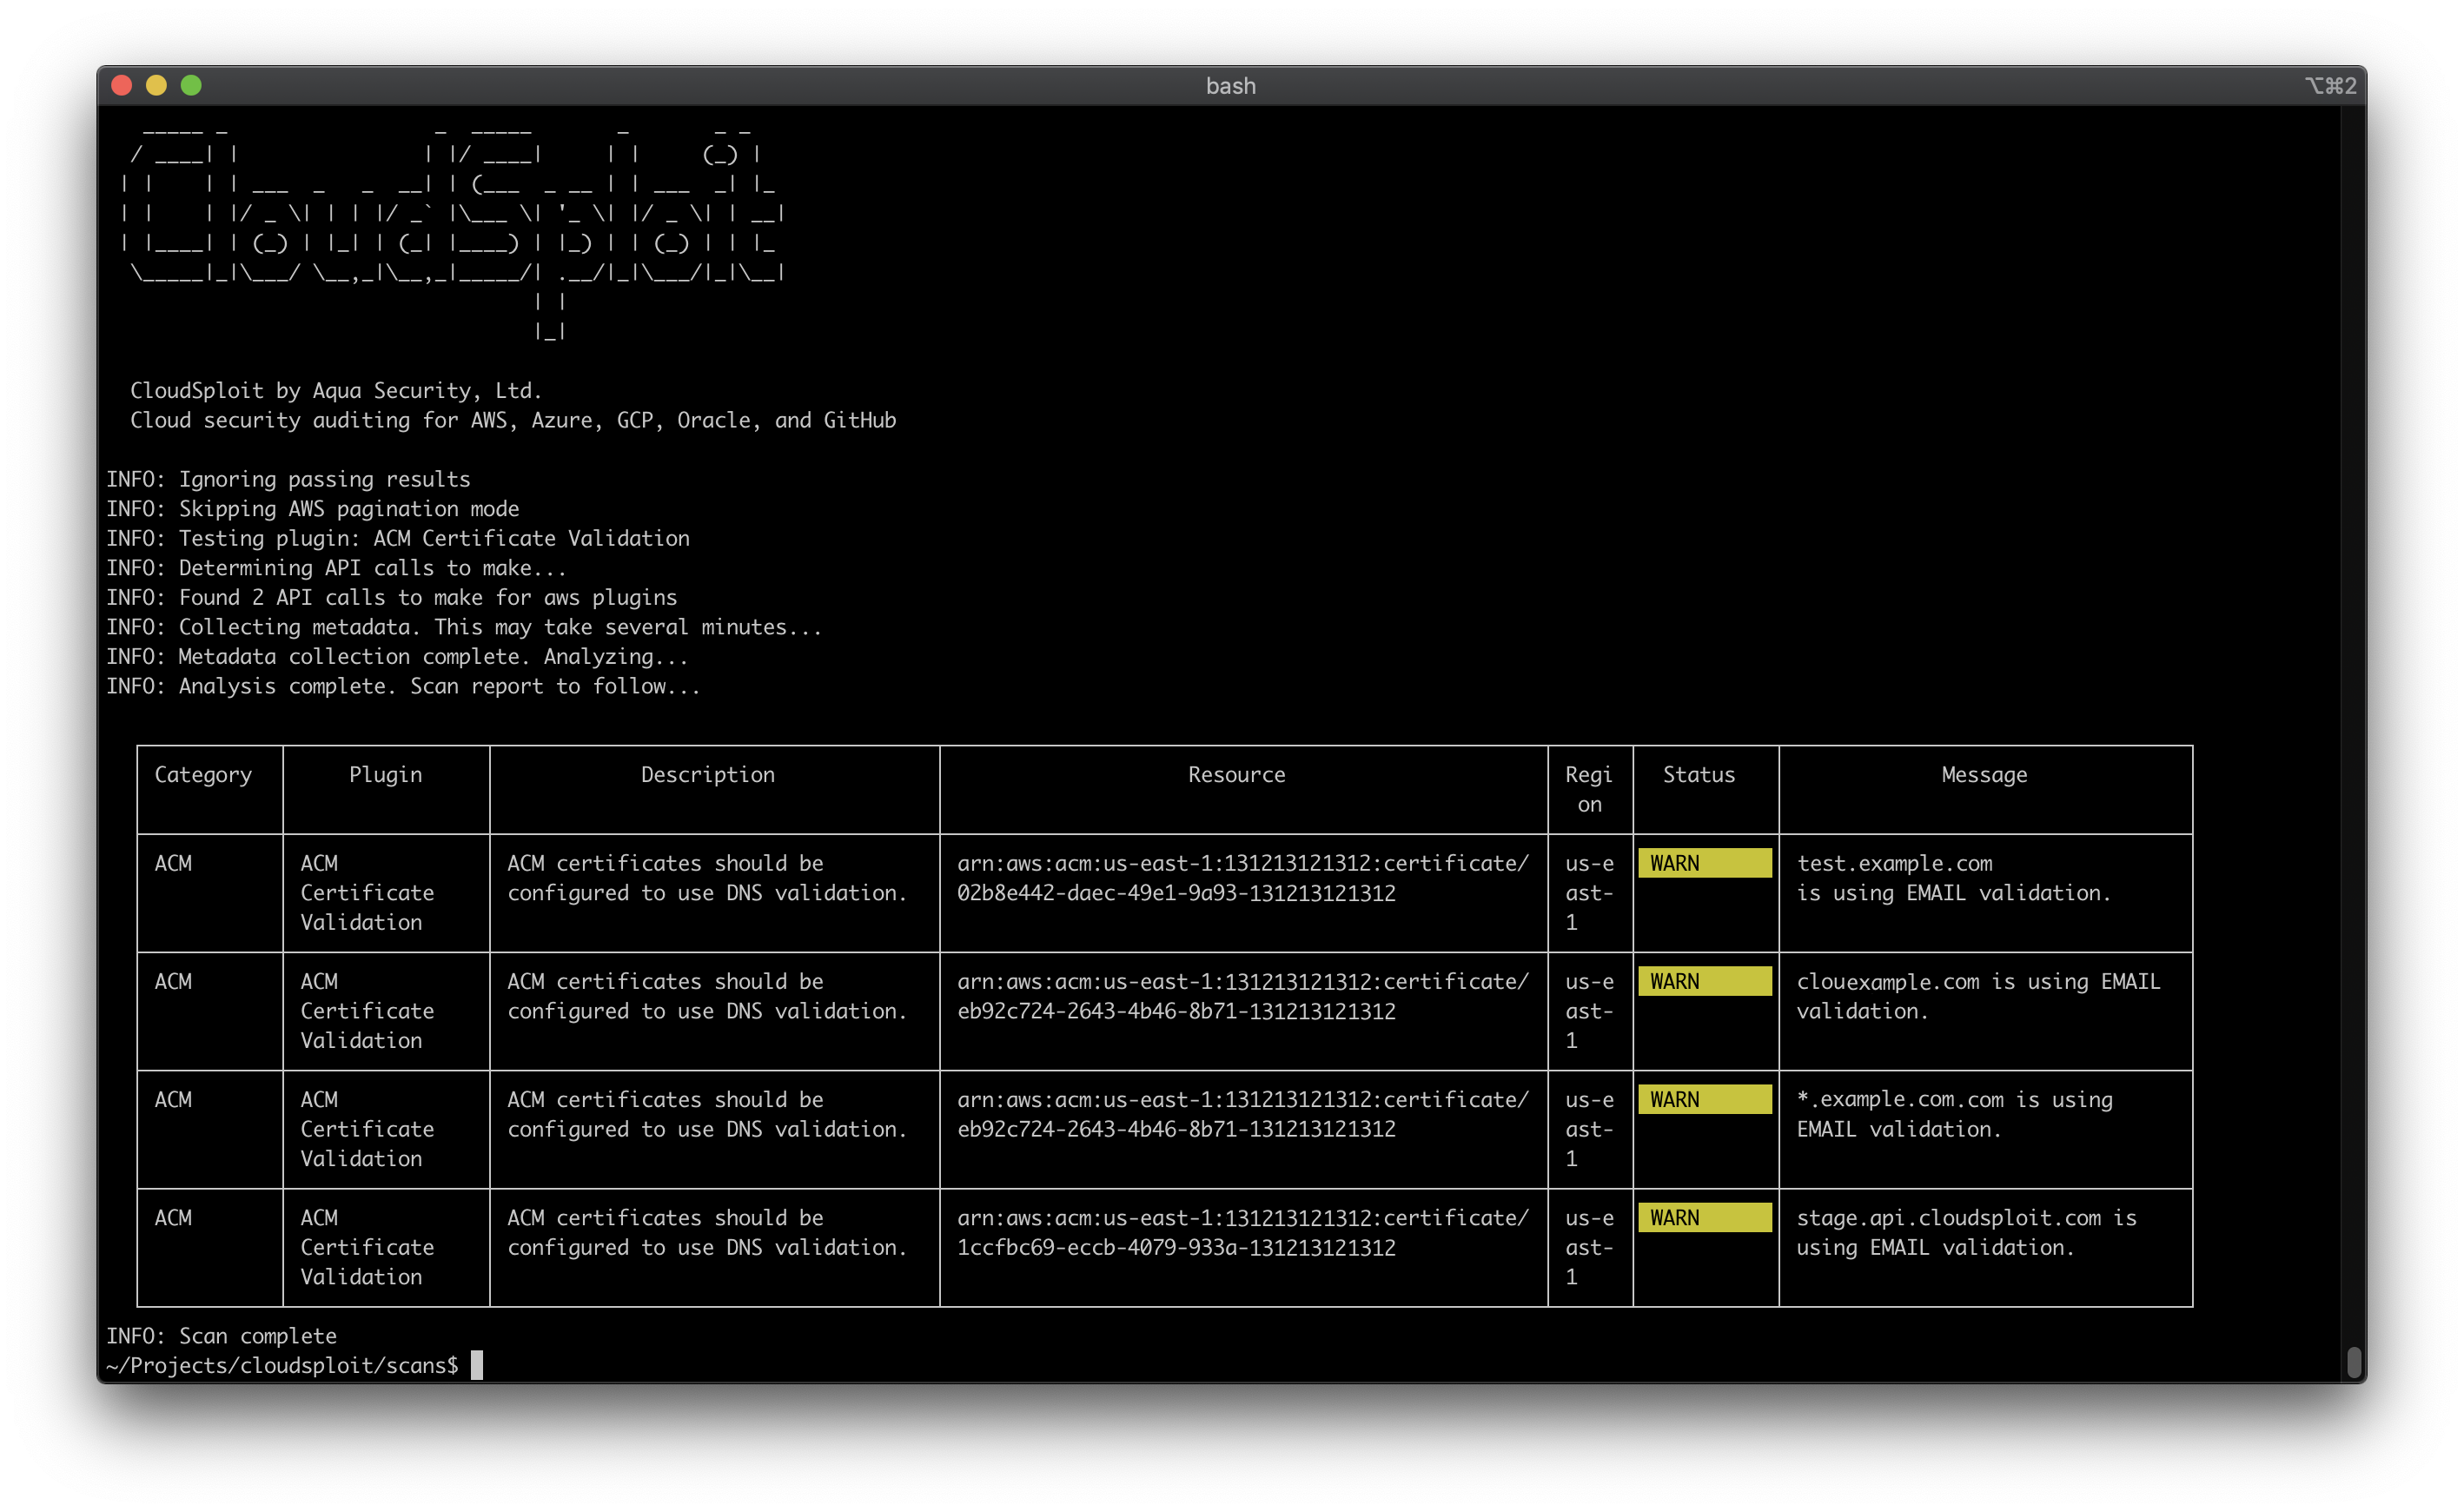
cloudsploit
 aquasecurity/cloudsploit
Multi-Cloud-Sicherheitsposture-Scanner, der AWS, Azure, GCP und OCI auf Fehlkonfigurationen, Compliance-Verstöße (HIPAA, PCI, CIS) und…
vulnerability-scannersconfiguration-auditingcloud-security
aquasecurity/cloudsploitMulti-Cloud-Sicherheitsposture-Scanner, der AWS, Azure, GCP und OCI auf Fehlkonfigurationen, Compliance-Verstöße (HIPAA, PCI, CIS) und…
 cyberdefenders/detectionlabelk
DetectionLabELK ist ein Fork von DetectionLab mit ELK Stack anstelle von Splunk.
 cyberark/kubiscan
Ein Tool zum Scannen von Kubernetes-Clustern auf riskante Berechtigungen
 checkmarx/kics
Statischer Analyse-Scanner für Infrastructure-as-Code, der Sicherheitslücken, Compliance-Verstöße und Fehlkonfigurationen in Terraform, Kubernetes,…
 goodwithtech/dockle
Container-Image-Linter für Sicherheit, hilft beim Erstellen des Docker-Images nach Best Practices, einfach zu starten
 deepfence/threatmapper
Open-Source-Cloud-Native-Anwendungsschutzplattform (CNAPP)
 thesisgroup3/secassessment_gapdetect
Regelbasiertes CLI-Tool, das die Abwehrmaßnahmen von Organisationen gegen die Frameworks MITRE ATT&CK und D3FEND bewertet, Sicherheitslücken erkennt…
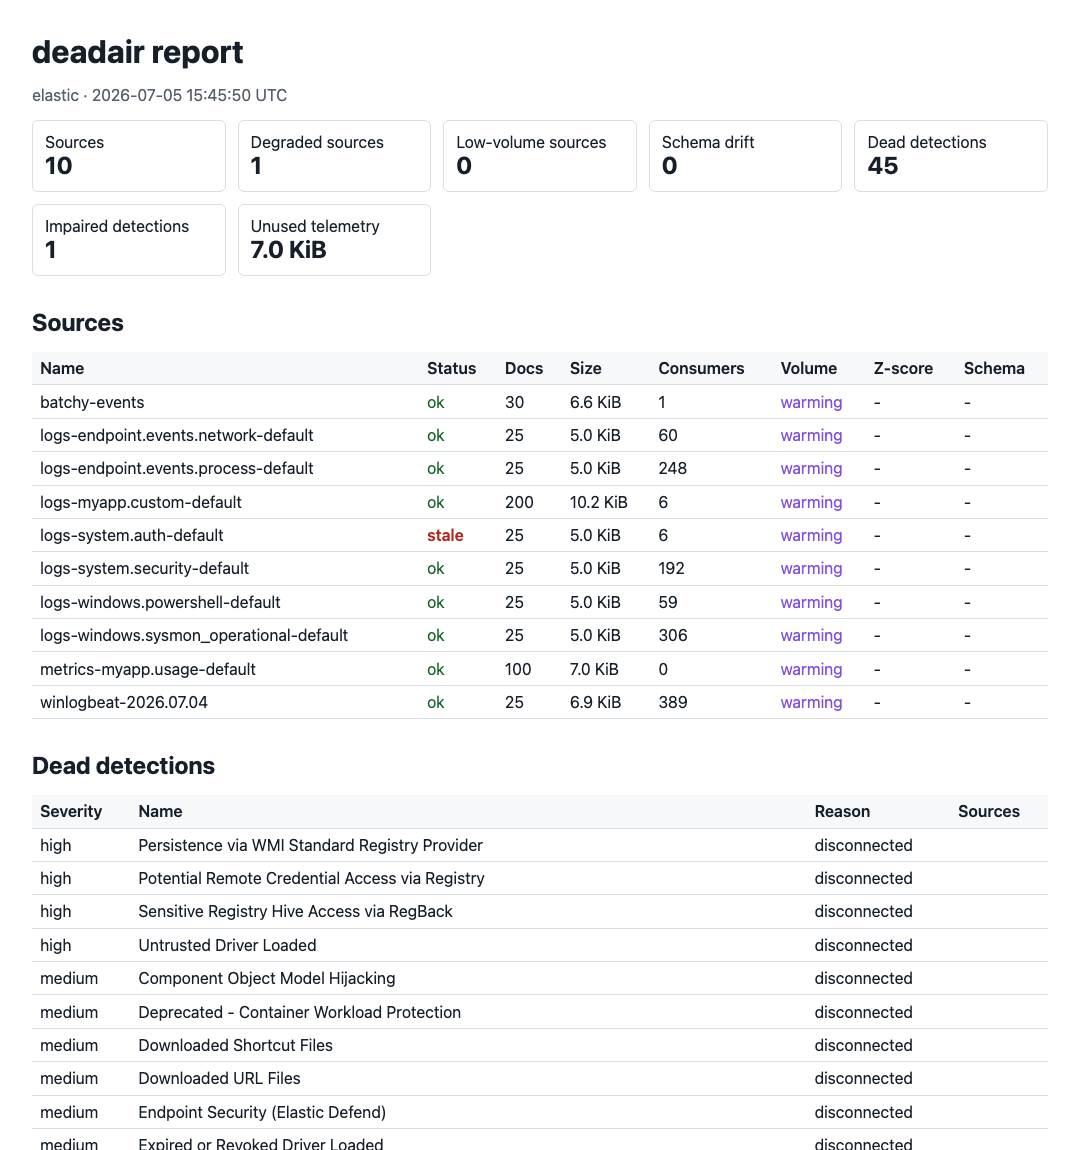 big-comfy/deadair
Findet die Erkennungsregeln in Ihrem SIEM, die ins Leere laufen.
 isnic/prober
Automatisiertes, reproduzierbares Netzwerksicherheits-Testframework, das Ansible und BATS verwendet, um DNS, Hostverfügbarkeit, offene Ports und…
 eveo7/aa-discord-audit
Abgleichs-Audit für die Discord-Integration von Alliance Auth: findet Servermitglieder, die AA-verwaltete Rollen besitzen, die Auth nie gewährt hat,…
 hwdsl2/setup-ipsec-vpn
Automated IPsec VPN server setup with IPsec/L2TP, Cisco IPsec, and IKEv2 support. Includes helper scripts for user and certificate management, and…
 jp.louvel/ncstatuscheck
Zentralisiertes Monitoring für mehrere Nextcloud-Instanzen
 schroeder-sys/pantheon-souverainete
Infrastructure cloud modulaire, redondante et 100% souveraine pour s'affranchir des GAFAM. Guides techniques, architecture Zero-Trust et chiffrement…
 coroner/cryptolyzer
Multiprotokoll-Kryptoanalysator zur Prüfung von TLS-, SSL-, SSH-, IKE-, DNSSEC- und HTTP-Sicherheitsheadern. Erkennt über 400 Cipher-Suiten, erzeugt…
 roddhjav/apparmor.d
Umfassende Sammlung von über 1500 AppArmor-Profilen zur Einschränkung von Linux-Systemprozessen, Desktops und Diensten mit Unterstützung für mehrere…
 fer1035_terraform/modules/terraform-aws-security-group
Terraform-Modul zur Verwaltung von AWS Security Groups. Derzeit unterstützen die ingress- und egress-Regeln IPv4, IPv6 und Security Group ID-Eingaben.
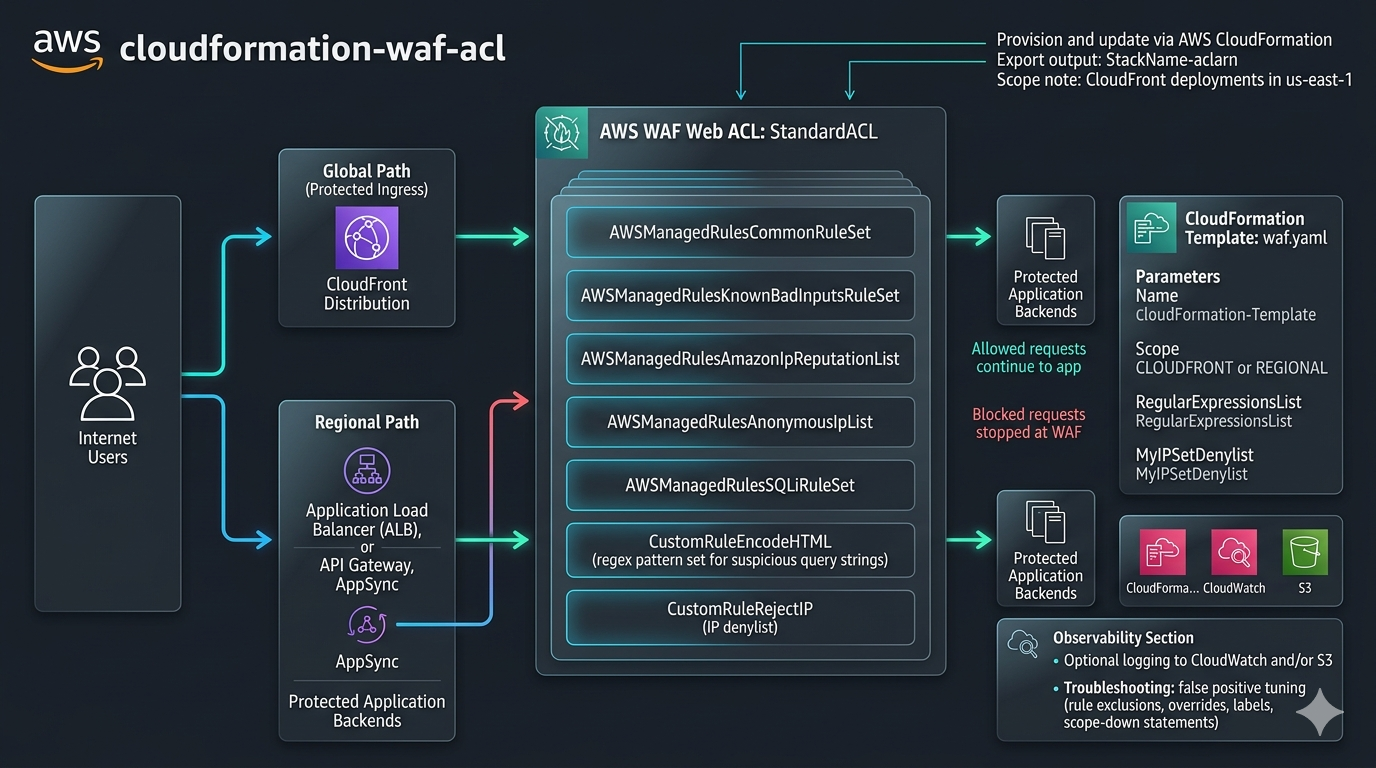 fer1035_aws/cloudformation/cloudformation-waf-acl
Eine AWS CloudFormation-Vorlage, die zur Bereitstellung und Verwaltung von AWS WAFv2-Ressourcen verwendet wird, einschließlich einer Web ACL, Managed…
 imthenachoman/how-to-secure-a-linux-server
Schritt-für-Schritt-Anleitung zum Härten eines Linux-Servers, die SSH-Sicherheit, Firewalls, Erkennung von Eindringlingen, Überwachung und…