
Archived
kube-scan
 octarinesec/kube-scan
kube-scan: Octarine k8s Cluster-Risikobewertungs-Tool
cloud-infrastructure-securityvulnerability-scannerscontainer-security+4
802
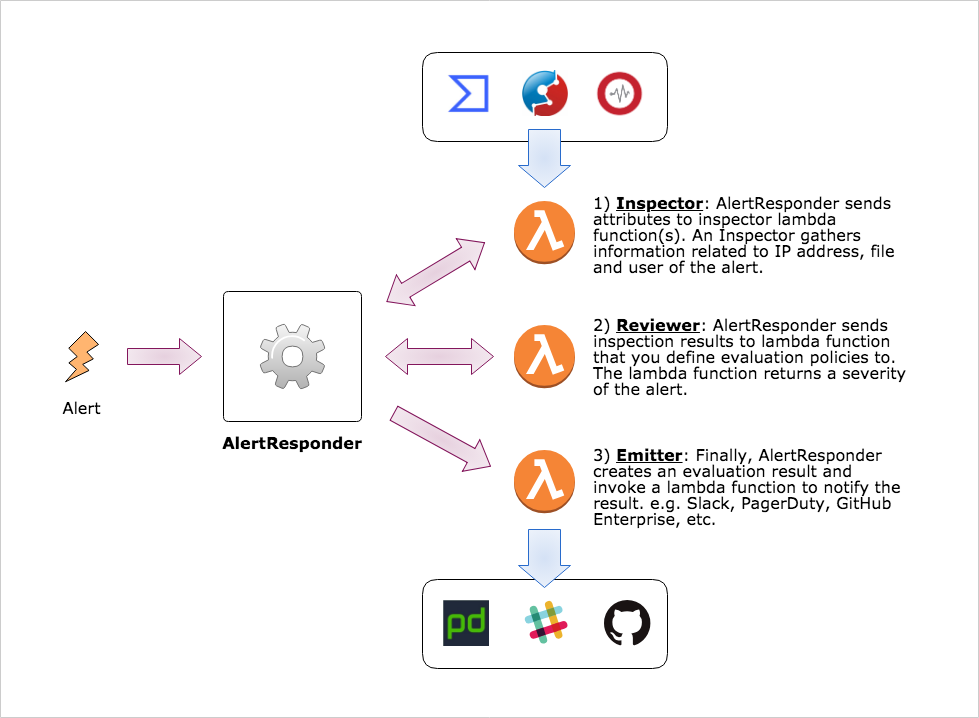 m-mizutani/alertresponder
Automatisches Rahmenwerk zur Reaktion auf Sicherheitswarnungen mittels AWS Serverless Application Model
 mozilla/mozdef
VERALTET - MozDef: Mozilla Enterprise Defense Platform
 woj-ciech/leaklooker
Finden Sie offene Datenbanken - Bereitgestellt von Binaryedge.io
 maliceio/malice
VirusTotal Wanna Be - Jetzt mit 100 % mehr Hipster
 vulnerscom/vulners-scanner
Schwachstellenscanner basierend auf der vulners.com Audit-API
 netflix/security_monkey
Security Monkey überwacht AWS-, GCP-, OpenStack- und GitHub-Organisationen auf Assets und deren Veränderungen im Laufe der Zeit.
 nccgroup/scout2
Sicherheits-Audit-Tool für AWS-Umgebungen
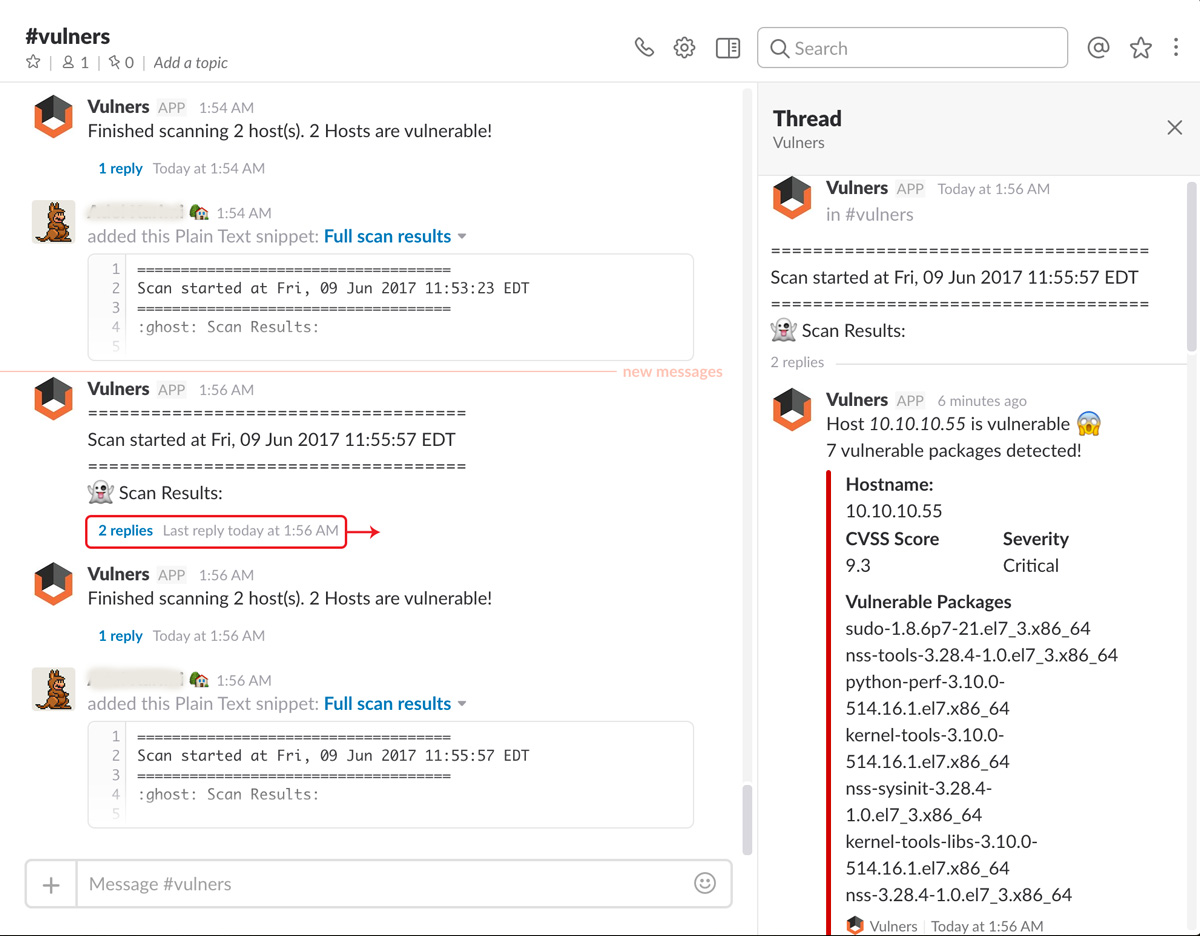 0x4d31/salt-scanner
Linux-Schwachstellenscanner basierend auf Salt Open und Vulners Audit-API, mit Slack-Benachrichtigungen und JIRA-Integration.
 purpleteam-labs/purpleteam-orchestrator
Orchestrierungskomponente von purpleteam
 purpleteam-labs/purpleteam-s2-containers
Stage zwei Container
 purpleteam-labs/purpleteam-tls-checker
TLS-Prüfkomponente von purpleteam
 purpleteam-labs/purpleteam-server-scanner
Server-Scan-Komponente von purpleteam
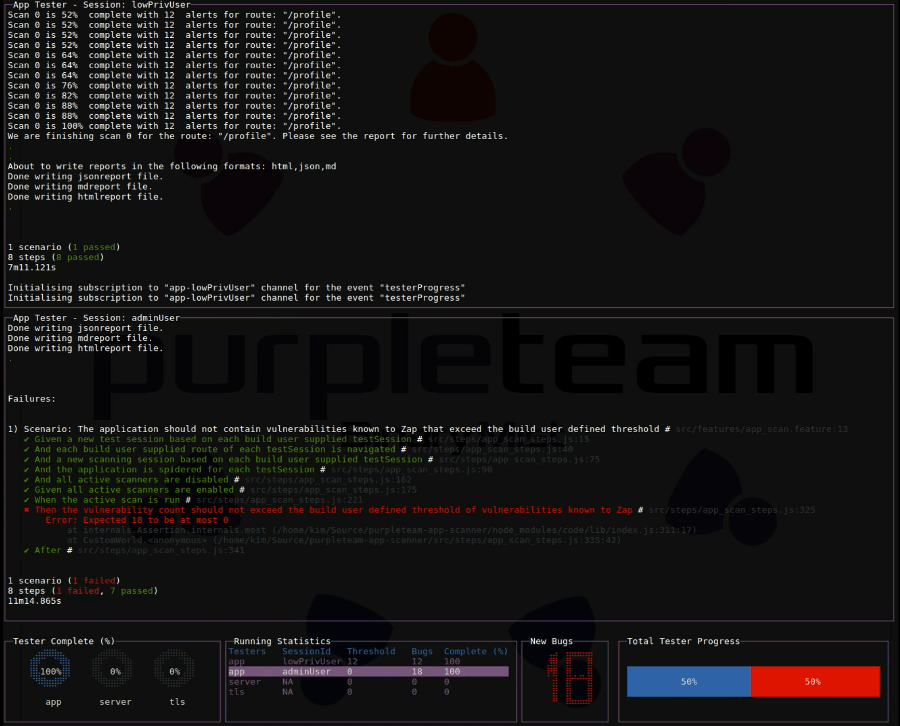 purpleteam-labs/purpleteam
CLI-Komponente von purpleteam
 purpleteam-labs/purpleteam-app-scanner
Anwendungsscan-Komponente von purpleteam