kubeshark
eBPF-gestützte Netzwerkbeobachtbarkeit für Kubernetes. Indiziert L4/L7-Verkehr mit vollständigem K8s-Kontext, entschlüsselt TLS ohne Schlüssel.…

eBPF-gestützte Netzwerkbeobachtbarkeit für Kubernetes. Indiziert L4/L7-Verkehr mit vollständigem K8s-Kontext, entschlüsselt TLS ohne Schlüssel.…

Finden Sie Schwachstellen, Fehlkonfigurationen, Secrets, SBOM in Containern, Kubernetes, Code-Repositories, Clouds und mehr

CVE-2020-9483 OR CVE-2020-13921

OpenSSL Heartbleed (CVE-2014-0160) Sicherheitslücken-Scanner.

Java-SDK für die Integration mit Amazon Web Services, das sicheren API-Zugriff auf S3, DynamoDB, EC2 und mehr bietet, mit integrierter…

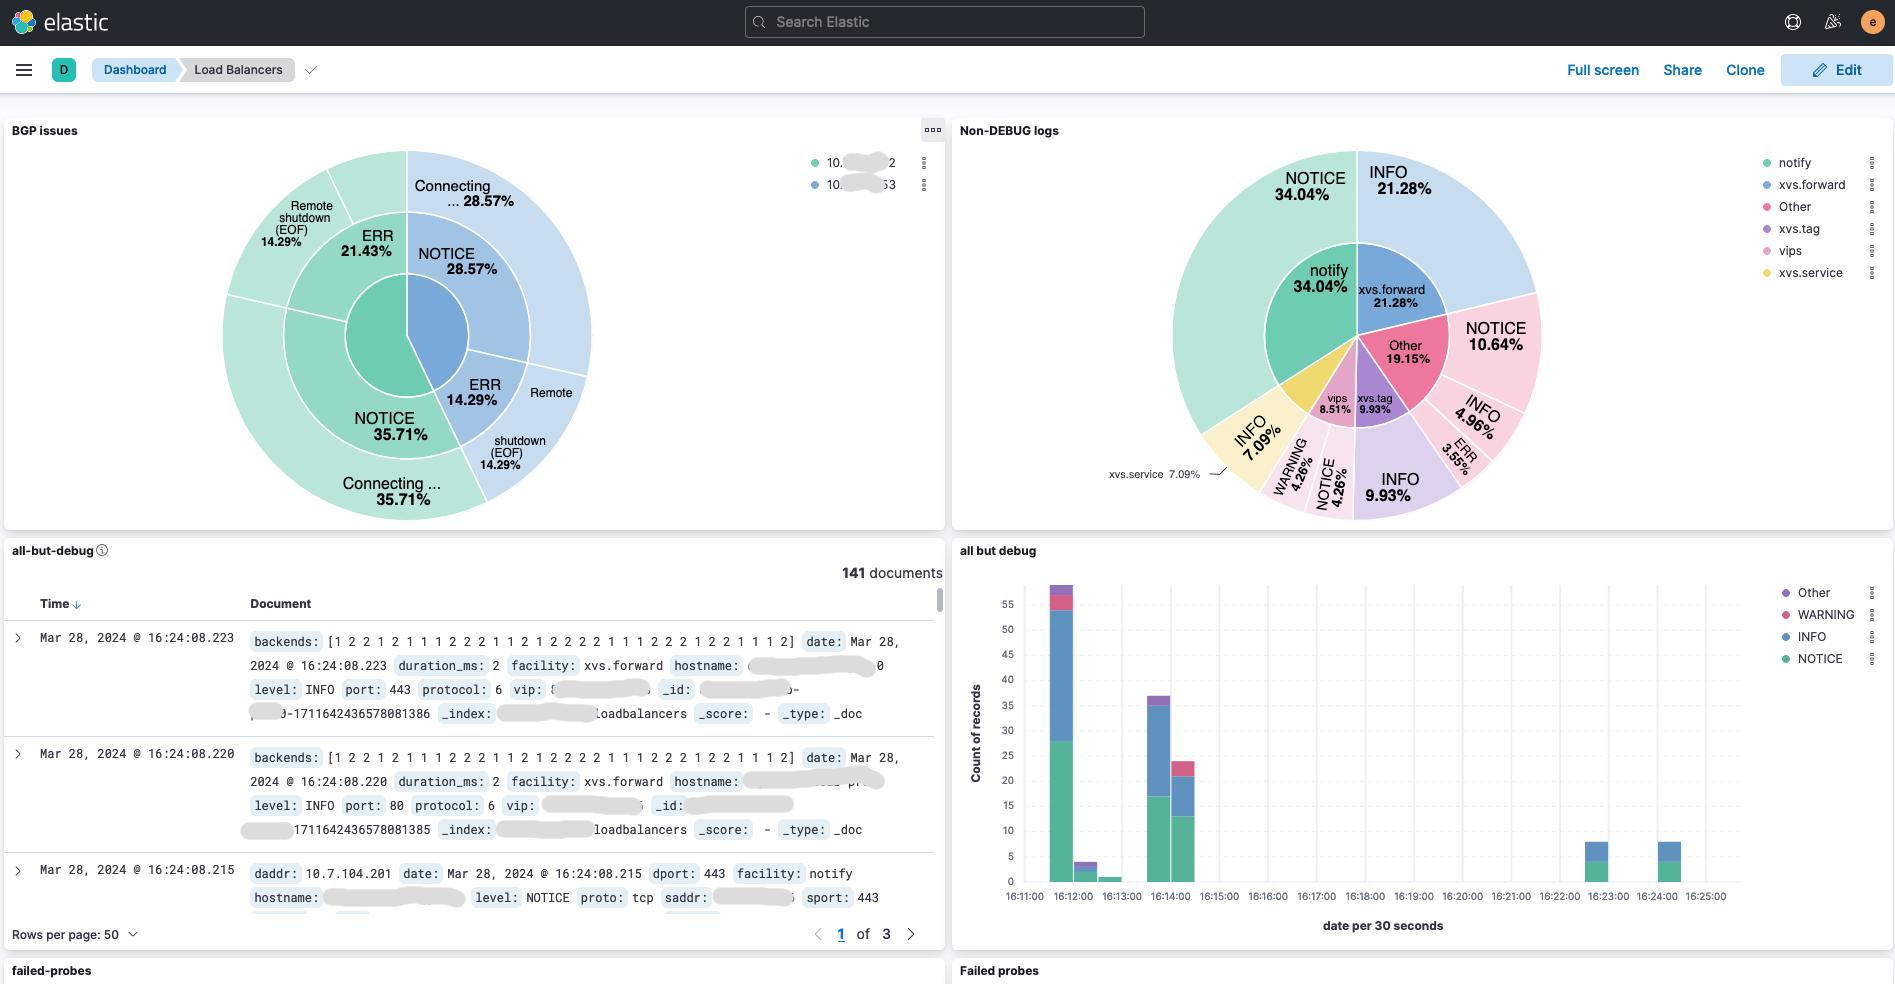
Ein horizontal skalierbarer Direct-Server-Return-Layer-4-Load-Balancer für Linux mit XDP/eBPF

Leichte OpenWRT-Geräteverwaltungsplattform für kleine Netzwerke. Zentrale Konfiguration, Überwachung und WLAN-Verwaltung für 2–20 Geräte mit…

eBPF-basierte Linux-Observability mit KI-gestützter Incident-Erkennung. Lizenziert unter AGPL-3.0.

IngressNightmare (CVE-2025-1974)

Naives Shell-Skript zur Überprüfung des Meltdown (CVE-2017-5754) Patch-Status von EC2-Instanzen

Chef-Cookbook, das fehlschlägt, wenn eine Bash-Sicherheitslücke gemäß CVE-2014-6271 gefunden wird.

Persönlich zusammengestellte vollautomatische Schnellinstallations- und Bereitstellungsdatei für den Master-Knoten von Centos7.x + Kubernetes-1.12.3…

Aufgabe zur Behebung von CVE-2018-15686, CVE-2018-16866 und CVE-2018-16888, die SystemD in EL7 betreffen.

PowerShell-Skript zur Behebung von CVE-2018-12038. Das Skript nimmt eine Liste von PCs als Eingabe, ruft deren BitLocker-Verschlüsselungstyp remote…

🔐 Leichtgewichtiges CLI-Dienstprogramm zum Synchronisieren von SSH-Public-Keys aus Remote-URLs in lokale authorized_keys-Dateien

Ein Ansible Playbook, um das Risiko von RCE (CVE-2024-6387) zu mindern, bis die Plattformen OpenSSH auf eine nicht verwundbare Version aktualisieren.

Behebung der ImageMagick-Befehlsinjektion (CVE-2016-3714) mit Ansible.

Skript zum Anwenden des offiziellen Workarounds für die log4j-Sicherheitslücke CVE-2021-44228 in VMware vCenter