

DIAL
 cred-club/dial
Ereignisgesteuertes AWS-Framework zur Erkennung von Sicherheitsfehlkonfigurationen, das mehrere Konten in Echtzeit überwacht und über Lambda…
cloud-infrastructure-securitydefensive-toolscloud-security+2
95
cred-club/dialEreignisgesteuertes AWS-Framework zur Erkennung von Sicherheitsfehlkonfigurationen, das mehrere Konten in Echtzeit überwacht und über Lambda…
 ine-labs/gcpgoat
GCPGoat : Eine absichtlich verwundbare GCP-Infrastruktur
 xlab-si/iac-scan-runner
Dienst, der Ihre Infrastructure as Code auf häufige Schwachstellen scannt.
 kubescape/kubescape
Open-Source-Kubernetes-Sicherheitsplattform, die Cluster, Manifeste und Images auf Fehlkonfigurationen, Schwachstellen und Compliance gegen NSA-,…
 snyk/cli
Snyk CLI scannt und überwacht Ihre Projekte auf Sicherheitsschwachstellen.
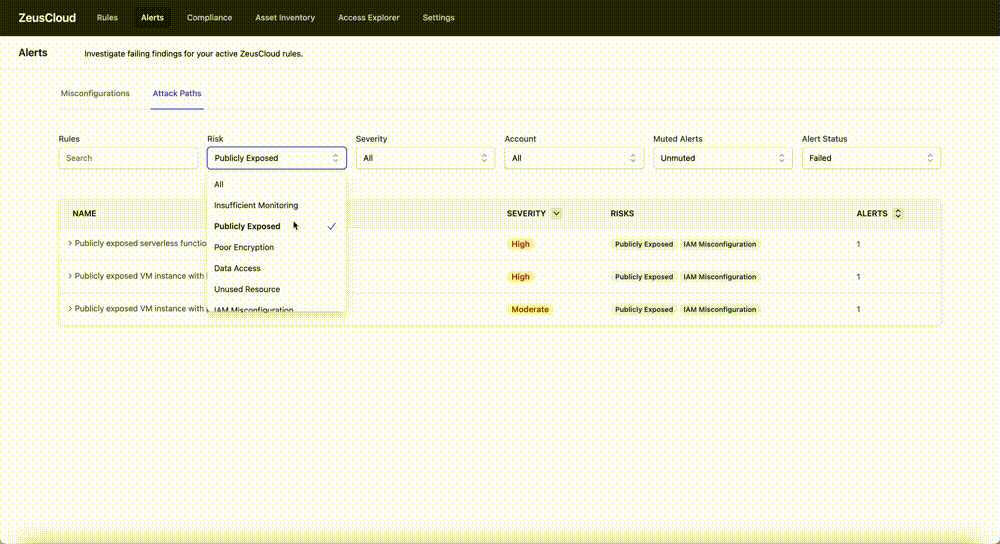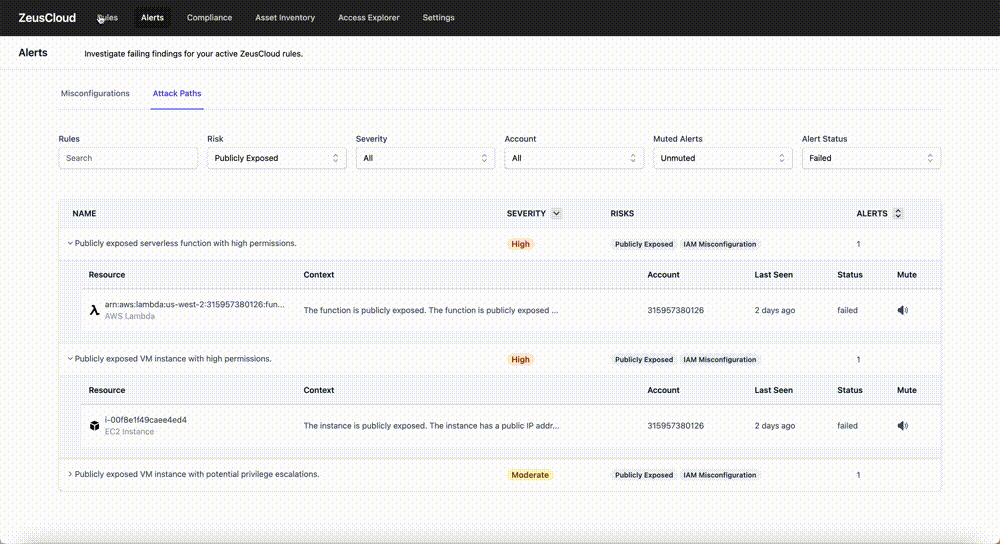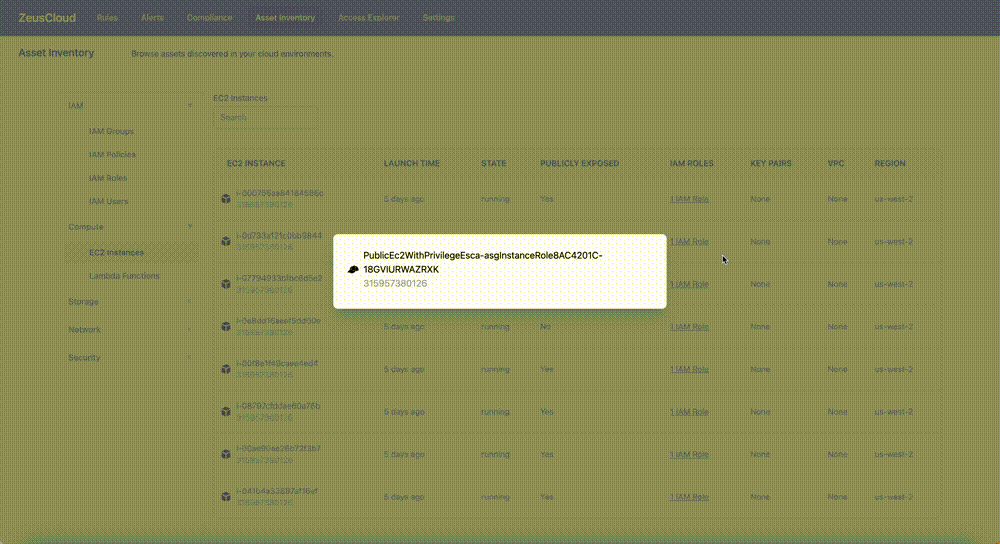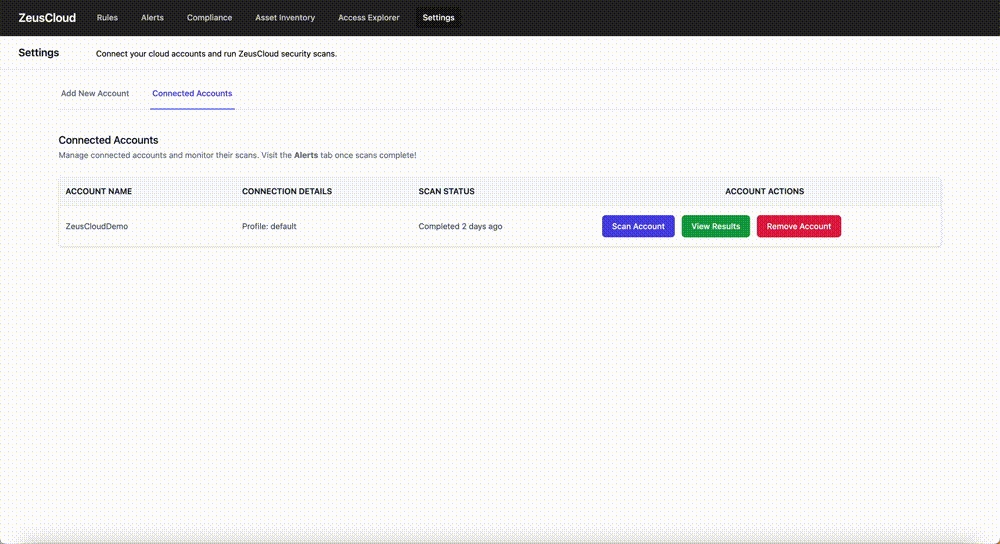 zeus-labs/zeuscloud
Open-Source-Cloud-Sicherheitsplattform, die Angriffspfade erkennt, Fehlkonfigurationen identifiziert, IAM-Zugriffe visualisiert und für…
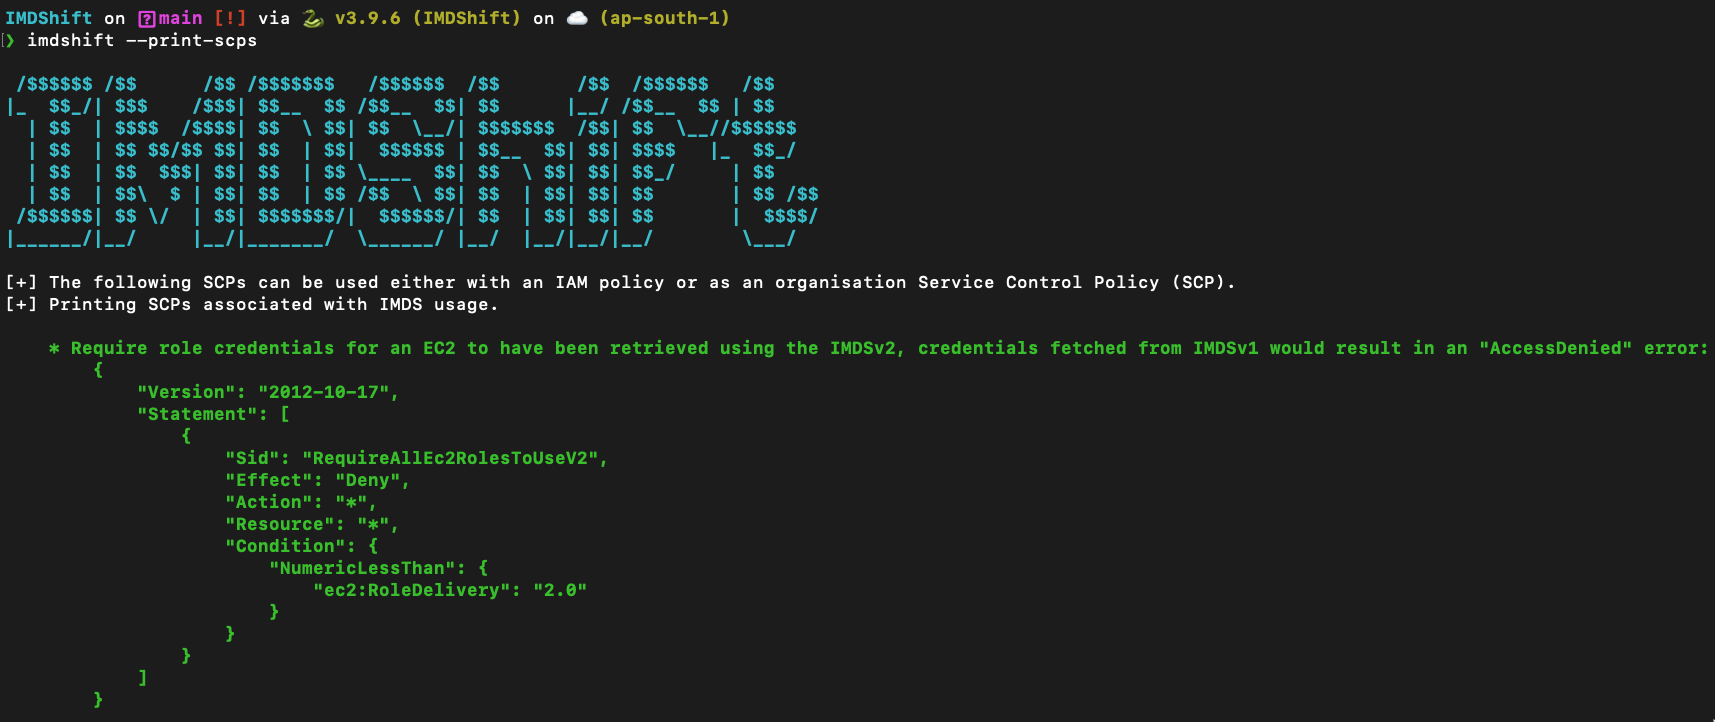 ayushpriya10/imdshift
Automatisiert die Migration von AWS-Workloads von IMDSv1 zu IMDSv2, um SSRF-Angriffe zu entschärfen. Erkennt IMDSv1-Nutzung in EC2, ECS, EKS,…
 9rnt/poro
Scannen Sie öffentlich zugängliche Assets in Ihrer AWS-Cloud-Umgebung
 fairwindsops/polaris
Validierung von Best Practices in Ihren Kubernetes-Clustern
 cloud-custodian/cloud-custodian
Regel-Engine für Cloud-Sicherheit, Kostenoptimierung und Governance, DSL in yaml für Richtlinien, um Ressourcen abzufragen, zu filtern und Aktionen…
 cloudgraphdev/cli
Das universelle GraphQL API und CSPM Werkzeug für AWS, Azure, GCP, K8s und tencent.
 skyscanner/cfripper
Bibliothek und CLI-Tool zur Analyse von CloudFormation-Vorlagen und zur Überprüfung auf Sicherheitskonformität.
 stackrox/stackrox
Die StackRox Kubernetes Security Platform führt eine Risikoanalyse der Containerumgebung durch, bietet Transparenz und Laufzeitwarnungen sowie…
 crowdstrike/crt
Prüft Azure AD- und Exchange Online-Konfigurationen auf schwer auffindbare Berechtigungen, Verbundvertrauensstellungen, E-Mail-Weiterleitungsregeln…
 bridgecrewio/checkov
Statisches Analysetool für Infrastructure as Code, das Cloud-Fehlkonfigurationen, Schwachstellen und Geheimnisse in Terraform, Kubernetes,…
 lightspin-tech/red-shadow
Scannt AWS IAM-Konfigurationen auf Shadow-Administratoren, indem es falsch konfigurierte Deny-Richtlinien erkennt, die Aktionen von Benutzern auf…
 checkmarx/kics
Statischer Analyse-Scanner für Infrastructure-as-Code, der Sicherheitslücken, Compliance-Verstöße und Fehlkonfigurationen in Terraform, Kubernetes,…
 t0pcyber/hawk
Powershell-basiertes Tool zum Sammeln von Informationen im Zusammenhang mit O365-Intrusionen und potenziellen Sicherheitsverletzungen