
vendor-android-cves
 flankerhqd/vendor-android-cves
Sammlung meiner POCs für Android-Hersteller-CVEs
android-securityvulnerability-analysisexploitation+3
288
flankerhqd/vendor-android-cvesSammlung meiner POCs für Android-Hersteller-CVEs
 marginresearch/foisted
MikroTik Remote Jailbreak für v6.x.x
 winterknife/pinkpanther
Handgefertigter Windows-x64-Kernel-Mode-Shellcode zum Token-Diebstahl
 mainframed/dc30_workshop
DEFCON 30 Mainframe-Bufferüberlauf-Workshop-Container
 live-ctf/livectf-defcon30
Sammlung von DEF CON 30 CTF Challenge-Binaries, Build-Skripten und Solve-Skripten zum Üben von Binary Exploitation und Reverse Engineering.
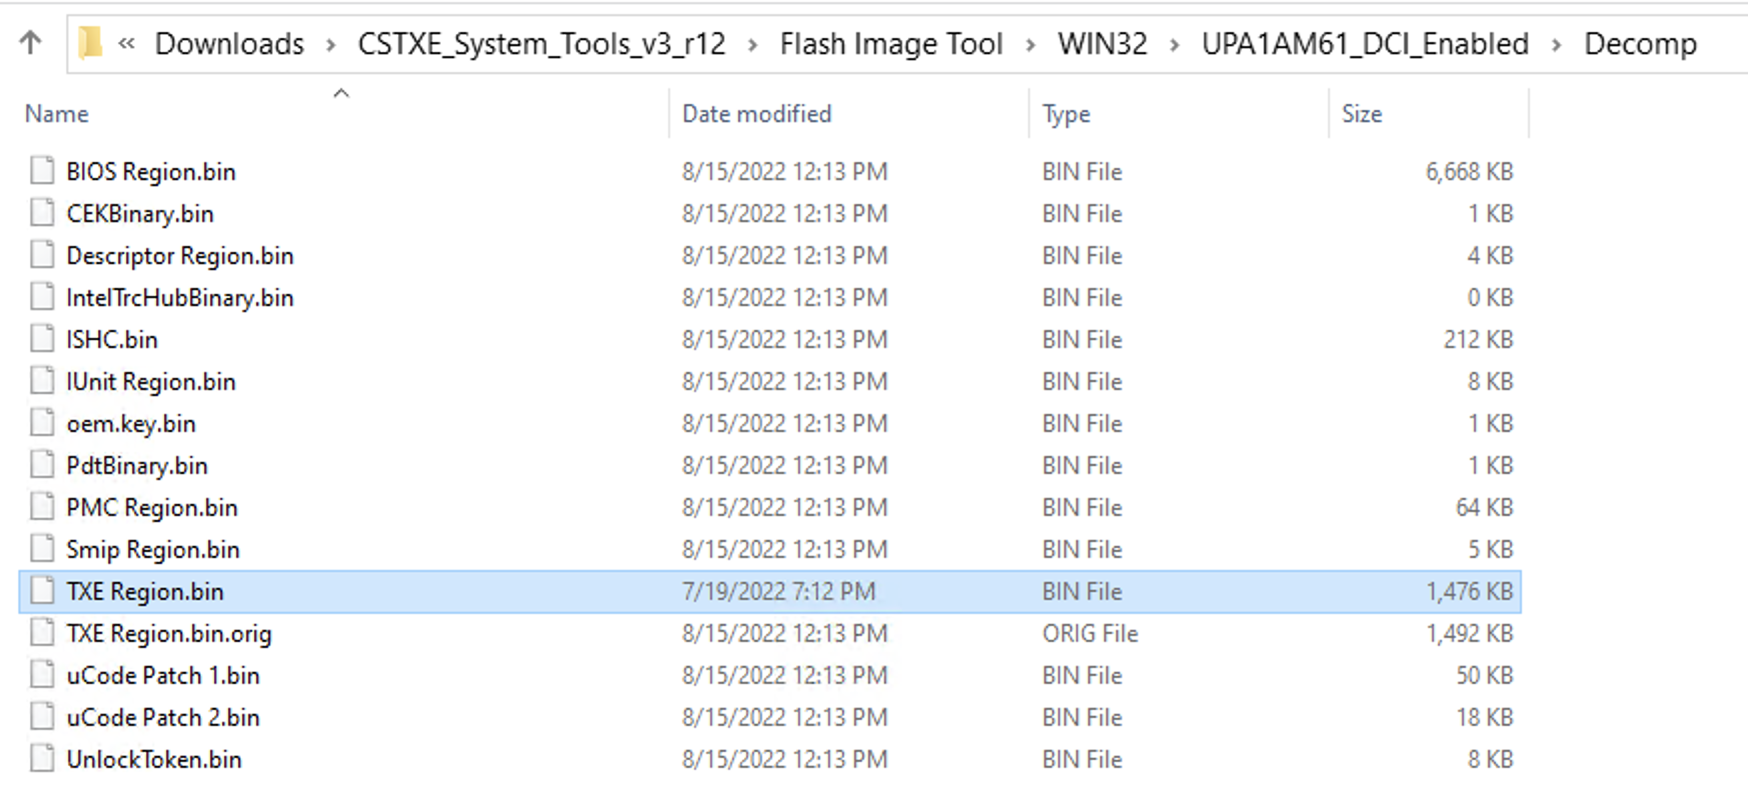 xenokovah/inteltxe-poc
Intel Management Engine JTAG Proof of Concept - 2022 Anleitung
 jigerjain/interview_tips
Zusammenfassung der Cyber-Security-Interviewfragen, die ich durchgemacht habe, hoffe, das hilft euch weiter.
 elfmaster/maya
Hochentwickelter Linux-Binärschutz gegen Exploitation und Manipulation für ELF.
 cybereason/siofra
Simuliert den Windows-PE-Loader, um DLL-Hijacking-Schwachstellen zu identifizieren, generiert weaponisierte DLLs mit Shellcode-Payloads und erkennt…
 ameetsaahu/kernel-exploitation
Notizen und Skripte zur Entwicklung von Linux-Kernel-Exploits für CTF-Challenges, die Initramfs-Extraktion, den Missbrauch von msg_msg/ldt_struct und…
 0xricksanchez/like-dbg
Vollständig dockerisierte Linux-Kernel-Debugging-Umgebung für Linux und MacOS
 orangetw/my-presentation-slides
Sammlungen von Orange Tsais öffentlichen Präsentationsfolien.
 fabiobaroni/awesome-exploit-development
Eine kuratierte Liste von Ressourcen (Bücher, Tutorials, Kurse, Tools und verwundbare Anwendungen) zum Erlernen von Exploit Development.
 star-sg/presentations
Kuratierte Sammlung von Konferenz-Folien zu offensiver Sicherheit, die Kernel- und Mobile-Exploitation, VM-/Container-Escapes sowie Fuzzing und…
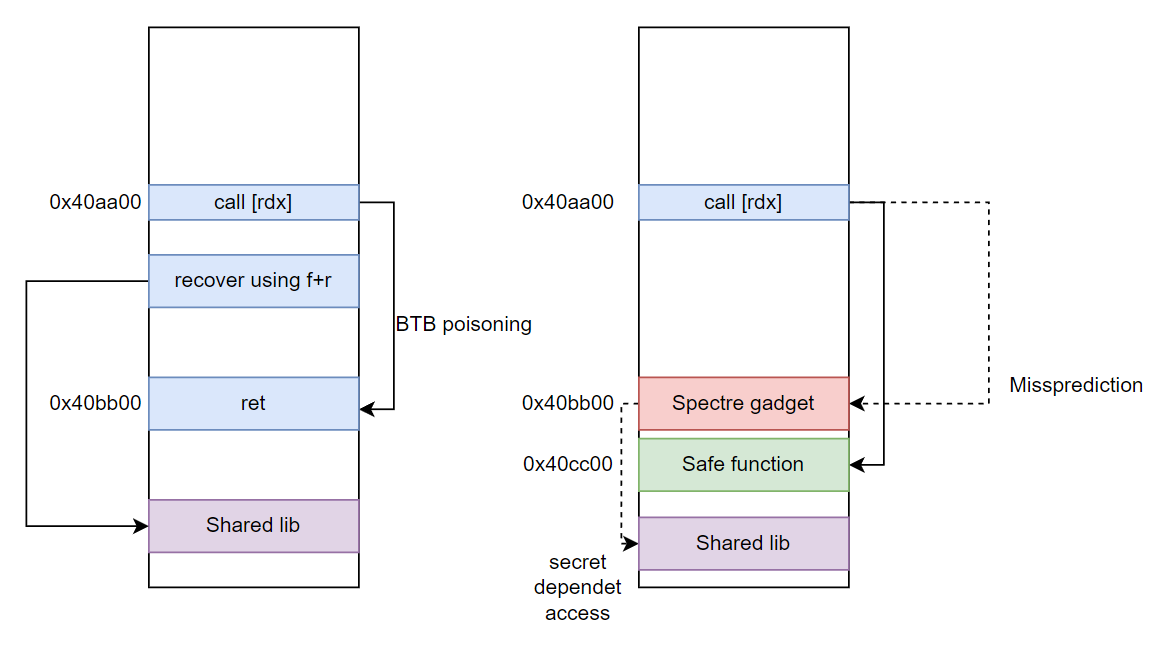 es0j/execaslr-ekoparty
Proof-of-Concept-Exploit, der ASLR auf Intel-CPUs umgeht, indem er den Branch Target Buffer und spekulative Ausführung missbraucht, um randomisierte…
 isciurus/hexacon2022_appleavd
Forschungsartefakte von Hexacon 2022, die die Angriffsflächenanalyse von AppleAVD und Exploitation-Techniken für die Sicherheit der Apple-Plattform…
 theofficialflow/henlo
WebKit+Kernel-Exploit-Kette für alle PS-Vita-Firmwares
 downunderctf/challenges_2022_public
# Dateien + Writeups für die DownUnderCTF 2022 Challenges