Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Binäranalyse — Tools — Seite 66 | Kitploit

Tools

AlleAndroid-SicherheitAuthentifizierung & AutorisierungCloud-Infrastruktur-SicherheitDefensivwerkzeugeFestplattenforensikEmbedded-System-SicherheitAllgemeine DienstprogrammeManagement von Indicators of Compromise (IOC)OSINT (Open-Source-Intelligence)Paket-Sniffing & AnalysePasswort-CrackingPenetrationstest-FrameworksPhishing-ToolsPrivilege EscalationAufklärungStatische AnalyseSchwachstellenscannerWeb-SchwachstellenscannerWi-Fi-PrüfungBluetooth-SicherheitContainer-SicherheitDynamische Analyse (Sandboxing)Verschlüsselungs-/EntschlüsselungstoolsExploit-FrameworksIdentitätsmanagementiOS-SicherheitIoT-SicherheitSpeicherforensikNetzwerkkartierungOSINT für Social EngineeringPasswortangriffePayload-GenerierungPersistenzmechanismenPort-ScanningStatische Code-Analyse (SAST)Bedrohungsfeeds & AggregatorenSchwachstellenanalyseWeb-Proxys & AbfangenCode-AnalyseDNS- und Subdomain-EnumerationDynamische Code-Analyse (DAST)ExploitationHash-AnalyseIDS/IPS-UmgehungImpersonations-ToolsLaterale BewegungMobile App-PenetrationstestsNetzwerkforensikReverse EngineeringRFID/NFC-ToolsSCADA/ICS-SicherheitScripting & AutomatisierungServerless-SicherheitShellcodeWebanwendungs-ExploitationAPI-SicherheitstestsKonfigurationsprüfungDatenexfiltrationDebuggerForensikInformationsbeschaffungMobile ForensikNetzwerkzugriffskontrollePost-ExploitationSicherheitsvirtualisierungPhishingWAF-UmgehungWebsicherheitFuzzingNetzwerksicherheitSteganografieDrahtlose SicherheitDatenwiederherstellungMalware-AnalyseDigitale ForensikHardware-HackingKryptographieCTFPenetrationstestsCloud-SicherheitDevSecOpsMobile SicherheitPrivatsphäreCommand and ControlSocial EngineeringHardware-SicherheitDienstprogramme & FrameworksHardware- & IoT-SicherheitSecret-ErkennungBinäranalyseBedrohungsanalyseIdentitäts- & Zugriffsmanagement (IAM)LieferkettensicherheitAuthentifizierungMaschinelles LernenEinbruchserkennungPapers & ForschungFehlkonfigurationSubdomain-EnumerationE-Mail-SammlungLernen & BildungKI-gestütztes Reverse EngineeringDNS-FuzzingRed TeamingIncident ResponseCrawlerKuratierte RessourcenRemote-Access-ToolShellcode-GenerierungPayload-EntwicklungRemote-Access-TrojanerAPI-SicherheitAnti-BotFingerabdruck-SpoofingCAPTCHA-UmgehungE-Mail-SicherheitDNS-AnalyseChaos-EngineeringLernpfade & KurseContainer-AusbruchKI-SicherheitDatenbanksicherheitFirmware-AnalyseAnomalieerkennungLog-AnalyseAdversarial-AngriffBinary-ExploitationLabs & Praxis
NeuesteRelevanzBeliebtesteKürzlich aktualisiert
1205 Ergebnisse
android-classyshark preview
Archived

android-classyshark

GitHubgoogle/android-classyshark

Android- und Java-Bytecode-Viewer

android-securitystatic-analysiscode-analysis+3
7.6k
vor 3 Jahren
ApkAnalyser preview
Archived

ApkAnalyser

GitHubsonyxperiadev/apkanalyser

Statisches Analysetool für Android APKs, das Dalvik-Bytecode untersucht, XML-Ressourcen dekodiert und potenzielle Probleme erkennt. Unterstützt…

android-securitystatic-analysiscode-analysis+3
1.0kvor 3 Jahren
enjarify preview
Archived

enjarify

GitHubgoogle/enjarify

Übersetzt Dalvik-Bytecode (DEX/APK) in äquivalenten Java-Bytecode und ermöglicht es Java-Analysewerkzeugen, Android-Anwendungen mit hoher Korrektheit…


android-securitystatic-analysiscode-analysis+3
2.7kvor 9 Jahren
smali preview
Archived

smali

GitHubjesusfreke/smali

smali/baksmali

android-securityreverse-engineeringdebuggers+3
6.6kvor 2 Jahren
appmon preview
Archived

appmon

GitHubdpnishant/appmon

Dokumentation:

android-securitydynamic-analysis-sandboxingios-security+6
1.6kvor 3 Jahren
Sekiryu preview
Archived

Sekiryu

GitHub20urc3/sekiryu

Umfassendes Toolkit für Ghidra headless.
static-analysisvulnerability-analysiscode-analysis+3
362vor 1 Jahr
Spartacus preview
Archived

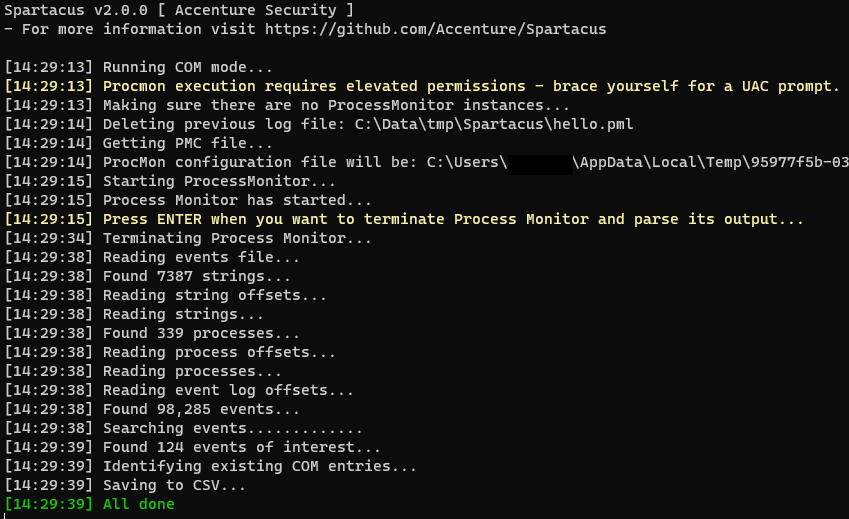
Spartacus

GitHubaccenture/spartacus

# Spartacus DLL/COM-Hijacking-Toolkit

defensive-toolspayload-generationcode-analysis+5
1.1kvor 2 Jahren
Mangle preview
Archived

Mangle

GitHuboptiv/mangle

Mangle ist ein Tool, das Aspekte kompilierter ausführbarer Dateien (.exe oder DLL) manipuliert, um die Erkennung durch EDRs zu vermeiden.
defensive-toolsprivilege-escalationexploitation+6
1.2kvor 3 Jahren
DLLirant preview
Archived

DLLirant

GitHubsh0ckfr/dllirant

DLLirant ist ein Tool zur Automatisierung von DLL-Hijacking-Untersuchungen an einer bestimmten Binärdatei.

privilege-escalationvulnerability-analysisexploitation+2
323vor 4 Jahren
flare-qdb preview
Archived

flare-qdb

GitHubmandiant/flare-qdb

Kommandozeilen- und Python-Debugger zur Instrumentierung und Modifizierung des Verhaltens nativer Software unter Windows und Linux.

dynamic-analysis-sandboxingreverse-engineeringscripting-automation+3
164vor 3 Jahren
reFlutter preview
Archived

reFlutter

GitHubptswarm/reflutter

Flutter Reverse Engineering Framework
android-securitypacket-sniffing-analysisdynamic-analysis-sandboxing+4
1.5kvor 4 Jahren
LoGiC.NET preview
Archived

LoGiC.NET

GitHubanerruption/logic.net

Ein kostenloser und quelloffener .NET-Obfuskator, der dnlib nutzt.

static-analysiscode-analysisreverse-engineering+2
516vor 3 Jahren
frida-dexdump preview
Archived

frida-dexdump

GitHubhluwa/frida-dexdump

Ein Frida-Tool, um Dex im Speicher zu dumpen und Sicherheitsingenieure bei der Analyse von Malware zu unterstützen.
android-securitydynamic-analysis-sandboxingmemory-forensics+5
4.6kvor 3 Jahren
efi_fuzz preview
Archived

efi_fuzz

GitHubsentinel-one/efi_fuzz

Coverage-gesteuerter Fuzzer für UEFI-NVRAM-Variablen unter Verwendung von Qiling-Emulation und AFL++, um Firmware-Schwachstellen durch automatisierte…

embedded-systems-securitydynamic-analysis-sandboxingvulnerability-analysis+3
154vor 1 Jahr
flare-ida preview
Archived

flare-ida

GitHubmandiant/flare-ida

IDA-Pro-Werkzeuge vom FLARE-Team

dynamic-analysis-sandboxingreverse-engineeringshellcode+3
2.5kvor 1 Jahr
widevine-l3-decryptor preview
Archived

widevine-l3-decryptor

GitHubtomer8007/widevine-l3-decryptor

Eine Chrome-Erweiterung, die das Umgehen von Widevine L3 DRM demonstriert.

encryption-decryption-toolsexploitationreverse-engineering+3
1.2kvor 3 Jahren
NashaVM preview
Archived

NashaVM

GitHubmrakovic-org/nashavm

Nasha ist eine virtuelle Maschine für .NET-Dateien und ihre Laufzeitumgebung wurde in C++/CLI erstellt.

static-analysiscode-analysisreverse-engineering+1
81vor 5 Jahren
pe_tree preview
Archived

pe_tree

GitHubblackberry/pe_tree

Python-Modul zur Anzeige von Portable Executable (PE)-Dateien in einer Baumansicht mithilfe von pefile und PyQt5. Kann auch mit IDA Pro und Rekall…

memory-forensicsvulnerability-analysisreverse-engineering+5
1.3kvor 4 Jahren
Zurück1…656667Weiter