

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories

Tools

AlleAndroid-SicherheitAuthentifizierung & AutorisierungCloud-Infrastruktur-SicherheitDefensivwerkzeugeFestplattenforensikEmbedded-System-SicherheitAllgemeine DienstprogrammeManagement von Indicators of Compromise (IOC)OSINT (Open-Source-Intelligence)Paket-Sniffing & AnalysePasswort-CrackingPenetrationstest-FrameworksPhishing-ToolsPrivilege EscalationAufklärungStatische AnalyseSchwachstellenscannerWeb-SchwachstellenscannerWi-Fi-PrüfungBluetooth-SicherheitContainer-SicherheitDynamische Analyse (Sandboxing)Verschlüsselungs-/EntschlüsselungstoolsExploit-FrameworksIdentitätsmanagementiOS-SicherheitIoT-SicherheitSpeicherforensikNetzwerkkartierungOSINT für Social EngineeringPasswortangriffePayload-GenerierungPersistenzmechanismenPort-ScanningStatische Code-Analyse (SAST)Bedrohungsfeeds & AggregatorenSchwachstellenanalyseWeb-Proxys & AbfangenCode-AnalyseDNS- und Subdomain-EnumerationDynamische Code-Analyse (DAST)ExploitationHash-AnalyseIDS/IPS-UmgehungImpersonations-ToolsLaterale BewegungMobile App-PenetrationstestsNetzwerkforensikReverse EngineeringRFID/NFC-ToolsSCADA/ICS-SicherheitScripting & AutomatisierungServerless-SicherheitShellcodeWebanwendungs-ExploitationAPI-SicherheitstestsKonfigurationsprüfungDatenexfiltrationDebuggerForensikInformationsbeschaffungMobile ForensikNetzwerkzugriffskontrollePost-ExploitationSicherheitsvirtualisierungPhishingWAF-UmgehungWebsicherheitFuzzingNetzwerksicherheitSteganografieDrahtlose SicherheitDatenwiederherstellungMalware-AnalyseDigitale ForensikHardware-HackingKryptographieCTFPenetrationstestsCloud-SicherheitDevSecOpsMobile SicherheitPrivatsphäreCommand and ControlSocial EngineeringHardware-SicherheitDienstprogramme & FrameworksHardware- & IoT-SicherheitSecret-ErkennungBinäranalyseBedrohungsanalyseIdentitäts- & Zugriffsmanagement (IAM)LieferkettensicherheitAuthentifizierungMaschinelles LernenEinbruchserkennungPapers & ForschungFehlkonfigurationSubdomain-EnumerationE-Mail-SammlungLernen & BildungKI-gestütztes Reverse EngineeringDNS-FuzzingRed TeamingIncident ResponseCrawlerKuratierte RessourcenRemote-Access-ToolShellcode-GenerierungPayload-EntwicklungRemote-Access-TrojanerAPI-SicherheitAnti-BotFingerabdruck-SpoofingCAPTCHA-UmgehungE-Mail-SicherheitDNS-AnalyseChaos-EngineeringLernpfade & KurseContainer-AusbruchKI-SicherheitDatenbanksicherheitFirmware-AnalyseAnomalieerkennungLog-AnalyseAdversarial-AngriffBinary-ExploitationLabs & Praxis
NeuesteRelevanzBeliebtesteKürzlich aktualisiert
1205 Ergebnisse
wstrace preview

wstrace

GitHubgilnett/wstrace

Standalone zero-driver Windows system and API monitor in Rust
defensive-toolsdynamic-analysis-sandboxingreverse-engineering+7
18vor 2 Tagen
Arkari preview

Arkari

GitHubkomimoe/arkari

Noch ein weiterer LLVM-basierter Obfuscator auf Basis von goron.
defensive-toolsstatic-analysiscode-analysis+4
380vor 1 Monat
garble preview

garble

GitHubburrowers/garble

Verschleiert Go-Builds durch Umhüllen der Go-Toolchain, Ersetzen von Bezeichnern, Paketpfaden und Positionsdaten durch Hashes und Entfernen von…
code-analysisreverse-engineeringscripting-automation+4
5.8kvor 4 Tagen
msynth preview

msynth

GitHubmrphrazer/msynth

Code-Deobfuskierungs-Framework zur Vereinfachung von Mixed Boolean-Arithmetic (MBA)-Ausdrücken
static-analysisdynamic-analysis-sandboxingcode-analysis+4
397vor 22 Tagen
p0tools preview

p0tools

GitHubgoogleprojectzero/p0tools

Sammlung von Google Project Zero Schwachstellenforschungsdokumenten und kleinen eigenständigen Sicherheitstools, einschließlich Exploitation- und…
vulnerability-analysisexploitationreverse-engineering+5
854vor 8 Monaten
qvm-tool preview

qvm-tool

GitHubneurosaki987/qvm-tool

Statisches Analyse- und Strukturwiederherstellungs-Toolkit für ACE .qvm0-geschützte PE-Images

static-analysisdynamic-analysis-sandboxingvulnerability-analysis+5
3vor 10 Tagen
icicle-python preview

icicle-python

GitHubicicle-emu/icicle-python

Python-Bindings für den Icicle-Emulator, die Grey-Box-Firmware-Fuzzing, Binäremulation und Reverse-Engineering-Workflows für x64- und ARM64-Ziele…
dynamic-analysis-sandboxingreverse-engineeringdebuggers+5
44vor 11 Monaten
sleigh preview

sleigh

GitHublifting-bits/sleigh

CMake-Build von Ghidras SLEIGH-Prozessorspezifikationsbibliothek, die eigenständige Disassemblierungs- und P-Code-Lifting-Engines für…
static-analysiscode-analysisdynamic-code-analysis+4
193vor 5 Tagen
striga preview

striga

GitHubllvmparty/striga

Experimenteller x86-64-zu-LLVM-IR-Lifter in Python, der Maschinencode in analysierbare IR für Reverse Engineering, Optimierung und VM-Handler-Analyse…

static-analysiscode-analysisreverse-engineering+4
121vor 3 Monaten
revng preview

revng

GitHubrevng/revng

Open-Source-Framework für Binäranalyse und Decompiler, aufgebaut auf LLVM und QEMU, der Binärdateien in eine lesbare Zwischendarstellung für Reverse…

static-analysisdynamic-analysis-sandboxingvulnerability-analysis+6
1.8kvor 5 Tagen
linux-kernel-debugger preview

linux-kernel-debugger

GitHubgmh5225/linux-kernel-debugger

Hardware-Debugger-Modul für den Kernel zum Ausgeben von Rootkit-Operationen und zur Untersuchung von Aktivitäten auf Kernel-Ebene für Malware-Analyse…
dynamic-analysis-sandboxingmemory-forensicsreverse-engineering+3
vor 4 Jahren
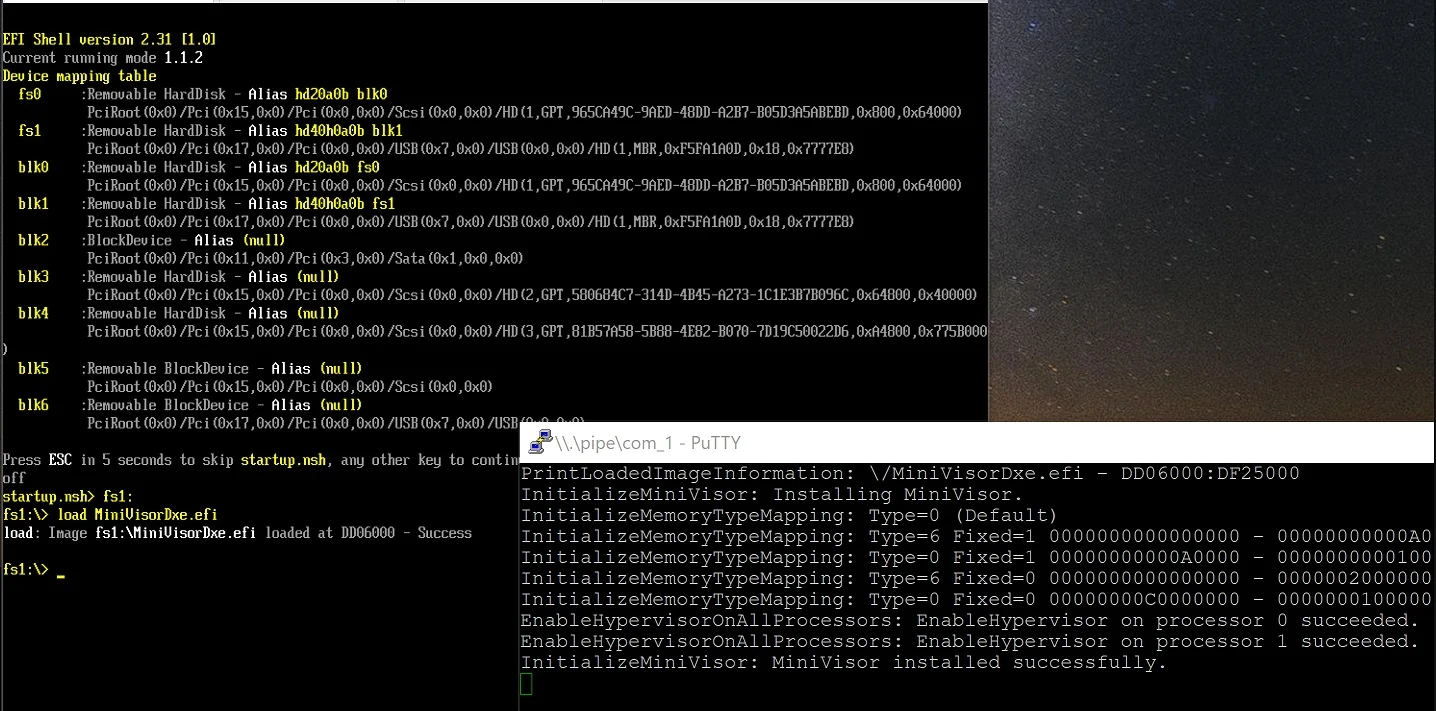
MiniVisorPkg preview

MiniVisorPkg

GitHubtandasat/minivisorpkg

Der Forschungs-UEFI-Hypervisor, der das Booten eines Betriebssystems unterstützt.
defensive-toolsreverse-engineeringsecurity-virtualization+5
761vor 2 Jahren
TitanHide preview

TitanHide

GitHubmrexodia/titanhide

Windows-Kernel-Treiber, der Nt*-SSDT-Funktionen hookt, um Debugger und Prozesse vor Anti-Debug-Prüfungen zu verbergen, mit einem x64dbg-Plugin für…

defensive-toolspersistence-mechanismsreverse-engineering+4
2.9kvor 3 Monaten
MAccConc preview

MAccConc

GitHubgoogleprojectzero/maccconc

Toolkit zur Erkundung von Race Conditions im Linux-Kernel mithilfe von KCOV-Traces: GUI- und Terminal-Viewer für nebenläufige Ausführung und…
static-analysisdynamic-analysis-sandboxingvulnerability-analysis+6
52vor 1 Monat
qsynthesis preview

qsynthesis

GitHubquarkslab/qsynthesis

Greybox-Synthesizer, ausgerichtet auf die Deobfuskierung von Assembler-Anweisungen.
static-analysisdynamic-analysis-sandboxingvulnerability-analysis+5
179vor 1 Jahr
qsynth-artifacts preview

qsynth-artifacts

GitHubwerew/qsynth-artifacts

Benchmark-Datensätze und Synthese-Artefakte für QSynth, enthaltend Tigress-obfuskierte C-Funktionen, x86_64-Binärdateien, Ausführungs-Traces, Ground…
static-analysisdynamic-analysis-sandboxingcode-analysis+4
11vor 6 Jahren
HyperBone preview

HyperBone

GitHubdarthton/hyperbone

Minimalistischer VT-x-Hypervisor für Windows x64, der Syscall-, MSR-, IDT- und Kernel-Inline-Hooks sowie EPT-basierte Seitensubstitution und…
defensive-toolsdynamic-analysis-sandboxingpersistence-mechanisms+5
951vor 7 Jahren
SimpleVisor preview

SimpleVisor

GitHubionescu007/simplevisor

Minimaler Intel VT-x Hypervisor für Windows und UEFI, der einen laufenden Host zur Introspektion virtualisiert und dynamisches Hyperjacking,…

reverse-engineeringsecurity-virtualizationmalware-analysis+4
2.0kvor 2 Jahren
Zurück123…67Weiter
Binäranalyse — Tools — Seite 2 | Kitploit