
APKLab
 apklab/apklab
Android Reverse-Engineering Workbench für VS Code
android-securitydynamic-analysis-sandboxingreverse-engineering+4
apklab/apklabAndroid Reverse-Engineering Workbench für VS Code
 rapid7/metasploit-javapayload
Veraltete Java-Payload-Bibliothek für Metasploit, die mit Maven erstellte Java- und Android-Meterpreter-Agents bereitstellt. In metasploit-payloads…
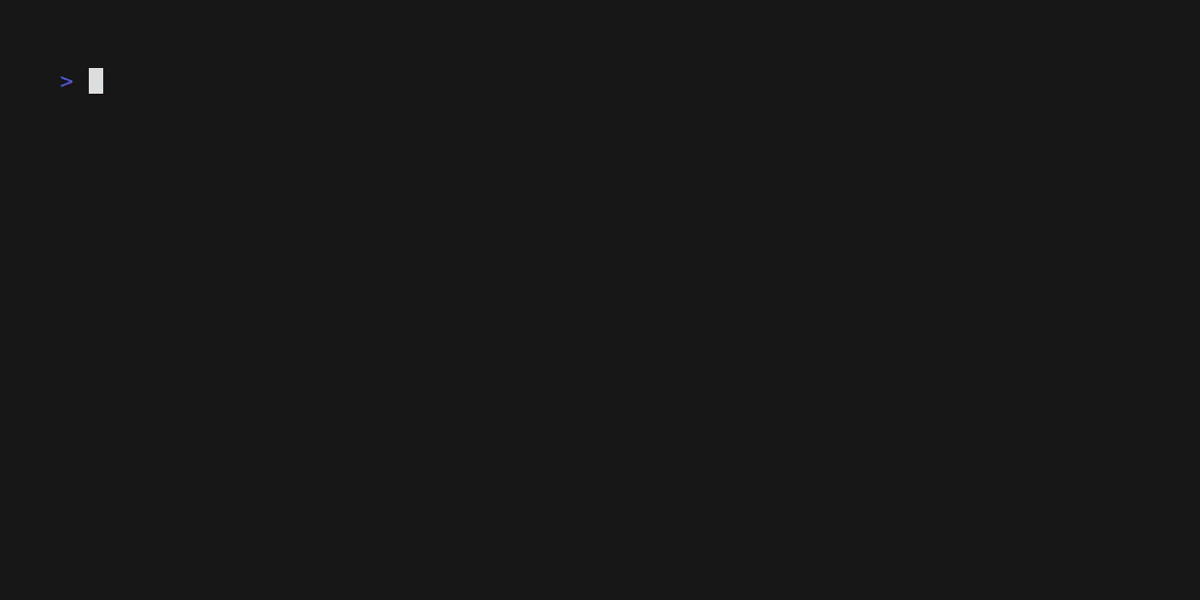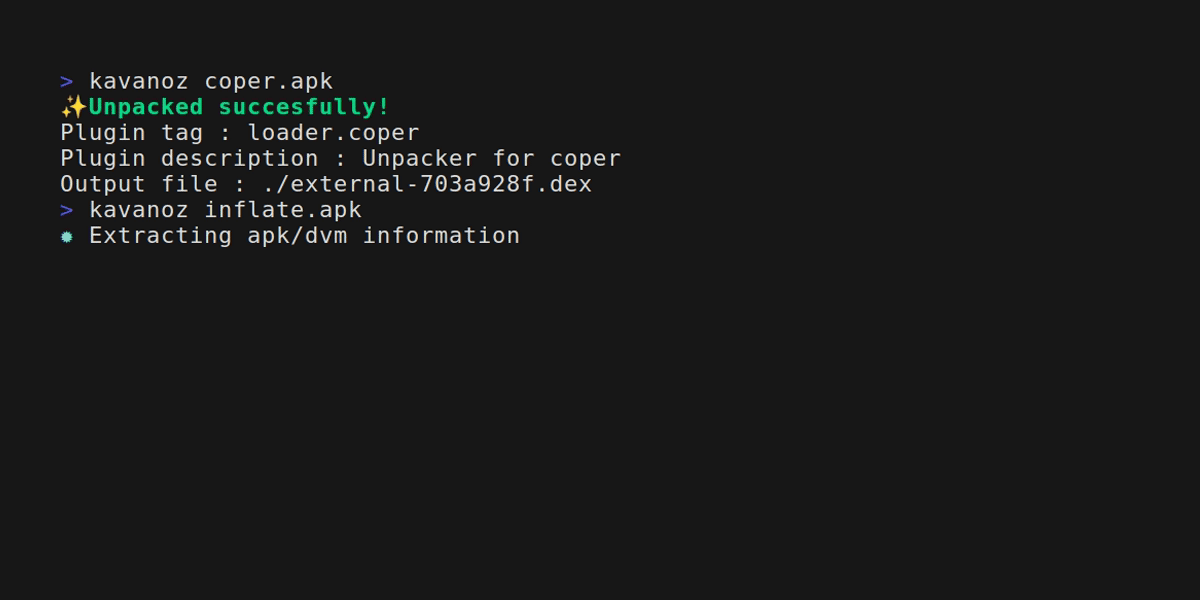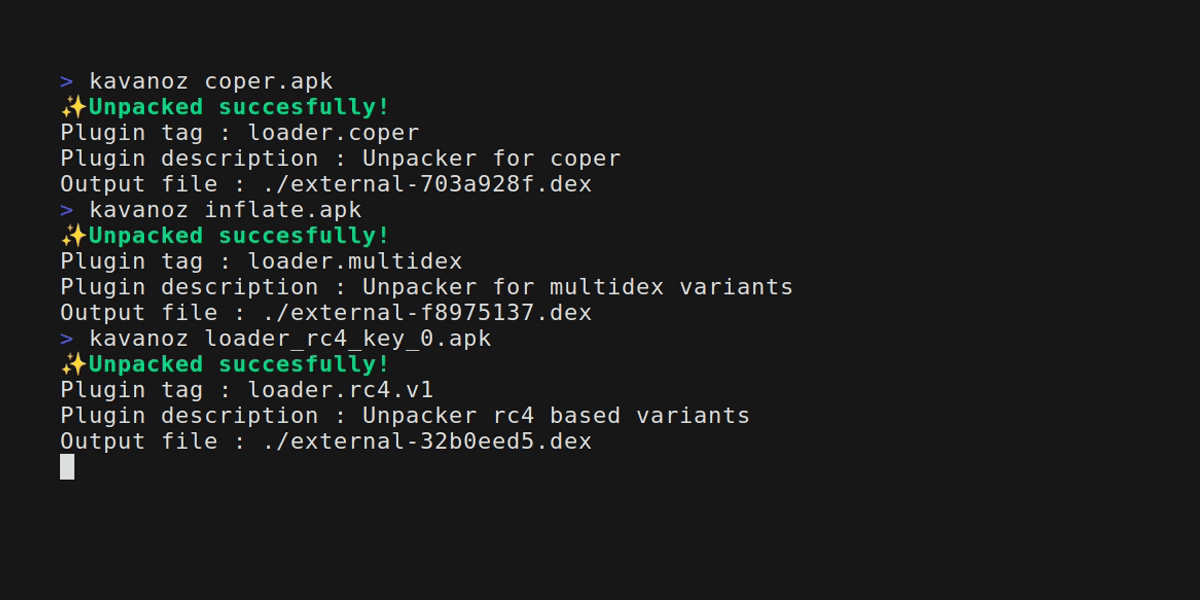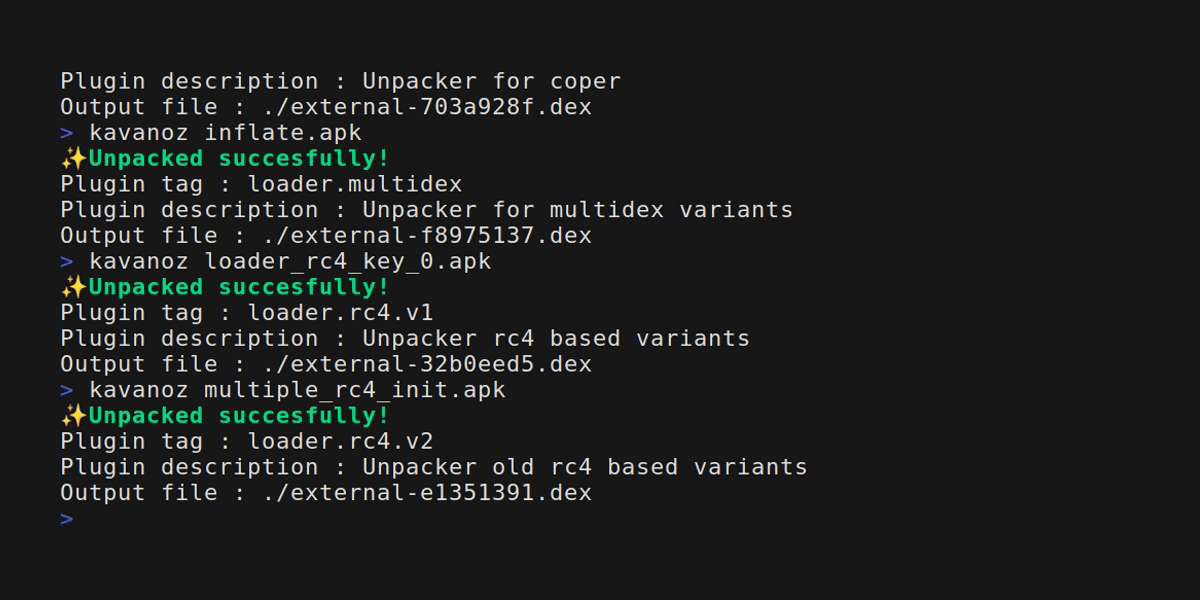 eybisi/kavanoz
Statisches Entpacken gängiger Android-Banker-Malware.
 androidhooker/hooker
Hooker ist ein Open-Source-Projekt für die dynamische Analyse von Android-Anwendungen. Dieses Projekt stellt verschiedene Tools und Anwendungen…
 nvisium-jack-mannino/owasp-goatdroid-project
*Dieses Projekt wird nicht mehr gepflegt* OWASP GoatDroid ist eine voll funktionsfähige und eigenständige Trainingsumgebung, um Entwickler und Tester…
 nowsecure/android-forensics
Open-Source-Android-Forensik-App und -Framework
 indiandragon/shellshock-vulnerability-scan
Android-App zum Scannen auf Bash-Sicherheitslücke – CVE-2014-6271, auch bekannt als Shellshock
 novoda/gradle-static-analysis-plugin
Einfache Einrichtung von statischen Analysetools für Android- und Java-Projekte.
 google/android-classyshark
Android- und Java-Bytecode-Viewer
 androbugs/androbugs_framework
AndroBugs Framework ist ein effizienter Scanner für Android-Schwachstellen, der Entwicklern oder Hackern hilft, potenzielle Sicherheitslücken in…
 sonyxperiadev/apkanalyser
Statisches Analysetool für Android APKs, das Dalvik-Bytecode untersucht, XML-Ressourcen dekodiert und potenzielle Probleme erkennt. Unterstützt…
 google/enjarify
Übersetzt Dalvik-Bytecode (DEX/APK) in äquivalenten Java-Bytecode und ermöglicht es Java-Analysewerkzeugen, Android-Anwendungen mit hoher Korrektheit…

 ptswarm/reflutter
Flutter Reverse Engineering Framework
 thespeedx/tbomb
Dies ist ein SMS- und Anruf-Bomber für Linux und Termux
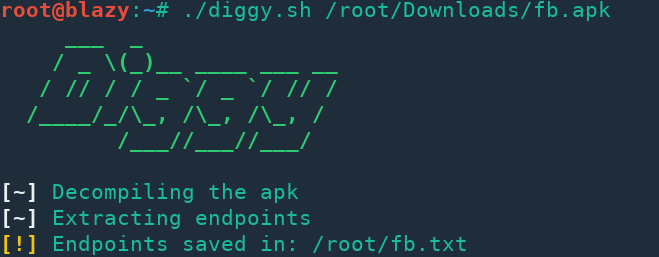 s0md3v/diggy
Endpunkte aus APK-Dateien extrahieren.
 hluwa/frida-dexdump
Ein Frida-Tool, um Dex im Speicher zu dumpen und Sicherheitsingenieure bei der Analyse von Malware zu unterstützen.
