Cybersecurity-Handbook

Base de conhecimento de cibersegurança de código aberto com mais de 400 notas, laboratórios e cheat sheets cobrindo ofensiva, defesa, criptografia,…

Base de conhecimento de cibersegurança de código aberto com mais de 400 notas, laboratórios e cheat sheets cobrindo ofensiva, defesa, criptografia,…

Uma ferramenta de engano baseada em fontes para red teaming, pesquisa de segurança e qualquer outra coisa.

CVE-2026-2766, mas com wasm

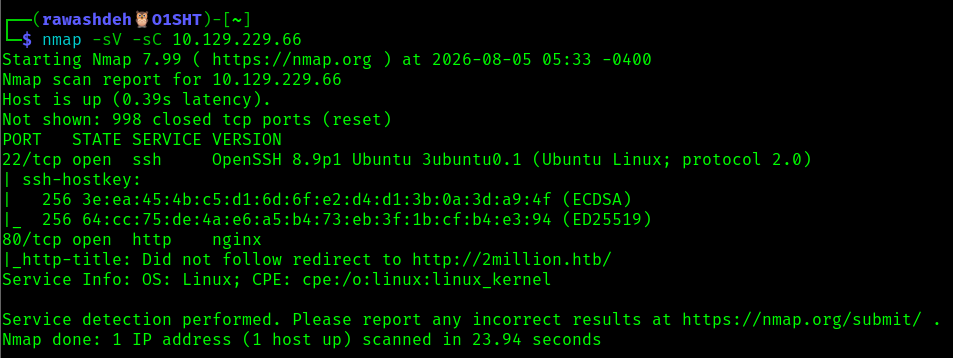
Hack The Box writeup da máquina TwoMillion — bypass de JWT/código de convite, IDOR, injeção de comandos e escalonamento de privilégios via…

Gateway de segurança em tempo de execução para agentes de IA: atesta criptograficamente chamadas de ferramentas, aplica políticas, isola a execução…

Laboratório educacional Android para sequestro de implicit intents do CVE-2023-31014.

Scanner offline que informa quais dos CVEs de 2026 do Bouncy Castle realmente se aplicam a você - entre BC, BC-LTS e BC-FJA (FIPS), que não…

Laboratório autorizado usando Kali–Metasploitable2 com Python e Nmap NSE para validar o CVE-2011-2523 no vsFTPd 2.3.4.

CVE-2024-29943, mas com wasm

Customer Assurance Operating System. Responda uma única vez aos questionários de segurança que seus clientes enviam.

Exemplos de configuração preseed e guias para instalação automatizada e sem intervenção do Kali Linux, incluindo particionamento, seleção de pacotes…

Crie e configure ambientes de desenvolvimento leves, reproduzíveis e portáteis Configurações HashiCorp Packer do Kali para criar boxes Kali…

correção do spring retry 1.3.x com toolkit especializado para CVE-2026-41710

# Script de construção de imagens de VM Kali Linux

Framework de benchmark para avaliar agentes de IA de uso de computador contra injeção indireta de prompt em múltiplas etapas, com decomposição…

Analisa os estados internos de LLMs e mais de 100 características de atenção/probabilidade para treinar classificadores que detectam ataques de…

Exploit para uma condição de corrida no Windows Defender que eleva privilégios para SYSTEM via use-after-free, causa falha no MsMpEng.exe, gera uma…

Scanner para o ataque à cadeia de suprimentos keyv/cacheable: detecta pacotes npm comprometidos, verifica hashes de payload e encontra implantes de…