Skip to content
KitploitKITPLOIT
FerramentasBlog
Enviar
FerramentasBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

··Feeds·Contato·Privacidade·© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories

Ferramentas

TodasSegurança AndroidAutenticação e AutorizaçãoSegurança de Infraestrutura em NuvemFerramentas DefensivasForensia de DiscoSegurança de Sistemas EmbarcadosUtilitários de Propósito GeralGerenciamento de Indicadores de Comprometimento (IOC)OSINT (Inteligência de Fontes Abertas)Sniffing e Análise de PacotesQuebra de SenhasFrameworks de Testes de PenetraçãoFerramentas de PhishingEscalada de PrivilégiosReconhecimentoAnálise EstáticaScanners de VulnerabilidadesScanners de Vulnerabilidades WebAuditoria de Wi-FiSegurança BluetoothSegurança de ContêineresAnálise Dinâmica (Sandboxing)Ferramentas de Criptografia/DescriptografiaFrameworks de ExploraçãoGerenciamento de IdentidadesSegurança iOSSegurança IoTForensia de MemóriaMapeamento de RedeOSINT para Engenharia SocialAtaques de SenhaGeração de PayloadsMecanismos de PersistênciaEscaneamento de PortasAnálise Estática de Código (SAST)Feeds e Agregadores de AmeaçasAnálise de VulnerabilidadesProxies Web e InterceptaçãoAnálise de CódigoEnumeração de DNS e SubdomíniosAnálise Dinâmica de Código (DAST)ExploraçãoAnálise de HashEvasão de IDS/IPSFerramentas de ImpersonaçãoMovimento LateralPentesting de Apps MóveisForensia de RedeEngenharia ReversaFerramentas RFID/NFCSegurança SCADA/ICSScripting e AutomaçãoSegurança ServerlessShellcodeExploração de Aplicações WebTestes de Segurança de APIsAuditoria de ConfiguraçãoExfiltração de DadosDepuradoresAnálise ForenseColeta de InformaçõesForensia MóvelControle de Acesso à RedePós-ExploraçãoVirtualização para SegurançaPhishingBypass de WAFSegurança WebFuzzingSegurança de RedeEsteganografiaSegurança Sem FioRecuperação de DadosAnálise de MalwareForensia DigitalHacking de HardwareCriptografiaCTFTestes de PenetraçãoSegurança na NuvemDevSecOpsSegurança MóvelPrivacidadeComando e ControleEngenharia SocialSegurança de HardwareUtilitários e FrameworksSegurança de Hardware e IoTDetecção de SegredosAnálise de BináriosInteligência de AmeaçasGerenciamento de Identidade e Acesso (IAM)Segurança da Cadeia de SuprimentosAutenticaçãoAprendizado de MáquinaDetecção de IntrusãoPapers e PesquisaConfiguração IncorretaEnumeração de SubdomíniosColeta de EmailsAprendizado e EducaçãoEngenharia Reversa Assistida por IAFuzzing de DNSRed TeamingResposta a IncidentesRastreadorRecursos CuradosFerramenta de Acesso RemotoGeração de ShellcodeDesenvolvimento de PayloadsCavalo de Troia de Acesso RemotoSegurança de APIAnti-BotFalsificação de Impressão DigitalBypass de CAPTCHASegurança de EmailAnálise de DNSEngenharia do CaosTrilhas e CursosEscape de ContêinerSegurança de IASegurança de Banco de DadosAnálise de FirmwareDetecção de AnomaliasAnálise de LogsAtaque AdversárioExploração de BináriosLabs e Prática
Mais recentesRelevânciaMais popularesAtualizadas recentemente
36853 resultados
system_bt_A10-r33_CVE-2021-0474 preview

system_bt_A10-r33_CVE-2021-0474

GitHubpazhanivel07/system_bt_a10-r33_cve-2021-0474

# Código-fonte da pilha Bluetooth Fluoride do Android com foco em CVE-2021-0474, fornecendo uma base para pesquisa de vulnerabilidades e análise de…

android-securityembedded-systems-securitybluetooth-security+2
há 4 anos
log4shellwithlog4j2_13_3 preview

log4shellwithlog4j2_13_3

GitHubpaulvkitor/log4shellwithlog4j2_13_3

Aplicação web Springboot aceita um parâmetro get de nome e registra seu valor no log4j2. Vulnerável a CVE-2021-44228.

vulnerability-analysisexploitationweb-security+2
há 4 anos
CVE-2026-31431 preview

CVE-2026-31431

GitHubpascal-gujer/cve-2026-31431

Prova de conceito de exploit para CVE-2026-31431, uma escalada local de privilégios no Linux por meio de uma falha lógica em authencesn, com variante…

privilege-escalationexploit-frameworksvulnerability-analysis+2
2há 4 meses
CVE-2026-20841 preview

CVE-2026-20841

GitHubpatchpoint/cve-2026-20841

Análise técnica e prova de conceito para uma vulnerabilidade de injeção de comandos na renderização de markdown do Bloco de Notas do Windows,…

vulnerability-analysisexploitationweb-application-exploitation+1
12há 7 meses
CVE-2025-8088-WinRAR-builder preview

CVE-2025-8088-WinRAR-builder

GitHubpapcaii2004/cve-2025-8088-winrar-builder

Um exploit de POC para a vulnerabilidade do WinRAR (CVE-2025-8088) que afeta as versões 7.12 e anteriores

vulnerability-analysisexploitationweb-application-exploitation+2
há 10 meses
CVE-2026-30480 preview

CVE-2026-30480

GitHubparlakbarann/cve-2026-30480

Prova de conceito para CVE-2026-30480, uma vulnerabilidade de Inclusão Local de Arquivos no módulo NFSen do LibreNMS, demonstrando travessia de…

vulnerability-analysisexploitationweb-application-exploitation+2
há 5 meses
Copy-Fail-Exploit-CVE-2026-31431 preview

Copy-Fail-Exploit-CVE-2026-31431

GitHubpainoob/copy-fail-exploit-cve-2026-31431

A maioria dos LPEs Linux precisa de uma janela de corrida ou de um offset específico do kernel. Copy Fail é uma falha lógica de linha reta, não…

privilege-escalationexploit-frameworksvulnerability-analysis+3
108há 4 meses
CVE-2026-29598 preview

CVE-2026-29598

GitHubpadayali-jd/cve-2026-29598

Prova de conceito para uma vulnerabilidade de XSS armazenado no cm3 Acora CMS 10.7.1, demonstrando injeção de script por meio de endpoints de…

vulnerability-analysisexploitationweb-application-exploitation+2
há 5 meses
CVE-2026-29597 preview

CVE-2026-29597

GitHubpadayali-jd/cve-2026-29597

Demonstra uma vulnerabilidade de controle de acesso impróprio no DDSN Interactive cm3 Acora CMS 10.7.1, permitindo que usuários com privilégios de…

vulnerability-analysisexploitationinformation-gathering+2
há 5 meses
MajorDoMo-CVE-2026-27179 preview

MajorDoMo-CVE-2026-27179

GitHubp3nt3st3r-star/majordomo-cve-2026-27179

Prova de conceito e scanner para CVE-2026-27179, demonstrando o comportamento da vulnerabilidade em ambientes controlados para pesquisa acadêmica e…

vulnerability-scannersvulnerability-analysisexploitation+2
há 6 meses
CVE-2026-2413-POC preview

CVE-2026-2413-POC

GitHubp3nt3st3r-star/cve-2026-2413-poc

Prova de conceito de exploit para CVE-2026-2413, uma injeção SQL cega baseada em tempo no plugin Ally WordPress, permitindo que atacantes não…

vulnerability-analysisexploitationweb-application-exploitation+2
1há 6 meses
CVE-2026-20131-POC preview

CVE-2026-20131-POC

GitHubp3nt3st3r-star/cve-2026-20131-poc

Prova de conceito de exploit para CVE-2026-20131, uma RCE de pré-autenticação no Cisco Catalyst SD-WAN Controller e Manager, permitindo acesso de…

vulnerability-analysisexploitationweb-application-exploitation+3
há 6 meses
CVE-2026-2636_PoC preview

CVE-2026-2636_PoC

GitHuboxfemale/cve-2026-2636_poc

Prova de conceito para CVE-2026-2636, uma vulnerabilidade no CLFS.sys do Windows que causa BSoD via ReadFile no handle de CreateLogFile, permitindo…

exploit-frameworksvulnerability-analysisexploitation
15há 6 meses
KillChain preview

KillChain

GitHuboxfemale/killchain

Ferramenta de Terminação de Processos do Kernel (exploit CVE-2026-0828)

privilege-escalationvulnerability-analysisexploitation+3
38há 5 meses
CVE-2026-29000 preview

CVE-2026-29000

GitHubotuva/cve-2026-29000

Prova de conceito de exploit para CVE-2026-29000, uma bypass de autenticação no pac4j-jwt via PlainJWT aninhado com alg:none dentro de um contêiner…

vulnerability-analysisexploitationweb-application-exploitation+2
1há 6 meses
WebcamViewer preview

WebcamViewer

GitHubosy/webcamviewer

Prova de conceito demonstrando o CVE-2021-30731, permitindo acesso não autorizado a webcams USB no macOS. Construída com libuvc, ela pré-visualiza…

vulnerability-analysisexploitationweb-application-exploitation+2
5há 4 anos
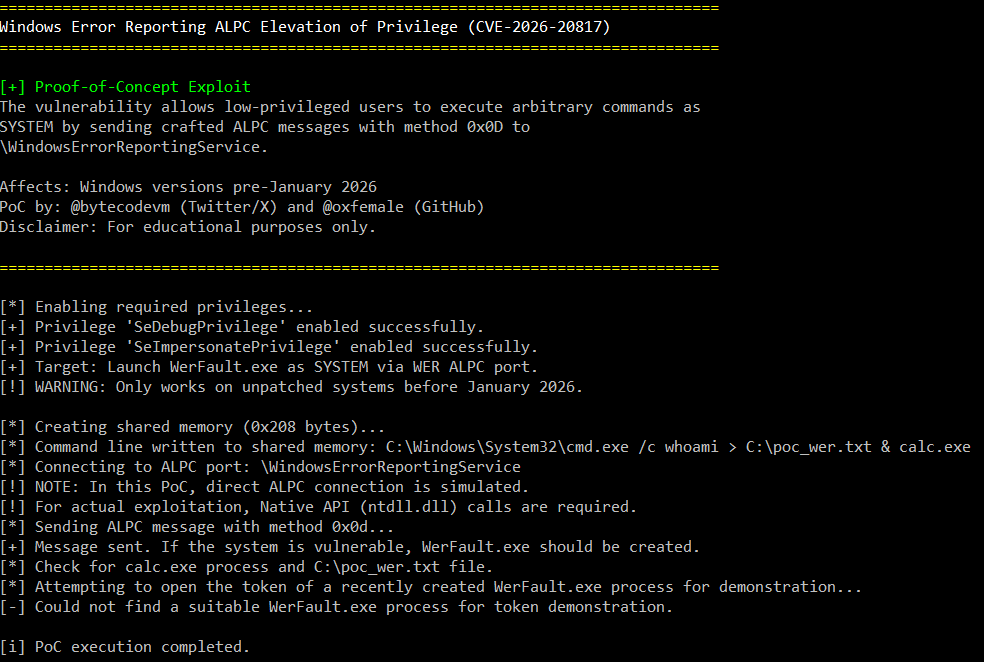
CVE-2026-20817 preview

CVE-2026-20817

GitHuboxfemale/cve-2026-20817

Prova de conceito de exploit para CVE-2026-20817, uma escalada de privilégio local no Windows Error Reporting (WER) via ALPC, permitindo que usuários…

privilege-escalationexploit-frameworksvulnerability-analysis+2
129há 7 meses
CVE-2026-21437 preview

CVE-2026-21437

GitHubosmancanvural/cve-2026-21437

Prova de conceito para CVE-2026-21437, uma vulnerabilidade no gerenciador de pacotes eopkg, com referência à CVE-2026-21436 relacionada.

vulnerability-analysisexploitation
há 8 meses
Anterior1…969798…100Próximo