Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/gmh5225/actions-secrets
Análise Estática de Código (SAST)Análise de CódigoDevSecOpsDetecção de Segredos
GitHubgmh5225/actions-secrets

actions-secrets

Adicionar este GitHub Action analisará seu repositório em busca de dados confidenciais no seu código-fonte. Encontramos coisas como senhas, strings de host de servidor, chaves de API, arquivos .env e de configuração e muito mais.

Ver Repositório
1287há 3 anosAinda não revisado
Compartilhar

GitHub Action de Análise de Segredos da SecureStack

Uma GitHub Action que analisa seu código-fonte em busca de segredos, credenciais, chaves de API, hostnames/URLs de servidores e bancos de dados, e muito mais! Quando você adiciona isso ao GitHub Actions, analisamos seu código-fonte para garantir que não haja dados sensíveis no seu commit. Veja abaixo os tipos específicos de credenciais e arquivos que verificamos.

name: Example SecureStack Secrets Analysis GitHub Action
on: push
jobs:
  security:
    runs-on: ubuntu-latest
    steps:
      - name: Checkout repo for running secrets analysis within workflow
        id: checkout
        uses: actions/[email protected]
        with:
          fetch-depth: 0
      - name: Secrets Analysis Step
        id: secrets
        uses: SecureStackCo/[email protected]
        with:
          securestack_api_key: ${{ secrets.SECURESTACK_API_KEY }}
          securestack_app_id: ${{ secrets.SECURESTACK_APP_ID }}
          severity: critical
          flags: '-d 1'

NOTA - para entender os possíveis valores para a entrada flags da action, execute a cli da SecureStack localmente:

$ bloodhound-cli code --help
Crie sua chave de API da SecureStack e salve como Segredo do GitHub

  1. Faça login no SecureStack com suas credenciais do GitHub.
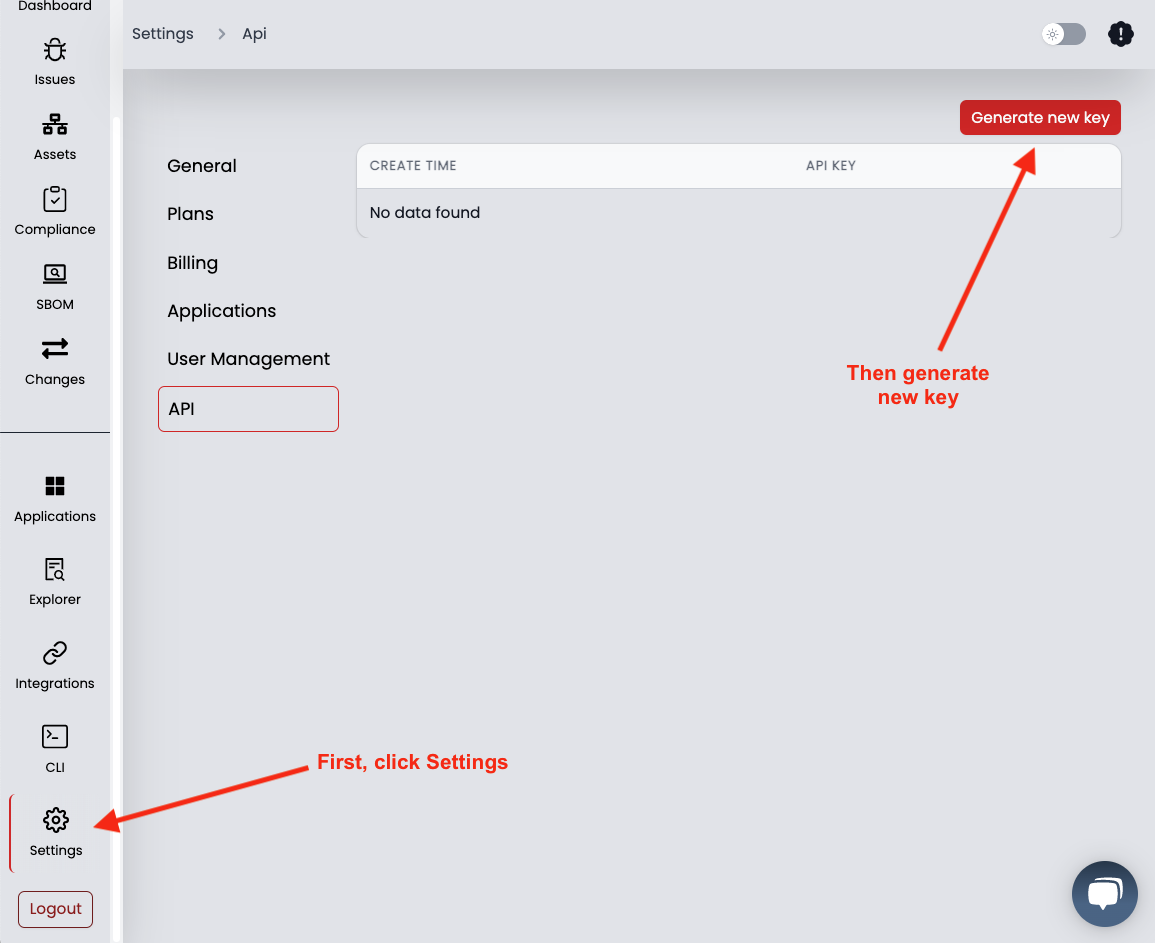
  2. Vá para Configurações no canto inferior esquerdo e selecione a 6ª aba: API.Criar chave de API
  3. Gere uma nova chave de API e copie o valor.Copiar chave de API
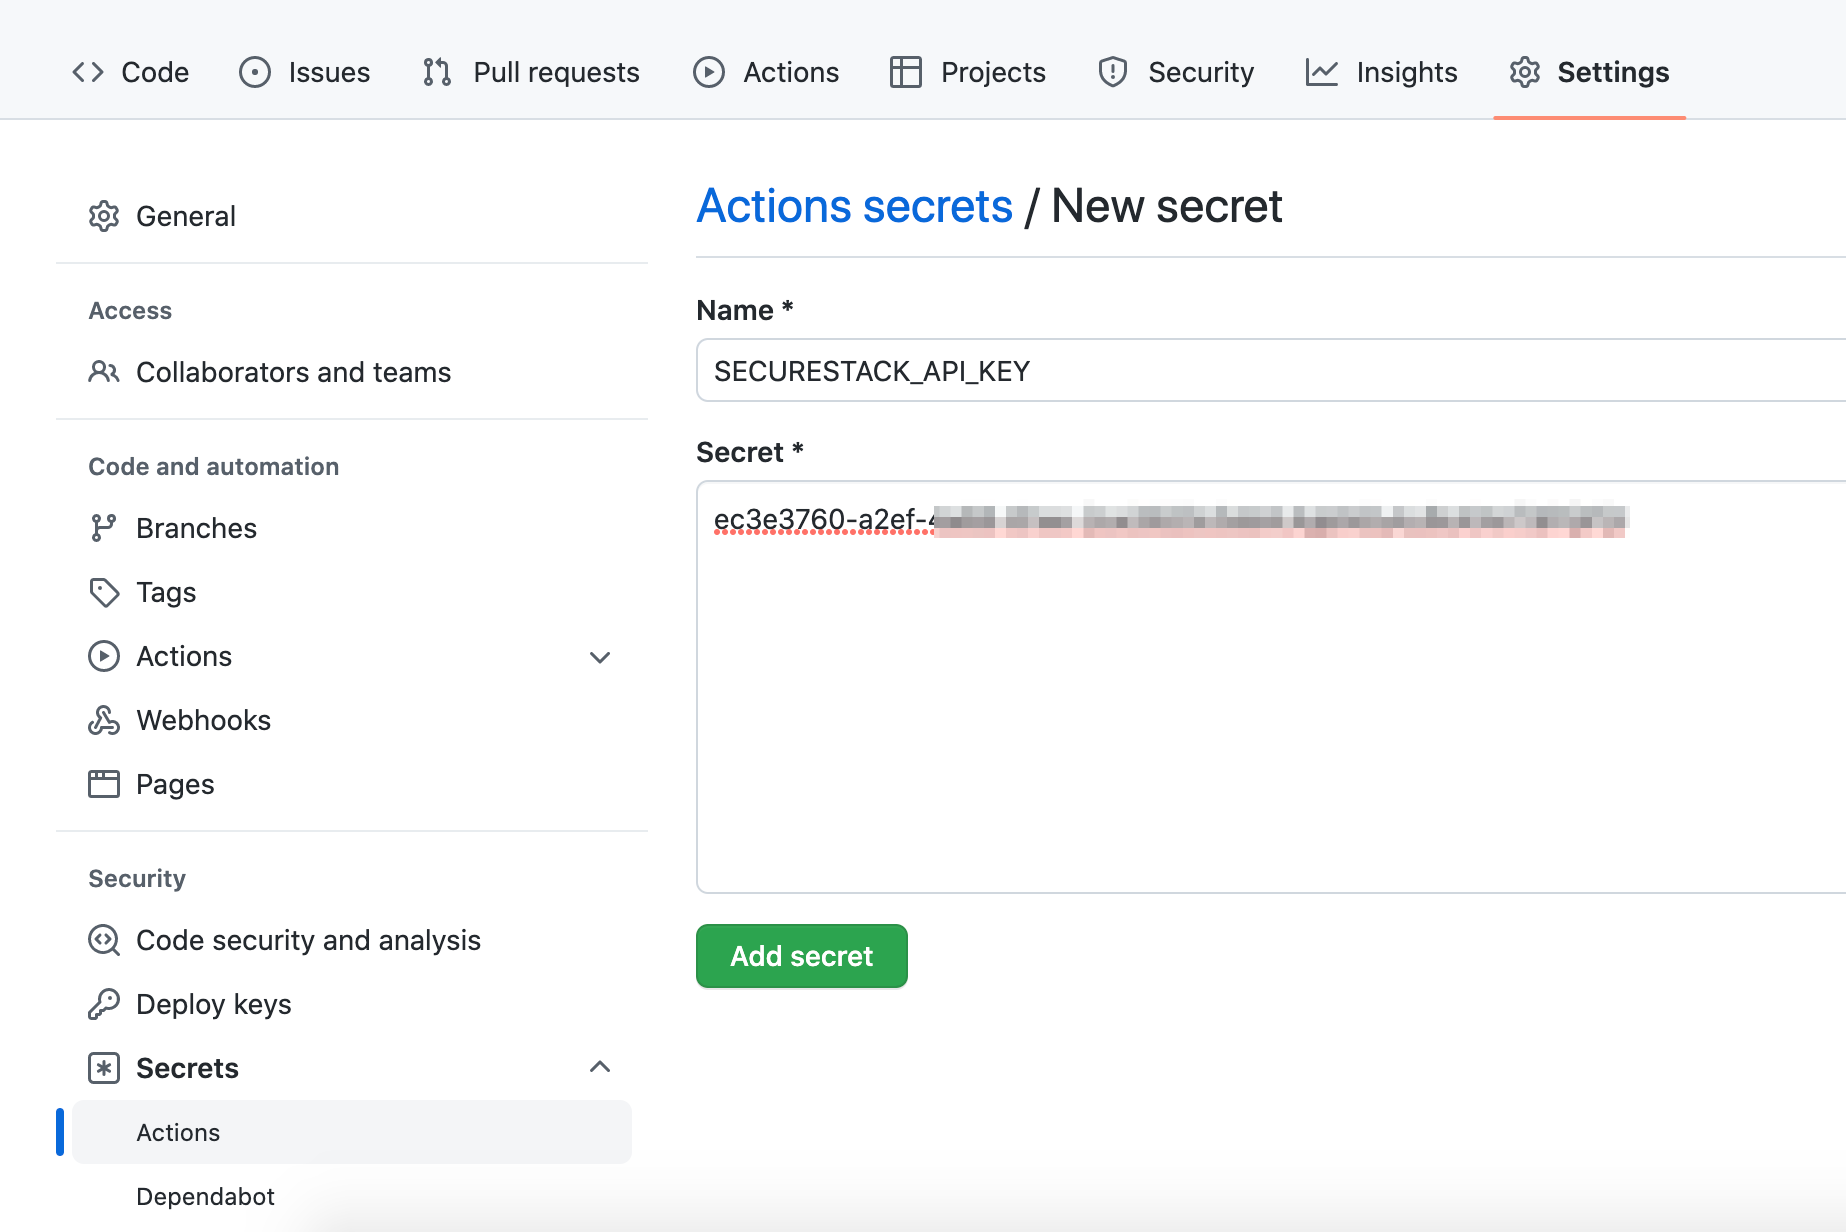
  4. Agora, de volta ao GitHub, vá para Configurações do seu repositório GitHub e clique em Segredos e, em seguida, em Actions no canto inferior esquerdo.
  5. Crie um novo segredo chamado SECURESTACK_API_KEY e cole o valor da etapa 2 no campo e clique em "Adicionar segredo".Criar segredo do GitHub para a chave de API

Obtendo seu ID de Aplicativo da SecureStack

  1. Faça login no SecureStack.
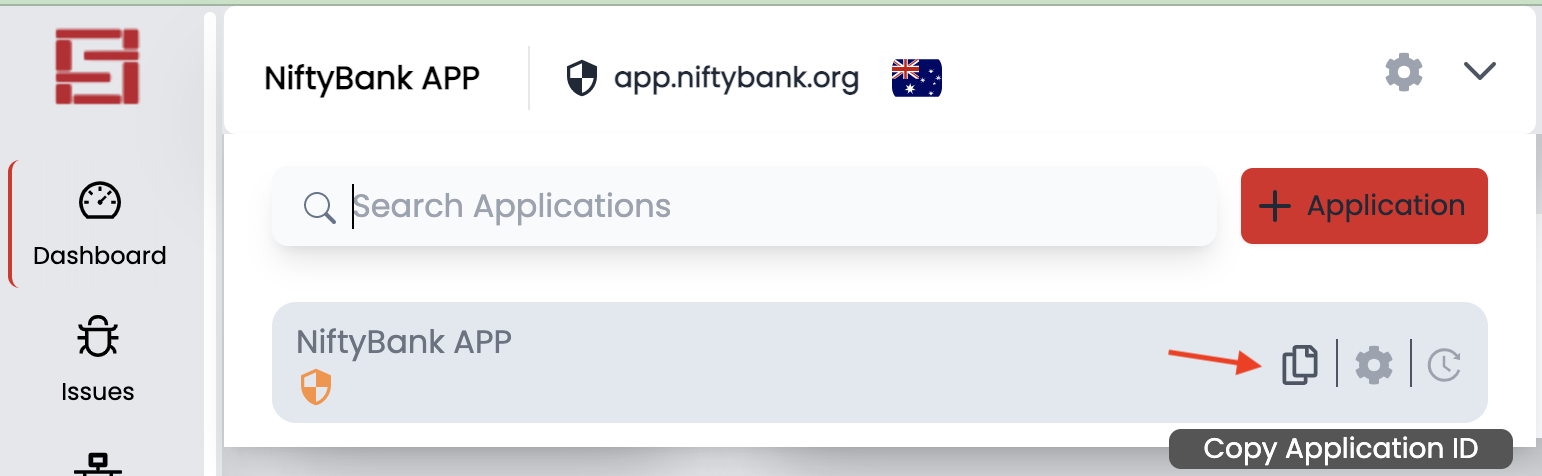
  2. No menu suspenso de aplicativos no canto superior esquerdo, escolha o aplicativo que deseja usar e clique em "Copiar ID do Aplicativo" Copiar ID do Aplicativo
  3. Crie um novo segredo chamado SECURESTACK_APP_ID e cole o valor da etapa 2 no campo e clique em "Adicionar segredo".Criar segredo do GitHub para app_id
  4. Quando concluído, os dois Segredos do GitHub devem ficar assimDois segredos criados com sucesso

Que tipos de credenciais esta GitHub Action encontra?

  1. Chaves de API como Stripe, AWS, Amplitude e um zilhão de outras
  2. Hostnames ou URLs de servidores e bancos de dados
  3. Senhas e nomes de usuário
  4. Arquivos .env e índices git

Como posso ver a saída da análise de segredos?

  1. Você pode ver a saída da análise diretamente na saída do workflow da GitHub Actionsaída do workflow

  2. Você pode executar uma análise de segredos local com nossa bloodhound-cli : bloodhound-cli code -s -d 1 -a <app_id>

  3. Você pode interagir com a saída da análise no SaaS da SecureStack plataforma

Confira nossas outras GitHub Actions:

  1. SecureStack Software Composition Analysis (SCA) - Analise seu aplicativo em busca de bibliotecas de terceiros e de código aberto vulneráveis.
  2. SecureStack SBOM - Crie uma lista de materiais de software (SBOM) para seu aplicativo.
  3. SecureStack Web Vulnerability & Cloud Misconfiguration Analysis - Analise a URL do seu aplicativo em execução em busca de configurações incorretas de nuvem e vulnerabilidades web.
  4. SecureStack Log4j Analysis - Analise seu aplicativo em busca de vulnerabilidades Log4j/Log4Shell.
  5. Ou nossa GitHub Action All-in-One - Reunimos todas as nossas actions em uma única "Action para governar todas"!

Saiba mais sobre a SecureStack com nosso Canal no YouTube:

Em breve!

Feito com 💜 pela SecureStack

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    614
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    389
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    334
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    257
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    247

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →