

GoBfuscator
 luftwaffe66/gobfuscator
Ofusca o código-fonte Go por meio de criptografia de strings AES-256 com descriptografia em tempo de execução, renomeação de identificadores e…
defensive-toolsstatic-analysisencryption-decryption-tools+5
12
luftwaffe66/gobfuscatorOfusca o código-fonte Go por meio de criptografia de strings AES-256 com descriptografia em tempo de execução, renomeação de identificadores e…
 google/kernel-research
Kit de exploração do kernel Linux que fornece uma biblioteca para construção de exploits, geradores de cadeias ROP e stack pivot, executores de…
 mrphrazer/msynth
Estrutura de desofuscação de código para simplificar expressões de Aritmética Booleana Mista (MBA)
 googleprojectzero/p0tools
Coleção de documentos de pesquisa de vulnerabilidades do Google Project Zero e pequenas ferramentas de segurança autônomas, incluindo utilitários de…
 wolfssl/wolfssh
Small, portable embeddable SSHv2 client and server library in C with SCP, SFTP, port forwarding, and post-quantum key exchange for embedded and IoT…
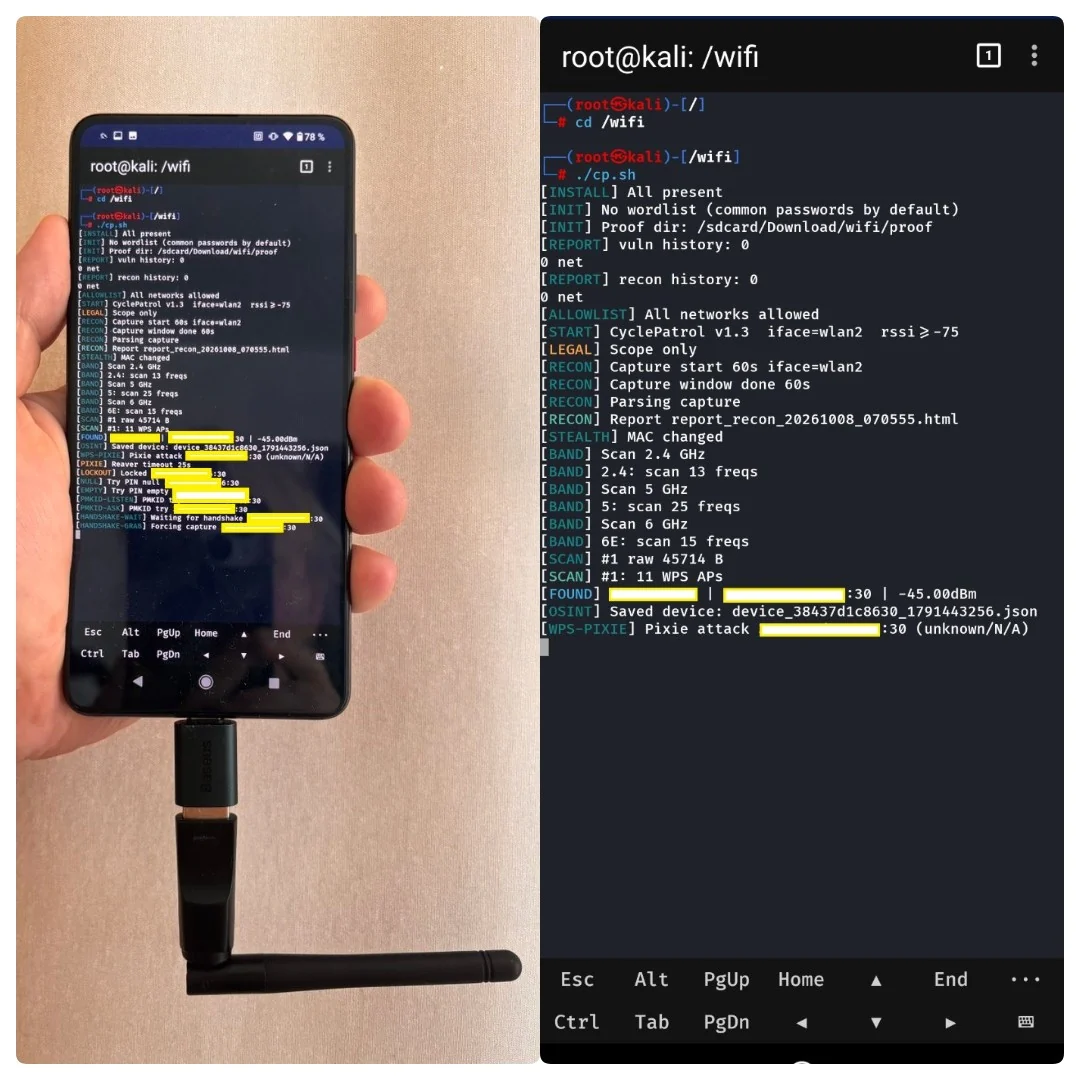 buybitart/cyclepatrol
Ferramenta Bash para verificações de segurança Wi-Fi em movimento em loop, com relatórios de evidências.
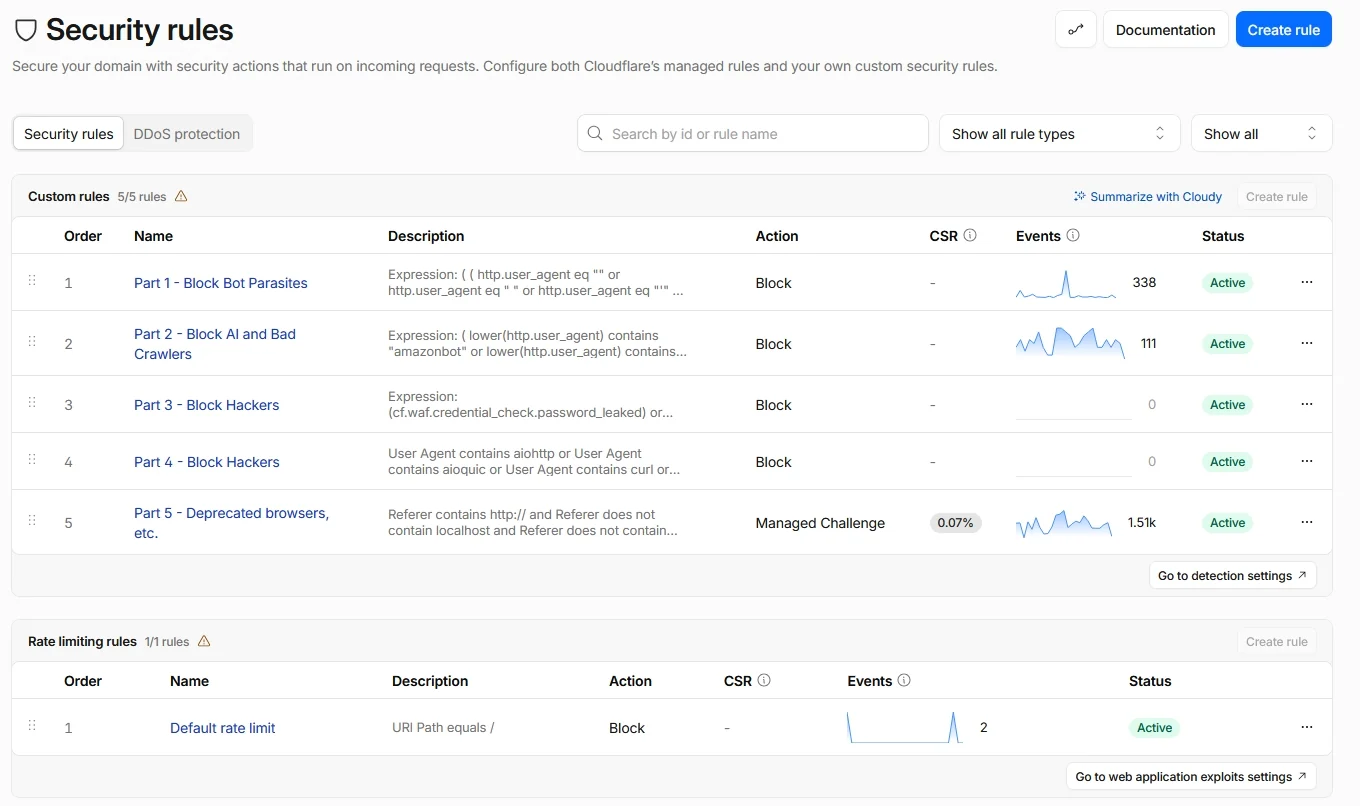 buybitart/cloudflare-security-art
Regras de segurança do plano gratuito da Cloudflare (abordagem Zero Trust) para pequenos sites
 animeshshaw/pqc-cost-of-delay
Cost-of-delay prioritisation for post-quantum migration: classical and harvest-now-decrypt-later risk in one unit (USD per year). Code, proofs, case…
 moontea0416/webmirage
Ataques de imagem adversariais em agentes web de visão-linguagem, do grounding visual à execução no navegador
 stardust457/sldr
Estrutura de defesa que mitiga o ajuste fino malicioso de LLMs usando recuperação seletiva de camadas e roteamento dinâmico, com scripts de…
 neurosaki987/qvm-tool
Kit de ferramentas de análise estática e recuperação de estrutura para imagens PE protegidas por ACE .qvm0
 danigil/neuperm
Sanitização sem retreinamento que reordena unidades de redes neurais equivalentes por permutação para destruir malware incorporado por meio de…
 graph-com/cka-agent
Implementação de pesquisa de um agente de jailbreak de LLM que contorna as barreiras de proteção de modelos comerciais usando entrelaçamento de…
 treeai-lab/awesome-rag-security
Coleção curada de artigos de pesquisa sobre segurança de geração aumentada por recuperação, organizada pela taxonomia SLOT, abrangendo envenenamento…
 icicle-emu/icicle-python
Python bindings para o emulador Icicle, permitindo fuzzing de firmware grey-box, emulação binária e fluxos de trabalho de engenharia reversa em alvos…
 lifting-bits/sleigh
Compilação CMake da biblioteca de especificação do processador SLEIGH do Ghidra, fornecendo mecanismos autónomos de desmontagem e elevação de p-code…
 llvmparty/striga
Lifter experimental de x86-64 para LLVM IR em Python que traduz código de máquina em IR analisável para engenharia reversa, otimização e análise de…
 revng/revng
Estrutura de análise binária e descompilador de código aberto construído sobre LLVM e QEMU, que eleva binários a uma representação intermediária…