Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Awesome-RAG-Security — Coleção curada de artigos de pesquisa sobre segurança de geração aumentada por recuperação, organizada pela taxonomia SLOT, abrangendo envenenamento de conhecimento, manipulação de recuperação, exploração de contexto e defesas. | Kitploit
Ferramentas/GitHubGitHub/treeai-lab/awesome-rag-security
Análise de VulnerabilidadesInteligência de AmeaçasPapers e PesquisaAprendizado e EducaçãoRecursos CuradosSegurança de IAAtaque Adversário
GitHub
treeai-lab/awesome-rag-security

Awesome-RAG-Security

Coleção curada de artigos de pesquisa sobre segurança de geração aumentada por recuperação, organizada pela taxonomia SLOT, abrangendo envenenamento de conhecimento, manipulação de recuperação, exploração de contexto e defesas.

Ver Repositório
101142há 2 mesesAinda não revisado
Compartilhar

Awesome-RAG-Security

Notícias

Lançamento inicial: Este repositório reúne artigos sobre segurança em RAG seguindo a taxonomia SLOT da nossa pesquisa.

A Survey of Secure Retrieval-Augmented Generation

Yuming Xu 1, Mingtao Zhang 1, Zhuohan Ge 1, Haoyang Li 1, Nicole Hu 1, Yongqi Zhang 2, Zhiyuan Wen 1, Jason Chen Zhang 1, Qing Li 1, Lei Chen 2

1The Hong Kong Polytechnic University, 2The Hong Kong University of Science and Technology (Guangzhou).

@article{xu2026securing,
  title={A Survey of Secure Retrieval-Augmented Generation},
  author={Xu, Yuming and Zhang, Mingtao and Ge, Zhuohan and Li, Haoyang and Hu, Nicole and Zhang, Yongqi and Wen, Zhiyuan and Zhang, Jason Chen and Li, Qing and Chen, Lei},
  journal={arXiv preprint arXiv:2604.08304},
  year={2026}
}

Se você gostaria de incluir seu artigo, sugerir melhorias para nossa pesquisa ou discutir tópicos relacionados conosco, sinta-se à vontade para entrar em contato: [email protected].
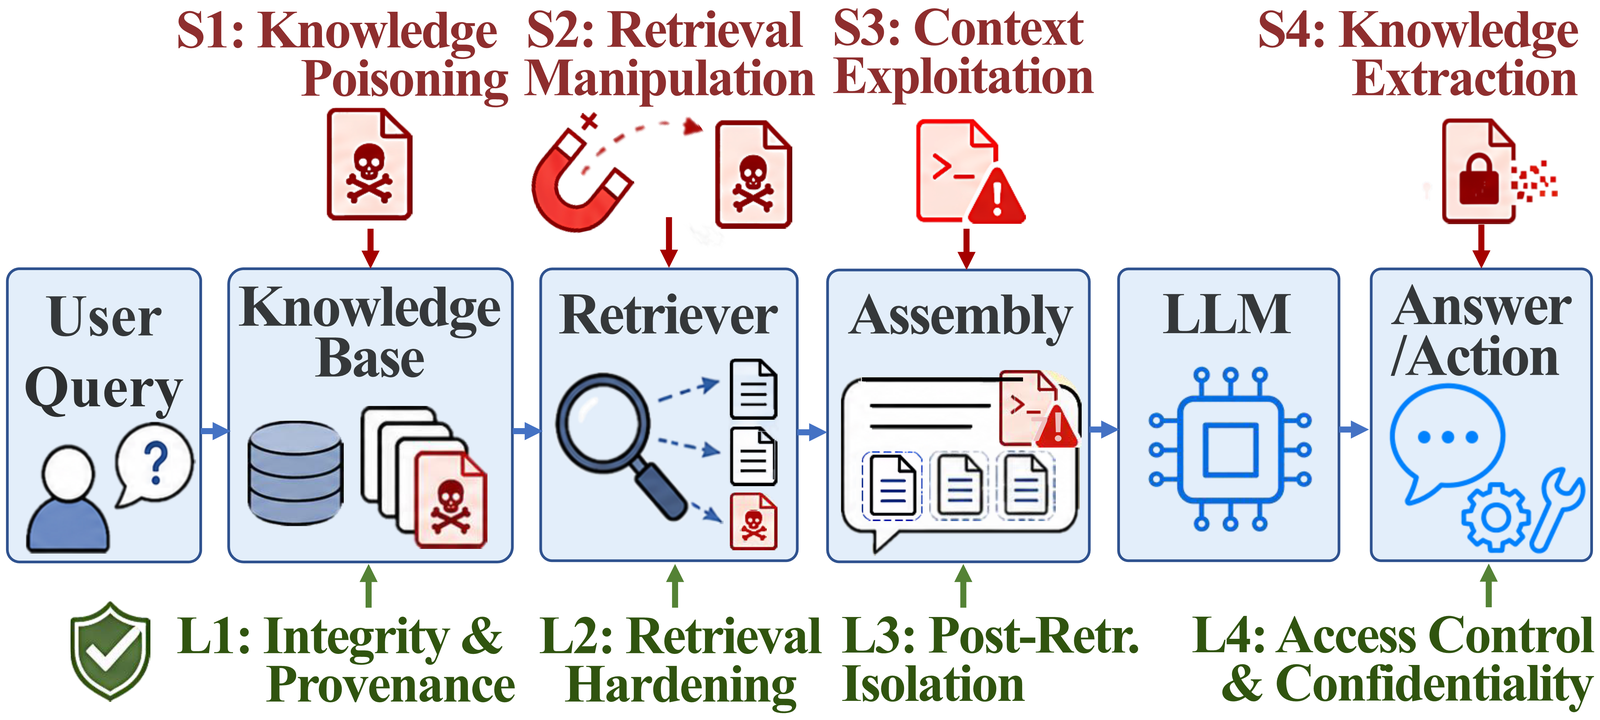
Superfícies de ataque (S1-S4) e camadas de defesa que as espelham (L1-L4) ao longo do pipeline RAG.
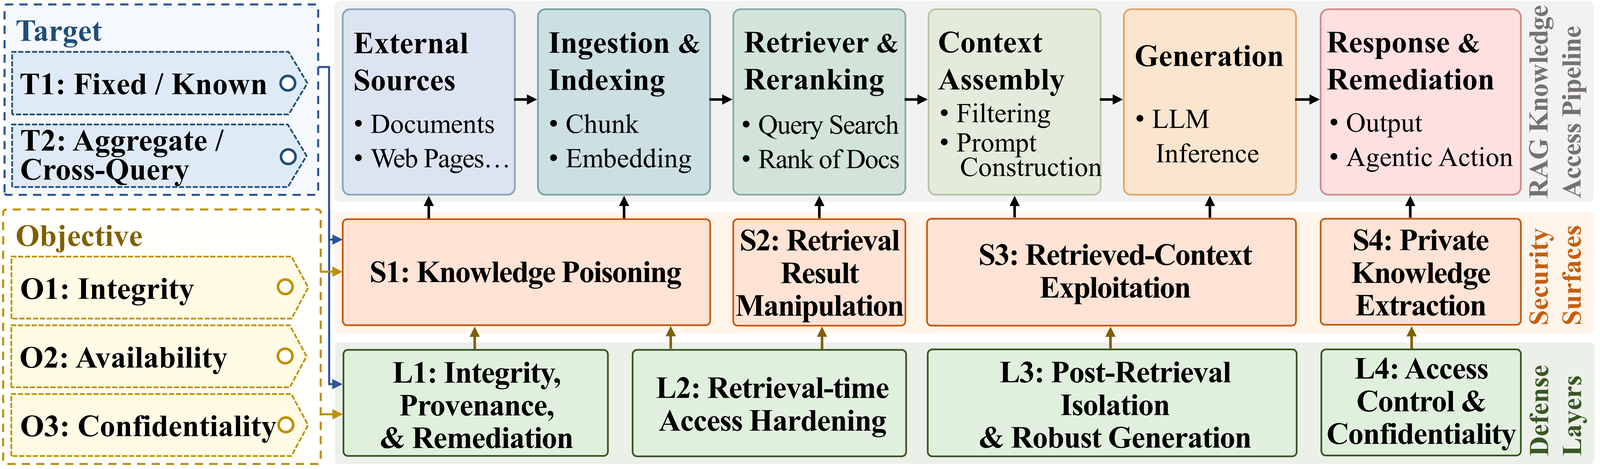
Superfícies de ataque (S1-S4) e camadas de defesa que as espelham (L1-L4) ao longo do pipeline RAG.

Visão SLOT do pipeline de acesso ao conhecimento RAG

Visão SLOT do pipeline de acesso ao conhecimento RAG. As superfícies de ataque (S1-S4) e as camadas de defesa (L1-L4) estão alinhadas com os estágios do pipeline, enquanto Objetivo (O) e Alvo (T) são tags transversais usadas para comparar ataques, defesas e benchmarks, ou seja, SLOT Tag = Superfície/Camada + Objetivo + Alvo.

Taxonomia e Artigos

  • Awesome-RAG-Security
  • Mecanismos de Ataque
    • Envenenamento de Conhecimento (S1)
    • Manipulação de Resultados de Recuperação (S2)
    • Exploração do Contexto Recuperado (S3)
    • Extração de Conhecimento Privado (S4)
  • Defesas e Mecanismos de Remediação
    • Integridade e Remediação da Base de Conhecimento (L1)
    • Fortalecimento do Acesso no Momento da Recuperação (L2)
    • Isolamento do Contexto Pós-Recuperação (L3)
    • Controle de Acesso, Privacidade e Confidencialidade (L4)
  • Estudos de Avaliação de Secure-RAG
    • Estudos de Benchmark
    • Estudos de Avaliação Sistemática
  • Protocolo de Triagem e Registros Divulgados

Mecanismos de Ataque

Envenenamento de Conhecimento (S1)

Envenenamento de Corpus Específico para Consulta (Ir ao Topo)

AnoTítuloSuperfície/CamadaObjetivoAlvoVeículoLink Oficial
2026Practical Poisoning Attacks against Retrieval-Augmented Generation (CorruptRAG)S1; sec: S2O1T1SACMATPaper
2026RIPRAG: Hack a Black-box Retrieval-Augmented Generation Question-Answering System with Reinforcement LearningS1; sec: S2O1T1Findings of ACLPaper
2026Token-Level Precise Attack on RAG: Searching for the Best Alternatives to Mislead GenerationS1; sec: S2O1T1Findings of EACLPaper
2026Joint-GCG: Unified Gradient-Based Poisoning Attacks on Retrieval-Augmented Generation SystemsS1; sec: S2, S3O1T1AAAIPaper Code
2025The Silent Saboteur: Imperceptible Adversarial Attacks against Black-Box Retrieval-Augmented Generation SystemsS1; sec: S2O1T1Findings of ACLPaper Code
2025One Shot Dominance: Knowledge Poisoning Attack on Retrieval-Augmented Generation Systems (AuthChain)S1; sec: S2O1T1Findings of EMNLPPaper Code
2025The RAG Paradox: A Black-Box Attack Exploiting Unintentional Vulnerabilities in Retrieval-Augmented Generation SystemsS1; sec: S2O1T1Findings of EMNLPPaper
2025PoisonedRAG: Knowledge Corruption Attacks to Retrieval-Augmented Generation of Large Language ModelsS1; sec: S2O1T1USENIX SecurityPaper Code
2024Typos that Broke the RAG's Back: Genetic Attack on RAG Pipeline by Simulating Documents in the Wild via Low-Level Perturbations (GARAG)S1; sec: S2O1T1Findings of EMNLPPaper
2024Human-Imperceptible Retrieval Poisoning Attacks in LLM-Powered ApplicationsS1; sec: S3O1T1FSE CompanionPaper
2024HijackRAG: Hijacking Attacks against Retrieval-Augmented Large Language ModelsS1; sec: S2, S3O1T1arXivPaper Code

Envenenamento por Gatilho / Generalizado (Ir ao Topo)

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    717
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    504
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    402
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    260
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    259

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →








