
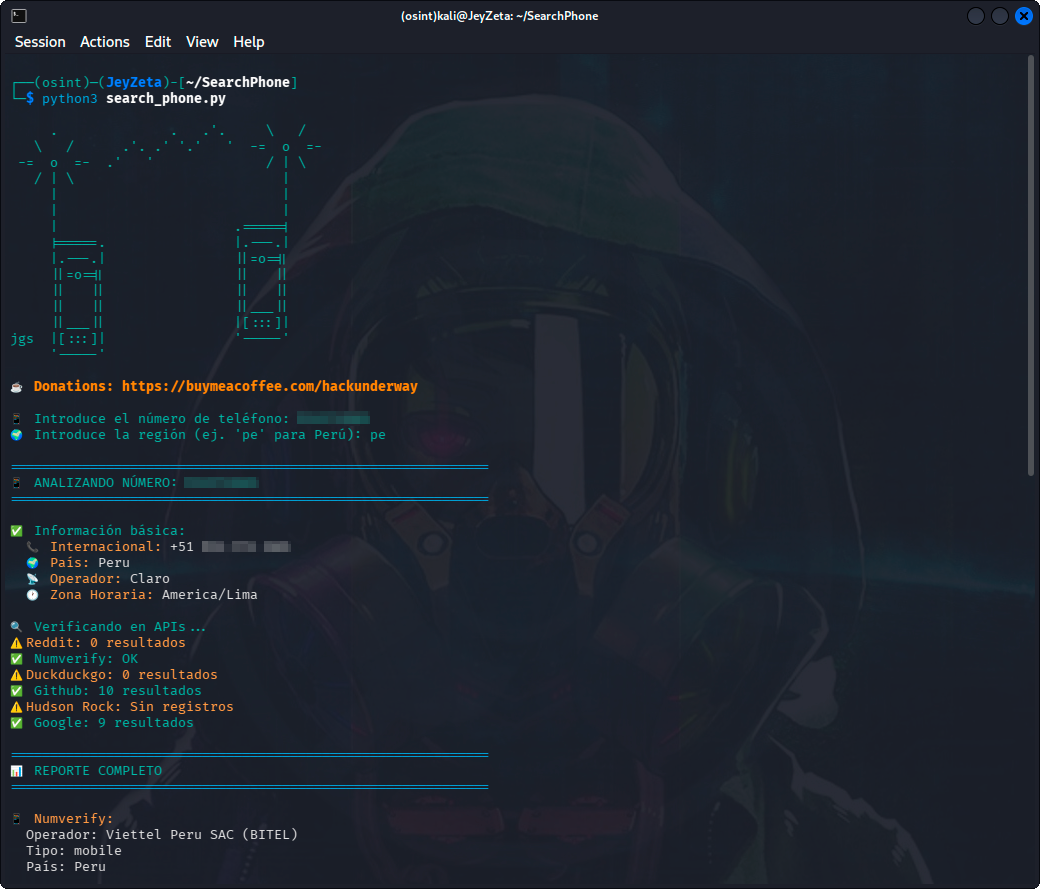
SearchPhone
 hackunderway/searchphone
Kit de ferramentas OSINT para números de telefone com pesquisa multi-API (Google, GitHub, Numverify, Reddit, DuckDuckGo), inteligência de infostealer…
osintreconnaissancescripting-automation+5
2.0k
hackunderway/searchphoneKit de ferramentas OSINT para números de telefone com pesquisa multi-API (Google, GitHub, Numverify, Reddit, DuckDuckGo), inteligência de infostealer…
 komimoe/arkari
Mais um ofuscador baseado em llvm baseado no goron.
 karmanya03/overthrone
Framework de exploração de Active Directory totalmente em Rust: enumeração LDAP/SMB/Kerberos, pathfinding de grafo de ataque, Kerberoasting, relay…
 darkcodelabs/darkroute
PWA anti-vigilância de ALPR. O arquivo da câmera fica no dispositivo.
 emenstanougat/esp32-bluejammer
Jammer de 2,4 GHz baseado em ESP32 e nRF24 que interfere em Bluetooth, BLE, WiFi e canais RC por meio de ruído e inundação de pacotes para testes de…
 irsdl/webhacklist
Archive of the Top 10 Web Hacking Techniques - every nominee since 2006, preserved
 kypvas/ad_attack_architecture
Mapa Abrangente de Referência de Pentest da Arquitetura de Ataque do Active Directory — Do Reconhecimento ao Domínio Total
 kypvas/red-team-map
Mapa de Arquitetura de Operações de Red Team Referência Abrangente para Operadores — Da Infraestrutura ao Impacto
 evkir/phantom-grid
Alternativa gratuita ao Burp Collaborator - captura de interação OOB (HTTP/HTTPS/DNS) com SQLite e remontagem de exfiltração
 dragonjar/burpia
Extensão do Burp Suite que incorpora detecção passiva de vulnerabilidades por meio de inteligência artificial.
 mafifrizi/tanuki
Tactical Identity Operator for Linux & Hybrid Active Directory
 grayddq/eburst
Este script fornece principalmente funcionalidade de brute force de contas para servidores de e-mail Exchange, integrando os métodos de brute force…
 anthropics/oss-scanner
Serviço que compila repositórios open-source inscritos em VMs isoladas offline e os analisa em busca de vulnerabilidades de segurança, enviando por…
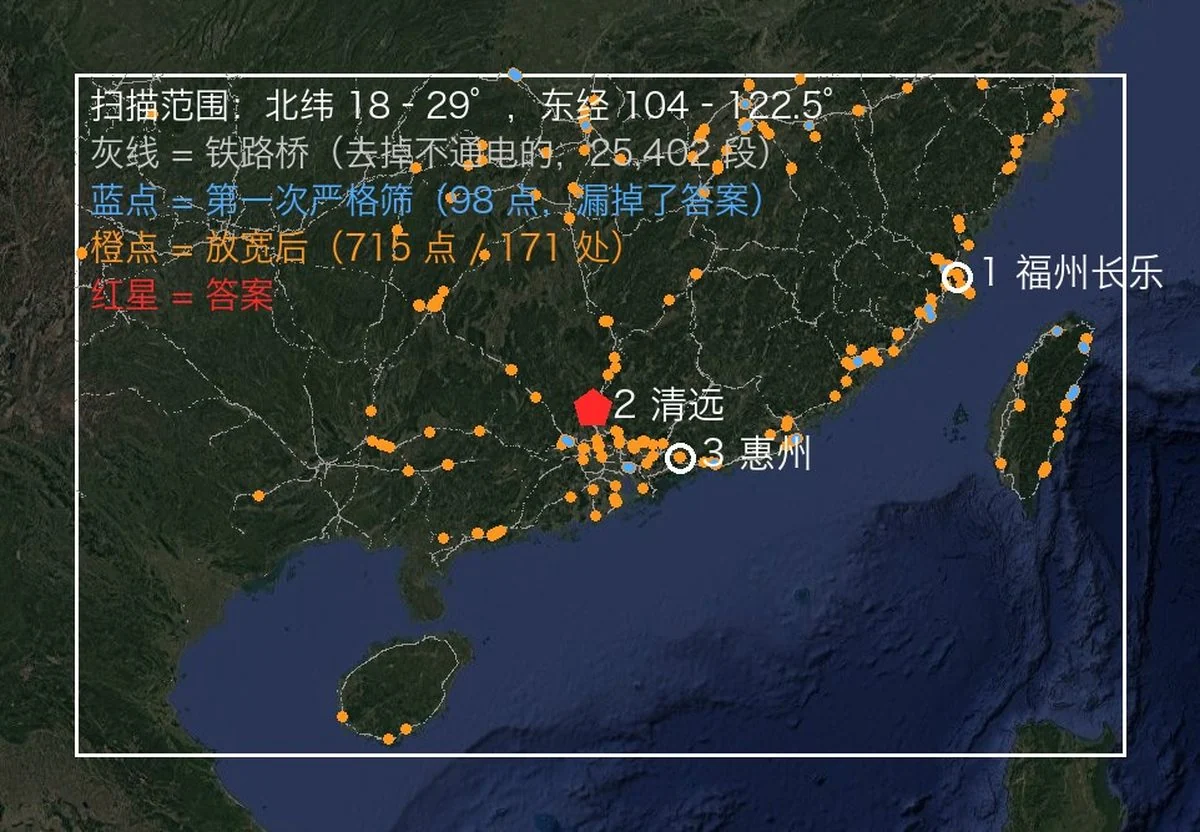 oldcircle/geo-sleuth
Uma skill de agente que descobre onde uma foto foi tirada — geometria do OpenStreetMap, perfis de elevação, imagens de satélite e street view — e…
 jihoonjang98/hqc-x86-simd
Implementações otimizadas do KEM pós-quântico HQC para AVX2 e AVX-512 com GFNI, além de um conjunto unificado de benchmarking e NIST KAT para…
 cyrusimap/cyrus-sasl
Implementação da API Cyrus SASL que fornece serviços de autenticação e autorização do lado do cliente e do servidor por meio de mecanismos SASL…
 ye-ze-yu/epireal-bench
Benchmark de red-teaming e framework de ataque black-box para avaliar riscos de desinformação visual em geradores de imagens comerciais, com 10 mil…
 cisagov/kev-data
Espelha o catálogo Known Exploited Vulnerabilities (KEV) da CISA em CSV e JSON com um esquema JSON, permitindo acesso programático e rastreamento do…