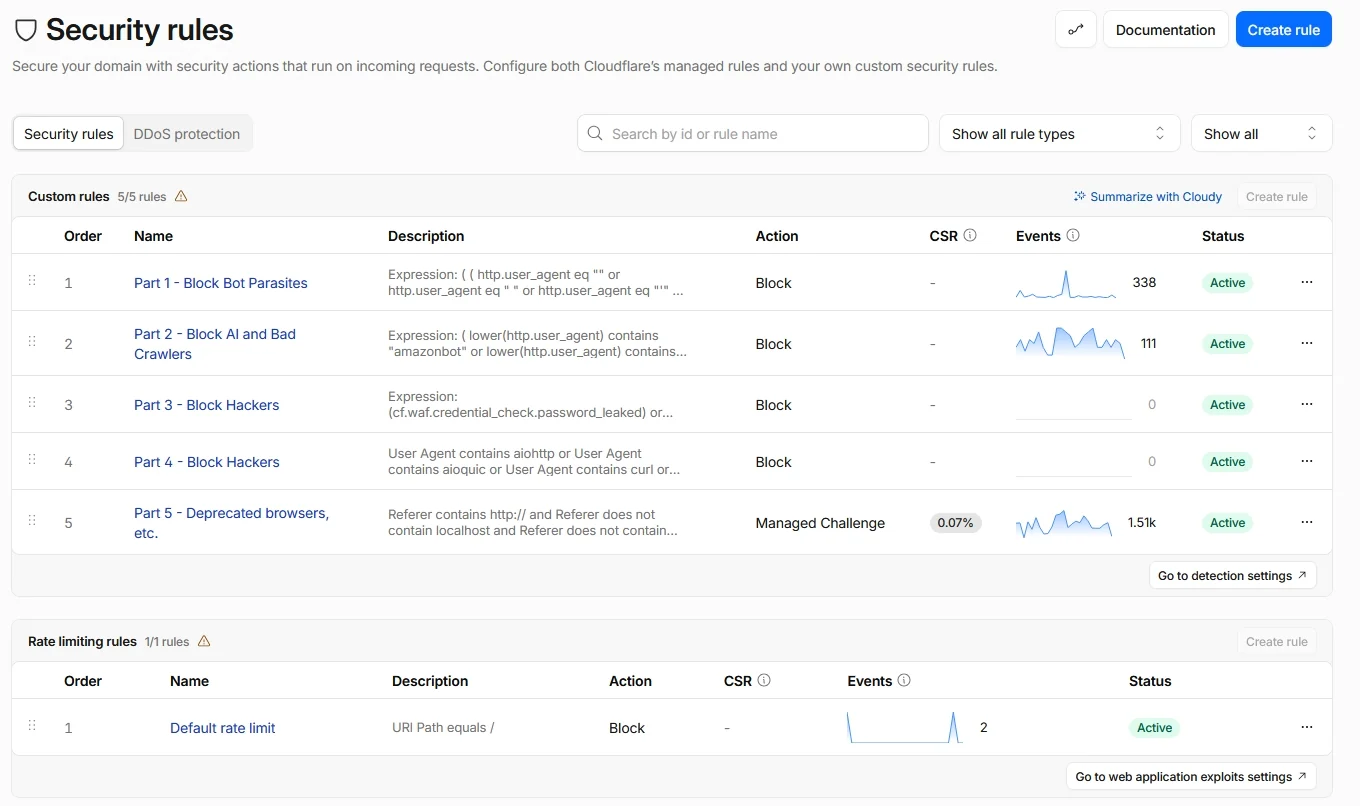

Regras de segurança do plano gratuito da Cloudflare (abordagem Zero Trust) para pequenos sites

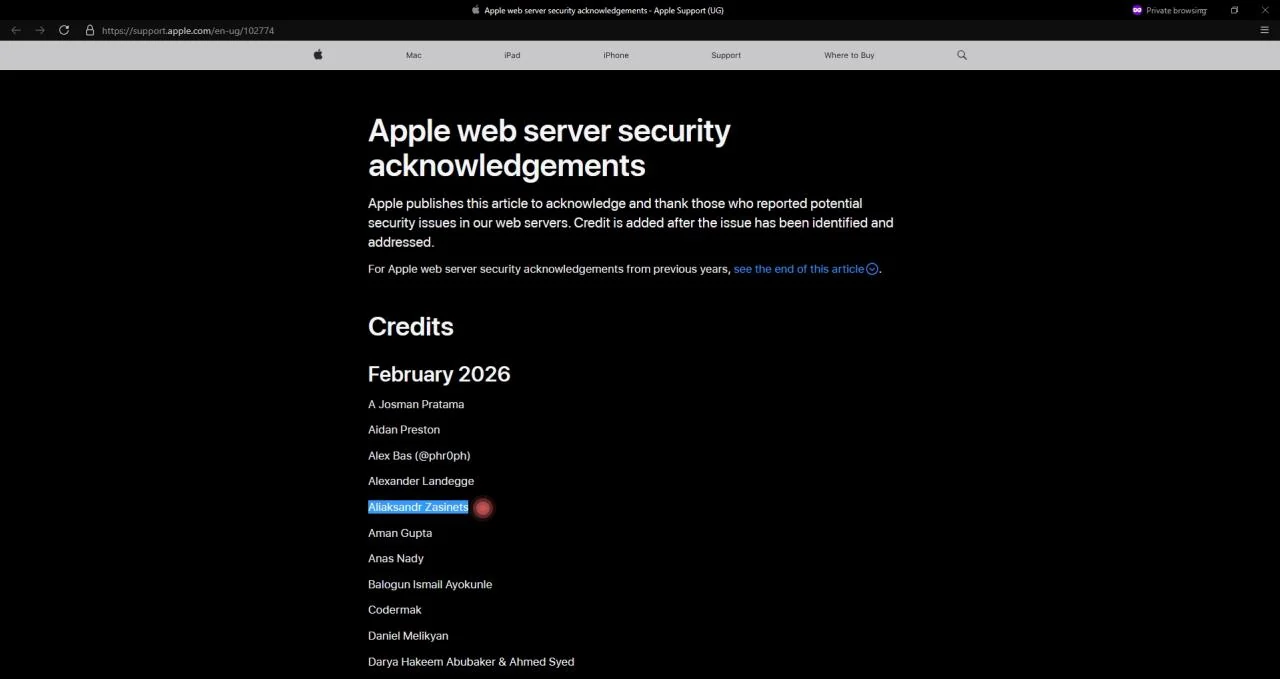
Sou Aksana (5Ksana), fundadora do projeto open-source BitcoinArt. Meu marido, Aliaksandr (ALEX) Zasinets, ajuda com segurança, testes e ferramentas open-source. Aliaksandr é QA Automation Engineer, Penetration Tester e pesquisador de segurança open-source. Ele trabalha com segurança de sites, proteção Cloudflare, regras WAF, proteção DDoS, cabeçalhos de segurança, proteção contra bots e proteção contra scanners maliciosos. A Apple agradeceu a Aliaksandr por encontrar e reportar problemas de segurança em servidores web.
Ele está listado nos Apple Security Acknowledgements:
https://support.apple.com/en-ug/102774
Este repositório, cloudflare-security-art, é um guia de segurança gratuito para pequenos sites, artistas, criadores e projetos auto-hospedados que usam Cloudflare. Se este projeto ajudar você a proteger seu site, por favor apoie nosso trabalho open-source através do GitHub Sponsors:
https://github.com/sponsors/buybitart
Seu apoio nos ajuda a testar regras de segurança do Cloudflare, atualizar este guia, escrever exemplos simples e manter este projeto gratuito. Se este repositório ajudou você, por favor também dê uma estrela ⭐. Isso ajuda o projeto a crescer. Obrigado! ❤️
Este guia vai ajudar você a proteger seu site usando Cloudflare. Ele inclui regras de firewall, proteção DDoS, cabeçalhos de segurança e configurações de bots.
Ele inclui:
Minha regra do Cloudflare é:
Bots de IA tentam copiar seu conteúdo!. Veja Como a IA está roubando sua arte e ‘Roubo em massa’: Milhares de artistas pedem o cancelamento de leilão de arte por IA
"Um dos principais pontos da arte é dialogar com a cultura.
Mesmo que não intencional, cada peça de arte reflete o background único de seu criador — moldado por comida, religião, música, ética, arte visual e muito mais.Imagine uma criança criada em isolamento, exposta apenas a pinturas 16 horas por dia, e punida se seu desenho semanal não replicar essas imagens com precisão suficiente. Ela não sabe por que desenha — apenas imita. Ela não está criando. Ela não está dialogando com a arte.
Um computador é ainda mais simples. Ele não sente, não reflete, não lembra do som do jazz nos anos 1920 ou da primeira vez que viu Warhol.
Mas um artista humano sim.
Ele carrega experiência, emoção e intenção. Ele empresta do passado, mistura com o presente e fala com sua própria voz. Isso é arte. Essa é a diferença.Quando a arte é apenas imitação por lucro, ela é vazia. Mas quando ela fala — ela importa."
IAs fingem ser mecanismos de busca, mas não trazem visitantes para você.
Algumas até usam user agents falsos, então configurações básicas do Cloudflare podem não detê-las.
Esta regra bloqueia todos os bots por padrão, e então permite apenas bots úteis que ajudam seu site a ser indexado.
| Passo | Descrição |
|---|---|
| PASSO 1 – Regras de Web Application Firewall (WAF) | Bloqueia bots, crawlers, exploits e requisições maliciosas (Partes 1‑5). |
| PASSO 2 – Proteção DDoS L7 e Rate Limiting | Adiciona override de Camada‑7 e limites de taxa para parar floods. |
| PASSO 3 – Gerenciamento de Bots | Configura as definições de bots do Cloudflare para bloquear IA e bots indesejados. |
| PASSO 4 – Cabeçalhos de Segurança | Define cabeçalhos HTTP recomendados para fortalecer o site. |
[!IMPORTANT]
Também é recomendado desabilitar o recursoBot Fight Modena abaSecurity.
Este guia já bloqueia todos os bots indesejados e crawlers de IA, permitindo apenas os bots importantes e confiáveis usados para indexar seu site, como:
- bing
- slurp
- duckduckbot
- cloudflare
Por isso, não há necessidade de habilitar o Bot Fight Mode, pois ele poderia interferir nesses bots permitidos e prejudicar a indexação adequada.
Copie estas expressões para o painel do Cloudflare para regras WAF personalizadas.
Leia Criar uma regra personalizada no painel.
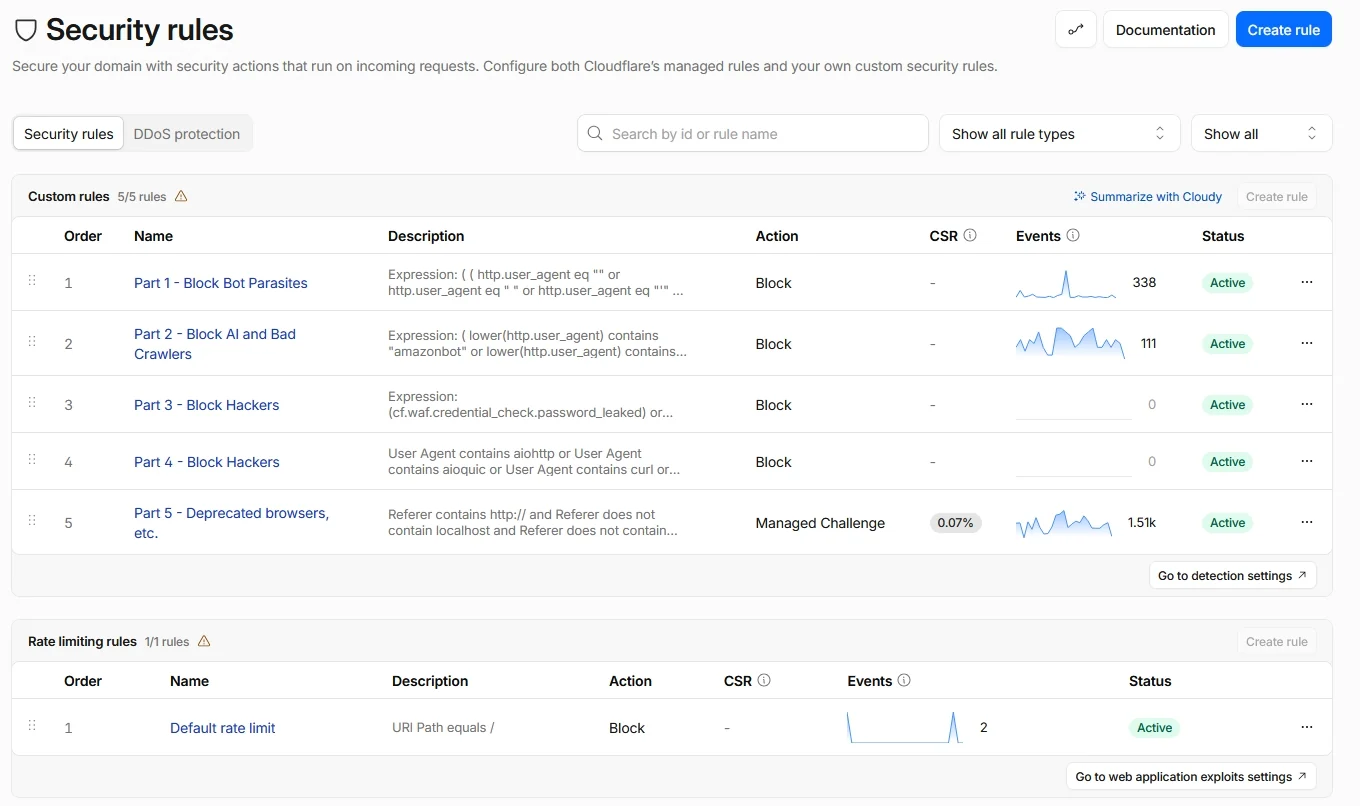
Esta regra impede tráfego web automatizado malicioso verificando cada requisição e bloqueando nomes de User‑Agent vazios ou estranhos, como navegadores headless ou scanners, e tráfego de certos grupos de IP que usam "siteaudit" e cabeçalhos Host que contêm ":80" ou ":443" e cookies Cloudflare incorretos e qualquer client.bot do Cloudflare que não seja um crawler de busca verificado ou um desafio ACME e qualquer requisição HTTP/1.0 ou HTTP/1.1, a menos que peça por "/robots.txt" ou venha de um bot de busca real ou de uma verificação ACME.
NOTA🔒 Esta regra bloqueia cerca de 90% de todas as ameaças. Ela corta o tráfego de bots maliciosos antes que ele chegue à aplicação.
Ação: Block
(
  (
  http.user_agent eq ""
  or http.user_agent eq " "
  or http.user_agent eq "'"
  or http.request.headers["user-agent"][0] eq ""
  or lower(http.user_agent) contains "puppeteer"
  or lower(http.user_agent) contains "phantomjs"
  or lower(http.user_agent) contains "selenium"
  or lower(http.user_agent) contains "slimerjs"
  or lower(http.user_agent) contains "nightmare"
  or lower(http.user_agent) contains "casperjs"
  or lower(http.user_agent) contains "pyppeteer"
  )
  or (ip.src.asnum in {135061 23724 4808} and http.user_agent contains "siteaudit")
  or (http.host contains ":80")
  or (http.host contains ":443")
  or (
    http.cookie contains "cf_use_ob="
    and not http.cookie contains "0"
    and not http.cookie contains "80"
    and not http.cookie contains "443"
    and not cf.client.bot
  )
  or (
    cf.client.bot
    and not (
      (
        cf.verified_bot_category in {"Search Engine Crawler"}
        and (
          lower(http.user_agent) contains "google"
          or lower(http.user_agent) contains "bing"
          or lower(http.user_agent) contains "slurp"
          or lower(http.user_agent) contains "duckduckbot"
          or lower(http.user_agent) contains "cloudflare"
