
UnifiedThreatHunting
 sims718718/unifiedthreathunting
Documenta uma metodologia de caça a ameaças estruturada e repetível, abrangendo gatilhos, hipóteses SMART, critérios de viabilidade, definição de…
defensive-toolsforensicsthreat-intelligence+6
152
sims718718/unifiedthreathuntingDocumenta uma metodologia de caça a ameaças estruturada e repetível, abrangendo gatilhos, hipóteses SMART, critérios de viabilidade, definição de…
 g13net/lockjaw
Framework C2 modular para Windows com teamserver em Rust, implant em Zig, syscalls indiretas, bypass de AMSI, injeção reflexiva/PoolParty, execução…
 thomaspoppelgaard/netscaler-ctx697096-checker
Verificador somente leitura para Citrix NetScaler CTX697096 (CVE-2026-88771–88778): verifica build, pré-condições de CVE e riscos de atualização, e…
 piratesshield/apiharvester
A ferramenta de ataque de API one shot - encontra a URL da API a partir da raiz fornecida e simula os ataques automatizados
 ivancabrera02/srhollow
Extrai segredos LSA e chaves DPAPI de hives do registro do Windows por meio de cópias de sombra VSS existentes ou recém-criadas, com um parser regf…
 vqkro/higernes
um kit de ferramentas OSINT passivo em python e c++ nomes de usuário, e-mails, domínios, ips, telefones, hashes. sem chaves, sem logins.
 cyb3rmik3/prompt-injection-email-samples
Conjunto de testes .eml aberto para avaliar como os controles de segurança de e-mail e os assistentes de caixa de correio com IA lidam com injeção…
 kyle41111/ai-file
Um perfil de listener para o framework Mythic C2 que utiliza as APIs de arquivos de fornecedores de IA
 ankhcorp/nuke.sh
Script de reconhecimento passivo baseado em Bash + mapeamento de superfície de ataque usando apenas APIs públicas + ferramentas padrão do Linux…
 radkawar/aws-firmware-dump
Adquire os discos EBS de uma AMI da AWS que você pode iniciar, transmitindo snapshots via APIs diretas do EBS para um bucket S3 privado com…
 structio-labs/n0xis
Reverse-engineering toolkit: disassembler, SSA decompiler, C++ class recovery and live-process analysis for PE and ELF. Scriptable CLI, every answer…
 diprajpatra/selenium-stealth
Camada stealth para Selenium Chrome que altera o fingerprint do navegador e os sinais de automação para contornar a detecção de bots e manter as…
 mg1937/asc
Front-end rápido de descompilador de APK Android que consulta diretamente artefatos DEX compilados, extraindo classes e referências cruzadas em…
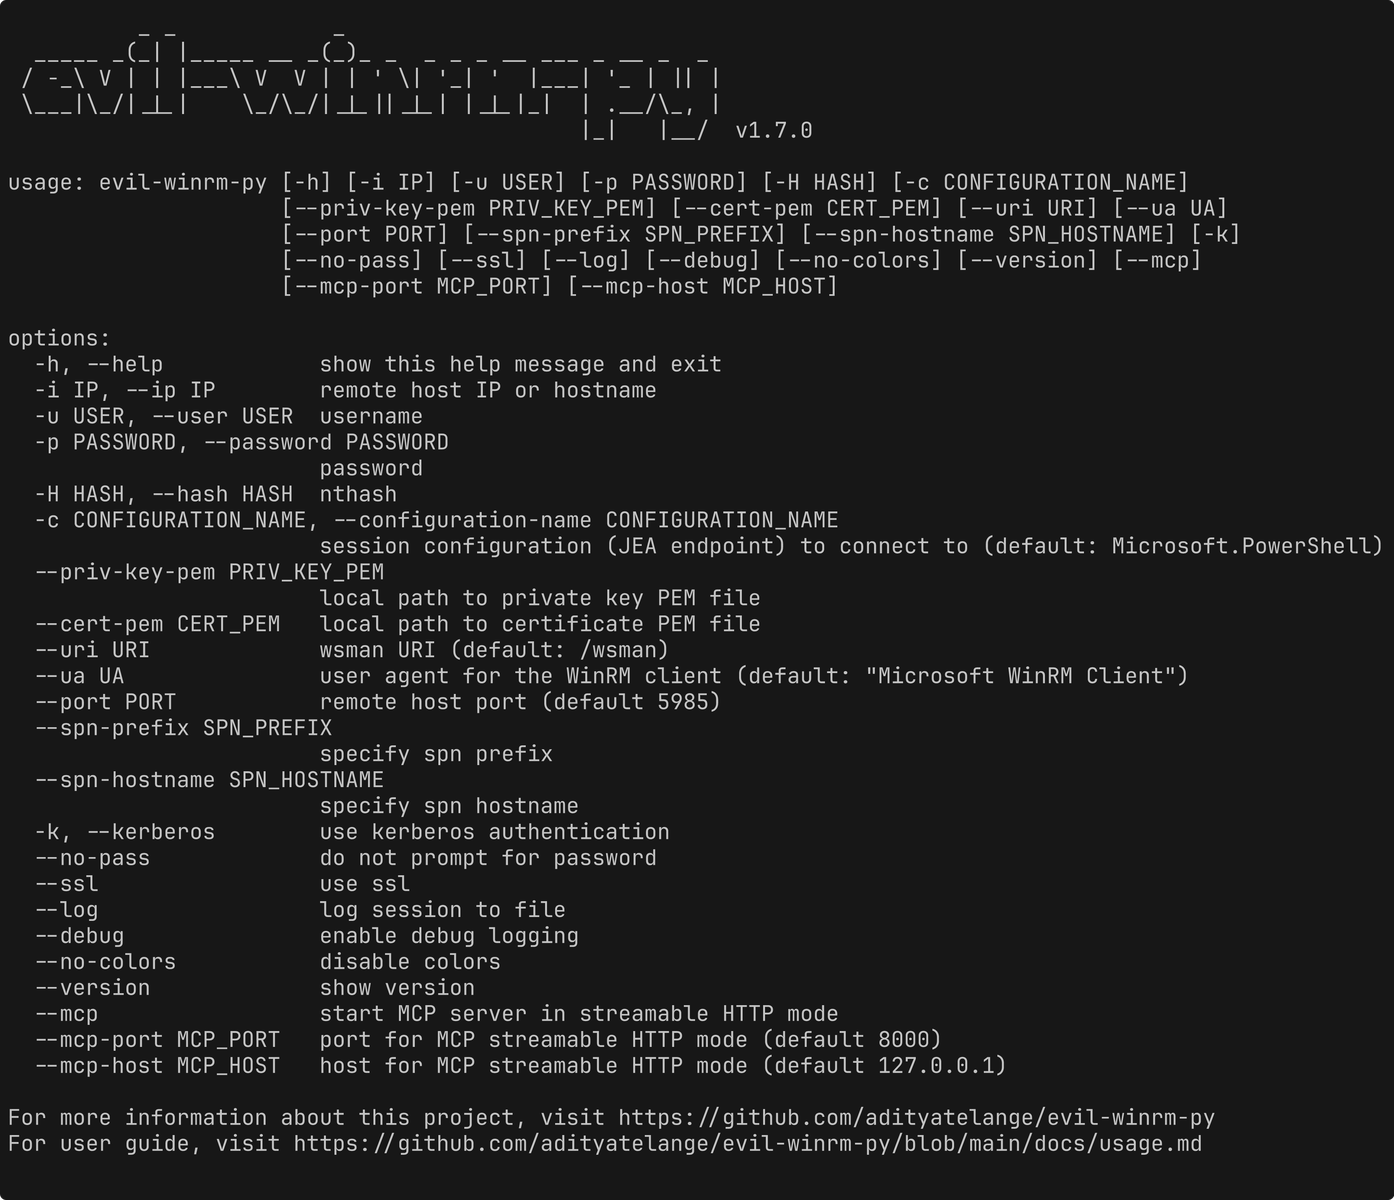 adityatelange/evil-winrm-py
Execute comandos interativamente em máquinas Windows remotas usando o protocolo WinRM (apenas mais rápido)
 monad-developers/ultrafuzz
Fuzzing de contratos inteligentes agêntico ponta a ponta e caça a ameaças
 nu11secur1ty/cisco
Kit de auditoria de segurança para dispositivos de rede Cisco, com foco em revisão de configuração, detecção de vulnerabilidades e testes de…
 viralmaniar/vulnvault
Base de conhecimento voltada para desenvolvedores sobre vulnerabilidades de segurança de aplicações, com exemplos de código inseguro versus seguro,…
 habanada/nativepe
Biblioteca Object Pascal (Delphi) para análise, mapeamento, carregamento e despejo de arquivos PE do Windows, com relocações, importações, TLS e…