Front-end rápido de descompilador de APK Android que consulta diretamente artefatos DEX compilados, extraindo classes e referências cruzadas em milissegundos sem pré-processamento.
Versão em Rust: Este projeto foi reescrito 1:1 em Rust como rust_ASC. A versão em Rust é 10× mais rápida e suporta descompilação completa de APK: com 16 threads, ela descompila um APK de 383 MB em apenas 4 segundos.
Se o seu fluxo de trabalho é escrito em Python, você pode continuar integrando com este projeto; ele permanece o descompilador Android em Python mais rápido disponível. Se você precisa apenas de um binário, use rust_ASC.
ASC e rust_ASC serão mantidos em paralelo, para que os usuários possam escolher o estilo de integração que melhor se adapta ao seu fluxo de trabalho.
Ao descompilar APKs Android massivos, o procedimento padrão é esperar. Esperamos que as ferramentas consumam gigabytes de RAM, inflem completamente os artefatos e gastem dezenas de minutos construindo índices globais pesados e referências cruzadas... Tudo isso apenas para garantir buscas rápidas de código posteriormente, mas aqui está a contradição. Um artefato compilado já é altamente estruturado, os descompiladores modernos nunca utilizam isso, eles desperdiçam quantidades massivas de tempo e memória reconstruindo um banco de dados inflado de relacionamentos de código sobre dados já estruturados. Essa abordagem de engenharia desafia o bom senso. Quando posso extrair diretamente qualquer relacionamento de código do APK em milissegundos, esse pré-processamento ainda tem algum valor?
Em vez de forçar os descompiladores a um pré-processamento pesado, escolhemos consultar o artefato compilado diretamente como um banco de dados. Construímos um motor sem estado e de sobrecarga zero que extrai e busca código sob demanda em milissegundos. Nesta apresentação, exploraremos a engenharia subjacente necessária para contornar os gargalos tradicionais. Demonstraremos como abandonar a inflação completa sondando diretamente dentro do bitstream Deflate, construindo tabelas de consulta Huffman densas para extrair metadados essenciais sem tocar em blocos de dados irrelevantes. Além disso, explicaremos detalhes de otimização do compilador R8, especialmente como a realocação determinística de constantes e a deduplicação de instruções deixam para trás layouts físicos altamente concentrados; nós transformamos esse comportamento do compilador em arma para executar buscas cruzadas de código entre DEX extremamente rápidas. Para mapear esses deslocamentos brutos de bytecode de volta para métodos, projetamos uma primitiva de localização de instruções O(1), alcançando resolução de métodos em tempo constante sem construir tabelas de mapeamento pesadas. Finalmente, ao atingir um alvo, o Droid ASC extrai apenas os bytecodes específicos e suas dependências, reconstruindo dinamicamente um DEX mínimo e autoconsistente inteiramente em memória para descompilação instantânea.
Demonstraremos essa arquitetura ao vivo contra um APK comercial de 352MB. O Droid ASC executa buscas globais de referência cruzada em 1,79 segundos e descompila classes alvo em 177 milissegundos usando apenas 141MB de RAM. Ao tratar o artefato como um banco de dados somente leitura e operar com zero pré-processamento, devolvemos o descompilador à sua essência central. Ele não é mais uma ferramenta de indexação inflada, mas um motor de descompilação sob demanda extremamente rápido que redefine fundamentalmente como analisamos código compilado.
https://github.com/user-attachments/assets/4c4a6813-8561-490c-a573-ef113da861b6
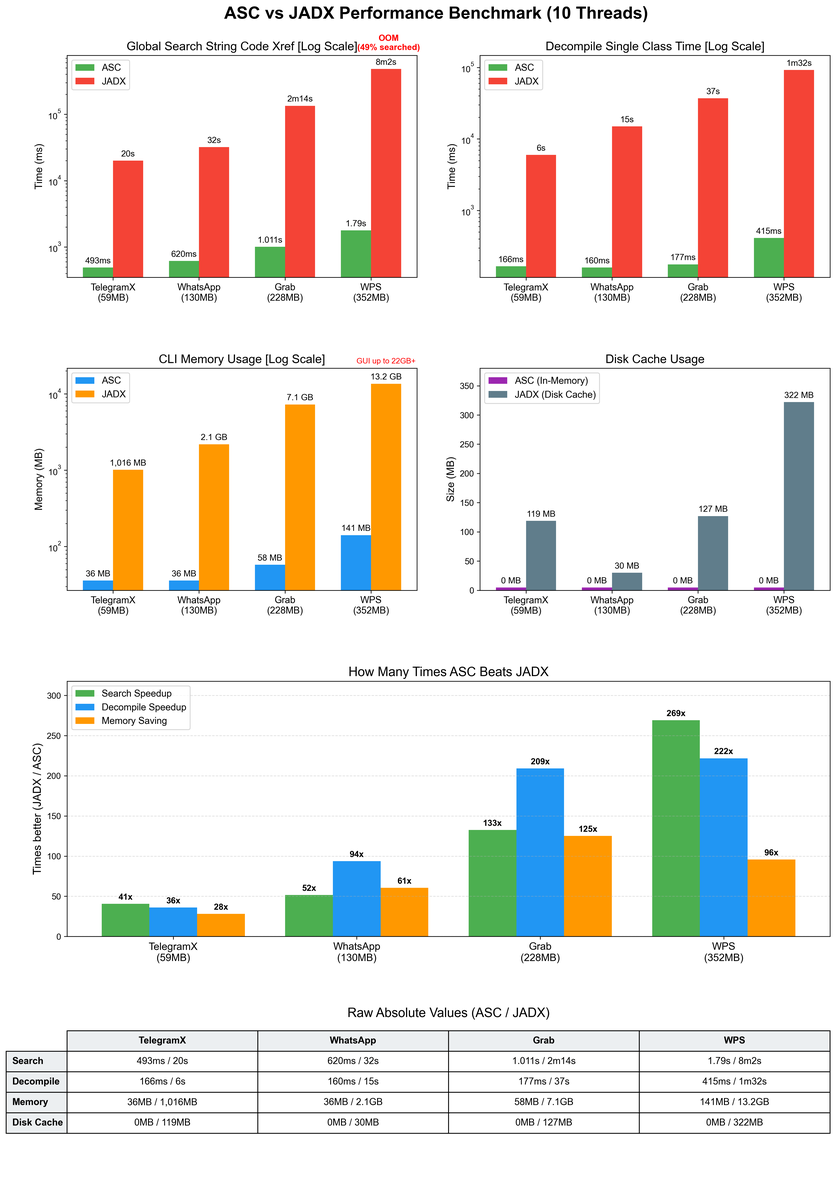
Valores absolutos brutos, medidos com 10 threads em quatro alvos APK de tamanho crescente:
Busca global de xref de strings
| Ferramenta | TelegramX (59MB) | WhatsApp (130MB) | Grab (228MB) | Lark (352MB) |
|---|---|---|---|---|
| ASC | 322ms | 418ms | 806ms | 1.597s |
| JADX | 20s | 32s | 2m14s | 8m2s |
O ASC é de 62x a 302x mais rápido que o JADX para busca global de xref de strings.
Descompilação de classe única
| Ferramenta | TelegramX (59MB) | WhatsApp (130MB) | Grab (228MB) | Lark (352MB) |
|---|---|---|---|---|
| ASC | 157ms | 141ms | 165ms | 303ms |
| JADX | 6s | 15s | 37s | 1m32s |
O ASC é de 38x a 304x mais rápido que o JADX para descompilação de classe única.
Uso de memória da CLI
| Ferramenta | TelegramX (59MB) | WhatsApp (130MB) | Grab (228MB) | Lark (352MB) |
|---|---|---|---|---|
| ASC | 36MB | 36MB | 58MB | 141MB |
| JADX | 1.016MB | 2,1GB | 7,1GB | 13,2GB |
O ASC usa de 28x a 125x menos memória que o JADX para operação via CLI.
Uso de cache em disco
| Ferramenta | TelegramX (59MB) | WhatsApp (130MB) | Grab (228MB) | Lark (352MB) |
|---|---|---|---|---|
| ASC | 0MB | 0MB | 0MB | 0MB |
| JADX | 119MB | 30MB | 127MB | 322MB |
O ASC permanece totalmente em memória com zero cache em disco, enquanto o JADX grava até 322MB.
Nota: o JADX fica sem memória no maior alvo (Lark) durante a busca global (~49% pesquisado), enquanto o ASC conclui todos os alvos.
Como o benchmark mostra, o ASC é 62x mais rápido que o JADX em APKs de ~50MB, e 302x mais rápido em APKs de ~300MB, com um consumo de memória minúsculo. Agentes podem combinar com o ASC para analisar dezenas ou até centenas de APKs de uma vez, mesmo em máquinas fracas. O JADX MCP tem mais dificuldade aqui: o JADX sozinho usa vários GB apenas para pré-carregar, o que torna a alternância entre centenas de APKs impraticável.
# from PyPI
pip install droidasc

# or from source
pip install .
Após a instalação, o comando CLI droidasc fica disponível globalmente:
usage: droidasc [-h] {getclass,disassemble,listclass,getmanifest,findrefs} ...

ASC tooling entry (v0.1.2.post1).

positional arguments:
  {getclass,disassemble,listclass,getmanifest,findrefs}
    getclass            Locate the target class in APK, extract one DEX in
                        memory, then decompile.
    disassemble         Extract a class, rebuild a small DEX, then disassemble
                        it with dadguard.
    listclass           List classes across all DEX entries; use --prefix to
                        filter by package/class prefix.
    getmanifest         Decode AndroidManifest.xml from APK and print it as
                        XML.
    findrefs            Find code references for string/type/method/field
                        across all DEX entries in APK.

options:
  -h, --help            show this help message and exit

examples:
  droidasc app.apk --gui
  droidasc getclass app.apk Lcom/poc/Main; -o Main.java
  droidasc getclass app.apk com.poc.Main --threads 16
  droidasc disassemble app.apk Lcom/poc/Main; -o Main.smali
  droidasc disassemble app.apk com.poc.Main --debug
  droidasc disassemble app.apk com.poc.Main --debuginfo
  droidasc disassemble app.apk com.poc.Main --method 'run(I)V'
  droidasc listclass app.apk
  droidasc listclass app.apk -o classes.txt
  droidasc listclass app.apk --prefix com.poc
  droidasc getmanifest app.apk
  droidasc getmanifest app.apk -o AndroidManifest.xml
  droidasc findrefs app.apk string token -o string_refs.txt
  droidasc findrefs app.apk type com.poc.Main
  droidasc findrefs app.apk method onCreate --class com.poc.Main
  droidasc findrefs app.apk method notify --class MainActivity --fuzzy-class -o method_refs.txt
  droidasc findrefs app.apk field apiKey -o field_refs.txt
  droidasc findrefs app.apk extends java.lang.Object
  droidasc findrefs app.apk extends android.app.Activity -o subclasses.txt
  droidasc findrefs app.apk impl android.os.IInterface -o impls.txt









