 thomaspoppelgaard/netscaler-ctx697096-checker
Verificador somente leitura para Citrix NetScaler CTX697096 (CVE-2026-88771–88778): verifica build, pré-condições de CVE e riscos de atualização, e varre IoCs públicos em busca de comprometimento.

Verificador de pré-condições e exposição somente leitura para o boletim de segurança do Citrix NetScaler ADC / NetScaler Gateway CTX697096, que abrange CVE-2026-88771 até CVE-2026-88778, e para CTX697174, que abrange CVE-2026-88779 (o ataque de crash SAML), e para CTX697191, que abrange CVE-2026-107406 (SAML, execução remota de código), e para CTX697263, que abrange PHP CVE-2026-109618 / CVE-2026-109619 ("php2shell", GUI de gerenciamento), e para CTX697305, que abrange 28 CVEs publicadas em 12 de novembro de 2026.
Licença em palavras simples: Gratuito para todos - execute-o, altere-o, compartilhe-o, use-o em sua empresa ou na resposta a incidentes dos seus clientes. A única coisa não permitida: usar o código para construir uma ferramenta concorrente. Dúvidas ou outras necessidades: [email protected].
⚠️ CVE-2026-88771 e CVE-2026-88772 estão sendo exploradas ativamente e estão listadas no catálogo CISA KEV. Atualize agora e assuma comprometimento em appliances expostas à internet.
🚨 NOVO – CTX697305 (12 de novembro): 28 CVEs, críticas, todos os NetScaler afetados. Instale 14.1-73.58, 13.1-64.39, 14.1-73.58 FIPS ou 13.1-37.293 FIPS/NDcPP. O CTX697305 corrige 28 falhas de segurança de memória (até CVSS 9.5). CVE-2026-120868 (processamento de pacotes, 9.3) aplica-se a todas as implantações na configuração padrão, e CVE-2026-107412 (9.5) a todos os vservers Gateway e AAA. O boletim não lista nenhuma solução alternativa e nenhuma exploração até o momento. As builds corrigidas também contêm todas as correções anteriores (CTX697096, CVE-2026-88779, CVE-2026-107406, php2shell), portanto são a única build a instalar. O verificador v1.19 compara sua build com elas, mostra quais das 28 pré-condições de CVE sua configuração atende e retorna VULNERABLE (código de saída 2) em qualquer build inferior à correção.
php2shell está corrigido (27 de outubro): instale 14.1-73.49, 13.1-64.32, 14.1-73.49 FIPS ou 13.1-37.286 FIPS/NDcPP. A Citrix atualizou o CTX697263 com as builds corrigidas. Elas também contêm as correções do CTX697096, CVE-2026-88779 e CVE-2026-107406. O verificador v1.18 compara sua build com elas; em uma build sem a correção, uma GUI de gerenciamento aberta a qualquer origem (ou encaminhada por um vserver de balanceamento de carga) agora é VULNERABLE (código de saída 2), e uma GUI restrita é um
[CHECK].
php2shell (21 de outubro): PHP CVE-2026-109618 e CVE-2026-109619 alcançam a GUI de gerenciamento do NetScaler. Duas falhas de execução remota de código pré-autenticação no próprio PHP (CVSS 9.2 cada), exploradas desde 17 de outubro. A GUI de gerenciamento do NetScaler executa PHP no NSIP, em cada SNIP com acesso de gerenciamento e no IP do cluster; Gateway e AAA não são afetados. Citrix: todas as builds suportadas abaixo das builds corrigidas acima são afetadas; NetScaler Console e SVM não são. Até você atualizar, restrinja o acesso à GUI e à API a hosts de administração com ACLs (CTX228148). O verificador v1.17 mostra se o PHP na appliance tem a correção, se a GUI de gerenciamento está restrita e pistas de investigação nos logs. Contexto: análise de firmware de Remko Weijnen.
CVE-2026-107406 (8 de outubro): falha crítica de SAML, execução remota de código, atualize NOVAMENTE. CTX697191, CVSS 9.5: um estouro de memória em SAML que leva à execução remota de código ou negação de serviço. Nas builds já corrigidas para CTX697096 e CVE-2026-88779 (14.1-73.37 a 73.41, 13.1-64.23 a 64.28, 14.1-FIPS 73.37 a 73.41, 13.1-FIPS/NDcPP 37.279 a 37.282) você é afetado quando o appliance é um SAML IdP (
add authentication samlIdPProfile); em builds mais antigas, quando é um SAML SP ou IdP. Corrigido em 14.1-73.46, 13.1-64.29, 14.1-73.46 FIPS e 13.1-37.283 FIPS/NDcPP. O boletim não lista nenhuma solução alternativa. Implantações híbridas do Secure Private Access que usam NetScaler também são afetadas. O verificador v1.16 verifica sua build e configuração SAML em relação a essas versões.
CVE-2026-88779 (3 de outubro): o ataque SAML agora tem correção, e os appliances SAML precisam ser atualizados novamente. As requisições SAML forjadas que derrubam NetScalers corrigidos desde 2 de outubro são a CVE-2026-88779 (CTX697174, CVSS 8.7, ataques direcionados; na lista Known Exploited Vulnerabilities da CISA desde 4 de outubro, prazo federal dos EUA em 7 de outubro). Você é afetado se sua configuração tiver
add authentication samlActionouadd authentication samlIdPProfile. Corrigido em 14.1-73.41, 13.1-64.28, 14.1-73.41 FIPS e 13.1-37.282 FIPS/NDcPP, portanto um appliance já atualizado para CTX697096 precisa ser atualizado novamente. Até lá, a Citrix oferece assinaturas da Global Deny List por meio do NetScaler Console, ou uma política de responder fornecida pelo Suporte da Citrix. O verificador v1.15 verifica sua build em relação a essas versões, mostra se uma política de mitigação SAML cobre todos os vservers Gateway/AAA e relata tentativas de injeção de 2 de outubro até a correção da CVE-2026-88779 como "may have run".
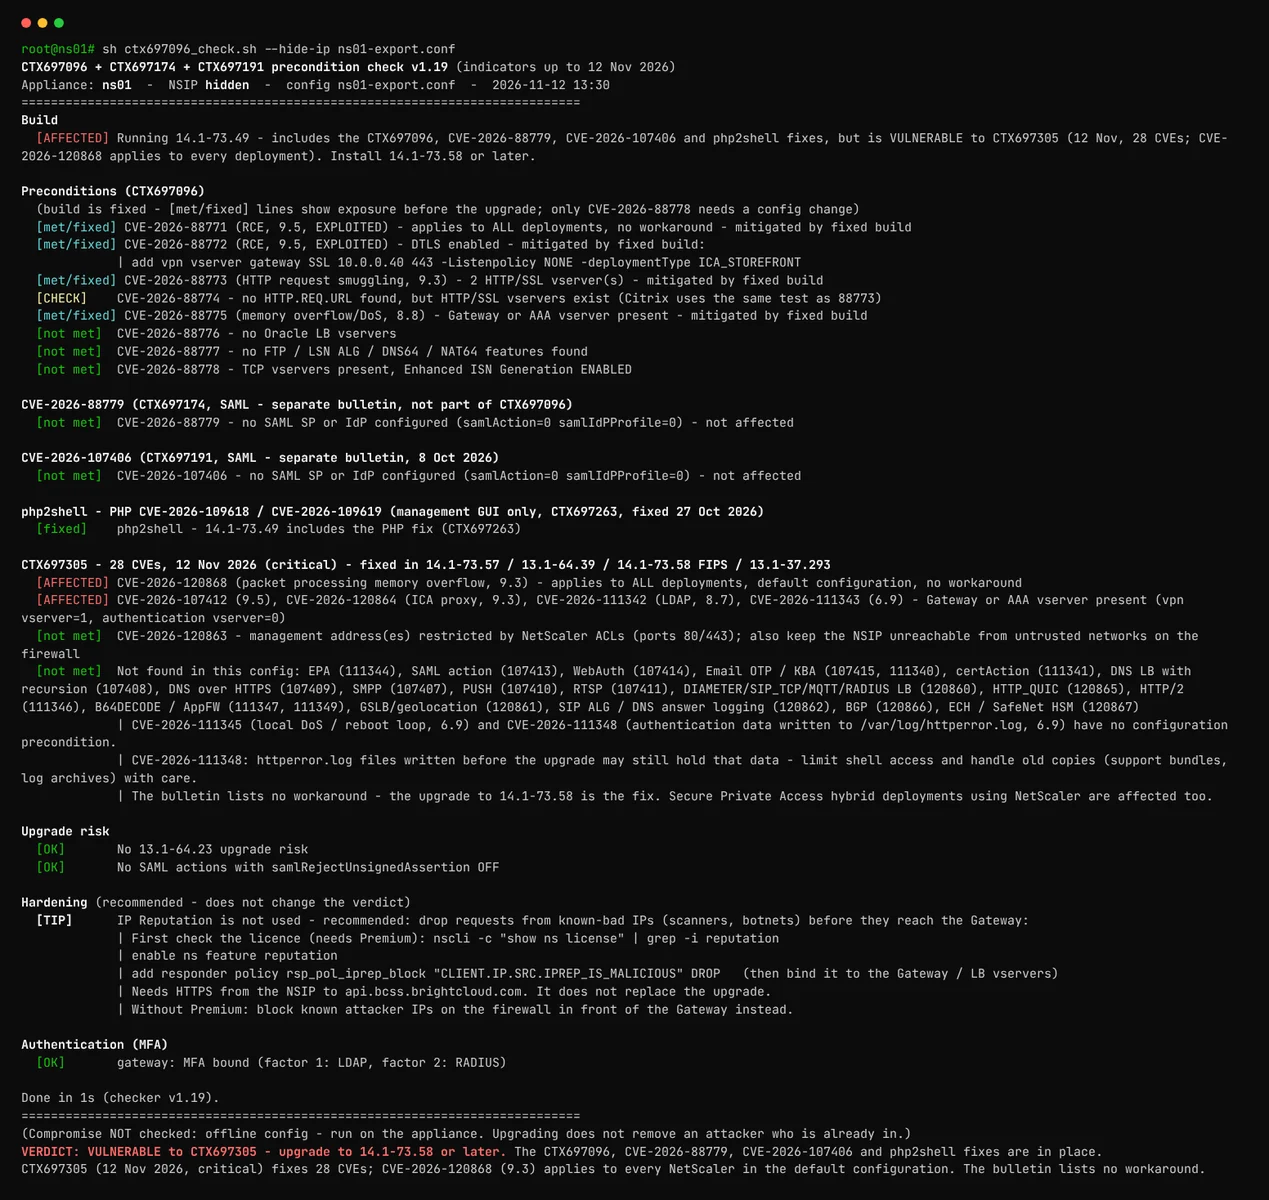
Uma execução limpa em um appliance de laboratório corrigido, encurtada ("..."). Os comandos estão em Usage; exemplos de saída para outros resultados estão em Example output.
❤️ Novo: agora você pode apoiar este projeto. O verificador é gratuito e continua gratuito – se ele economizou seu tempo, uma contribuição voluntária é bem-vinda.
Ele responde a quatro perguntas para cada NetScaler:
Para contexto, uma linha do tempo e remediação passo a passo, veja o post de blog que acompanha: CVE-2026-88771 through CVE-2026-88778 – what you should know and how to fix your NetScaler.







