
Ferramentas de deception engineering extraídas de uma plataforma de produção que recebe tráfego ativo de atacantes, tokens canário de supply-chain, logs de honeypot → pontuação MITRE ATT&CK, e uma especificação de configuração de deception assinada e versionável. Python puro, MIT.
Quatro ferramentas de engenharia de decepção, extraídas de uma plataforma de segurança em produção que recebe tráfego real da internet, limpas de todo acoplamento com produtos/segredos e lançadas sob MIT.
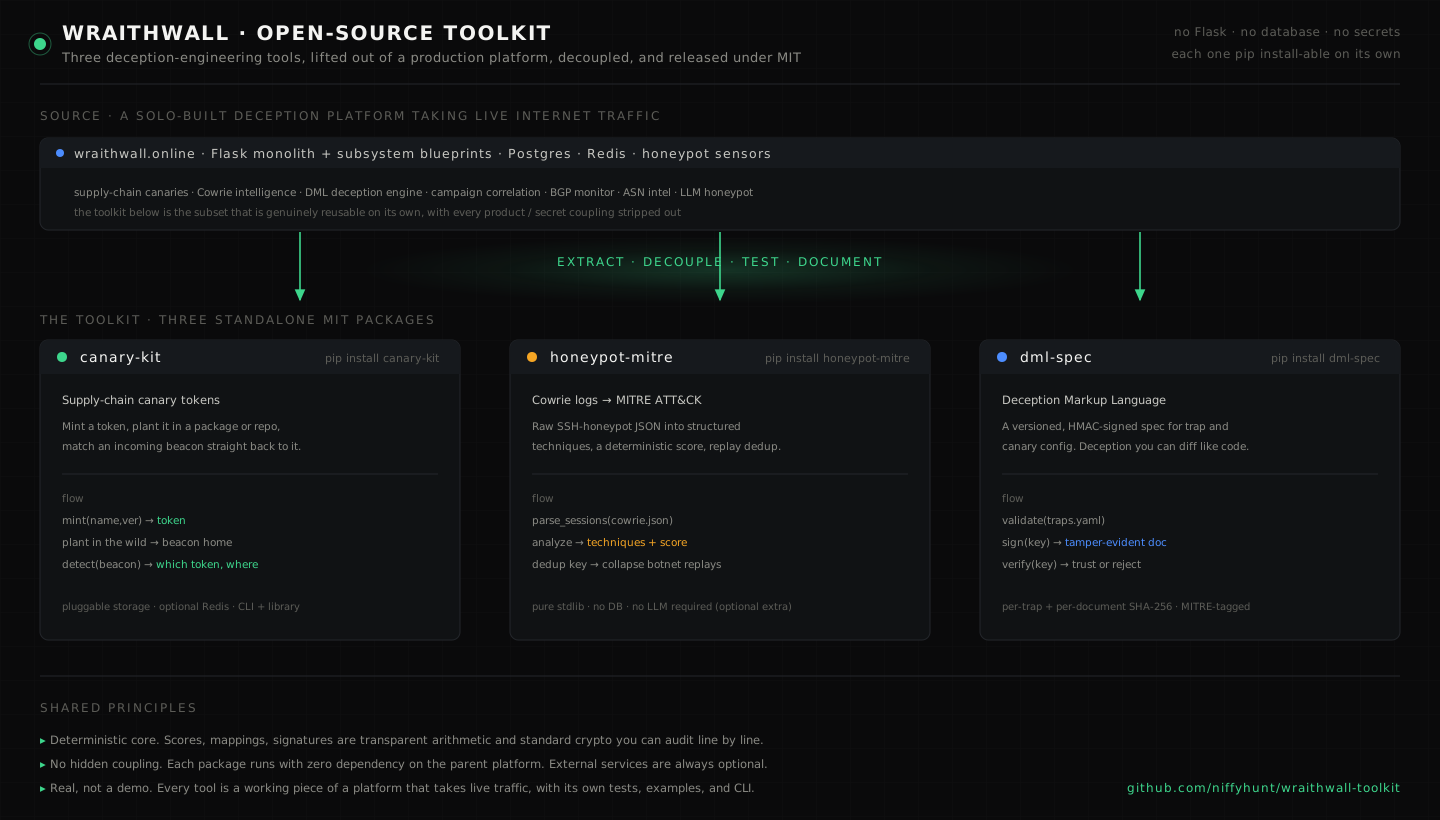
Isto não é uma demonstração de laboratório. Cada ferramenta é uma peça do WraithWall — uma plataforma de decepção construída individualmente, a correr atrás de um proxy reverso com um honeypot a alimentá-la ininterruptamente. Estas são as partes genuinamente reutilizáveis por si só: se corre um honeypot, planta canários, ou quer a sua configuração de decepção versionada como código, são para si.
Cada projeto é um pacote autónomo, instalável via pip install, com o seu próprio README, exemplos,
testes e CLI. Sem dependência da plataforma — sem Flask, sem base de dados, sem segredos.
| Projeto | O que faz | Instalação | PyPI |
|---|---|---|---|
| canary-kit | Cria, regista e deteta tokens canário de cadeia de abastecimento — associa um beacon recebido diretamente ao token que plantou. Armazenamento plugável, Redis opcional. | pip install canary-kit | Publicado 0.1.0 |
| honeypot-mitre | Transforma logs brutos do honeypot Cowrie em técnicas estruturadas do MITRE ATT&CK, uma pontuação determinística e deduplicação de replay — sem necessidade de LLM (é um extra opcional). | pip install honeypot-mitre | Publicado 0.1.0 |
| dml-spec | Deception Markup Language — uma especificação versionada e assinada com HMAC para configuração de armadilhas/canários. Valide, assine e verifique para que a sua decepção seja diferenciável e à prova de adulteração. | cd dml-spec && pip install . | v2 (0.2.0 pronta, ainda não carregada) |
| wraithmesh | Malha de sensores distribuída — acompanha logs do Cowrie, agrega campanhas localmente, envia observações assinadas de classes de equivalência para agregadores corroborantes. Egress preservador de privacidade por predefinição. | cd honeypot-mitre && pip install . && cd ../wraithmesh && pip install . | v2 (0.2.0 pronta, ainda não carregada) |
Pacotes publicados relacionados fora desta pasta: wraithwall (plataforma), ravenscan (CLI raven).
O cliente da API HTTP será wraithwall-sdk (ainda em construção; não é este toolkit).
Consulte PACKAGE_INVENTORY.md para a lista de verificação completa do lançamento v2.
# 1. Canary Kit — mint a token, then detect its beacon
cd canary-kit && pip install .
canary-kit --registry demo.json mint internal-sdk 2.4.1 --type runtime
# ...the token later beacons home from an environment you don't control:
canary-kit --registry demo.json beacon <token-from-mint> --ip 198.51.100.23

# 2. Honeypot → MITRE — raw cowrie log to scored, mapped sessions
cd ../honeypot-mitre && pip install .
honeypot-mitre examples/sample_cowrie.json     # → per-session techniques + score + dedup key

# 3. DML — validate, sign, and verify a deception document
cd ../dml-spec && pip install .
export DML_KEY="your-signing-key"
dml validate examples/example_traps.yaml
dml sign     examples/example_traps.yaml --key-env DML_KEY > signed.yaml
dml verify   signed.yaml --key-env DML_KEY

# 4. WraithMesh — Cowrie tail to signed campaign observations
cd ../wraithmesh && pip install .
export WRAITHMESH_KEY="demo-key"
wraithmesh init-manifest --output /tmp/mesh.json
wraithmesh sensor run --config /tmp/mesh.json --once --log ../honeypot-mitre/examples/sample_cowrie.json
Consulte o README de cada projeto para a API completa, CLI e notas de design.
pyproject.toml.Todos os quatro projetos são lançados sob a MIT License — © 2026 Niffyhunt. Use-os, faça fork, distribua. Atribuição apreciada, não obrigatória.
Parte do projeto WraithWall · por Niffy_hunt · @wraithwalll no X · wraithwall no GitHub








