 karim852/kumo-domain-recon-tool
Estrutura de OSINT de domínios e reconhecimento de segurança executando 26 módulos paralelos para DNS, portas, subdomínios, credenciais vazadas, endpoints expostos, CVEs e fingerprinting de tecnologias.





Forneça um domínio ao Kumo e ele mapeia tudo o que é acessível sobre ele em uma única passagem: segurança de DNS e e-mail, certificados e subdomínios a partir de logs CT, portas abertas, fingerprints de tecnologia, credenciais vazadas e infecções por infostealer, buckets na nuvem e 419 verificações de vulnerabilidade contra exposições conhecidas. Vinte e nove módulos são executados em paralelo, cada um transmitindo seu próprio card no momento em que os dados chegam — no terminal ou no navegador.
Nenhuma chave de API é necessária para nada disso.
pip install flask requests dnspython urllib3

python3 kumo.py                    # home screen — pick modules by number
python3 kumo.py --web              # web dashboard → http://127.0.0.1:8888
python3 kumo.py example.com        # straight to a full scan
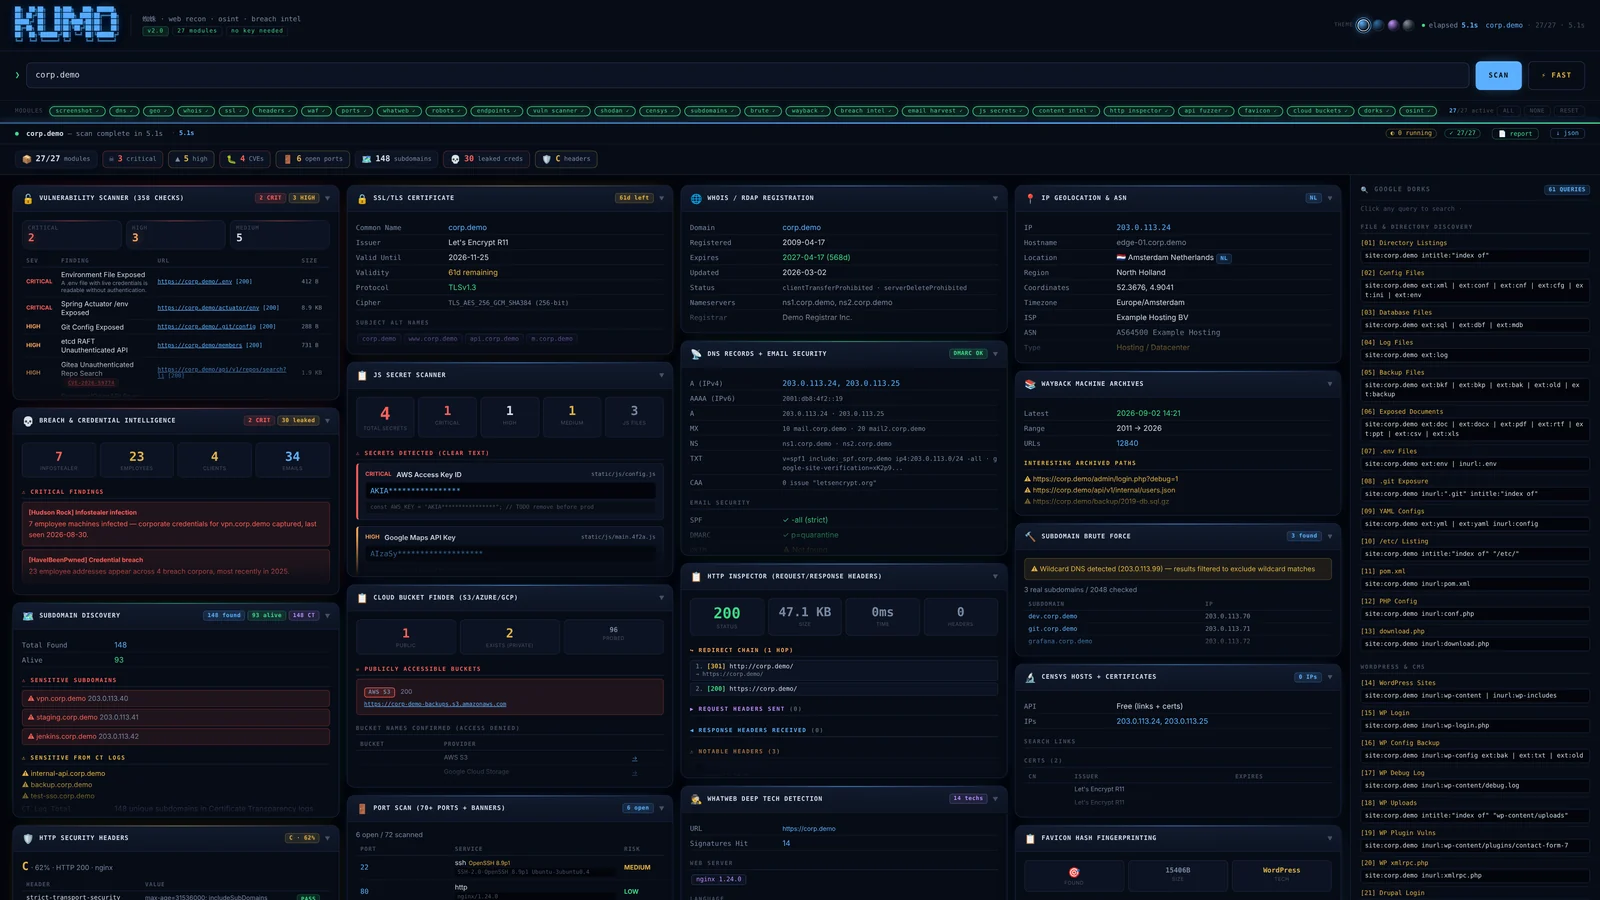
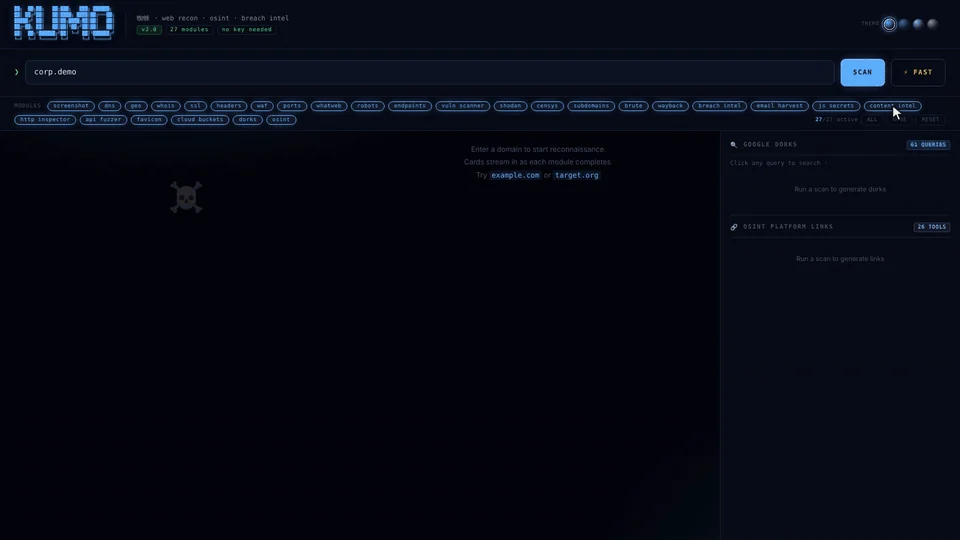
O painel em pleno escaneamento: os cartões chegam conforme cada módulo termina,
brilhando conforme a severidade, com o scanner de vulnerabilidades liderando em achados.
| SO | Linux, macOS ou Windows |
| Python | 3.8+ |
| Permissões | nenhuma — o Kumo nunca precisa de root |
| Chaves de API | nenhuma necessária |
git clone https://github.com/karim852/KUMO-Domain-Recon-Tool
cd KUMO-Domain-Recon-Tool
pip install flask requests dnspython urllib3
Extras opcionais, cada um usado por um único módulo e ignorado de forma limpa quando ausente:
pip install brotli zstandard playwright
Nada para configurar. Não há arquivo de configuração, nem arquivo de chave e nem banco de dados. O Kumo lê o que precisa de fontes públicas em tempo de execução.
python3 kumo.py
Sem alvo, o Kumo abre sua tela inicial: cada módulo numerado e agrupado, com a interface web no topo.
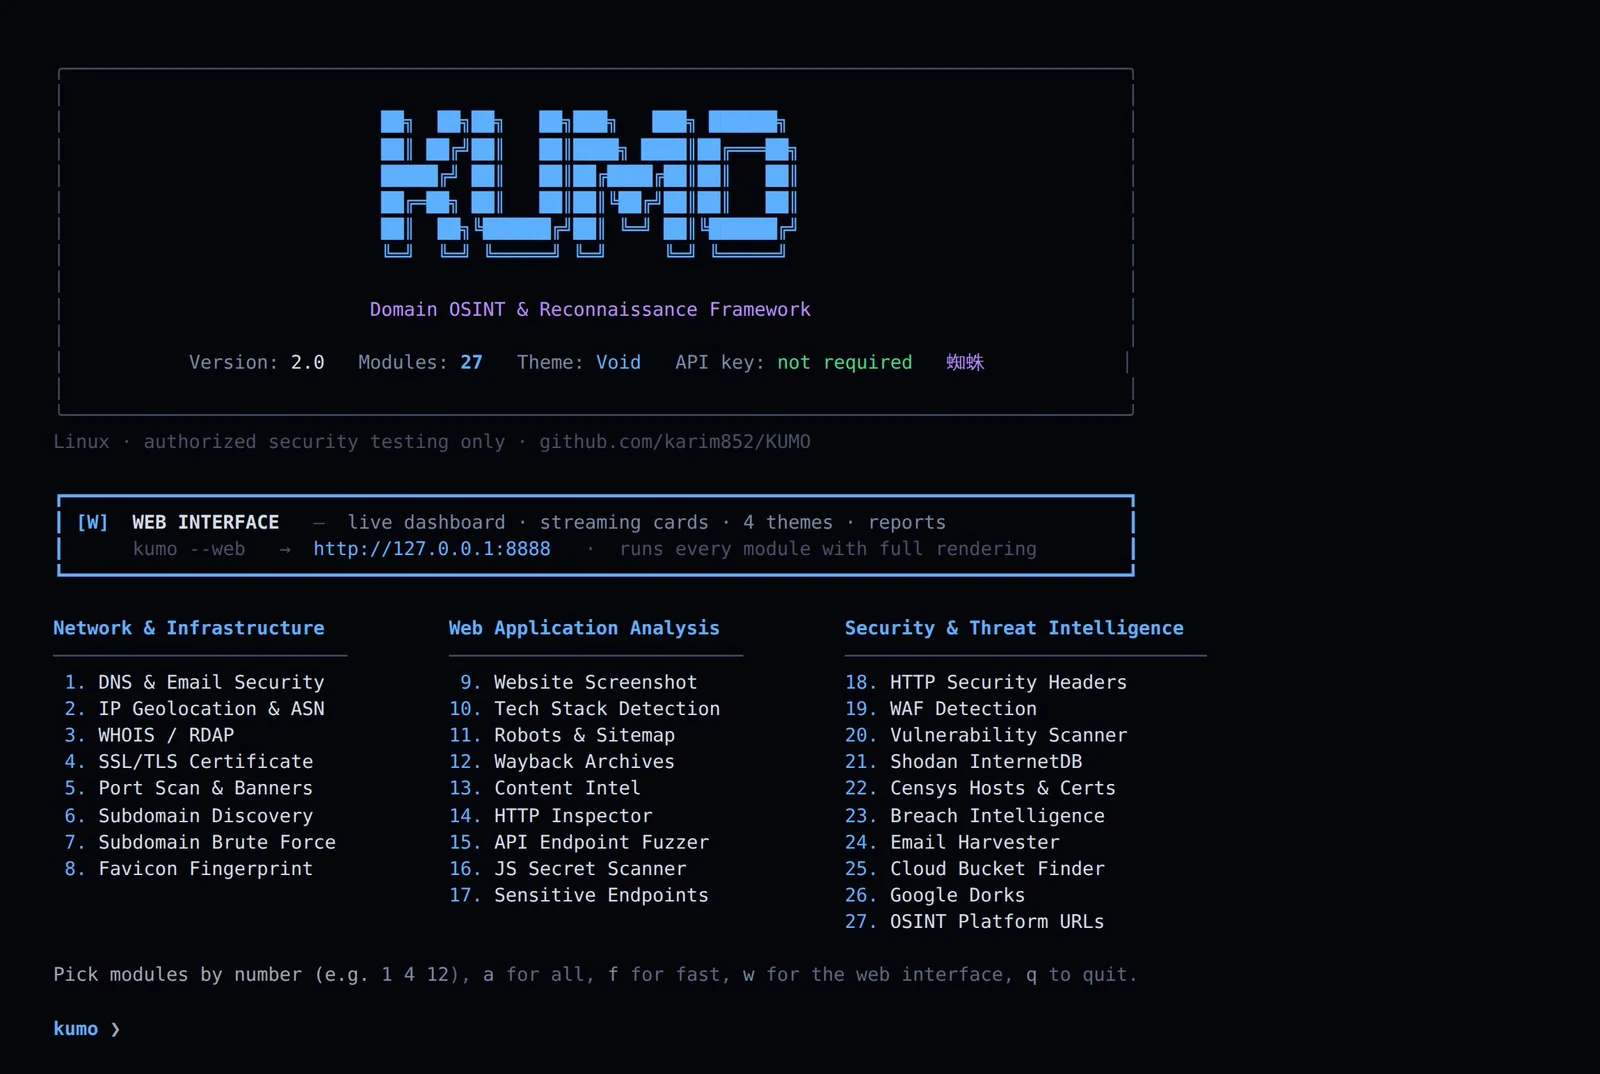
| Entrada | Executa |
|---|---|
1 4 12 | apenas esses módulos |
a | todos os 29 |
f | varredura rápida — pula os módulos lentos |
w | o painel web |
q | sair |
Em seguida, insira o domínio quando solicitado. Ou pule o menu completamente:
python3 kumo.py example.com -m dns ssl
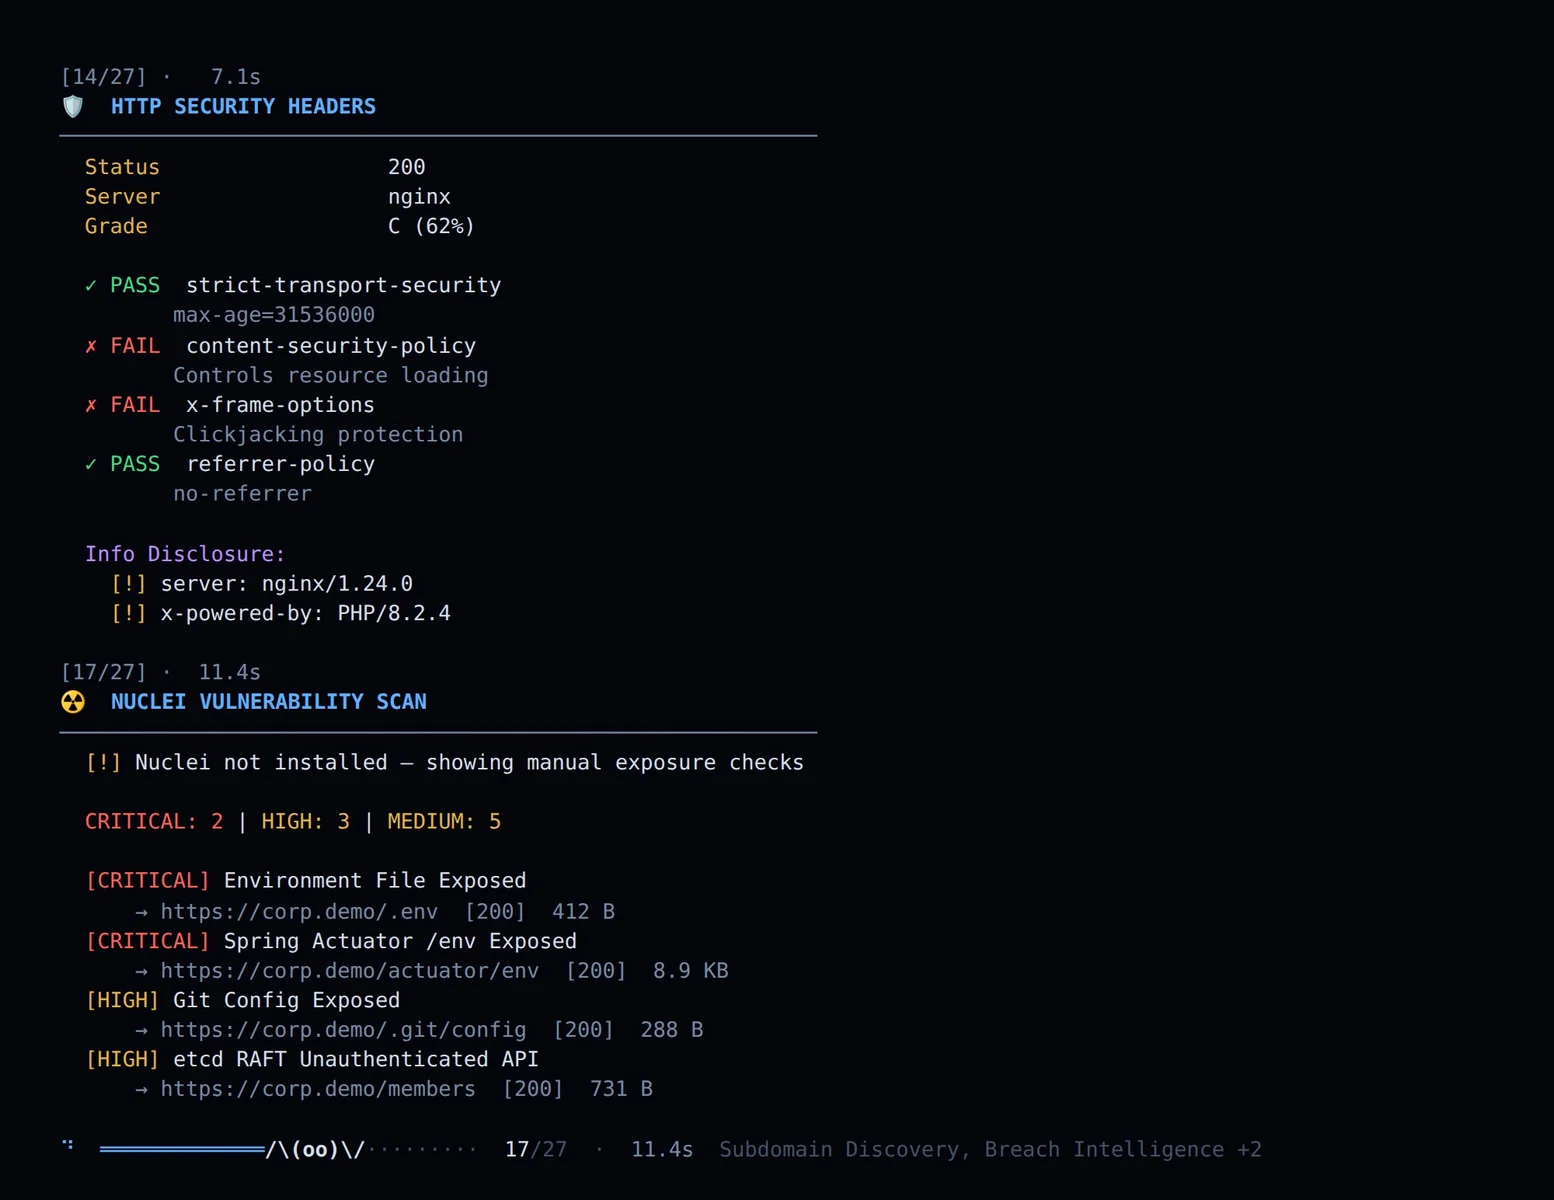
Os módulos são executados em paralelo, portanto os resultados não chegam em ordem. Uma aranha rasteja pela strand enquanto eles são executados, tecendo seda atrás de si à medida que cada um chega, com os módulos ainda em execução seguindo o contador.
python3 kumo.py example.com -o report.json
O terminal não é um recurso de reserva — cada módulo é renderizado por completo, com seu próprio layout, tabelas e coloração por severidade.
| Tela inicial | todos os módulos numerados, agrupados, dimensionados para o terminal |
| Seleção | por número, ou a / f / w |
| Temas | quatro paletas em cores de 24 bits, --theme ou KUMO_THEME |
python3 kumo.py --web             # → http://127.0.0.1:8888
python3 kumo.py --web -p 9000     # custom port
Cada módulo recebe um cartão que aparece imediatamente, mostra uma borda rotativa enquanto ainda está em execução, depois preenche e assume a cor do que encontrou — vermelho para crítico, âmbar para avisos, verde para limpo.
| Streaming | os cartões chegam à medida que os módulos terminam, sem esperar pelo mais lento |
| Brilho de severidade | a cor do cartão é derivada dos badges que ele renderiza |
| Pills de módulo | clique para ativar ou desativar antes da varredura |
| Exportação | JSON, ou um relatório HTML autónomo |
| Temas | quatro, alternáveis em tempo real, memorizados entre recarregamentos |
Quatro paletas, tanto no dashboard como no terminal. Clique num ponto no cabeçalho, ou pressione Ctrl+Shift+T para alternar. A escolha é guardada e sobrevive a um recarregamento.
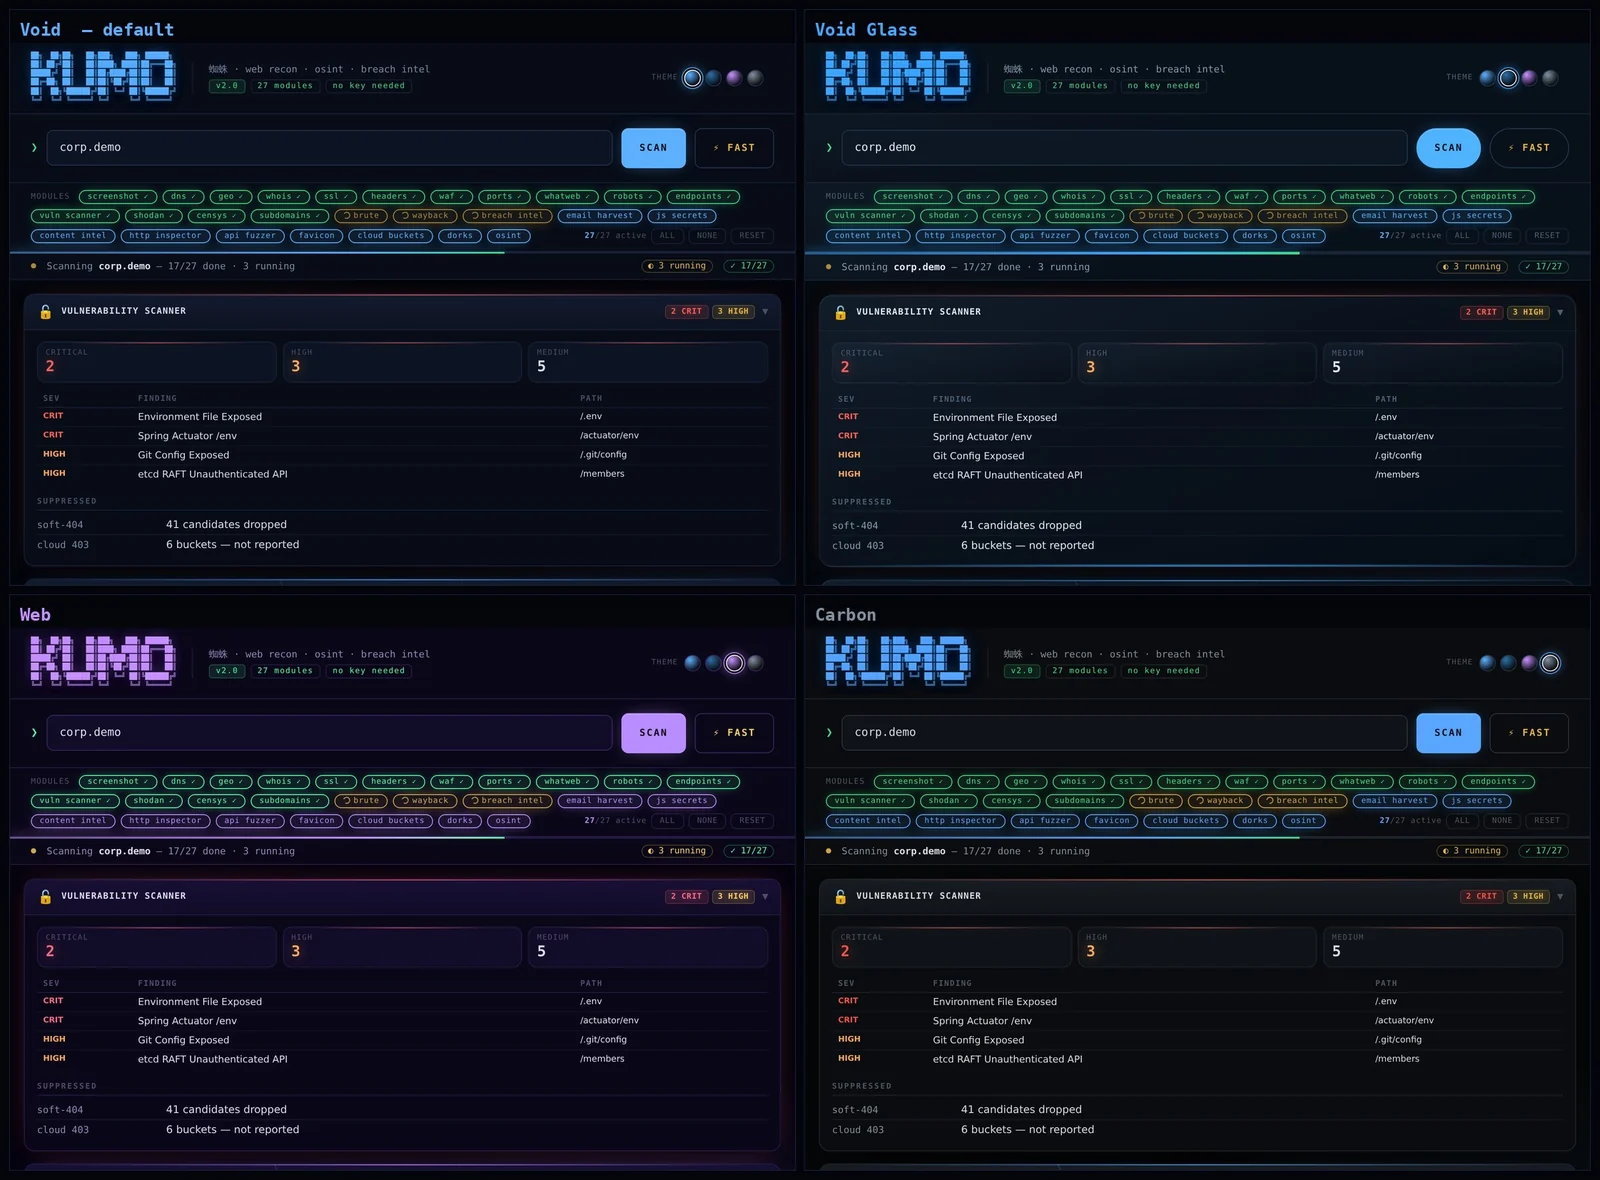
| Tema | Carácter |
|---|---|
| Void (predefinido) | azul-marinho profundo, brilho ciano, superfícies planas |
| Void Glass | bordas de cartão iluminadas, brilho inferior, raio maior |
| Web 蜘蛛 | acento violeta, brilho mais intenso |
| Carbon | superfícies neutras, brilho contido — melhor para capturas de ecrã para clientes |
No terminal:
python3 kumo.py --theme carbon example.com
export KUMO_THEME=web
Adicionar um quinto tema é um bloco de paleta mais um ponto — todo renderizador lê suas cores através do mesmo conjunto de tokens.
419 verificações, sem ferramenta externa e sem diretório de templates para sincronizar. O motor
espelha o modelo de matchers do nuclei — status, word, regex, size e uma pequena
dsl, combinados com matchers_condition.







