Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
AgrusScanner — Scanner de reconhecimento de rede Windows com ping sweeps, varredura de portas TCP e detecção profunda de serviços de IA/ML para encontrar shadow AI, implantações de LLM não autorizadas e infraestrutura de GPU. | Kitploit
Ferramentas/GitHubGitHub/nybaywatch/agrusscanner
Ferramentas DefensivasReconhecimentoScanners de VulnerabilidadesMapeamento de RedeEscaneamento de PortasColeta de InformaçõesSegurança de RedeUtilitários e FrameworksSegurança de IA
GitHubnybaywatch/agrusscanner

AgrusScanner

406162há 3 diasRevisado pelo Kitploit
Compartilhar

Scanner de reconhecimento de rede Windows com ping sweeps, varredura de portas TCP e detecção profunda de serviços de IA/ML para encontrar shadow AI, implantações de LLM não autorizadas e infraestrutura de GPU.

Ver RepositórioSite

Agrus Scanner

Downloads (all channels) GitHub Stars Latest release Signature downloads Signatures

Ferramenta de reconhecimento de rede com detecção profunda de serviços de IA/ML. Escaneia sua rede para descobrir hosts, portas abertas e identifica serviços de IA em execução em toda a sua infraestrutura.

Criada para equipes de segurança, administradores de TI e pesquisadores que precisam de visibilidade sobre shadow AI, implantações não autorizadas de LLM e infraestrutura de GPU em suas redes.

Por quê

Há uma preocupação crescente com shadow AI, e esta ferramenta oferece uma maneira simples de escanear redes. Além disso, muitas das ferramentas típicas de escaneamento para Windows são lentas e têm interfaces mal escritas, especialmente para quem usa um monitor 4k+. O Agrus Scanner é construído em C#/.NET nativo com WPF — sem Electron, sem navegador embutido — então ele inicia rápido, escaneia rápido e mantém o uso de recursos baixo. Eu estava cansado de tentar ler letras minúsculas, então quando um amigo/cliente procurava uma forma de escanear em busca de shadow AI, e sem nenhuma ferramenta do tipo Windows disponível, pareceu uma combinação natural.

Ele também funciona como um scanner de rede direto — ping sweeps, escaneamento de portas e resolução de hostnames já vêm integrados. Você não precisa de uma ferramenta separada para reconhecimento básico. Mas onde o Agrus realmente se destaca é na detecção de IA: ele vai além do escaneamento de portas ao sondar ativamente os serviços descobertos com chamadas de API específicas para IA, trazendo nomes de modelos, detalhes de GPU, informações de contêiner e dados de versão. Se alguém na sua rede estiver executando um serviço de IA, o Agrus o encontra e informa exatamente o que é.

Ele também funciona como um servidor MCP, então agentes de IA como Claude Code e OpenClaw podem usá-lo como ferramenta — escanear redes, sondar hosts e trazer resultados de forma autônoma. Aponte seu agente para o endpoint e ele cuida do resto.
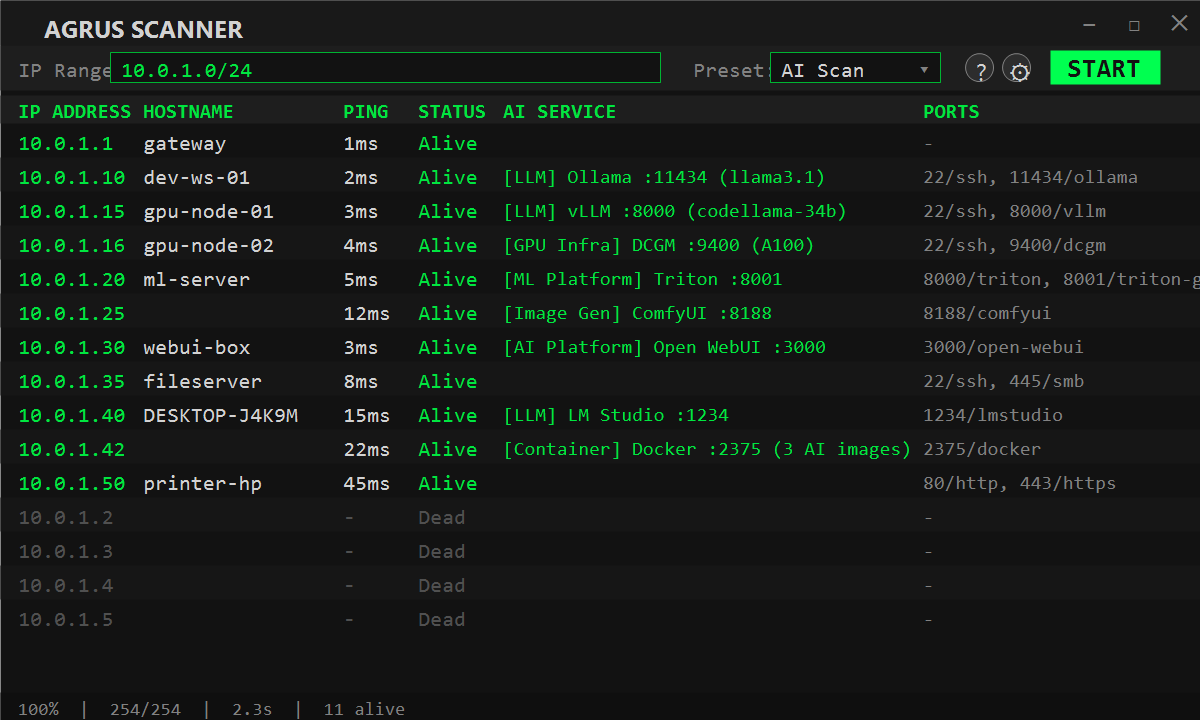
Agrus Scanner

Instalação

Baixe o instalador mais recente em Releases, ou diretamente:

AgrusScanner-Setup-1.0.6.msi — autocontido, sem necessidade de runtime .NET.

Também disponível na Microsoft Store. Ou visite a página de Ferramentas para o link de download, checksum e comando de instalação via winget.

Requer Windows 10/11. O instalador e os binários instalados são assinados com Authenticode (Azure Trusted Signing, publicador Joseph Fago). Uma vez instalado, as assinaturas de detecção se mantêm atualizadas; você só precisa de um novo instalador quando o próprio aplicativo muda.

Novidades

Assinaturas — 8 de novembro de 2026

  • Detecção do Comet Opik (LLM) — plataforma auto-hospedada de observabilidade e avaliação de LLM/RAG/agentes, sem autenticação por padrão; identificada pelo título da sua página frontend na sua porta padrão do docker-compose 5173
  • Detecção do Agenta (LLM) — plataforma LLMOps auto-hospedada para gestão de prompts, avaliação e observabilidade; identificada pelo título da sua página raiz
  • Detecção do Attu (Vector DB) — GUI web oficial para Milvus auto-hospedado, frequentemente incluída em stacks docker-compose do Milvus sem autenticação por padrão; identificada pelo título da sua página raiz
  • Detecção do Easy Diffusion (Image Gen) — aplicação web Stable Diffusion auto-hospedada de um clique, sem autenticação por padrão; identificada pelo título da sua página raiz na sua porta padrão distintiva 9000
  • Detecção do ClearML (ML Platform) — plataforma MLOps open-source auto-hospedada para rastreamento de experimentos e gestão de pipelines; identificada pelo slogan da página raiz do seu servidor web
  • Detecção do Rasa (Agent Platform) — framework auto-hospedado de IA conversacional/chatbot; identificado pelo campo minimum_compatible_version de /version na sua porta padrão do servidor REST 5005
  • Detecção do Chainlit (AI Platform) — popular framework Python auto-hospedado para criar aplicações de chat com LLM, acessível publicamente sem autenticação por padrão; identificado por um marcador de gerador na sua página raiz
  • Detecção do FastGPT (RAG Platform) — plataforma auto-hospedada open-source de base de conhecimento/RAG para LLM; identificada pela marca da sua página raiz na sua porta padrão do docker-compose 3000
  • O catálogo de sondas cresce para 134 definições; as assinaturas são distribuídas automaticamente através do feed contínuo — sem necessidade de atualizar a aplicação

Assinaturas — Novembro de 2026

  • Detecção do Lemonade Server (LLM) — servidor LLM local da AMD compatível com OpenAI/Ollama para inferência em NPU/GPU; identificado pelo campo model_loaded de /v1/health na sua porta padrão distintiva 13305
  • Detecção do NVIDIA TensorRT-LLM (LLM) — servidor autónomo trtllm-serve compatível com OpenAI; identificado pelo campo owned_by fixo tensorrt_llm em /v1/models
  • Detecção do DeepSpeed-MII (LLM) — servidor de inferência da Microsoft compatível com OpenAI; identificado pelo campo owned_by fixo deepspeed-mii em /v1/models
  • Detecção do MLC LLM (LLM) — servidor REST compatível com OpenAI para modelos compilados com MLC; identificado pelo campo owned_by fixo MLC-LLM em /v1/models
  • Detecção do Portkey AI Gateway (LLM) — gateway/router LLM auto-hospedado sem autenticação incorporada por padrão; identificado pela sua saudação fixa no caminho raiz na sua porta padrão distintiva 8787
  • Detecção do Helicone (LLM) — plataforma auto-hospedada de observabilidade/gateway para LLM; identificada via /healthcheck na sua porta padrão distintiva 8585
  • Detecção do NextChat (AI Platform) — interface de chat auto-hospedada multi-fornecedor; identificada via o seu /site.webmanifest na sua porta padrão comum 3000
  • Detecção do LobeChat (AI Platform) — espaço de trabalho de chat com IA auto-hospedado com a marca LobeHub; identificado via o seu /manifest.webmanifest na sua porta padrão distintiva 3210
  • Detecção do AstrBot (AI Platform) — framework auto-hospedado de agentes/chatbots multiplataforma; identificado pelo título do seu painel na sua porta padrão distintiva 6185
  • Detecção do h2oGPT (AI Platform) — interface de chat open-source auto-hospedada; identificada pelo nome da rota submit_nochat_api no seu endpoint Gradio /info


  • Seis dos itens acima colmatam lacunas encontradas em comparação com scanners open-source comparáveis (Julius, nmap-ai-recon) na revisão de cobertura competitiva deste mês
  • O catálogo de sondas cresce para 126 definições; as assinaturas são distribuídas automaticamente através do feed contínuo — sem necessidade de atualizar a aplicação

Funcionalidades

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    565
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    327
  • 5

    estorides

    grisuno/estorides

    Agrega mais de 99 fontes OSINT gratuitas em paralelo, resolve entidades em um grafo de conhecimento e exporta STIX 2.1, MISP ou GraphML com análise assistida por LLM.

    258
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    256

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →