 vqkro/ultrasploiter
Um único binário que combina um scanner de portas, o índice completo do Exploit-DB (47 mil entradas) e módulos de exploit executáveis em uma só ferramenta. Escrito em Rust, roda em Linux, Windows e macOS.
scanner de portas, o índice completo do exploit-db e um conjunto de exploits executáveis em um único binário. arquivo único, sem dependências. linux, windows e macos.
se você normalmente recorreria a nmap + searchsploit + metasploit, isto é os três por trás de um único comando:
| normalmente | aqui |
|---|---|
nmap | UltraSploiter scan <ip> |
searchsploit | UltraSploiter search <kw> |
msfconsole | UltraSploiter exploit <ip> <module> |
esta é grande. o ponto central do lançamento é que escanear até um shell deve parecer um único movimento, e uma vez que você está na máquina você não deveria estar digitando comandos brutos em um pipe burro.
sessions -i <id> abre um
menu real que você controla com ↑/↓ e enter. execute comandos, liste arquivos, baixe arquivos,
envie arquivos, capture a tela do desktop deles direto para o seu, troque o papel de parede deles, despeje informações do sistema, instale persistência, limpe tudo. cada ação descobre
por conta própria se é windows ou linux.-T3 agora é 2500 sockets em voo, -T5 é 12000), então a varredura das top-1000 portas
termina visivelmente mais rápido em uma rede ativa.a versão curta: a mesma promessa de três letras, um caminho muito mais curto de scan
até um shell na máquina.
quando um reverse shell se conecta, ele é registrado como uma sessão. entre no menu:
UltraSploiter console
usp > sessions
usp > sessions -i 1
você obtém uma lista pela qual navega com as setas (as teclas numéricas também saltam), enter para escolher:
| ação | o que faz |
|---|---|
| shell | shell de comandos interativo, back para retornar |
| files | ls -la / ou dir C:\ |
| sysinfo | host, usuário, SO, interfaces |
| screenshot | captura a área de trabalho do alvo, salva em ~/.ultrasploiter/loot |
| download | baixa um arquivo para ~/.ultrasploiter/loot (base64) |
| upload | envia um arquivo local para o alvo (base64) |
| wallpaper | baixa uma imagem e a define como papel de parede do alvo |
| persist | grava uma entrada de reinicialização (pergunta antes) |
| cleanup | limpa o histórico do shell e artefatos temporários |
ele detecta o SO do alvo por conta própria (linux vs windows) e monta o comando certo para cada ação — powershell no windows, sh/coreutils no linux. as transferências de arquivos passam pelo socket existente em base64, então nada mais precisa ser instalado em nenhum dos lados.

o jeito mais fácil é simplesmente pegar o binário pré-compilado e executá-lo. nada para instalar.
UltraSploiter-windows-x86_64.exe, clique duas vezes neleUltraSploiter-linux-x86_64é uma ferramenta de segurança, então o antivírus e o SmartScreen vão sinalizá-la. no windows clique em mais informações -> executar assim mesmo, ou adicione uma exclusão se for mantê-la por perto.
clique duas vezes em UltraSploiter.exe, o menu abre. se o SmartScreen reclamar de
um editor desconhecido (vai reclamar, ele não é assinado), clique em mais informações -> executar assim mesmo.
chmod +x UltraSploiter-linux-x86_64
./UltraSploiter-linux-x86_64
chmod +x UltraSploiter-macos-arm64
./UltraSploiter-macos-arm64
se o gatekeeper bloquear (novamente, não é assinado) clique com o botão direito -> abrir, ou limpe a flag de quarentena uma vez:
xattr -d com.apple.quarantine UltraSploiter-macos-arm64
necessário apenas se não houver um binário para a sua plataforma ou se você quiser alterar algo. requer rust 1.74+.
sudo apt install build-essential
git clone https://gitlab.com/vqkro/ultrasploiter
cd ultrasploiter
./build.sh
xcode-select --install
git clone https://gitlab.com/vqkro/ultrasploiter
cd ultrasploiter
./build.sh
git clone https://gitlab.com/vqkro/ultrasploiter
cd ultrasploiter
.\build.ps1
build.ps1 usa a toolchain gnu, então você não precisa do visual studio nem do msvc; ele
instala a toolchain se estiver faltando. se você já tem as msvc build tools, então um simples
cargo build --release também funciona.
uma pegadinha no windows: windows-sys (trazido pelo tokio) chama dlltool, que
precisa do assembler as, e o componente rust-mingw não o inclui. o build.ps1
procura um bin do mingw que o tenha em tools\mingw64\bin e
%USERPROFILE%\tools\mingw64\bin e o adiciona ao início do PATH. coloque um
build do winlibs em um desses diretórios se você receber error calling dlltool. não afeta o msvc.
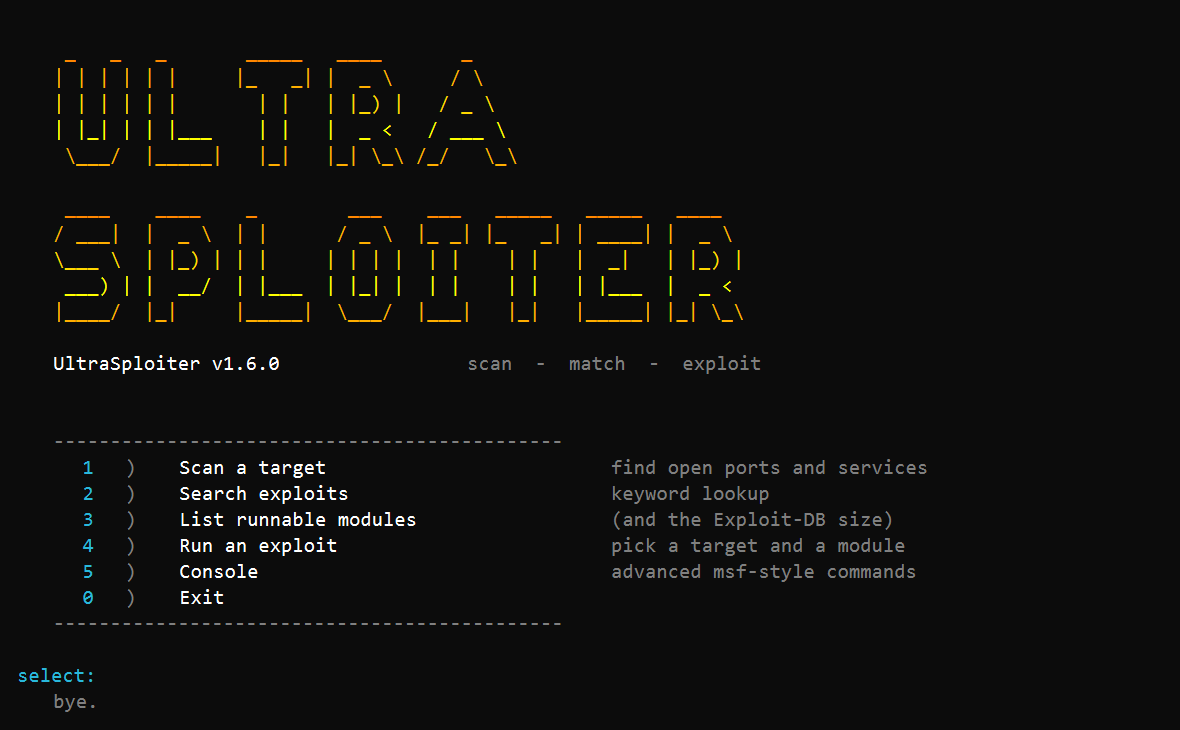
sem argumentos e você obtém o menu:
   1)  Scan a target           find open ports and services
   2)  Search exploits         keyword lookup
   3)  List runnable modules
   4)  Run an exploit          pick a target and a module
   5)  Console                 advanced msf-style commands
   0)  Exit
a forma curta: forneça um alvo, adicione um módulo se quiser executar um, e ele resolve o resto.
UltraSploiter 10.0.0.5                           # scan it (same as scan 10.0.0.5)
UltraSploiter 10.0.0.5 -p 22,80,443 -T4          # scan with flags
UltraSploiter 10.0.0.5 vsftpd_234                # run a native/catalog module
UltraSploiter 10.0.0.5 exploit/windows/smb/ms17_010_eternalblue
                                                 # route an msf module, RHOSTS set for you
os comandos explícitos, se você preferir:


