


Interface de terminal para descoberta de superfície de ataque: reconhecimento de DNS, enumeração de subdomínios, varredura de portas, IP reverso, URLs de login vazadas e mineração de segredos em JavaScript.
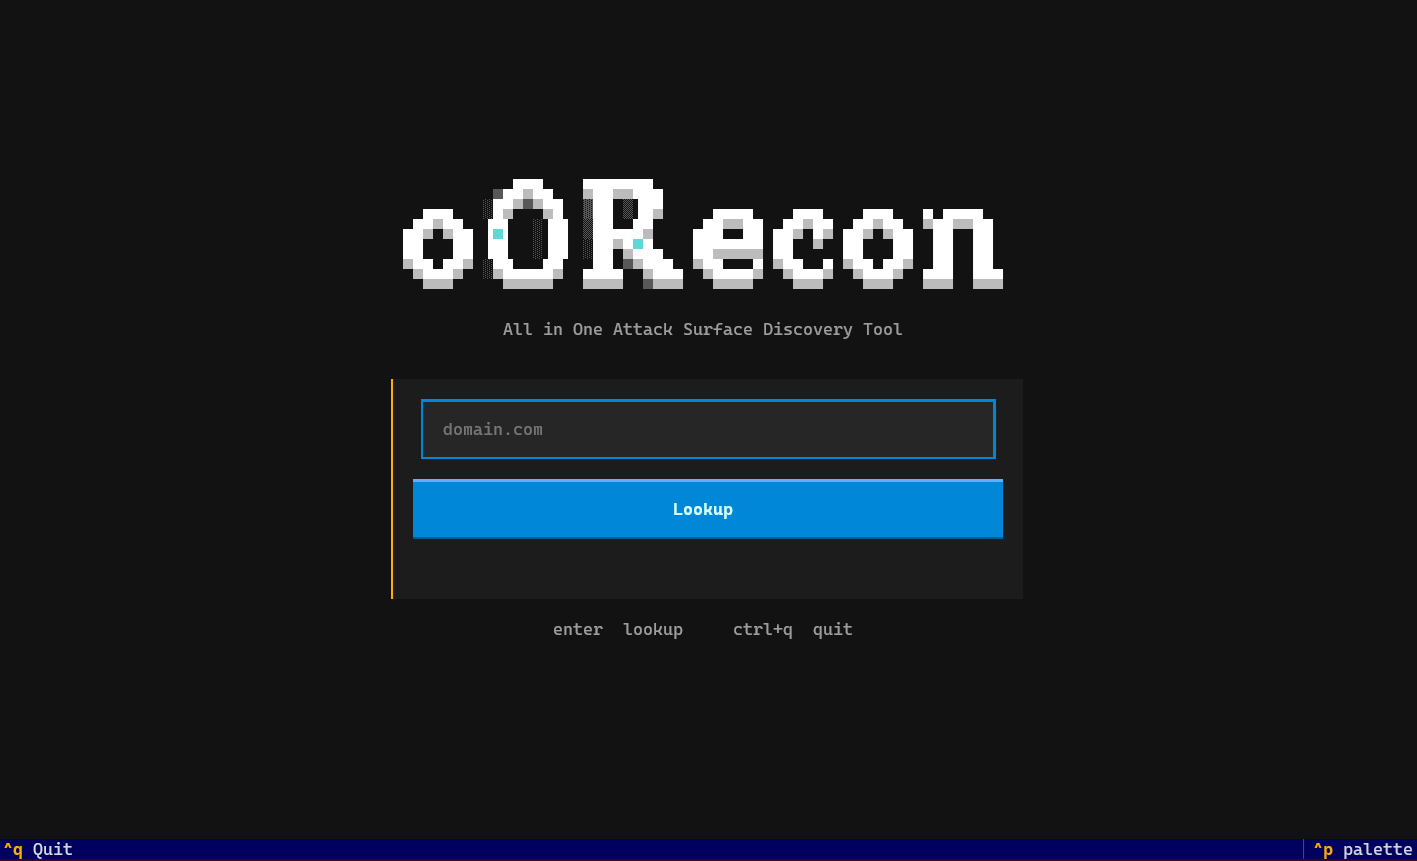
oORecon é uma interface de terminal Python de código aberto para reconhecimento web e descoberta de superfície de ataque. Ajuda caçadores de bug bounty, testadores de penetração e investigadores de OSINT a mapear um domínio rapidamente: reconhecimento DNS, enumeração de subdomínios, varredura de portas, pesquisa reversa de IP, URLs de login vazadas, além de sitemap por host, força bruta de diretórios e mineração de endpoints / segredos em JavaScript.
Se você procura uma TUI de reconhecimento tudo-em-um em vez de encadear vários CLIs, o oORecon executa as principais verificações uma após a outra depois que você insere um domínio raiz.
Isto é lixo gerado por IA. Cada linha foi gerada por uma IA, e nada foi digitado à mão — não houve tempo para isso. Trate o código como saída de máquina e use-o mesmo assim.
oORecon é uma TUI baseada em Textual que transforma um único domínio em um painel de reconhecimento ao vivo. Na consulta ele:
Abra qualquer host ativo para continuar com descoberta de conteúdo (sitemaps, diretórios) e análise de JavaScript (endpoints, URLs e prováveis segredos com contexto adjacente).
A entrada de domínio é normalizada automaticamente: https://, caminhos, portas e www. inicial são removidos para que você sempre trabalhe a partir do domínio raiz.
| Módulo | O que faz |
|---|---|
| Reconhecimento DNS | Resolve registros DNS A, AAAA, NS, MX, SOA e relacionados |
| Buscador de subdomínios | Nomes de certificate-transparency + verificação de HTTPS ativo (impersonação TLS do Chrome) |
| Scanner de portas | Grande conjunto de portas contra o domínio alvo |
| Pesquisa reversa de IP | Descoberta de host compartilhado a partir de DNS A / AAAA |
| URL de login vazada | URLs de login / credenciais no estilo stealer-log (somente leitura) |
Mostra a superfície DNS do domínio consultado em um único painel para que você veja IPs expostos e infraestrutura de mail/name antes de escanear mais.
Obtém nomes de certificados para o domínio raiz e depois verifica cada host via HTTPS. Filtre por classe de status (2xx / 3xx / 4xx / 5xx / down) ou por prefixo de host (mixrank.com corresponde apenas a hosts que começam com essa string).
Executa uma varredura ampla de portas no domínio que você inseriu (não em cada subdomínio) e lista portas abertas com detalhes de serviço / banner.
Usa apenas os endereços DNS A e AAAA do domínio raiz e procura hostnames de certificados relacionados, depois verifica cada um via HTTPS para status e Cloudflare. Não se expande para o IP de cada subdomínio.
Lista URLs vazadas relacionadas a login vinculadas ao domínio. A tabela é somente leitura (sem clique).
| Ferramenta | O que faz |
|---|---|
| Rastreador de sitemap | robots.txt + sitemaps XML (.xml / .xml.gz) |
| Força bruta de diretórios | Descoberta de conteúdo com uma wordlist no estilo SecLists |
| JS Miner | Endpoints e URLs de JavaScript; achados semelhantes a segredos com correspondência + contexto adjacente |
Descobre endpoints de sitemap a partir de robots e caminhos comuns, depois segue índices de sitemap aninhados. Apenas URLs de sitemap XML confirmadas são exibidas.
Faz força bruta em caminhos comuns contra o host. Útil para painéis administrativos, backups e endpoints esquecidos.
Busca scripts da página, extrai URLs/endpoints e escaneia corpos de scripts em busca de prováveis chaves de API e segredos. Linhas script / endpoint / url são apenas de listagem; outros tipos abrem uma janela de detalhes com a correspondência e os caracteres ao redor.
pip install -r requirements.txt
python main.py
Passe um domínio na CLI:
python main.py example.com
Requer: Python 3.10+
Controles: Ctrl+Q sair · Esc voltar · Enter abrir host / detalhe de segredo · / filtrar subdomínios
