

kunglao-agent
 amd2g2zz/kunglao-agent
रिवर्स-इंजीनियरिंग विशेषज्ञ एजेंट: अपना विश्लेषण पथ स्वयं की योजना बनाता है, प्रत्येक तथ्य को कच्चे साक्ष्य से प्राप्त करता है, और यांत्रिक सत्यापन…
android-securitystatic-analysisdynamic-analysis-sandboxing+8
78
amd2g2zz/kunglao-agentरिवर्स-इंजीनियरिंग विशेषज्ञ एजेंट: अपना विश्लेषण पथ स्वयं की योजना बनाता है, प्रत्येक तथ्य को कच्चे साक्ष्य से प्राप्त करता है, और यांत्रिक सत्यापन…
 dirkjanm/askwam
वेब अकाउंट मैनेजर (WAM) से Entra ID टोकन मांगें
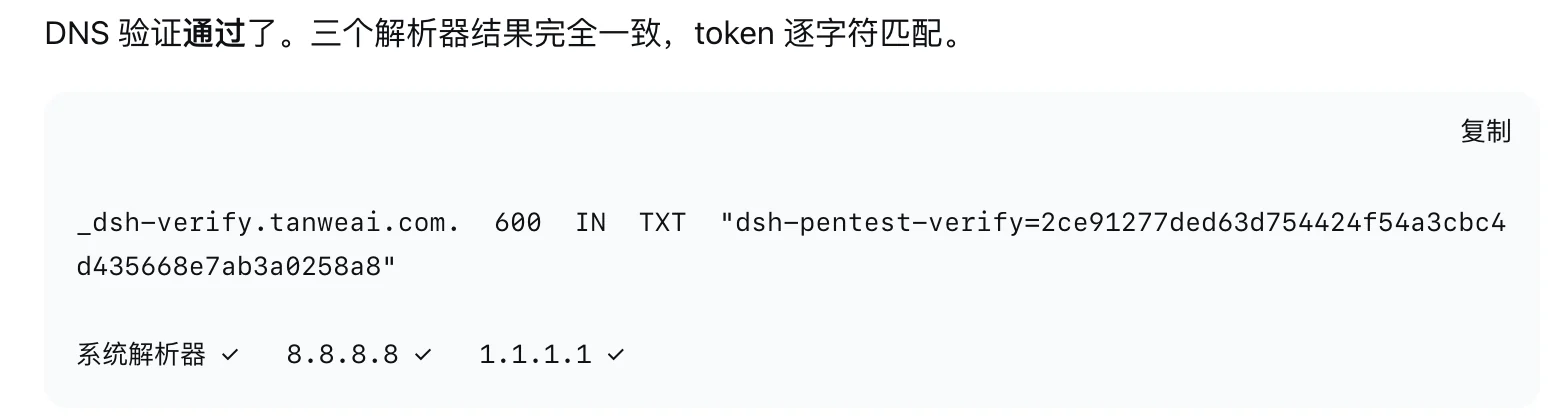 xsser/dig
macOS dig wrapper जो DNS query output में spoofed local TXT records जोड़ता है, जिसे LLM agents को automated penetration testing करने के लिए धोखा देने…
 mbeweoo/flash-exploit-defense-system
Adobe Flash CVE एक्सप्लॉइट (CVE-2012-0754, CVE-2015-xxxx, CVE-2016-xxxx, CVE-2018-xxxx) के विरुद्ध ब्राउज़र, मोबाइल, सर्वर और सिस्टम-स्तरीय सुरक्षा…
 mafifrizi/ares
Autonomous red-team engagement platform with MITRE ATT&CK module orchestration, DAG attack-path solving, OPSEC controls, encrypted credential vault,…
 sakispat/simple-pentesting
अधिकृत पेनेट्रेशन परीक्षण के लिए एक शैक्षिक Python टूलकिट: थ्रेडेड पोर्ट स्कैनर, सबडोमेन और डायरेक्टरी एन्यूमरेशन, बैनर ग्रैबर और होस्ट डिस्कवरी, एक…
 withsecureopensource/chainsaw
Windows फोरेंसिक आर्टिफैक्ट्स के माध्यम से तेज़ी से खोजें और शिकार करें
 talha1112/fyp
डेस्कटॉप-आधारित भेद्यता मूल्यांकन उपकरण सुरक्षा टीमों के लिए — वेब ऐप्स और नेटवर्क स्कैन करें, CVE का पता लगाएं, एक्सप्लॉइट मैप करें, जोखिम का स्वतः…
 doretox/atomicvulns
Atomic वेब भेद्यता लैब्स। प्रति ऐप एक OWASP दोष — न्यूनतम Flask + Docker, Burp Suite के साथ व्यावहारिक अध्ययन के लिए जानबूझकर तोड़ा गया।
 bugbasesecurity/pentest-copilot
AI-संचालित पेनेट्रेशन टेस्टिंग एजेंट जो एक Kali बॉक्स से कनेक्ट होता है, स्वायत्त रूप से सुरक्षा उपकरण चलाता है, परिणामों का विश्लेषण करता है, और…
 owasp/owasp-aibom
OWASP परियोजना जो AI सुरक्षा विश्लेषण के लिए AI/ML घटकों, निर्भरताओं और आपूर्ति श्रृंखला जोखिमों का दस्तावेजीकरण करने हेतु एक AI Bill of Materials…
 gmh5225/dropper
JPG/PNG प्रारूप छवियों में पेलोड एम्बेड करने के लिए उपकरण, जिससे उन्हें खोलते समय कुछ क्रियाएँ करने की अनुमति मिलती है।
 thoropass-public/area51
आउट-ऑफ-बैंड निष्कर्षों के लिए एक्सप्लॉइट सर्वर। किसी लक्ष्य को अपने स्वामित्व वाले डोमेन की ओर इंगित करें। हर HTTP अनुरोध और हर ईमेल जो वह वापस भेजता…
 vid4l-07/roxy
टर्मिनल-आधारित HTTP इंटरसेप्टिंग प्रॉक्सी, जिसमें रीयल टाइम में रिक्वेस्ट को कैप्चर, इंस्पेक्ट और मॉडिफाई करने के लिए TUI है, साथ ही रिक्वेस्ट को…
 adrecon/adrecon
PowerShell उपकरण जो LDAP या ADWS के माध्यम से Active Directory आर्टिफैक्ट्स निकालता है और ऑडिटिंग, DFIR, और पेनेट्रेशन टेस्टिंग के लिए Excel रिपोर्ट…
 t-beckett/h-osint
टर्मिनल के लिए लोकल-फर्स्ट, कीबोर्ड-चालित OSINT वर्कबेंच, जिसमें 28 मॉड्यूल हैं जो username, domain, IP, email, breach, और geolocation लुकअप को कवर…
 owasp-noir/alibi
अपनी attack surface के दृश्यों का क्रॉस-चेक करें और वे endpoints खोजें जो एक-दूसरे की पुष्टि नहीं कर सकते।
 xiaoqimikko/jetty-line-check
CVE-2026-2332 और 4 अन्य 2026 Jetty CVE: आपका Jetty (या Spring Boot) बिल्ड किससे टकराता है, और क्या Jetty द्वारा बताया गया फिक्स्ड वर्ज़न Maven…