

bba
 openbba0/bba
Android ऐप-क्लोनिंग सैंडबॉक्स, जिसमें Frida-शैली CLI है जो क्लोन किए गए ऐप्स को spawn या attach करता है और Gum Interceptor तथा Stalker hooks का उपयोग…
android-securitydynamic-analysis-sandboxingdynamic-code-analysis+7
openbba0/bbaAndroid ऐप-क्लोनिंग सैंडबॉक्स, जिसमें Frida-शैली CLI है जो क्लोन किए गए ऐप्स को spawn या attach करता है और Gum Interceptor तथा Stalker hooks का उपयोग…
 tegal1337/pocketpentester
ऑफ़लाइन-प्रथम Android आक्रामक सुरक्षा टूलकिट जिसमें recon, पोर्ट स्कैनिंग, सबडोमेन एन्यूमरेशन, SQLi/XSS/JWT शोषण, पेलोड जनरेशन और हैश विश्लेषण के लिए…
 xv4l3x/hermit
Inspects, decompiles and structurally patches Hermes bytecode (HBC) from React Native apps, with a GDB-style REPL, CFG, decompiler and re-serializing…
 darkcodelabs/darkroute
एंटी-ALPR-निगरानी PWA। कैमरा संग्रह डिवाइस पर ही रहता है।
 githubsecuritylab/seclab-taskflows
वेब, Android, और iOS प्रोजेक्ट्स में स्रोत कोड का ऑडिट करने, समस्याओं की ट्राइएज करने, और कमजोरियों का पता लगाने के लिए उदाहरण AI-एजेंट टास्कफ्लो और…
 bromite/bromite
एंड्रॉइड क्रोमियम फोर्क, जिसमें अंतर्निहित विज्ञापन अवरोधन, एंटी-फिंगरप्रिंटिंग शमन, DNS-over-HTTPS, और सख्त गोपनीयता एवं सुरक्षा डिफ़ॉल्ट शामिल हैं।
 grapheneos/vanadium
GrapheneOS के लिए WebView और डिफ़ॉल्ट ब्राउज़र प्रदान करने वाला गोपनीयता और सुरक्षा-कठोर Chromium बिल्ड, जिसमें OS-स्तरीय हार्डनिंग और संगतता सुधार…
 uazo/cromite
एंड्रॉइड, विंडोज़ और लिनक्स के लिए हार्डन्ड Chromium/Bromite फोर्क, जिसमें अंतर्निहित विज्ञापन अवरोधन, एंटी-फिंगरप्रिंटिंग शमन और गोपनीयता-केंद्रित…
 blacktop/ipsw-diffs
Publishes per-build diffs of iOS, iPadOS, and macOS IPSW firmware releases, enabling binary-level comparison of system components across versions and…
 b4sith-sec/gu3ssweak
मोबाइल सुरक्षा अनुसंधान और बग बाउंटी अभ्यास के लिए जानबूझकर कमजोर Android ऐप - OWASP Mobile Top 10
 mg1937/asc
Fast Android APK decompiler front-end that queries compiled DEX artifacts directly, extracting classes and cross-references in milliseconds without…
 vighnesh91/securiscan
मानक-लाइब्रेरी Python सुरक्षा ट्राइएज इंजन जो निष्क्रिय हेडर निरीक्षण, सक्रिय कैनरी प्रोबिंग, और ऑफ़लाइन स्टैटिक डायग्नोस्टिक्स के माध्यम से वेब…
 ejfkdev/avdroot
Android Studio एमुलेटर को Magisk के साथ उसके ramdisk को पैच करके रूट करें — शुद्ध Go में।
 ejfkdev/ddc
Android DEX → Java decompiler in Rust, built for speed — full apps in seconds, queries in milliseconds. Progressive analysis, javac-verified output,…
 ejfkdev/dae
Config-driven Dart AOT snapshot analyzer that exports blutter-compatible symbols and structs for IDA, radare2 and Frida, and decompiles functions…
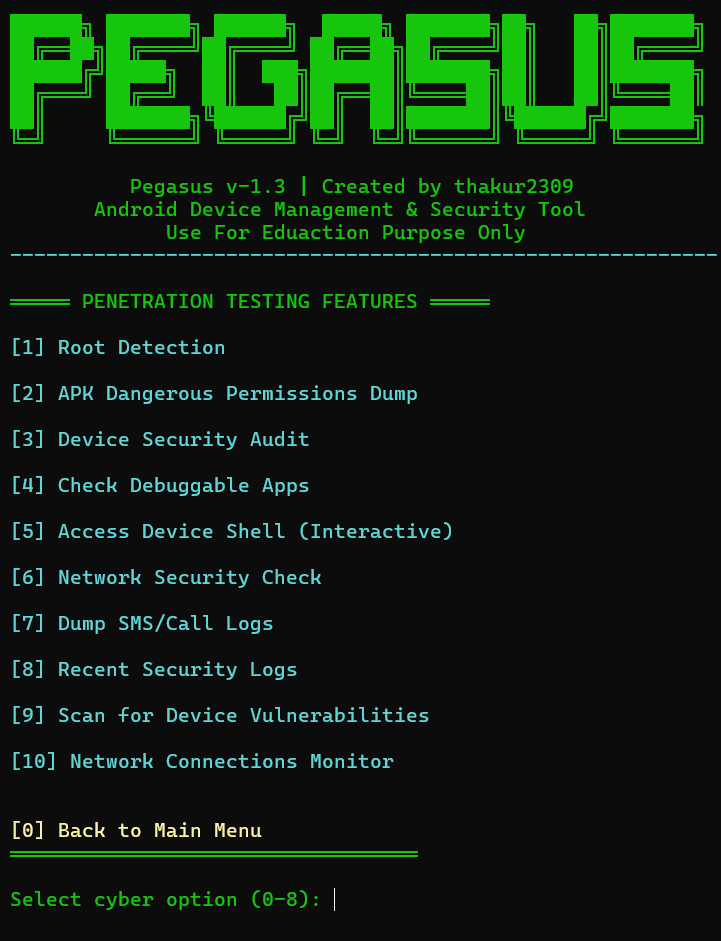 thakur2309/pagasus-pro
Python ADB-आधारित Android डिवाइस प्रबंधन और सुरक्षा ऑडिट टूलकिट, जिसमें root डिटेक्शन, permission dumps, debuggable ऐप स्कैनिंग, लॉग और संपर्क…
 florentineprinzessinzusachsen/badbox-h713-projector
Analysis and cleanup guide for BadBox malware on Allwinner H713 Android projectors: ADB access, infection proof, firmware backup, dropper removal,…
 fkie-cad/sandroid_dexray-intercept
एक Android मैलवेयर विश्लेषण उपकरण जो क्रिप्टोग्राफी, फ़ाइल सिस्टम, डेटाबेस, नेटवर्क संचार और प्रक्रिया संचालन में एप्लिकेशन व्यवहार में हुक करके…