

TornadoC2
 kamalx06/tornadoc2
पुल-आधारित C2 फ्रेमवर्क जिसमें दस नेटिव ट्रांसपोर्ट, समवर्ती मल्टी-प्रोफ़ाइल हैंडलर, ECDSA-हस्ताक्षरित टास्किंग, और RBAC तथा Qt/CLI कंसोल के साथ एक…
penetration-testing-frameworkspersistence-mechanismsids-ips-evasion+9
2
kamalx06/tornadoc2पुल-आधारित C2 फ्रेमवर्क जिसमें दस नेटिव ट्रांसपोर्ट, समवर्ती मल्टी-प्रोफ़ाइल हैंडलर, ECDSA-हस्ताक्षरित टास्किंग, और RBAC तथा Qt/CLI कंसोल के साथ एक…
 rapid7/metasploit-payloads
विभिन्न Metasploit Framework पेलोड्स के लिए एकीकृत रिपॉज़िटरी
 g13net/lockjaw
Rust टीमसर्वर, Zig इम्प्लांट, अप्रत्यक्ष सिसकॉल, AMSI बायपास, रिफ्लेक्टिव/PoolParty इंजेक्शन, इन-मेमोरी BOF निष्पादन, और HTTP/DNS ट्रांसपोर्ट के साथ…
 mythicagents/xenon
विंडोज़ के लिए C में लिखा गया एक Mythic एजेंट
 x3r0day/fud-c2-framework
एक फाइललेस रिवर्स शेल और C2 फ्रेमवर्क जो AV बचाव के लिए डायरेक्ट सिसकॉल, प्रॉक्सी टनलिंग, और ChaCha20 एन्क्रिप्शन का उपयोग करता है।
 grisuno/lazyown
Red team framework and multi-operator C2 platform with AI agents, malleable implants, rootkits, phishing engine, and 741 CLI commands covering the…
 voidsecsoftwares/voidsyscall
Cross-platform syscall-powered implant & C2 — direct syscalls (Win), raw syscalls (Linux), HTTPS/DNS/ICMP channels. No winapi layer.
 cenobyte-vincit/slot2
UEFI GRUB2 bootkit that installs a pre-boot networked implant via NVRAM boot option, chainloads a UKI, executes a dracut payload, and kexecs the…
 pr0xylife/qakbot
बैंकिंग ट्रोजन और बॉटनेट पर केंद्रित थ्रेट-इंटेलिजेंस और मैलवेयर-विश्लेषण रिपॉज़िटरी, जिसमें पहचान और रक्षा के लिए IOC, C2 संकेतक और व्यवहारिक…
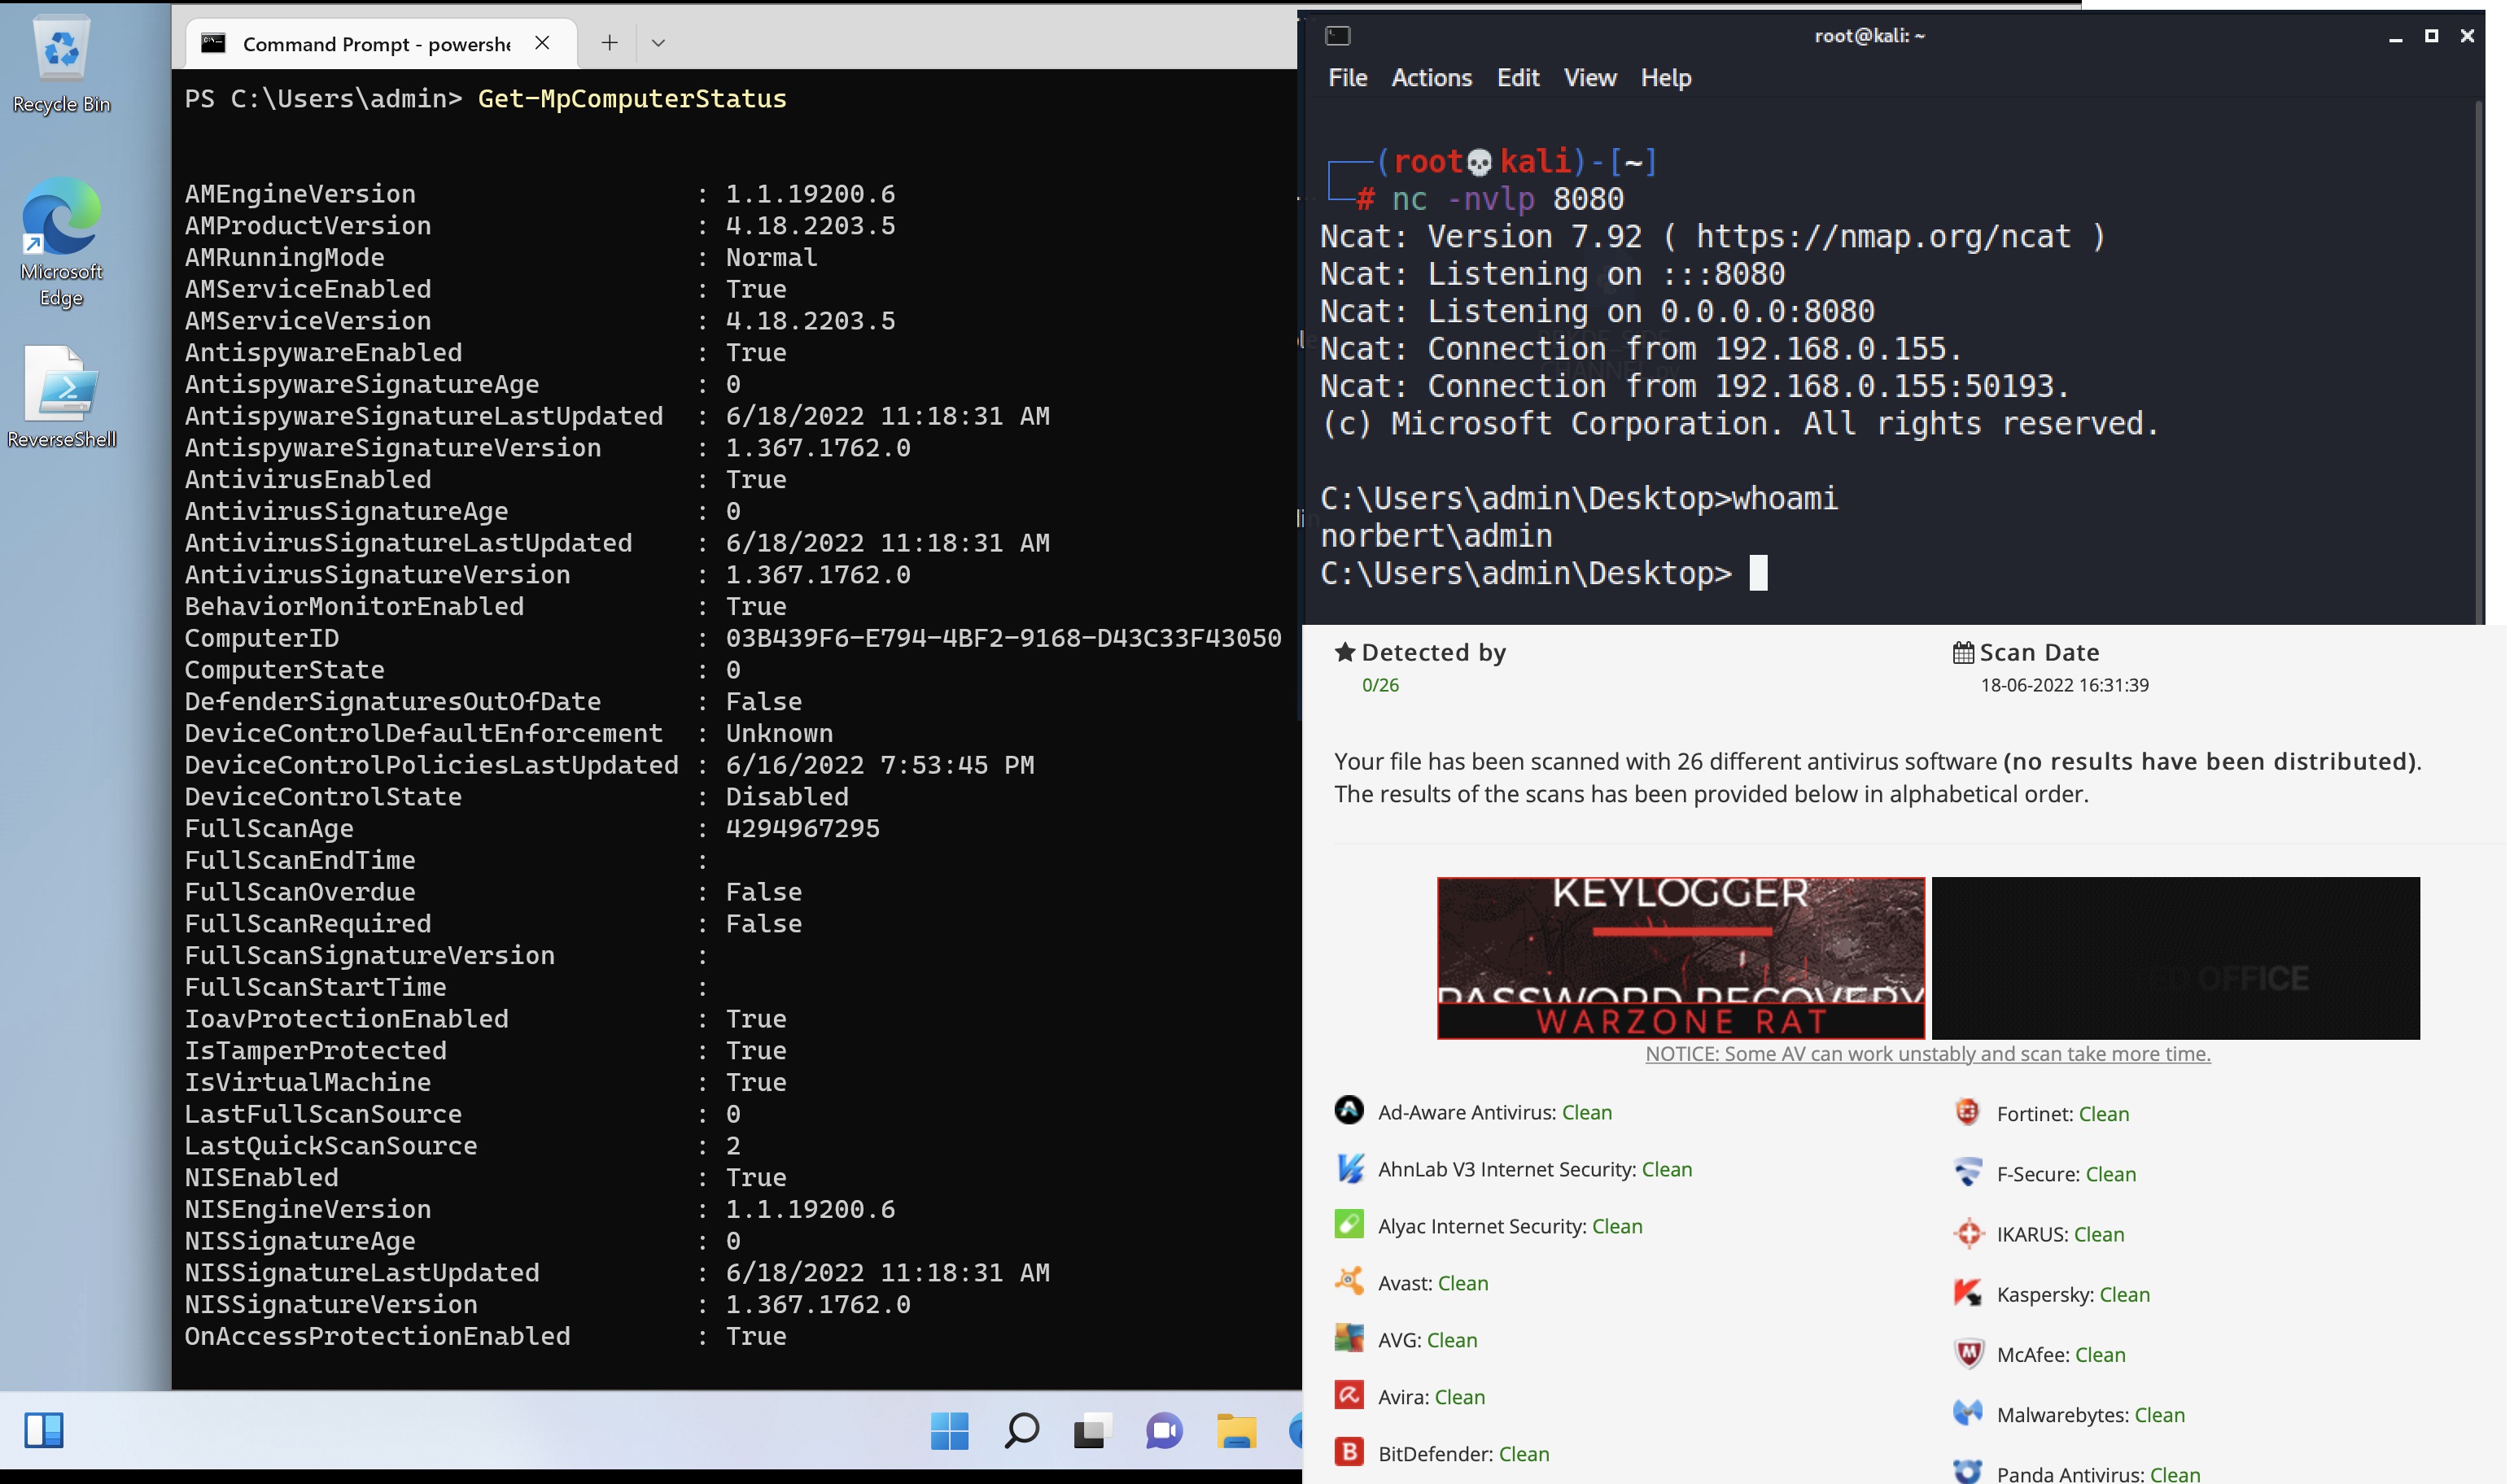 tihanyin/pssw100avb
100% AV बाईपास के साथ उपयोगी Powershell स्क्रिप्ट्स की एक सूची (प्रकाशन के समय)।
 bc-security/empire
Empire एक पोस्ट-एक्सप्लॉइटेशन और एडवर्सरी इम्यूलेशन फ्रेमवर्क है जिसका उपयोग रेड टीम्स और पेनेट्रेशन टेस्टर्स की सहायता के लिए किया जाता है।
 pr0xylife/gozi
बैंकिंग ट्रोजन जिसमें ब्राउज़र-इंजेक्शन और कमांड-एंड-कंट्रोल क्षमताएँ हैं, जिनका उपयोग क्रेडेंशियल्स और वित्तीय डेटा चुराने के लिए किया जाता है;…
 darkcodersc/subseven
सबसेवन लीगेसी आधिकारिक सोर्स कोड रिपॉजिटरी
 b23r0/heroinn
A cross platform C2/post-exploitation framework.
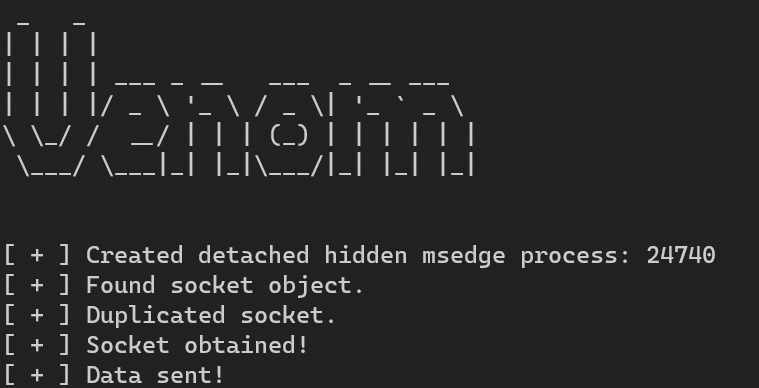 idov31/venom
वेनम एक लाइब्रेरी है जिसे चुराए गए ब्राउज़र सॉकेट का उपयोग करके चोरी-छिपे संचार करने के लिए डिज़ाइन किया गया है।
 tsuyoken/imgbackdoor
अपने पेलोड को .jpg फ़ाइल में छिपाएँ
 rvrsh3ll/rendezvousrat
स्व-उपचार RAT जो libp2p का उपयोग करता है
 demon-i386/zoshrinkc2
DNS over HTTPS लक्षित मैलवेयर (केवल एक बार चलता है)