

cve-intel
 fazmin/cve-intel
CVE ट्राइएज के लिए स्थानीय सुरक्षा इंटेलिजेंस — 31 टूल्स, 25 स्रोत, जोखिम स्कोर और AI एजेंट्स के लिए एक MCP सर्वर, सब कुछ नेटिव Rust में। डिफ़ॉल्ट…
ioc-managementosintvulnerability-scanners+8
5
fazmin/cve-intelCVE ट्राइएज के लिए स्थानीय सुरक्षा इंटेलिजेंस — 31 टूल्स, 25 स्रोत, जोखिम स्कोर और AI एजेंट्स के लिए एक MCP सर्वर, सब कुछ नेटिव Rust में। डिफ़ॉल्ट…
 cognis-digital/c2detect
C2 server fingerprinter — Cobalt Strike, Sliver, Mythic, Havoc, Brute Ratel
 cisagov/kev-data
CISA की Known Exploited Vulnerabilities (KEV) सूची को CSV और JSON में JSON schema के साथ मिरर करता है, जिससे KEV अपडेट तक प्रोग्रामेटिक पहुँच और…
 vulncheck-oss/cli
VulnCheck's official command line tool
 cisagov/vulnrichment
एक repo जो vulnerability enrichment करने के लिए है।
 opencti-platform/connectors
OpenCTI कनेक्टर्स का संग्रह जो MISP और MITRE ATT&CK जैसे बाहरी स्रोतों से थ्रेट इंटेलिजेंस, IOC और CTI डेटा को प्लेटफ़ॉर्म में इनजेस्ट और…
 vulncheck-oss/jupyter-notebooks
VulnCheck API को क्वेरी करने वाले उदाहरण Jupyter notebooks जो खतरा अनुसंधान के लिए शोषण समयरेखा, Known Exploited Vulnerabilities, और botnet डेटा को…
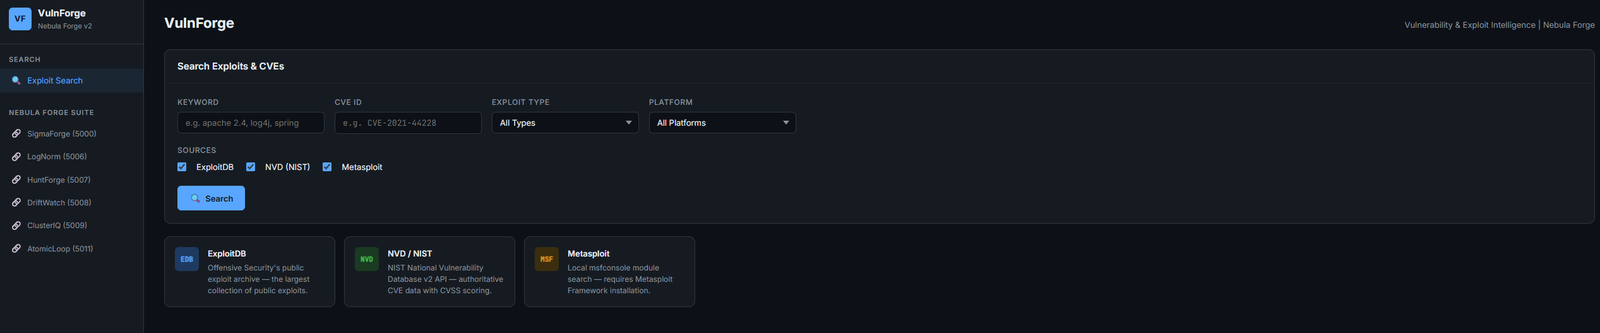 rootless-ghost/vulnforge
दोष एवं एक्सप्लॉइट बुद्धिमत्ता — ExploitDB, NVD, Metasploit खोज, CVE→ATT&CK मैपिंग और LogNorm/HuntForge एकीकरण सहित | Nebula Forge का हिस्सा
 cybershujin/prompt-injection-in-the-wild
सार्वजनिक रूप से रिपोर्ट की गई prompt-injection तकनीकों का ट्रैकर, जिसे डिलीवरी विधि, एन्कोडिंग, और प्रसार व्यवहार के आधार पर विभाजित किया गया है,…
 magicsword-io/lolrmm
हमलावरों द्वारा दुरुपयोग किए जाने वाले Remote Monitoring and Management टूल्स की क्यूरेटेड सूची, जिसमें YAML प्रोफ़ाइल, Sigma डिटेक्शन नियम, और थ्रेट…
 simplifaisoul/osiris
Open Source Global Intelligence Platform - Real-Time OSINT Dashboard - A Palantir Alternative - …
 ethan-andrews/threatintel-aggregator
स्व-होस्टेड थ्रेट इंटेलिजेंस प्लेटफ़ॉर्म — फ़ीड एग्रीगेशन, AI ट्राइएज, MITRE ATT&CK कवरेज, और Sentinel-एकीकृत डिटेक्शन इंजीनियरिंग। स्टैंडअलोन या…
 duggytuxy/data-shield_ipv4_blocklist
Curated IPv4 blocklist of malicious addresses, refreshed every 6 hours for firewall and WAF ingestion, with split lists and CTI-ready formats for…
 abdaullahag/threatlens
Python CLI tool for rapid IOC analysis (IPs, Domains, CVEs) using 6 free Threat Intel APIs. Outputs: Color-coded Excel, JSON, CSV. Uses: VT, Shodan,…
 bert-janp/open-source-threat-intel-feeds
यह रिपॉजिटरी ओपन सोर्स, स्वतंत्र रूप से उपयोग योग्य थ्रेट इंटेल फीड्स शामिल करता है जिन्हें अतिरिक्त आवश्यकताओं के बिना उपयोग किया जा सकता है। इसमें…
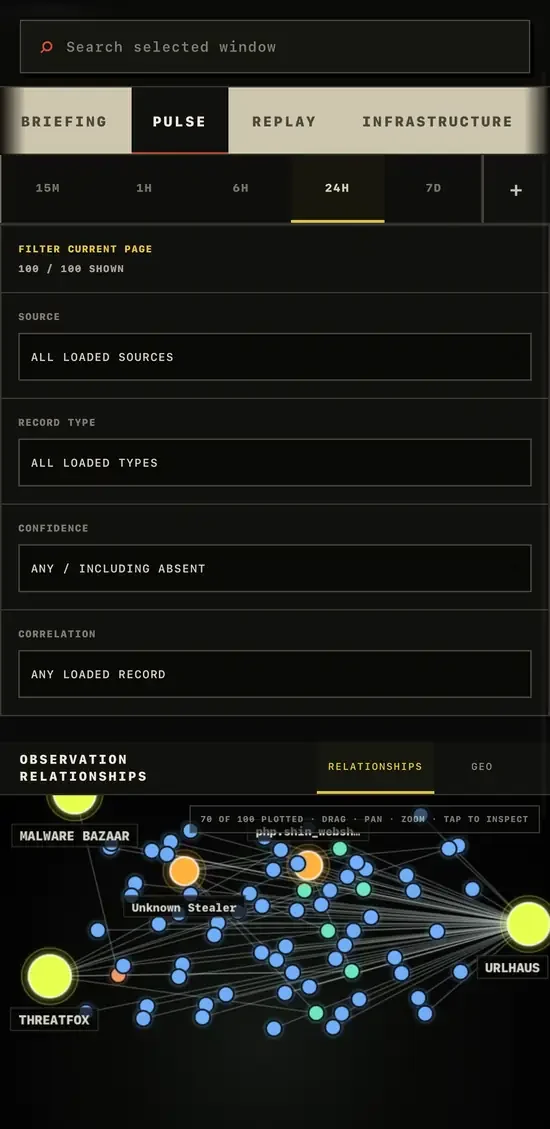
 gnomeman/badbanana-threat-observatory
CISA KEV, ThreatFox, URLhaus और MalwareBazaar फ़ीड्स को एकत्र करने वाली थ्रेट इंटेल वेधशाला, जिसमें खोज, परिवर्तन ट्रैकिंग और STIX/CSV/JSONL निर्यात…
 hslatman/awesome-threat-intelligence
SOC/CTI टीमों के लिए खतरे की खुफिया जानकारी के स्रोतों, फ़ीड, फ्रेमवर्क, उपकरणों और शोध की चयनित निर्देशिका—IOCs, STIX/TAXII प्रारूपों और प्लेटफ़ॉर्म…
 mitre-attack/attack-stix-data
MITRE ATT&CK ज्ञानकोश का STIX 2.1 संग्रह, जो enterprise, mobile और ICS खतरे की खुफिया जानकारी के लिए प्रतिद्वंद्वी रणनीति और तकनीकें प्रदान करता है।