
severitas
 vighnesh91/severitas
अधिकृत सोशल-इंजीनियरिंग सिमुलेशन फ्रेमवर्क, जिसमें एक पृथक लूपबैक लैब, सिंथेटिक ऑडियंस जनरेशन, प्री-फ्लाइट प्राधिकरण जाँच, और ऑफ़लाइन…
defensive-toolsphishing-toolsosint-social-engineering+6
vighnesh91/severitasअधिकृत सोशल-इंजीनियरिंग सिमुलेशन फ्रेमवर्क, जिसमें एक पृथक लूपबैक लैब, सिंथेटिक ऑडियंस जनरेशन, प्री-फ्लाइट प्राधिकरण जाँच, और ऑफ़लाइन…
 yuyudhn/blindxss-lite
एक हल्का Blind XSS (Cross-Site Scripting) कलेक्टर और पेलोड सर्वर जो Flask से बनाया गया है
 shaheeryasirofficial/smugglemypayload
क्लाइंट-साइड पर JavaScript के माध्यम से फ़ाइलों को एम्बेड और पुनर्निर्मित करने वाले HTML स्मगलिंग पेज जनरेट करता है, जिसमें पेलोड एन्कोडिंग, चंकिंग,…
 gmh5225/definitelynotphishing
इसमें evilginx phislets, gophish टेम्पलेट, burp suite एक्सटेंशन आदि शामिल हैं।
 mr-un1k0d3r/redteamscripts
लाल टीम के आक्रामक स्क्रिप्ट्स का संग्रह जिसमें प्रोसेस टर्मिनेशन, फ़िशिंग के लिए SPF बायपास, पासवर्ड स्प्रेइंग, और ColdFusion पासवर्ड डिक्रिप्शन…
 samsayen/jqueryingu
मान्य JQuery जो सिस्टम की प्रोफाइलिंग करता है और नकली एनालिटिक्स GET अनुरोध में जानकारी सर्वर को लौटाता है
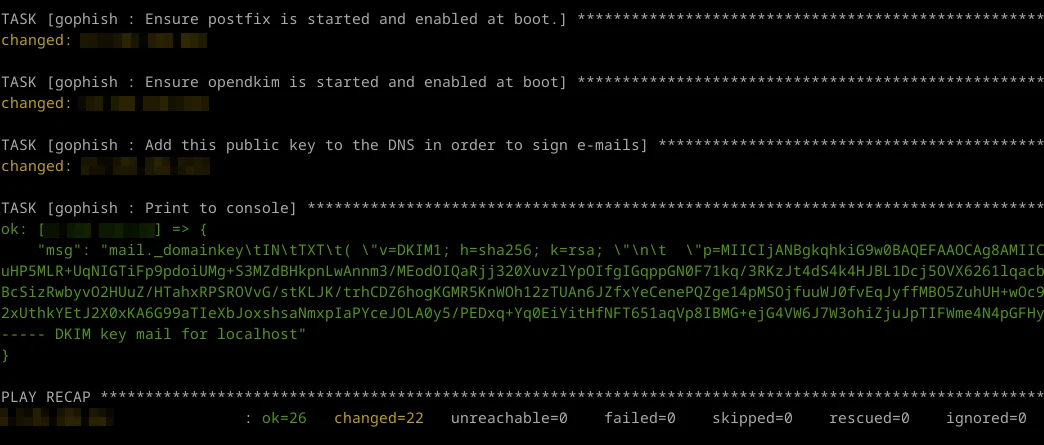 virtualsamuraii/flyphish
फ्लाई पर फ़िशिंग इंफ्रास्ट्रक्चर तैनात करें।
 mrbrutti/cartero
मॉड्यूलर फ़िशिंग फ्रेमवर्क जिसमें साइट्स क्लोन करने, टेम्पलेटेड ईमेल भेजने, तथा ईमेल, SMS, iMessage और LinkedIn के माध्यम से फ़िशिंग अभियान चलाने के…
 muraenateam/muraena
एक लगभग-पारदर्शी रिवर्स प्रॉक्सी के माध्यम से फ़िशिंग और पोस्ट-फ़िशिंग गतिविधियों को स्वचालित करता है, जो लक्षित वेब ऐप्स को गतिशील रूप से मिरर करता…
 0x4meliorate/mimic
Frameless Browser-in-the-Browser (BitB) - कोई iframes नहीं, कोई frame-busting समस्या नहीं। यथार्थवादी फ़िशिंग सिमुलेशन के लिए एक एकल-स्क्रिप्ट Shadow…
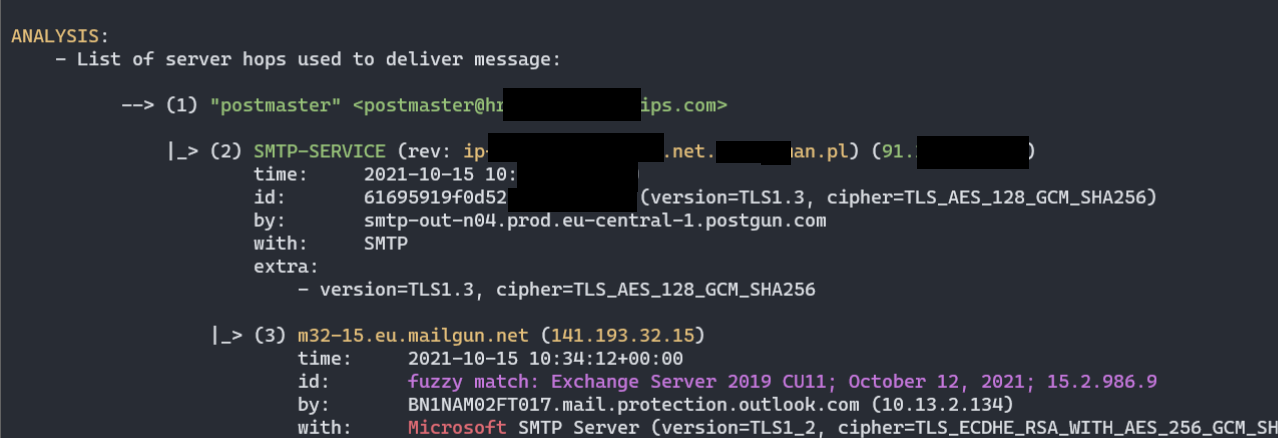 mgeeky/decode-spam-headers
एक स्क्रिप्ट जो आपको यह समझने में मदद करती है कि आपका ई-मेल स्पैम में क्यों चला गया।
 ceramicskate0/sharpexchange
MS docs पर आधारित MS Exchange के साथ इंटरैक्ट करने के लिए C# टूल
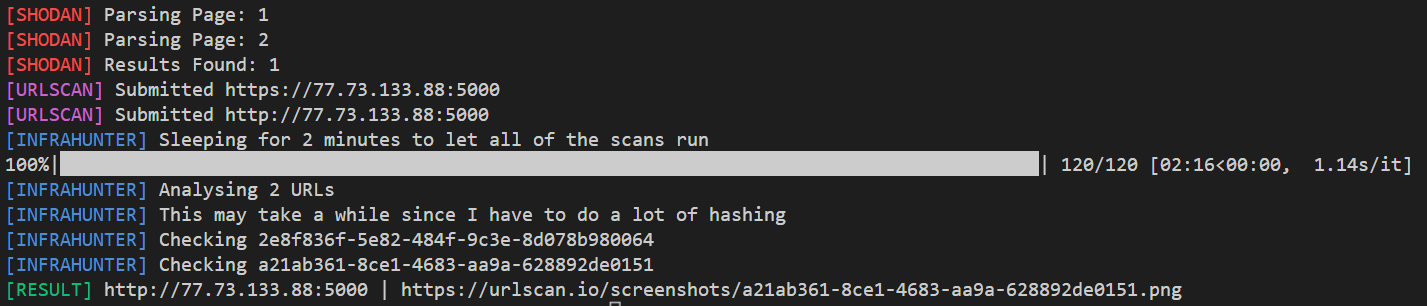 montysecurity/infrahunter
URLScan डेटा के साथ Shodan परिणामों को फ़िल्टर करके सक्रिय रूप से हमलावर इंफ्रास्ट्रक्चर की खोज करें।
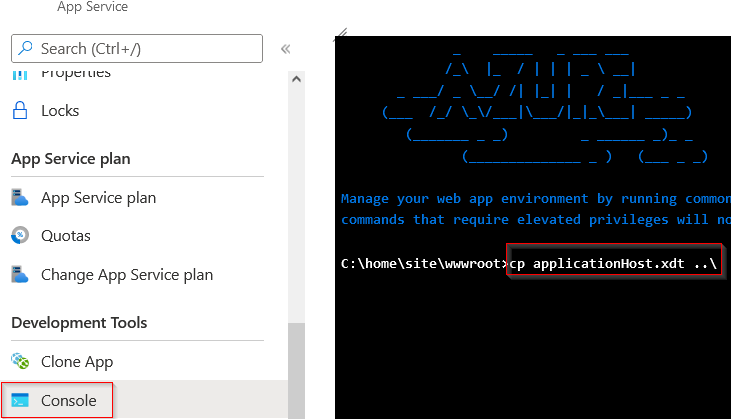 rvrsh3ll/azure-app-tools
Azure अनुप्रयोगों के साथ उपयोग करने के लिए उपकरणों का संग्रह
 d00mfist/mystikal
macOS प्रारंभिक पहुंच पेलोड जनरेटर
 randomaccess3/awesome-bec
Business Email Compromise जाँच के लिए आक्रमण और रक्षा संबंधी जानकारी का भंडार
 byt3bl33d3r/spamchannel
MailChannels का उपयोग करके +2 मिलियन डोमेन में से किसी से भी ईमेल स्पूफ करें (DEFCON 31 टॉक)
 guallagang508/smsbotbypass
ओटीपी बॉट