scan4secrets
स्रोत कोड, वेब URL, और CI/CD में फैले 170+ नियमों के साथ क्रेडेंशियल और सीक्रेट खोजें, उन्हें विक्रेता API के विरुद्ध सत्यापित करें, और SARIF, JSONL,…

स्रोत कोड, वेब URL, और CI/CD में फैले 170+ नियमों के साथ क्रेडेंशियल और सीक्रेट खोजें, उन्हें विक्रेता API के विरुद्ध सत्यापित करें, और SARIF, JSONL,…

AI-संचालित सुरक्षा अभियान, विशेषज्ञ एजेंटों, एक Kali रनटाइम, और टिकाऊ ऑर्केस्ट्रेशन के साथ।

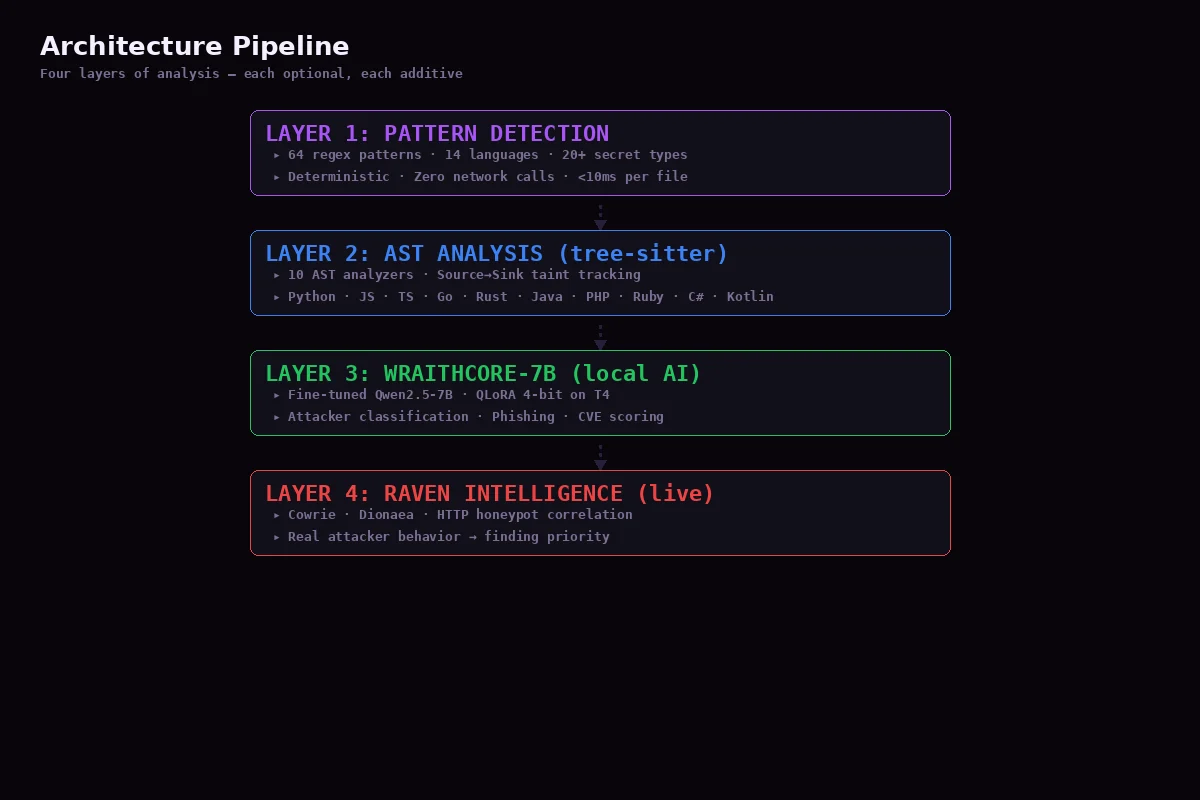
Free offline SAST engine for CI/CD: AST and cross-file taint analysis, secret detection with live validation, SCA/CVE, IaC misconfiguration, and…

MCP-सक्षम मल्टी-एजेंट फ्रेमवर्क, जो डिक्लेरेटिव YAML-आधारित एजेंटिक वर्कफ़्लो के लिए है, और CodeQL एकीकरण के साथ AI-सहायित कोड ऑडिटिंग, भेद्यता…

एजेंटिक AI सुरक्षा स्कैनर जो स्रोत कोड पर हमलावर की तरह तर्क करता है, निष्पादन योग्य PoC के साथ शोषण योग्य खामियों की पुष्टि करता है, और hunt, fix,…

RAM efficient terminal agent harness for coding, cybersecurity, and automation.

एजेंटिक LLM-संचालित रिलेशनशिप मैपिंग के साथ AST-आधारित स्टैटिक कोड एनालाइज़र, जो AI, LLM, रोबोटिक्स, डेटा साइंस, मशीन लर्निंग और डीप लर्निंग (लेकिन…

AI-संचालित सुरक्षा सह-पायलट जो आपके कोडिंग करते समय कमज़ोरियों को पकड़ता है। डेवलपर्स के लिए रीयल-टाइम सुरक्षा स्कैनिंग, शैक्षिक व्याख्याएँ, और ऑटो…

AI कोडिंग एजेंट्स के लिए मल्टी-एजेंट स्टैटिक एप्लिकेशन-सुरक्षा समीक्षा हार्नेस: कोडबेस को मैप करता है, भेद्यता वर्गों की खोज करता है, निष्कर्षों को…

CodeQL-आधारित स्कैनर जो रिपॉज़िटरी और GitHub संगठनों में क्रिप्टोग्राफ़िक फ़ंक्शन कॉल्स की सूची बनाता है, और SARIF प्रारूप में क्रिप्टोग्राफ़िक बिल…

जावा भेद्यता प्रयोगशाला जिसमें भेद्य और ठीक किया गया कोड, आक्रमण परिदृश्य, स्रोत/सिंक ऑडिट नोट्स, और सुरक्षा प्रशिक्षण एवं टूल मूल्यांकन के लिए…

o1js/Mina zkApps और Noir सर्किट में zk सर्किट साउंडनेस बग्स के लिए डिपेंडेंसी-फ्री स्टैटिक एनालाइज़र

स्टैटिक विश्लेषण CLI जो AI-जनित कोड को SQL इंजेक्शन, असुरक्षित रिफ्लेक्शन, और हार्डकोडेड सीक्रेट्स जैसी कमजोरियों के लिए स्कैन करता है, SARIF…

Policy-governed LLMSecOps framework providing AST-based SAST, secret scanning, supply-chain and multi-cloud CSPM checks, AI-BoM generation, and CI/CD…

GitHub Action for Offensive360 SAST scans and SARIF results. See the open-source program for eligibility and setup.

MCP सर्वर जो स्थानीय कोडबेस पर SAST स्कैन चलाता है और गंभीरता तथा फिक्स के साथ निष्कर्ष लौटाता है, जिससे AI सहायक सुरक्षा विश्लेषण और सुधार करने में…

अपने समकक्षों की तुलना में कमज़ोर प्राधिकरण वाले API रूट्स का पता लगाता है। स्रोत से CVE-2026-45316 को पुनर्प्राप्त किया गया। नकारात्मक परिणामों को…

AI-powered bug bounty hunting toolkit that works with or without subscription.